
AWS Outposts に NetScaler VPX インスタンスを展開する
AWS Outposts は、お客様のサイトにデプロイされる AWS コンピューティングおよびストレージ容量のプールです。Outposts は、オンプレミスの場所に AWS インフラストラクチャとサービスを提供します。AWS は、この容量を AWS リージョンの一部として運用、監視、管理します。オンプレミスと AWS クラウド全体で同じ NetScaler VPX インスタンス、AWS API、ツール、およびインフラストラクチャを使用して、一貫性のあるハイブリッドエクスペリエンスを実現できます。
Outposts 上にサブネットを作成し、EC2 インスタンス、EBS ボリューム、ECS クラスター、RDS インスタンスなどの AWS リソースを作成する際にそれらを指定できます。Outposts サブネット内のインスタンスは、同じ Amazon Virtual Private Cloud (VPC) 内で、プライベート IP アドレスを使用して AWS リージョン内の他のインスタンスと通信します。
詳細については、AWS Outposts ユーザーガイドを参照してください。
AWS Outposts の仕組み
AWS Outposts は、Outposts と AWS リージョン間の常時かつ一貫した接続で動作するように設計されています。リージョンへのこの接続と、オンプレミス環境のローカルワークロードへの接続を実現するには、Outpost をオンプレミスネットワークに接続する必要があります。オンプレミスネットワークは、リージョンとインターネットへの WAN アクセスを提供する必要があります。インターネットはまた、オンプレミスのワークロードまたはアプリケーションが存在するローカルネットワークへの LAN または WAN アクセスも提供する必要があります。
前提条件
-
お客様のサイトに AWS Outposts をインストールする必要があります。
-
AWS Outposts のコンピューティングおよびストレージ容量が使用可能である必要があります。
AWS Outposts の注文方法の詳細については、以下の AWS ドキュメントを参照してください。
<https://aws.amazon.com/blogs/aws/aws-outposts-now-available-order-your-racks-today/>
AWS ウェブコンソールを使用して AWS Outposts に NetScaler VPX インスタンスを展開する
次の図は、Outposts 上での NetScaler VPX インスタンスのシンプルな展開を示しています。AWS Marketplace にある NetScaler AMI も Outposts に展開されます。
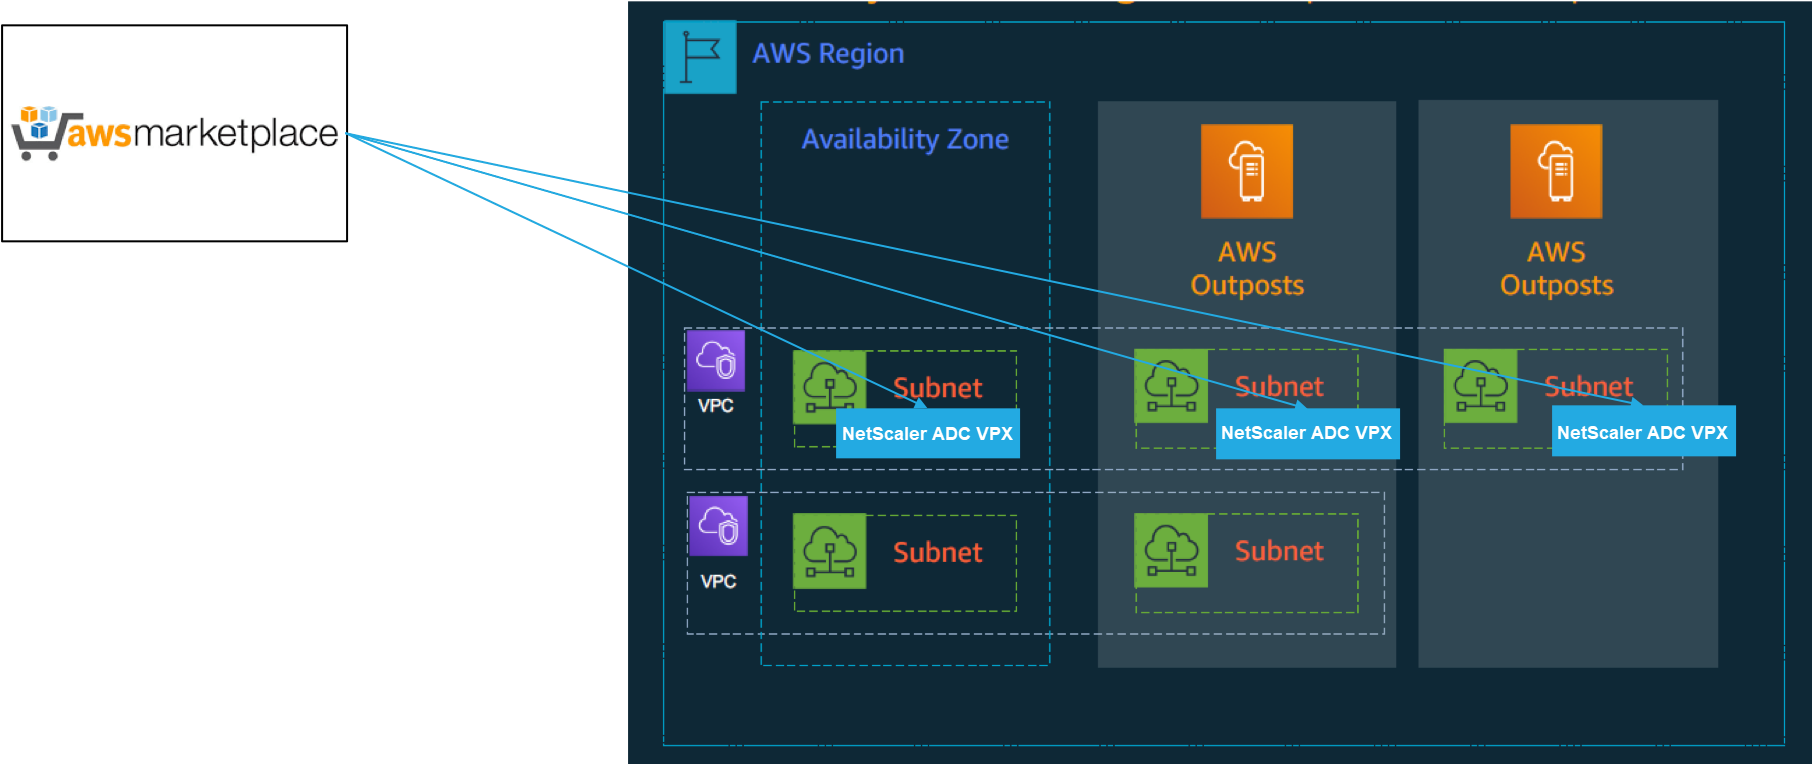
AWS ウェブコンソールにログインし、以下の手順を完了して、AWS Outposts に NetScaler VPX EC2 インスタンスを展開します。
-
キーペアを作成します。
-
仮想プライベートクラウド (VPC) を作成します。
-
サブネットを追加します。
-
セキュリティグループとセキュリティルールを作成します。
-
ルートテーブルを追加します。
-
インターネットゲートウェイを作成します。
-
AWS EC2 サービスを使用して NetScaler VPX インスタンスを作成します。 AWS ダッシュボードから、Compute > EC2 > Launch Instance > AWS Marketplace に移動します。
-
ネットワークインターフェイスを追加作成してアタッチします。
-
管理 NIC に Elastic IP をアタッチします。
-
VPX インスタンスに接続します。
各手順の詳細については、「AWS Web コンソールを使用して AWS に NetScaler VPX インスタンスを展開する」を参照してください。
同じアベイラビリティーゾーン展開での高可用性については、「AWS に高可用性ペアを展開する」を参照してください。
AWS Outposts を使用したハイブリッドクラウドへの NetScaler VPX インスタンスの展開
AWS Outposts を含む AWS 環境のハイブリッドクラウドに NetScaler VPX インスタンスを展開できます。NetScaler グローバルサーバー負荷分散 (GSLB) ソリューションを使用すると、アプリ配信メカニズムを簡素化できます。GSLB ソリューションは、AWS リージョンと AWS Outposts インフラストラクチャを使用して構築されたハイブリッドクラウド内の複数のデータセンターにアプリケーションのトラフィックを分散します。
NetScaler GSLB は、さまざまなユースケースに対応するために、アクティブ/アクティブとアクティブ/パッシブの両方の展開タイプをサポートしています。これらの柔軟な展開オプションとアプリケーション配信メカニズムに加えて、NetScaler は、アプリケーションが AWS Cloud または AWS Outposts のどちらにネイティブに展開されているかに関係なく、ネットワークとアプリケーションポートフォリオ全体を保護します。
次の図は、AWS を使用したハイブリッドクラウドでの NetScaler アプライアンスによるアプリケーション配信を示しています。
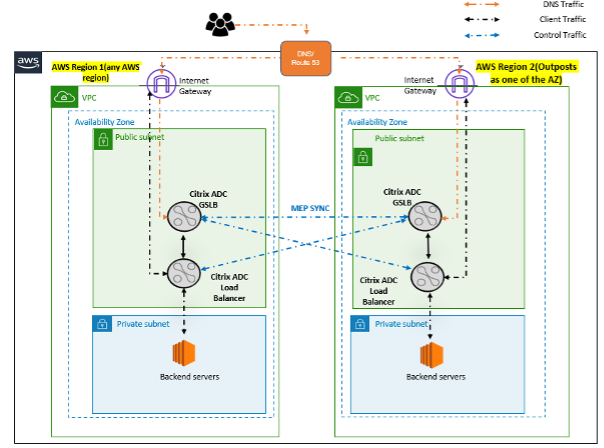
アクティブ-アクティブ展開では、NetScalerは、分散環境全体でトラフィックをグローバルに誘導します。環境内のすべてのサイトは、Metrics Exchange Protocol (MEP) を介して、リソースの可用性と健全性に関するメトリックを交換します。NetScalerアプライアンスは、この情報を使用してサイト間でトラフィックを負荷分散し、GSLB構成で指定された定義済みの方法(ラウンドロビン、最小接続、静的近接)によって決定された最も適切なGSLBサイトにクライアント要求を送信します。
アクティブ-アクティブGSLB展開は、次の目的で使用できます。
-
すべてのノードをアクティブにして、リソースの使用率を最適化します。
-
個々のユーザーに最も近いサイトに要求を誘導することで、ユーザーエクスペリエンスを向上させます。
-
ユーザー定義のペースでアプリケーションをクラウドに移行します。
アクティブ-パッシブGSLB展開は、次の目的で使用できます。
-
災害復旧
-
クラウドバースト