
シナリオ: スタンドアロンインスタンス
このシナリオでは、AWS GUIを使用してAWSにNetScaler VPXスタンドアロンEC2インスタンスを展開する方法を示します。3つのNICを持つスタンドアロンVPXインスタンスを作成します。ロードバランシング仮想サーバーとして構成されたインスタンスは、バックエンドサーバー(サーバーファーム)と通信します。この構成では、インスタンスとバックエンドサーバー間、およびインスタンスとパブリックインターネット上の外部ホスト間の必要な通信ルートを設定します。
VPXインスタンスを展開する手順の詳細については、NetScaler VPXスタンドアロンインスタンスをAWSに展開するを参照してください。
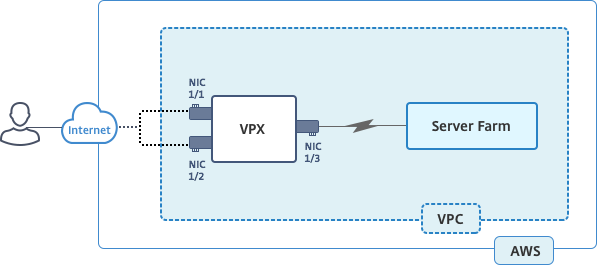
3つのNICを作成します。各NICは、IPアドレスのペア(パブリックとプライベート)で構成できます。NICは以下の目的で使用されます。
| NIC | 目的 | 関連付けられているもの |
|---|---|---|
| eth0 | 管理トラフィックを処理します (NSIP) | パブリックIPアドレスとプライベートIPアドレス |
| eth1 | クライアント側トラフィックを処理します (VIP) | パブリックIPアドレスとプライベートIPアドレス |
| eth2 | バックエンドサーバーと通信します (SNIP) | パブリックIPアドレス (プライベートIPアドレスは必須ではありません) |
ステップ1: VPCを作成します。
-
AWSウェブコンソールにログオンし、Networking & Content Delivery \> VPC に移動します。「Start VPC Wizard」をクリックします。
-
「VPC with a Single Public Subnet」を選択し、「Select」をクリックします。
-
このシナリオでは、IP CIDRブロックを10.0.0.0/16に設定します。
-
VPCに名前を付けます。
-
パブリックサブネットを10.0.0.0/24に設定します。(これは管理ネットワークです)。
-
アベイラビリティゾーンを選択します。
-
サブネットに名前を付けます。
-
「VPC」を作成をクリックします。
シナリオ用のVPCを作成します。(/en-us/vpx/media/createvpc-standalone-sceanario.png)
ステップ2: 追加のサブネットを作成します。
-
<https://console.aws.amazon.com/vpc/>でAmazon VPCコンソールを開きます。 -
ナビゲーションペインで、以下の詳細を入力した後、「サブネット」、「サブネットの作成」を選択します。
-
名前タグ: サブネットの名前を指定します。
-
VPC: サブネットを作成するVPCを選択します。
-
アベイラビリティゾーン: ステップ1でVPCを作成したアベイラビリティゾーンを選択します。
-
IPv4 CIDRブロック: サブネットのIPv4 CIDRブロックを指定します。このシナリオでは、10.0.1.0/24を選択します。
シナリオ用のサブネットを作成(/en-us/vpx/media/createsubnet-standalone-scenario.png) -
-
バックエンドサーバー用に、もう1つのサブネットを作成する手順を繰り返します。シナリオ用の追加サブネット(/en-us/vpx/media/subnet-server-scenario.png)
ステップ3: ルートテーブルを作成します。
-
Amazon VPCコンソールを
<https://console.aws.amazon.com/vpc/>で開きます。 -
ナビゲーションペインで、ルートテーブル > ルートテーブルの作成を選択します。
-
ルートテーブルの作成ウィンドウで、名前を追加し、ステップ1で作成したVPCを選択します。
-
はい、作成をクリックします。シナリオ用のルートテーブルを作成(/en-us/vpx/media/create-routetable-standalone-scenario.png)ルートテーブルは、このVPC用に作成したすべてのサブネットに割り当てられ、あるサブネットのインスタンスからのトラフィックが別のサブネットのインスタンスに到達できるようになります。
-
サブネットの関連付けをクリックし、次に編集をクリックします。
-
管理およびクライアントサブネットをクリックし、「保存」をクリックします。これにより、インターネットトラフィック専用のルートテーブルが作成されます。シナリオのルートテーブルを関連付ける(/en-us/vpx/media/routetable-associate-scenario.png)
-
「Routes > Edit > Add another route」をクリックします。
-
「Destination」フィールドに「0.0.0.0/0」を追加し、「Target」フィールドをクリックして、VPCウィザードが自動的に作成したインターネットゲートウェイである igw-\<xxxx\> を選択します。
-
「保存」をクリックします。シナリオのゲートウェイを追加(/en-us/vpx/media/add-gateway-scenario.png)
-
サーバー側トラフィックのルートテーブルを作成する手順に従います。
ステップ4:NetScaler VPXインスタンスを作成します。
-
AWSマネジメントコンソールにログオンし、「Compute」の下にある「EC2」をクリックします。
-
「AWS Marketplace」をクリックします。「Search AWS Marketplace」バーに「NetScaler VPX」と入力し、Enterキーを押します。利用可能なNetScaler VPXエディションが表示されます。
-
目的のNetScaler VPXエディションを選択するには、「Select」をクリックします。EC2インスタンスウィザードが起動します。
-
「Choose Instance Type」ページで、「m4. Xlarge」(推奨)を選択し、「Next: Configure Instance Details」をクリックします。
-
「Configure Instance Details」ページで、以下を選択し、その後「Next: Add Storage」をクリックします。
-
インスタンス数:1
-
ネットワーク:ステップ1で作成したVPC
-
サブネット: 管理サブネット
-
パブリック IP の自動割り当て: 有効
シナリオのインスタンスを構成する(/en-us/vpx/media/configure-instance-scenario.png) -
-
シナリオのキーペアを追加する(/en-us/vpx/media/keypair-scenario.png)
インスタンス起動ウィザードに起動ステータスが表示され、インスタンスが完全に起動するとインスタンスのリストに表示されます。
ステップ 5: ネットワークインターフェイスを追加で作成してアタッチする。
VPC を作成したとき、関連付けられているネットワークインターフェイスは 1 つだけでした。VIP と SNIP 用に、さらに 2 つのネットワークインターフェイスを VPC に追加します。
-
<https://console.aws.amazon.com/ec2/>で Amazon EC2 コンソールを開きます。 -
「ネットワークインターフェースの作成」を選択します。
-
説明には、わかりやすい名前を入力します。
-
サブネットには、以前VIP用に作成したサブネットを選択します。
-
プライベートIPには、デフォルトオプションのままにします。
-
セキュリティグループには、グループを選択します。
-
「はい、作成」をクリックします。NICの作成(/en-us/vpx/media/create-nic-scenario.png)
-
ネットワークインターフェースが作成されたら、インターフェースに名前を追加します。
-
サーバー側トラフィック用のネットワークインターフェースを作成する手順を繰り返します。
ネットワークインターフェースをアタッチする:
-
ナビゲーションペインで、「ネットワークインターフェース」を選択します。
-
ネットワークインターフェースを選択し、「アタッチ」を選択します。
-
「ネットワークインターフェースのアタッチ」ダイアログボックスで、インスタンスを選択し、「アタッチ」を選択します。NICのアタッチ(/en-us/vpx/media/attach-nic-scenario.png)
ステップ6: Elastic IPをNSIPにアタッチします。
-
AWS マネジメントコンソールから、NETWORK & SECURITY > Elastic IPs に移動します。
-
利用可能な空き EIP があるか確認します。ない場合は、Allocate new address をクリックします。
-
新しく割り当てられた IP アドレスを選択し、Actions > Associate address を選択します。
-
Network interface ラジオボタンをクリックします。
-
Network interface ドロップダウンリストから、管理 NIC を選択します。
-
Private IP ドロップダウンメニューから、AWS が生成した IP アドレスを選択します。
-
Reassociation チェックボックスを選択します。
-
Associate をクリックします。
EIP をアタッチ(/en-us/vpx/media/attach-eip-scenario.png)
VPX インスタンスにアクセスする:
3つのNICを持つスタンドアロンのNetScaler VPXインスタンスを設定した後、VPXインスタンスにログオンしてNetScaler側の設定を完了します。以下のオプションを使用します。
-
GUI: ブラウザで管理NICのパブリックIPを入力します。ユーザー名として
nsrootを、パスワードとしてインスタンスID (i-0c1ffe1d987817522) を使用してログオンします。
注:
初回ログオン時には、セキュリティ上の理由からパスワードの変更を求められます。パスワードを変更した後、設定を保存する必要があります。設定が保存されずにインスタンスが再起動した場合、デフォルトのパスワードでログオンする必要があります。プロンプトで再度パスワードを変更し、設定を保存してください。
-
SSH: SSHクライアントを開き、次のように入力します。
ssh -i \<location of your private key\> ns root@\<public DNS of the instance\>
パブリック DNS を見つけるには、インスタンスをクリックし、Connect をクリックします。
関連情報:
-
NetScaler VPX アプライアンスの BYOL バージョンを構成しました。詳細については、
<https://support.citrix.com/s/article/CTX255959-how-to-allocate-and-install-citrix-netscaler-vpx-licenses?language=en_US>の VPX ライセンスガイドを参照してください。