
NetScaler VPXインスタンスでGSLBを構成する
グローバルサーバー負荷分散 (GSLB) 用に構成されたNetScalerアプライアンスは、WANにおける障害点から保護することで、アプリケーションのディザスタリカバリと継続的な可用性を提供します。GSLBは、クライアント要求を最も近い、または最もパフォーマンスの高いデータセンターに誘導するか、障害が発生した場合に稼働中のデータセンターに誘導することで、データセンター間で負荷を分散できます。
このセクションでは、Windows PowerShellコマンドを使用して、Microsoft Azure環境の2つのサイトにあるVPXインスタンスでGSLBを有効にする方法について説明します。
注:
GSLBの詳細については、グローバルサーバー負荷分散を参照してください。
Azure上のNetScaler VPXインスタンスでGSLBを構成するには、次の2つのステップを実行します:
注:
複数のNICとIPアドレスの構成の詳細については、以下を参照してください: PowerShellコマンドを使用してスタンドアロンモードのNetScaler VPXインスタンスに複数のIPアドレスを構成する
シナリオ
このシナリオには、サイト1とサイト2の2つのサイトが含まれます。各サイトには、複数のNIC、複数のIPアドレス、およびGSLBで構成されたVM (VM1とVM2) があります。
図。 2つのサイト (サイト1とサイト2) にわたって実装されたGSLBセットアップ。
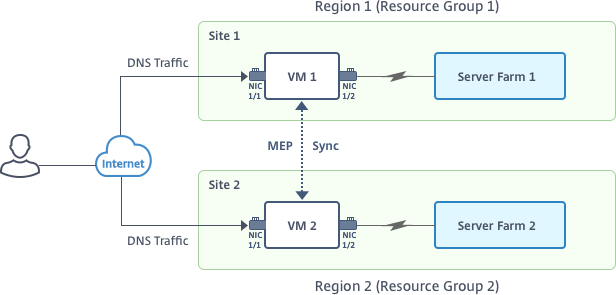
このシナリオでは、各VMには、NIC 0/1、1/1、および1/2の3つのNICがあります。各NICは、複数のプライベートIPアドレスとパブリックIPアドレスを持つことができます。NICは次の目的で構成されています。
-
NIC 0/1: 管理トラフィック用
-
NIC 1/1: クライアント側トラフィック用
-
NIC 1/2: バックエンドサーバーと通信するため
このシナリオで各NICに構成されているIPアドレスについては、IP構成の詳細セクションを参照してください。
パラメーター
以下に、このドキュメントにおけるこのシナリオのパラメーター設定例を示します。
$location="West Central US"

 $vnetName="NSVPX-vnet"

 $RGName="multiIP-RG"

 $prmStorageAccountName="multiipstorageaccnt"

 $avSetName="MultiIP-avset"

 $vmSize="Standard\_DS3\_V2"
注:
VPXインスタンスの最小要件は、2 vCPUと2 GBのRAMです。
$publisher="citrix"

 $offer="netscalervpx111"

 $sku="netscalerbyol"

 $version="latest"

 $vmNamePrefix="MultiIPVPX"

 $nicNamePrefix="MultiipVPX"

 $osDiskSuffix="osdiskdb"

 $numberOfVMs=1

 $ipAddressPrefix="10.0.0."

 $ipAddressPrefix1="10.0.1."

 $ipAddressPrefix2="10.0.2."

 $pubIPName1="MultiIP-pip1"

 $pubIPName2="MultiIP-pip2"

 $IpConfigName1="IPConfig1"

 $IPConfigName2="IPConfig-2"

 $IPConfigName3="IPConfig-3"

 $IPConfigName4="IPConfig-4"

 $frontendSubnetName="default"

 $backendSubnetName1="subnet\_1"

 $backendSubnetName2="subnet\_2"

 $suffixNumber=10
VMの作成
PowerShellコマンドを使用して、複数のNICと複数のIPアドレスを持つVM1を作成するには、手順1~10に従います。
VM1 を作成するためのすべての手順とコマンドを完了した後、これらの手順を繰り返して、VM2 をそれに固有のパラメータで作成します。
リソースグループの作成
New-AzureRMResourceGroup -Name $RGName -Location $location
ストレージアカウントの作成
$prmStorageAccount=New-AzureRMStorageAccount -Name $prmStorageAccountName -ResourceGroupName $RGName -Type Standard_LRS -Location $location
可用性セットの作成
$avSet=New-AzureRMAvailabilitySet -Name $avSetName -ResourceGroupName $RGName -Location $location
仮想ネットワークの作成
-
サブネットを追加します。
$subnet1=New-AzureRmVirtualNetworkSubnetConfig -Name $frontendSubnetName -AddressPrefix "10.0.0.0/24"
 $subnet2=New-AzureRmVirtualNetworkSubnetConfig -Name $backendSubnetName1 -AddressPrefix "10.0.1.0/24"
$subnet3=New-AzureRmVirtualNetworkSubnetConfig -Name $backendSubnetName2 -AddressPrefix "10.0.2.0/24" -
仮想ネットワークオブジェクトを追加します。
$vnet=New-AzureRmVirtualNetwork -Name $vnetName -ResourceGroupName $RGName -Location $location -AddressPrefix 10.0.0.0/16 -Subnet $subnet1, $subnet2, $subnet3 -
サブネットを取得します。
$frontendSubnet=$vnet.Subnets|?{$_.Name -eq $frontendSubnetName}
 $backendSubnet1=$vnet.Subnets|?{$_.Name -eq $backendSubnetName1}
 $backendSubnet2=$vnet.Subnets|?{$_.Name -eq $backendSubnetName2}
パブリック IP アドレスの作成
$pip1=New-AzureRmPublicIpAddress -Name $pubIPName1 -ResourceGroupName $RGName -Location $location -AllocationMethod Dynamic
 $pip2=New-AzureRmPublicIpAddress -Name $pubIPName2 -ResourceGroupName $RGName -Location $location -AllocationMethod Dynamic
NIC の作成
NIC 0/1 を作成
$nic1Name=$nicNamePrefix + $suffixNumber + "-Mgmnt"
 $ipAddress1=$ipAddressPrefix + $suffixNumber
 $IPConfig1=New-AzureRmNetworkInterfaceIpConfig -Name $IPConfigName1 -SubnetId $frontendSubnet.Id -PublicIpAddress $pip1 -PrivateIpAddress $ipAddress1 -Primary
 $nic1=New-AzureRMNetworkInterface -Name $nic1Name -ResourceGroupName $RGName -Location $location -IpConfiguration $IpConfig1
NIC 1/1 を作成
$nic2Name $nicNamePrefix + $suffixNumber + "-frontend"
 $ipAddress2=$ipAddressPrefix1 + ($suffixNumber)
 $ipAddress3=$ipAddressPrefix1 + ($suffixNumber + 1)
 $IPConfig2=New-AzureRmNetworkInterfaceIpConfig -Name $IPConfigName2 -PublicIpAddress $pip2 -SubnetId $backendSubnet1.Id  -PrivateIpAddress $ipAddress2  -Primary
 $IPConfig3=New-AzureRmNetworkInterfaceIpConfig -Name $IPConfigName3 -SubnetId $backendSubnet1.Id  -PrivateIpAddress $ipAddress3
 nic2=New-AzureRMNetworkInterface -Name $nic2Name -ResourceGroupName $RGName -Location $location -IpConfiguration $IpConfig2, $IpConfig3
NIC 1/2 を作成
$nic3Name=$nicNamePrefix + $suffixNumber + "-backend"
 $ipAddress4=$ipAddressPrefix2 + ($suffixNumber)
 $IPConfig4=New-AzureRmNetworkInterfaceIpConfig -Name $IPConfigName4 -SubnetId $backendSubnet2.Id -PrivateIpAddress $ipAddress4 -Primary
 $nic3=New-AzureRMNetworkInterface -Name $nic3Name -ResourceGroupName $RGName -Location $location -IpConfiguration $IpConfig4
VM構成オブジェクトを作成
$vmName=$vmNamePrefix
 $vmConfig=New-AzureRMVMConfig -VMName $vmName -VMSize $vmSize -AvailabilitySetId $avSet.Id
資格情報を取得し、OSプロパティを設定する
$cred=Get-Credential -Message "Type the name and password for VPX login."
 $vmConfig=Set-AzureRMVMOperatingSystem -VM $vmConfig -Linux -ComputerName $vmName -Credential $cred
 $vmConfig=Set-AzureRMVMSourceImage -VM $vmConfig -PublisherName $publisher -Offer $offer -Skus $sku -Version $version
NICを追加
$vmConfig=Add-AzureRMVMNetworkInterface -VM $vmConfig -Id $nic1.Id -Primary
 $vmConfig=Add-AzureRMVMNetworkInterface -VM $vmConfig -Id $nic2.Id
 $vmConfig=Add-AzureRMVMNetworkInterface -VM $vmConfig -Id $nic3.Id
OSディスクを指定し、VMを作成する
$osDiskName=$vmName + "-" + $osDiskSuffix
 $osVhdUri=$prmStorageAccount.PrimaryEndpoints.Blob.ToString() + "vhds/" +$osDiskName + ".vhd"
 $vmConfig=Set-AzureRMVMOSDisk -VM $vmConfig -Name $osDiskName -VhdUri $osVhdUri -CreateOption fromImage
 Set-AzureRmVMPlan -VM $vmConfig -Publisher $publisher -Product $offer -Name $sku
 New-AzureRMVM -VM $vmConfig -ResourceGroupName $RGName -Location $location
注:
「PowerShellコマンドを使用してマルチNIC VMを作成する」に記載されている手順1~10を繰り返して、VM2に固有のパラメータでVM2を作成します。
IP構成の詳細
以下のIPアドレスが使用されます。
表1. VM1で使用されるIPアドレス
| NIC | プライベートIP | パブリックIP (PIP) | 説明 |
|---|---|---|---|
| 0/1 | 10.0.0.10 | PIP1 | NSIP (管理 IP) として構成済み |
| 1/1 | 10.0.1.10 | PIP2 | SNIP/GSLB サイト IP として構成済み |
| - | 10.0.1.11 | - | LB サーバー IP として構成済み。パブリック IP は必須ではありません |
| 1/2 | 10.0.2.10 | - | サービスへのモニタープローブ送信のためにSNIPとして構成されます。パブリックIPは必須ではありません。 |
表2. VM2で使用されるIPアドレス
| NIC | 内部IP | パブリックIP (PIP) | 説明 |
|---|---|---|---|
| 0/1 | 20.0.0.10 | PIP4 | NSIP (管理IP) として構成 |
| 1/1 | 20.0.1.10 | PIP5 | SNIP/GSLBサイトIPとして構成 |
| - | 20.0.1.11 | - | LBサーバーIPとして構成されています。パブリックIPは必須ではありません |
| 1/2 | 20.0.2.10 | - | サービスにモニタープローブを送信するためのSNIPとして構成されています。パブリックIPは必須ではありません |
このシナリオのサンプル構成を次に示します。これらは、VM1およびVM2用のNetScaler VPX CLIを介して作成されたIPアドレスと初期LB構成を示しています。
VM1の構成例を次に示します。
add ns ip 10.0.1.10 255.255.255.0 -mgmtAccess ENABLED
 Add nsip 10.0.2.10 255.255.255.0
 add service svc1 10.0.1.10 ADNS 53
 add lb vserver v1 HTTP 10.0.1.11 80
 add service s1 10.0.2.120 http 80
 Add service s2 10.0.2.121 http 80
 Bind lb vs v1 s[1-2]
VM2の構成例を次に示します。
add ns ip 20.0.1.10 255.255.255.0  -mgmtAccess ENABLED
 Add nsip 20.0.2.10 255.255.255.0
 add service svc1 20.0.1.10 ADNS 53
 add lb vserver v1 HTTP 20.0.1.11 80
 Add service s1 20.0.2.90 http 80
 Add service s2 20.0.2.91 http 80
 Bind lb vs v1 s[1-2]
GSLBサイトとその他の設定を構成する
以下のトピックで説明されているタスクを実行して、2つのGSLBサイトとその他の必要な設定を構成します。
VM1およびVM2でのGSLB構成例を次に示します。
enable ns feature LB GSLB
 add gslb site site1 10.0.1.10 -publicIP PIP2
 add gslb site site2 20.0.1.10 -publicIP PIP5
 add gslb service site1_gslb_http_svc1 10.0.1.11 HTTP 80 -publicIP PIP3 -publicPort 80 -siteName site1
 add gslb service site2_gslb_http_svc1 20.0.1.11 HTTP 80 -publicIP PIP6 -publicPort 80 -siteName site2
 add gslb vserver gslb_http_vip1 HTTP
 bind gslb vserver gslb_http_vip1 -serviceName site2_gslb_http_svc1
 bind gslb vserver gslb_http_vip1 -serviceName site1_gslb_http_svc1
 bind gslb vserver gslb_http_vip1 -domainName www.gslbindia.com -TTL 5
Azure上で動作するNetScaler VPXインスタンスにGSLBを設定しました。
ディザスタリカバリ
ディザスタとは、自然災害または人為的な事象によって引き起こされるビジネス機能の突然の中断です。ディザスタはデータセンターの運用に影響を与え、その後、ディザスタサイトで失われたリソースとデータは完全に再構築および復元される必要があります。データセンターでのデータの損失またはダウンタイムは致命的であり、事業継続性を崩壊させます。
今日、顧客が直面している課題の1つは、DRサイトをどこに設置するかを決定することです。企業は、基盤となるインフラストラクチャやネットワークの障害に関係なく、一貫性とパフォーマンスを求めています。
多くの組織がクラウドへの移行を決定している可能性のある理由は次のとおりです。
-
オンプレミスのデータセンターを持つことは非常に高価です。クラウドを使用することで、企業は自社システムの拡張から時間とリソースを解放できます。
-
多くの自動化されたオーケストレーションにより、より迅速なリカバリが可能になります。
-
継続的なデータ保護または継続的なスナップショットを提供することでデータをレプリケートし、あらゆる停止や攻撃から保護します。
-
パブリッククラウドにすでに存在する、顧客が多くの異なる種類のコンプライアンスおよびセキュリティ制御を必要とするユースケースをサポートします。これにより、独自のものを構築するよりも、必要なコンプライアンスを達成しやすくなります。
GSLB用に構成されたNetScalerは、最も負荷の低い、または最もパフォーマンスの高いデータセンターにトラフィックを転送します。アクティブ/アクティブ設定と呼ばれるこの構成は、パフォーマンスを向上させるだけでなく、設定の一部であるデータセンターがダウンした場合にトラフィックを他のデータセンターにルーティングすることで、即座のディザスタリカバリも提供します。これにより、NetScalerは顧客の貴重な時間と費用を節約します。
ディザスタリカバリのためのマルチNICマルチIP(3NIC)展開
セキュリティ、冗長性、可用性、容量、スケーラビリティが重要となる本番環境に展開する場合、顧客は3NIC展開を使用する可能性があります。この展開方法では、複雑さと管理の容易さはユーザーにとって重要な懸念事項ではありません。
ディザスタリカバリのためのシングルNICマルチIP(1NIC)展開
顧客は、以下の理由により、非本番環境に展開する場合に1NIC展開を使用する可能性があります。
-
テストのために環境をセットアップしている場合、または本番展開の前に新しい環境をステージングしている場合。
-
クラウドに直接、迅速かつ効率的に展開する。
-
単一サブネット構成のシンプルさを求める一方で。