
Microsoft Azure上のNetScaler VPXインスタンスのネットワークアーキテクチャ
Azure Resource Manager (ARM) では、NetScaler VPX仮想マシン (VM) は仮想ネットワーク内に存在します。仮想ネットワークの特定のサブネットに単一のネットワークインターフェースを作成し、VPXインスタンスにアタッチできます。ネットワークセキュリティグループを使用して、Azure仮想ネットワーク内のVPXインスタンスとの間のネットワークトラフィックをフィルタリングできます。ネットワークセキュリティグループには、VPXインスタンスへのインバウンドネットワークトラフィックまたはVPXインスタンスからのアウトバウンドネットワークトラフィックを許可または拒否するセキュリティルールが含まれています。詳細については、「セキュリティグループ」を参照してください。
ネットワークセキュリティグループはNetScaler VPXインスタンスへのリクエストをフィルタリングし、VPXインスタンスはそれらをサーバーに送信します。サーバーからの応答は、逆の同じパスをたどります。ネットワークセキュリティグループは、単一のVPX VMをフィルタリングするように構成することも、サブネットと仮想ネットワークを使用して、複数のVPXインスタンスの展開におけるトラフィックをフィルタリングすることもできます。
NICには、仮想ネットワーク、サブネット、内部IPアドレス、パブリックIPアドレスなどのネットワーク構成の詳細が含まれています。
ARMでは、単一のNICと単一のIPアドレスで展開されたVMにアクセスするために使用される次のIPアドレスを知っておくと便利です。
-
パブリックIP (PIP) アドレスは、NetScaler® VMの仮想NICに直接構成されたインターネットに面したIPアドレスです。これにより、外部ネットワークからVMに直接アクセスできます。
-
NetScaler IP (NSIPとも呼ばれる) アドレスは、VMに構成された内部IPアドレスです。ルーティングできません。
-
仮想IPアドレス (VIP) は、NSIPとポート番号を使用して構成されます。クライアントはPIPアドレスを介してNetScalerサービスにアクセスし、リクエストがNetScaler VPX™ VMのNICまたはAzureロードバランサーに到達すると、VIPは内部IP (NSIP) と内部ポート番号に変換されます。
-
内部IPアドレスは、仮想ネットワークのアドレス空間プールからのVMのプライベート内部IPアドレスです。このIPアドレスは外部ネットワークから到達できません。このIPアドレスは、静的に設定しない限り、デフォルトで動的です。インターネットからのトラフィックは、ネットワークセキュリティグループで作成されたルールに従ってこのアドレスにルーティングされます。ネットワークセキュリティグループはNICと統合され、VMで構成されたサービスに応じて、適切な種類のトラフィックをNICの適切なポートに選択的に送信します。
次の図は、ARMでプロビジョニングされたNetScaler VPXインスタンスを介して、クライアントからサーバーへトラフィックがどのように流れるかを示しています。
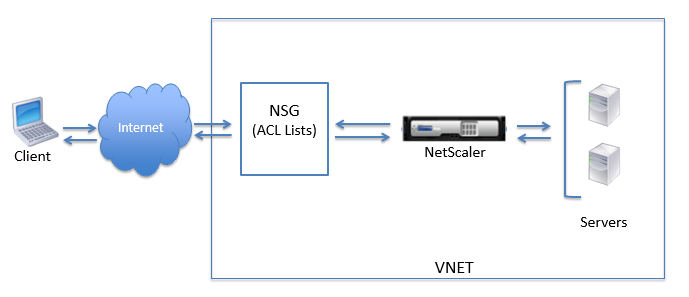
ネットワークアドレス変換によるトラフィックフロー
NetScaler VPXインスタンス (インスタンスレベル) のパブリックIP (PIP) アドレスをリクエストすることもできます。VMレベルでこの直接PIPを使用する場合、ネットワークトラフィックを傍受するためのインバウンドおよびアウトバウンドルールを定義する必要はありません。インターネットからの着信リクエストはVMで直接受信されます。Azureはネットワークアドレス変換 (NAT) を実行し、トラフィックをVPXインスタンスの内部IPアドレスに転送します。
次の図は、AzureがNetScaler内部IPアドレスをマッピングするためにネットワークアドレス変換をどのように実行するかを示しています。
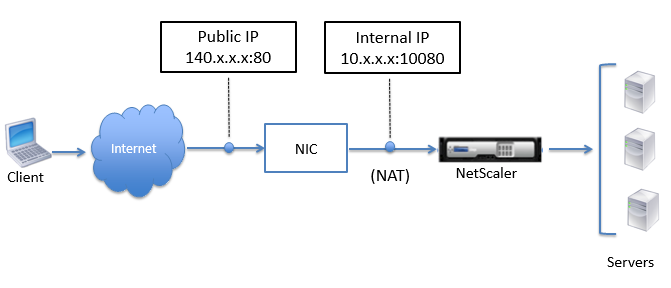
この例では、ネットワークセキュリティグループに割り当てられたパブリックIPは140.x.x.xで、内部IPアドレスは10.x.x.xです。インバウンドおよびアウトバウンドルールが定義されると、パブリックHTTPポート80はクライアント要求が受信されるポートとして定義され、対応するプライベートポート10080はNetScaler VPXインスタンスがリッスンするポートとして定義されます。クライアント要求はパブリックIPアドレス(140.x.x.x)で受信されます。Azureは、PIPをポート10080の内部IPアドレス10.x.x.xにマッピングするためにネットワークアドレス変換を実行し、クライアント要求を転送します。
注:
高可用性構成のNetScaler VPX VMは、ロードバランシングトラフィックを制御するためにインバウンドルールが定義された外部または内部ロードバランサーによって制御されます。外部トラフィックはまずこれらのロードバランサーによって傍受され、ロードバランサーに定義されたバックエンドプール、NATルール、およびヘルスプローブを持つロードバランシングルールに従ってトラフィックが転送されます。
ポート使用ガイドライン
NetScaler VPXインスタンスの作成時、または仮想マシンのプロビジョニング後に、ネットワークセキュリティグループでさらに多くのインバウンドおよびアウトバウンドルールを設定できます。各インバウンドおよびアウトバウンドルールは、パブリックポートとプライベートポートに関連付けられています。
ネットワークセキュリティグループのルールを設定する前に、使用できるポート番号に関する以下のガイドラインに注意してください。
-
NetScaler VPXインスタンスは以下のポートを予約します。インターネットからのリクエストにパブリックIPアドレスを使用する場合、これらのポートをプライベートポートとして定義することはできません。ポート 21、22、80、443、8080、67、161、179、500、520、3003、3008、3009、3010、3011、4001、5061、9000、7000。ただし、VIPなどのインターネットに公開されるサービスで標準ポート(例:ポート443)を使用したい場合は、ネットワークセキュリティグループを使用してポートマッピングを作成する必要があります。標準ポートは、このVIPサービス用にNetScalerで構成された別のポートにマッピングされます。例えば、VIPサービスはVPXインスタンス上でポート8443で実行されているものの、パブリックポート443にマッピングされている場合があります。そのため、ユーザーがパブリックIP経由でポート443にアクセスすると、そのリクエストはプライベートポート8443に転送されます。
-
パブリックIPアドレスは、パッシブFTPやALGなど、ポートマッピングが動的に開かれるプロトコルをサポートしていません。
-
高可用性は、Azureロードバランサーに構成されたPIPではなく、VPXインスタンスに関連付けられたパブリックIPアドレス(PIP)を使用するトラフィックでは機能しません。
注:
Azure Resource Managerでは、NetScaler VPXインスタンスは2つのIPアドレス(パブリックIPアドレス(PIP)と内部IPアドレス)に関連付けられています。外部トラフィックはPIPに接続しますが、内部IPアドレスまたはNSIPはルーティングできません。VPXでVIPを設定するには、内部IPアドレスと利用可能な任意の空きポートを使用します。PIPを使用してVIPを設定しないでください。