
同じAWSアベイラビリティゾーンにVPX HAペアをデプロイする
注:
NetScalerリリース13.1ビルド27.x以降、同じAWSアベイラビリティゾーンのVPX HAペアはIPv6アドレスをサポートします。
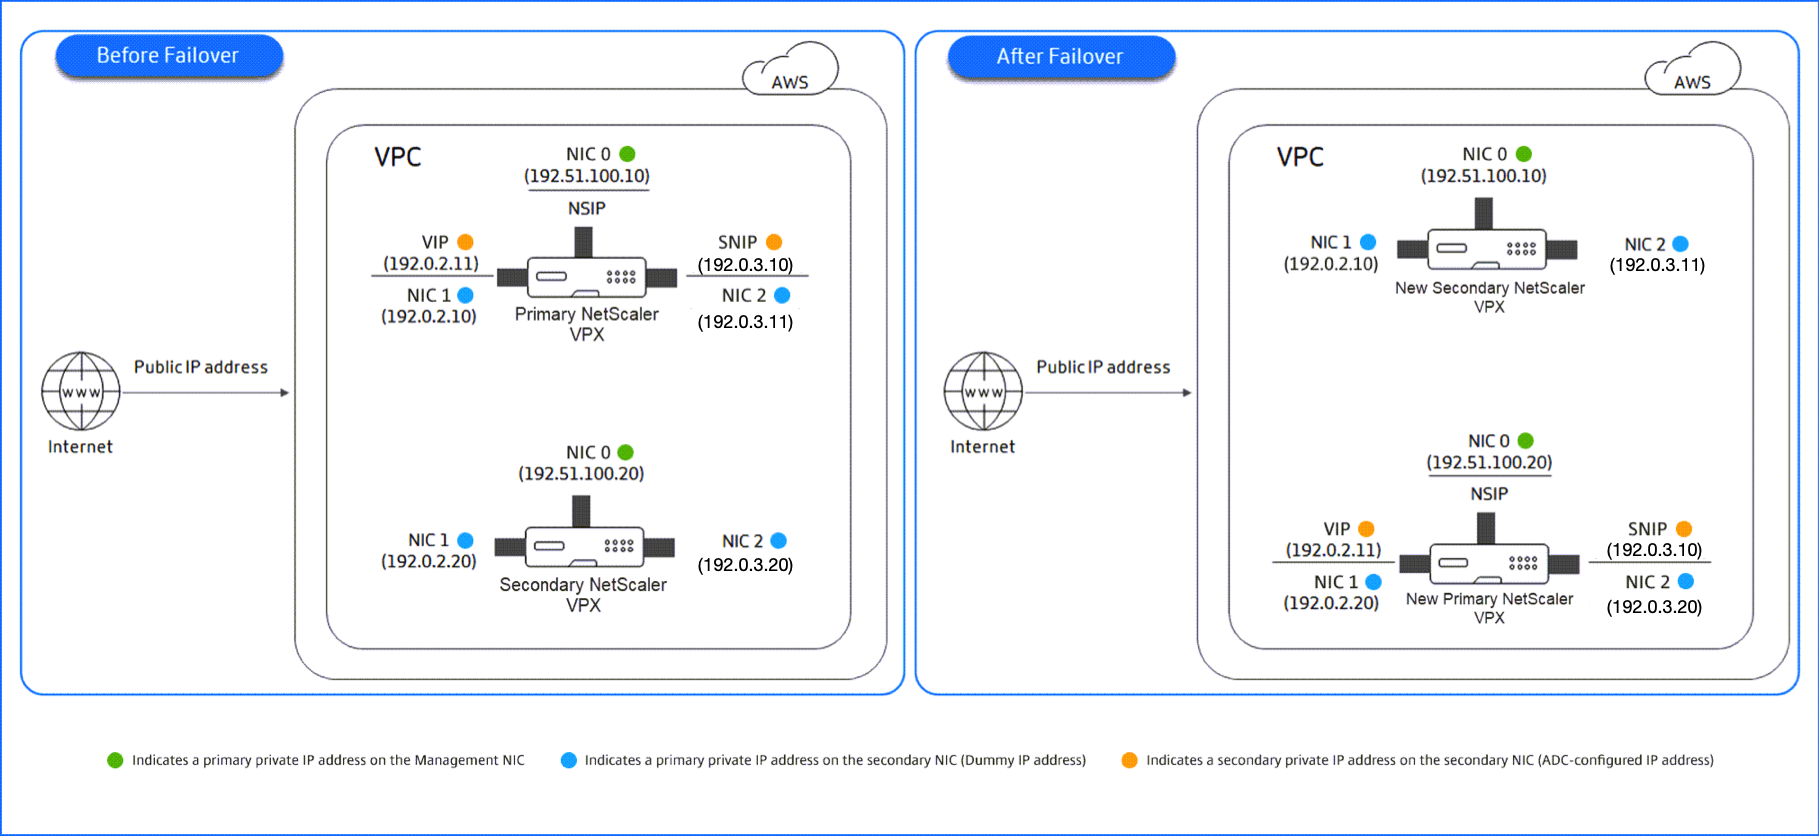
AWS上に2つのNetScaler VPXインスタンスをHAペアとして構成できます。このHAペアは、両方のVPXインスタンスが同じサブネット上にある同じAWSゾーンに配置されます。HAは、フェイルオーバー後にプライマリHAノードのNIC(クライアント側およびサーバー側NIC)にアタッチされたセカンダリプライベートIPアドレスをセカンダリHAノードに移行することで実現されます。セカンダリプライベートIPアドレスに関連付けられているすべてのElastic IPアドレスも移行されます。
NetScaler VPX HAペアは、同じAWSアベイラビリティゾーンでIPv4アドレスとIPv6アドレスの両方をサポートします。
次の図は、セカンダリプライベートIPアドレスを移行することによるHAフェイルオーバーシナリオを示しています。
図1. プライベートIP移行を使用するAWS上のNetScaler VPX HAペア
ドキュメントを開始する前に、次のドキュメントをお読みください。
同じゾーンにVPX HAペアをデプロイする方法
同じゾーンにVPX HAペアをデプロイする手順の概要は次のとおりです。
-
AWS上に2つのVPXインスタンスを、それぞれ3つのNICで作成します。
-
プライマリノードのVIPとSNIPにAWSセカンダリプライベートIPアドレスを割り当てます。
-
AWSセカンダリプライベートIPアドレスを使用して、プライマリノードでVIPとSNIPを設定します。
-
両方のノードでHAを設定します。
ステップ1. 同じVPCを使用して、それぞれ3つのNIC(Ethernet 0、Ethernet 1、Ethernet 2)を持つ2つのVPXインスタンス(プライマリノードとセカンダリノード)を作成
AWSウェブコンソールを使用してAWSにNetScaler VPXインスタンスを展開するに記載されている手順に従ってください。
ステップ2. プライマリノードで、Ethernet 1(クライアントIPまたはVIP)とEthernet 2(バックエンドサーバーIPまたはSNIP)にプライベートIPアドレスを割り当て
AWSコンソールは、設定されたNICにプライマリプライベートIPアドレスを自動的に割り当てます。VIPとSNIPには、セカンダリプライベートIPアドレスとして知られる追加のプライベートIPアドレスを割り当ててください。
ネットワークインターフェースにプライベートIPアドレスを割り当てるには、次の手順に従ってください。
-
<https://console.aws.amazon.com/ec2/>でAmazon EC2コンソールを開いてください。 -
ナビゲーションペインで、Network Interfaces を選択し、インスタンスにアタッチされているネットワークインターフェースを選択してください。
-
Actions > Manage IP Addresses を選択してください。
-
要件に基づいて、IPv4 Addresses または IPv6 Addresses を選択してください。
-
IPv4アドレスの場合:
-
Assign new IP を選択してください。
-
インスタンスのサブネット範囲内にある特定のIPv4アドレスを入力するか、フィールドを空白のままにしてAmazonにIPアドレスを選択させます。
-
(オプション) 再割り当てを許可を選択すると、セカンダリプライベートIPアドレスがすでに別のネットワークインターフェースに割り当てられている場合に、再割り当てできるようになります。
-
-
IPv6アドレスの場合:
-
新しいIPを割り当てるを選択します。
-
インスタンスのサブネット範囲内にある特定のIPv6アドレスを入力するか、フィールドを空白のままにしてAmazonにIPアドレスを選択させます。
-
(オプション) 再割り当てを許可を選択すると、プライマリまたはセカンダリプライベートIPアドレスがすでに別のネットワークインターフェースに割り当てられている場合に、再割り当てできるようになります。
-
-
はい > 更新を選択します。
インスタンスの説明の下に、割り当てられたプライベートIPアドレスが表示されます。
注:
IPv4 HAペア展開では、インターフェース上のセカンダリIPv4アドレスのみを割り当て、それらをVIPおよびSNIPアドレスとして使用できます。しかし、IPv6 HAペア展開では、インターフェース上のプライマリIPv6またはセカンダリIPv6アドレスのいずれかを割り当て、それらをVIPおよびSNIPアドレスとして使用できます。
ステップ3. セカンダリプライベートIPアドレスを使用して、プライマリノードでVIPとSNIPを構成する
SSHを使用してプライマリノードにアクセスします。sshクライアントを開いて次のように入力します。
ssh -i <location of your private key> nsroot@<public DNS of the instance>
次に、VIPとSNIPを構成します。
VIPの場合、次のように入力します。
add ns ip <IPAddress> <netmask> -type <type>
SNIPの場合、次のように入力します。
add ns ip <IPAddress> <netmask> -type SNIP
save configと入力して保存します。
設定されたIPアドレスを表示するには、次のコマンドを入力します。
show ns ip
詳細については、次のトピックを参照してください。
ステップ4: 両方のインスタンスでHAを構成する
プライマリノードで、シェルクライアントを開き、次のコマンドを入力します。
add ha node <id> <private IP address of the management NIC of the secondary node>
セカンダリノードで、次のコマンドを入力します。
add ha node <id> < private IP address of the management NIC of the primary node >
save configと入力して設定を保存します。
設定されたHAノードを表示するには、
show ha nodeと入力します。
フェイルオーバーが発生すると、以前のプライマリノードでVIPおよびSNIPとして構成されていたセカンダリプライベートIPアドレスは、新しいプライマリノードに移行されます。
ノードでフェイルオーバーを強制するには、
force HAfailoverと入力します。
VPX HAペアをデプロイするためのレガシーメソッド
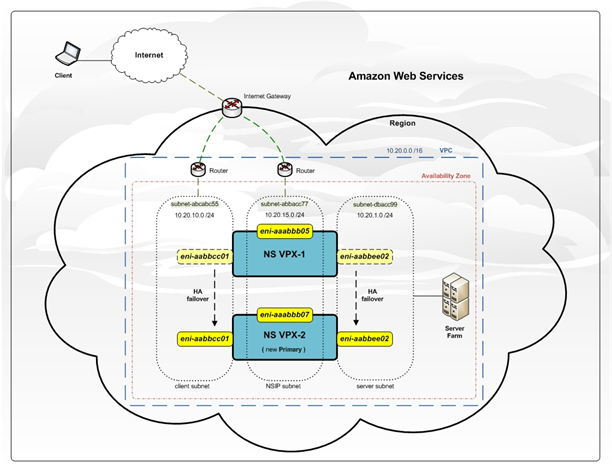
13.0 41.xリリース以前は、同一ゾーン内のHAはAWS Elastic Network Interface (ENI) の移行によって実現されていました。しかし、この方法は徐々に非推奨になっています。
次の図は、AWS上のNetScaler VPXインスタンスのHA展開アーキテクチャの例を示しています。
図 1. ENI移行を使用したAWS上のNetScaler VPX HAペア
以下のいずれかのオプションを使用して、AWS上に2つのVPXインスタンスをHAペアとして展開できます。
-
AWS Management Consoleを使用してIAMロールを持つインスタンスを手動で作成し、それらのインスタンスでHAを構成します。
-
または、Citrix CloudFormationテンプレートを使用して高可用性展開を自動化します。
CloudFormationテンプレートを使用すると、HAペアの作成に必要な手順が大幅に減少し、IAMロールが自動的に作成されます。このセクションでは、Citrix CloudFormationテンプレートを使用してNetScaler VPX HA(アクティブ-パッシブ)ペアを展開する方法について説明します。
2つのNetScaler VPXインスタンスをHAペアとして展開する際は、以下の点に留意してください。
注意事項
-
AWS上のHAでは、プライマリノードに少なくとも2つのENI(1つは管理用、もう1つはデータトラフィック用)が必要であり、セカンダリノードには1つの管理用ENIが必要です。ただし、セキュリティ上の目的から、プライマリノードには3つのENIを作成してください。この設定により、プライベートネットワークとパブリックネットワークを分離できます(推奨)。
-
セカンダリノードには常に1つのENIインターフェイス(管理用)があり、プライマリノードには最大4つのENIを持つことができます。
-
高可用性ペア内の各VPXインスタンスのNSIPアドレスは、インスタンスのデフォルトENIに構成する必要があります。
-
AmazonはAWSでブロードキャスト/マルチキャストパケットを許可していません。そのため、HA設定では、プライマリVPXインスタンスが失敗した場合、データプレーンENIはプライマリからセカンダリVPXインスタンスに移行されます。
-
デフォルト(管理用)ENIは別のVPXインスタンスに移動できないため、クライアントおよびサーバートラフィック(データプレーンのトラフィック)にはデフォルトENIを使用しないでください。
-
/var/log/ns.log にあるメッセージ「AWSCONFIG IOCTL NSAPI\_HOTPLUG\_INTF success output 0」は、2つのデータENIがセカンダリインスタンス(新しいプライマリ)に正常にアタッチされたことを示しています。
-
AWSのENIデタッチ/アタッチメカニズムにより、フェールオーバーに最大20秒かかる場合があります。
-
フェイルオーバー時、失敗したインスタンスは常に再起動します。
-
ハートビートパケットは管理インターフェースでのみ受信されます。
-
プライマリおよびセカンダリVPXインスタンスの設定ファイルは、
nsrootパスワードを含め同期されます。HA設定同期後、セカンダリノードのnsrootパスワードはプライマリノードのものに設定されます。 -
AWS APIサーバーにアクセスするには、VPXインスタンスにパブリックIPアドレスが割り当てられているか、VPCサブネットレベルでVPCのインターネットゲートウェイを指すようにルーティングが正しく設定されている必要があります。
-
ネームサーバー/DNSサーバーは、DHCPオプションを使用してVPCレベルで設定されます。
-
Citrix CloudFormationテンプレートは、異なるアベイラビリティゾーン間でHAセットアップを作成しません。
-
Citrix CloudFormationテンプレートはINCモードを作成しません。
-
AWSデバッグメッセージは、VPXインスタンス上のログファイル /var/log/ns.log で利用可能です。
Citrix CloudFormationテンプレートを使用して高可用性ペアを展開する
CloudFormationテンプレートを開始する前に、以下の要件を満たしていることを確認してください。
-
VPC
-
VPC内の3つのサブネット
-
UDP 3003、TCP 3009–3010、HTTP、SSHポートが開いているセキュリティグループ
-
キーペア
-
インターネットゲートウェイを作成する
-
クライアントおよび管理ネットワークのルートテーブルを編集して、インターネットゲートウェイを指すようにします。
注
Citrix CloudFormation テンプレートは、IAM ロールを自動的に作成します。既存の IAM ロールはテンプレートに表示されません。
Citrix CloudFormation テンプレートを起動するには:
-
AWS 認証情報を使用して、AWS marketplace にログオンします。
-
検索フィールドに「NetScaler VPX」と入力して NetScaler AMI を検索し、「Go」をクリックします。
-
検索結果ページで、目的の NetScaler VPX オファリングをクリックします。
-
「Pricing」タブをクリックして、「Pricing Information」に移動します。
-
リージョンと「Fulfillment Option」として「NetScaler VPX – Customer Licensed」を選択します。
-
「Continue to Subscribe」をクリックします。
-
「Subscribe」ページで詳細を確認し、「Continue to Configuration」をクリックします。
-
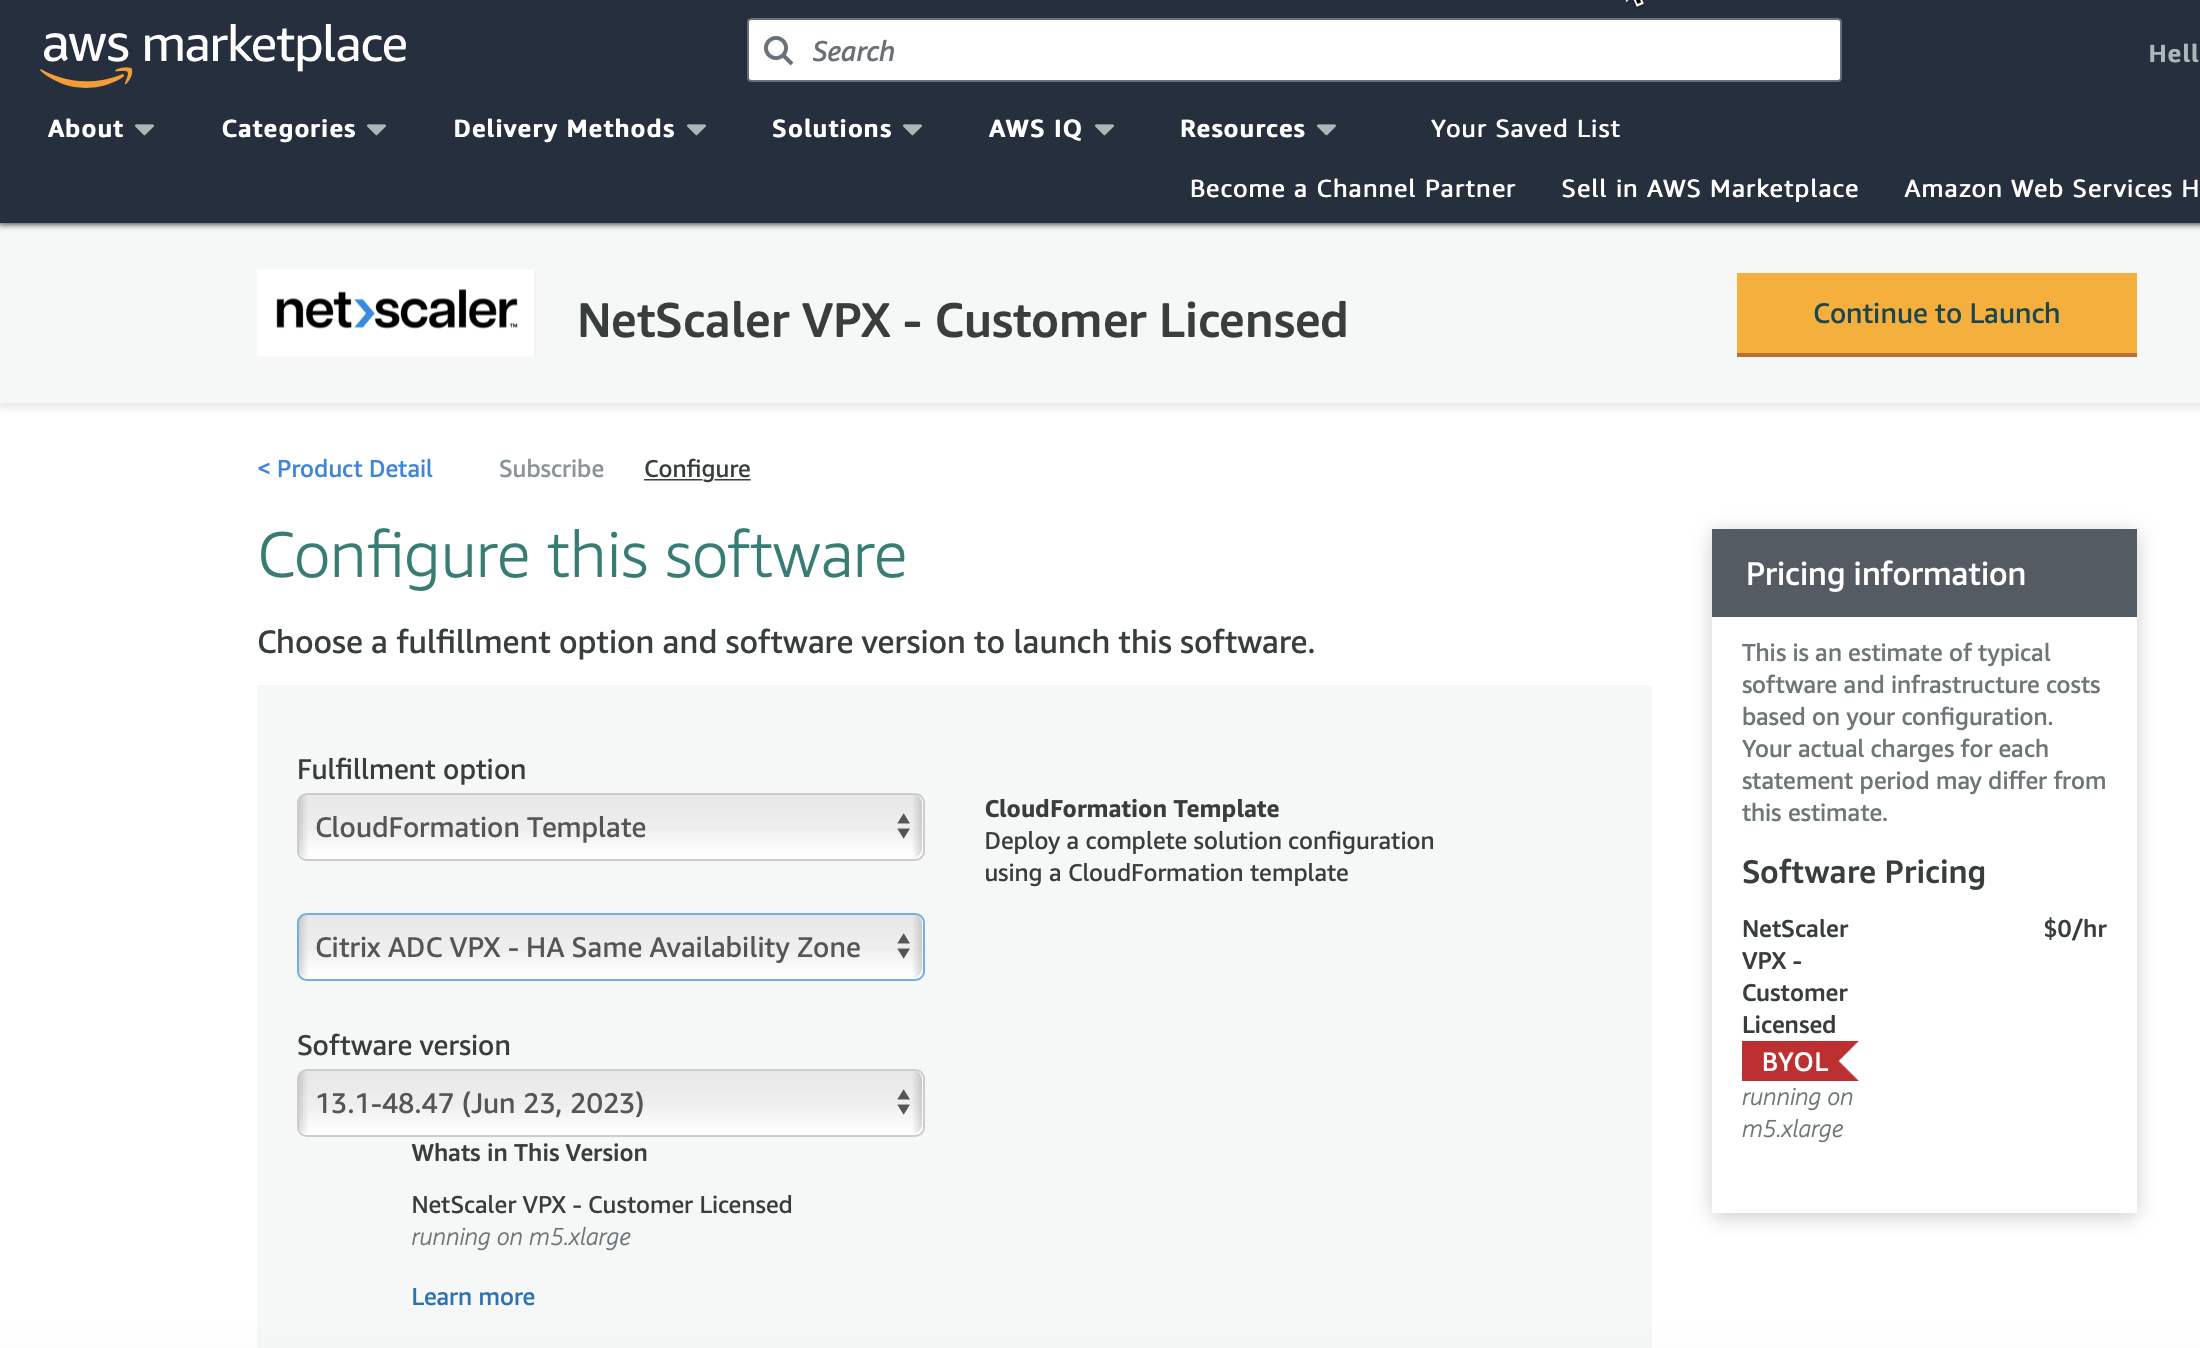
「Delivery Method」として「CloudFormation Template」を選択します。
-
必要な CloudFormation テンプレートを選択します。
-
「Software Version」と「Region」を選択し、「Continue to Launch」をクリックします。
-
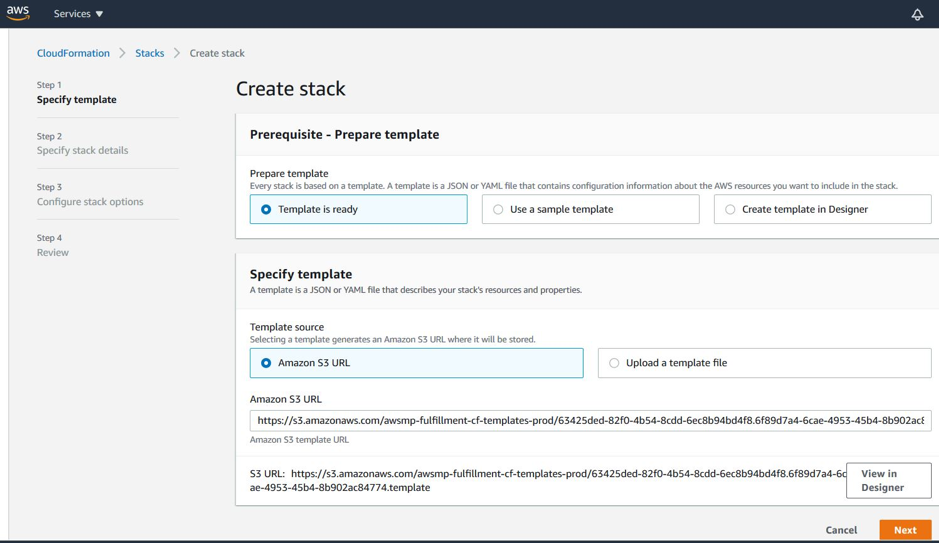
「アクションの選択」で「CloudFormation の起動」を選択し、「起動」をクリックします。 「スタックの作成」ページが表示されます。
-
「次へ」をクリックします。
-
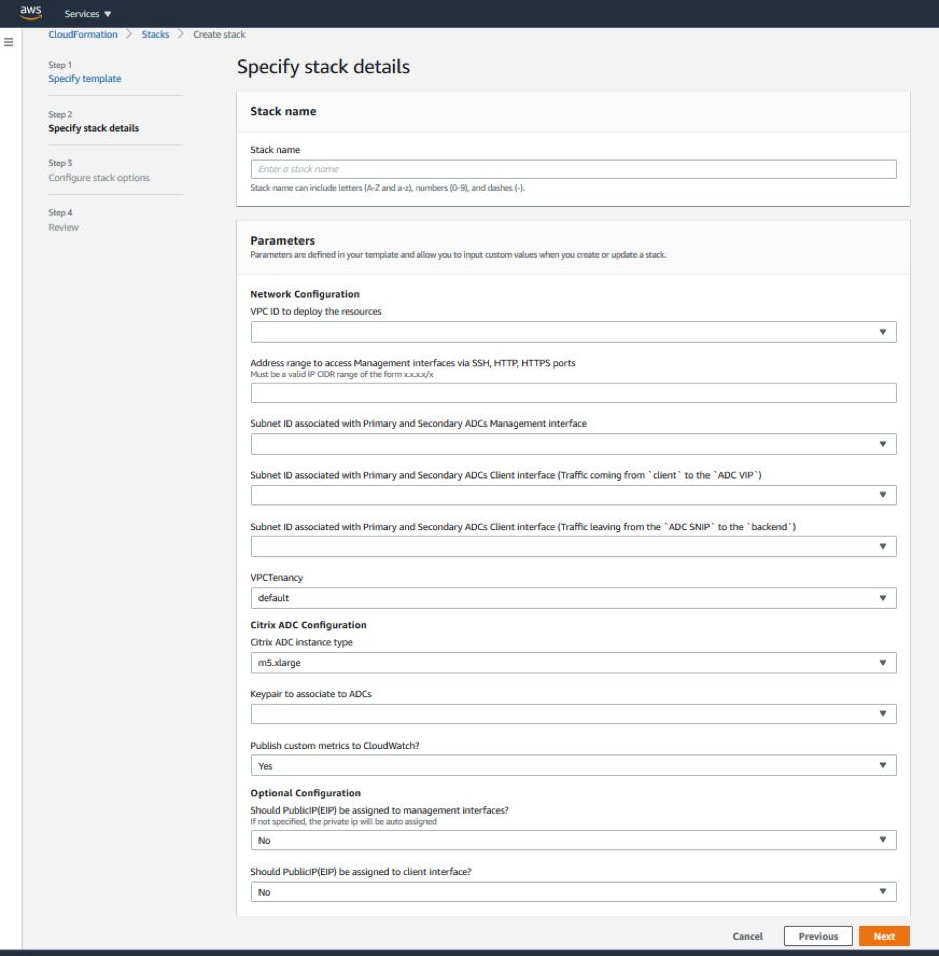
「スタックの詳細の指定」ページが表示されます。次の詳細を入力します。
-
「スタック名」を入力します。名前は25文字以内である必要があります。
-
「ネットワーク構成」で、次の操作を実行します。
-
「管理サブネットワーク」、「クライアントサブネットワーク」、および「サーバーサブネットワーク」を選択します。VPC ID で選択した VPC 内に作成した正しいサブネットワークを選択していることを確認してください。
-
「プライマリ管理 IP」、「セカンダリ管理 IP」、「クライアント IP」、および「サーバー IP」を追加します。IP アドレスは、それぞれのサブネットワークの同じサブネットに属している必要があります。または、テンプレートに IP アドレスを自動的に割り当てさせることもできます。
-
「VPCTenancy」には「default」を選択します。
-
-
「NetScaler 構成」で、次の操作を実行します。
-
「インスタンスタイプ」には「m5.xlarge」を選択します。
-
「キーペア」のメニューから、すでに作成済みのキーペアを選択します。
-
デフォルトでは、「カスタムメトリクスを CloudWatch に公開しますか?」オプションは「はい」に設定されています。このオプションを無効にする場合は、「いいえ」を選択します。
-
-
「オプション構成」で、次の操作を実行します。
-
デフォルトでは、管理インターフェースにpublicIP(EIP)を割り当てるべきですか?オプションはいいえに設定されています。
-
デフォルトでは、クライアントインターフェースにpublicIP(EIP)を割り当てるべきですか?オプションはいいえに設定されています。
-
-
-
次へをクリックします。
-
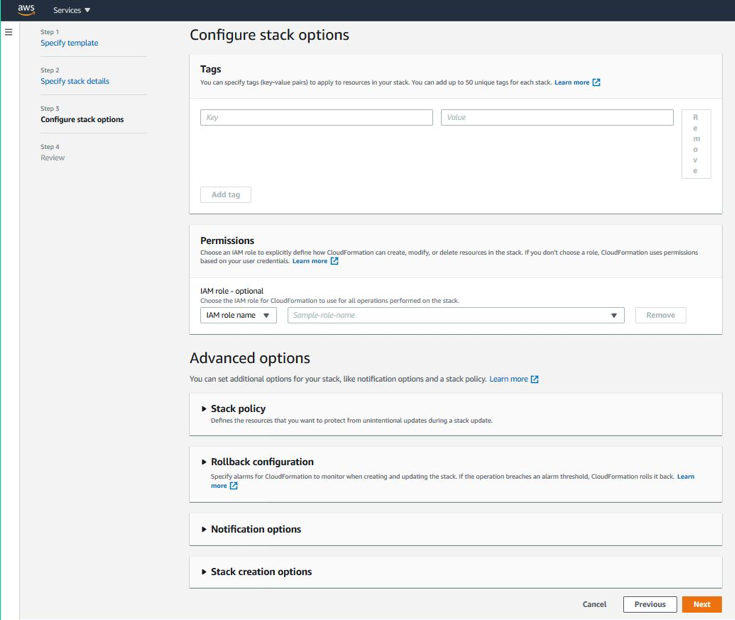
スタックオプションの設定ページが表示されます。これはオプションのページです。
-
次へをクリックします。
-
オプションページが表示されます。(これはオプションのページです。)次へをクリックします。
-
レビューページが表示されます。設定を確認し、必要に応じて変更を加えてください。
-
**AWS CloudFormationがIAMリソースを作成する可能性があることを認識しています。**チェックボックスを選択し、スタックの作成をクリックします。
-
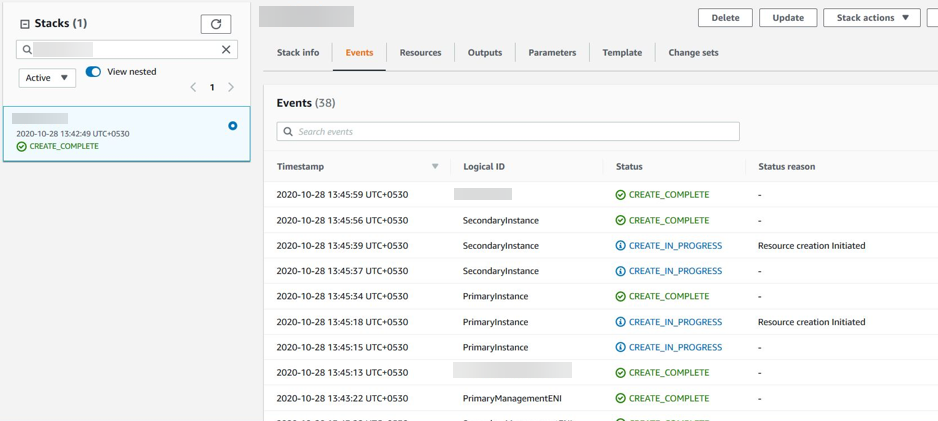
CREATE-IN-PROGRESSステータスが表示されます。ステータスがCREATE-COMPLETEになるまで待ちます。ステータスがCOMPLETEに変わらない場合は、イベントタブで失敗の原因を確認し、適切な構成でインスタンスを再作成してください。
-
IAMリソースが作成された後、EC2管理コンソール > インスタンスに移動します。IAMロールで作成された2つのVPXインスタンスが見つかります。プライマリノードとセカンダリノードはそれぞれ3つのプライベートIPアドレスと3つのネットワークインターフェースで作成されます。
-
ユーザー名
nsrootとインスタンスIDをパスワードとしてプライマリノードにログオンします。GUIから、システム > 高可用性 > ノードに移動します。NetScaler VPXは、CloudFormationテンプレートによってHAペアで既に構成されています。 -
NetScaler VPX HAペアが表示されます。CloudFormation VPX HAペアが構成されています(/en-us/vpx/media/cloudformation-adc-vpx-ha-pair.png)
Amazon CloudWatch を使用してインスタンスを監視する
Amazon CloudWatch サービスを使用して、CPU およびメモリ使用率、スループットなどの NetScaler VPX メトリックのセットを監視できます。CloudWatch は、AWS で実行されているリソースとアプリケーションをリアルタイムで監視します。AWS マネジメントコンソールを使用して、Amazon CloudWatch ダッシュボードにアクセスできます。詳細については、Amazon CloudWatch を参照してください。
注意点
-
AWS Web コンソールを使用して AWS に NetScaler VPX インスタンスを展開する場合、CloudWatch サービスはデフォルトで有効になっています。
-
Citrix CloudFormation テンプレートを使用して NetScaler VPX インスタンスを展開する場合、デフォルトのオプションは「はい」です。CloudWatch サービスを無効にする場合は、「いいえ」を選択します。
-
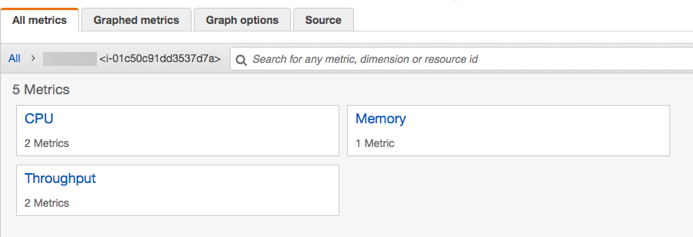
メトリックは、CPU (管理およびパケット CPU 使用率)、メモリ、およびスループット (インバウンドおよびアウトバウンド) で利用できます。
CloudWatch メトリックの表示方法
インスタンスの CloudWatch メトリックを表示するには、次の手順に従います。
-
AWS マネジメントコンソール > EC2 > インスタンス にログオンします。
-
インスタンスを選択します。
-
監視 をクリックします。
-
すべての CloudWatch メトリックを表示 をクリックします。CloudWatch メトリック(/en-us/vpx/media/view-cloudwatch-metrics.png)
-
すべてのメトリックの下で、インスタンス ID をクリックします。
-
表示したいメトリクスをクリックし、期間(分、時間、日、週、月単位)を設定します。
-
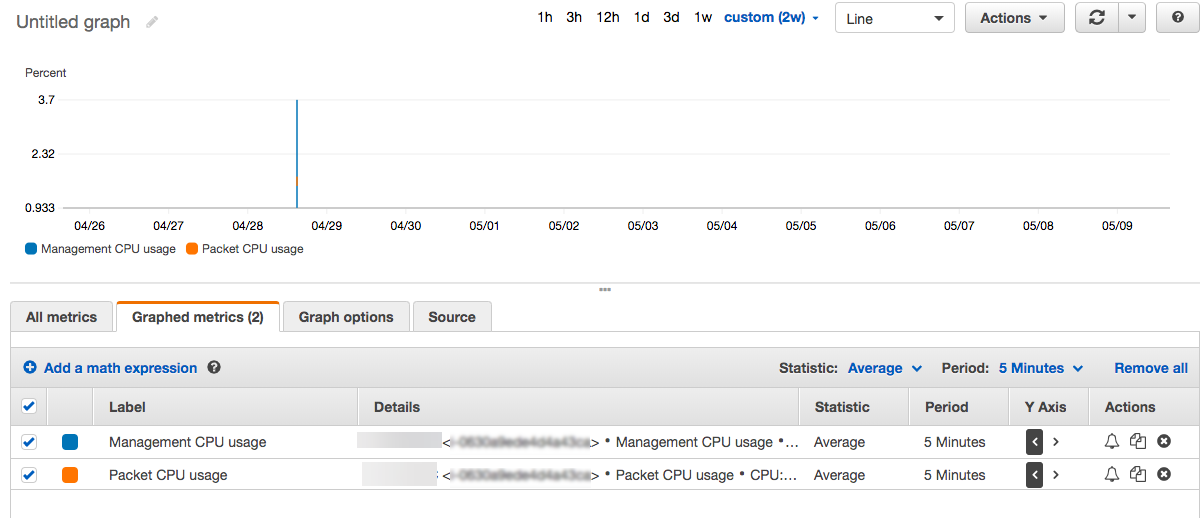
グラフ化されたメトリクスをクリックして使用状況の統計を表示します。グラフオプションを使用してグラフをカスタマイズします。
図:CPU使用率のグラフ化されたメトリクス
高可用性セットアップでのSR-IOVの構成
高可用性セットアップでのSR-IOVインターフェースのサポートは、NetScalerリリース12.0 57.19以降で利用可能です。SR-IOVの構成方法の詳細については、「SR-IOVネットワークインターフェースを使用するようにNetScaler VPXインスタンスを構成する」を参照してください。