
基于角色的访问控制
NetScaler® ADM 提供细粒度、基于角色的访问控制 (RBAC),您可以使用它根据企业内各个用户的角色授予访问权限。在此上下文中,访问是指执行特定任务的能力,例如查看、创建、修改或删除文件。角色是根据企业内用户的权限和职责定义的。例如,一个用户可能被允许执行所有网络操作,而另一个用户可以观察应用程序中的流量并帮助创建配置模板。
角色由策略决定。创建策略后,您可以创建角色,将每个角色绑定到一个或多个策略,并将角色分配给用户。您还可以将角色分配给用户组。
组是具有共同权限的用户集合。例如,管理特定数据中心的用户可以被分配到一个组。角色是根据特定条件授予用户或组的身份。在 NetScaler ADM 中,创建角色和策略是 NetScaler 中 RBAC 功能特有的。随着企业需求的发展,可以轻松创建、更改或停用角色和策略,而无需单独更新每个用户的权限。
角色可以是基于功能的,也可以是基于资源的。例如,考虑 SSL/安全管理员和应用程序管理员。SSL/安全管理员必须对 SSL 证书管理和监控功能拥有完全访问权限,但对系统管理操作必须拥有只读访问权限。应用程序管理员必须只能访问范围内的资源。
示例:
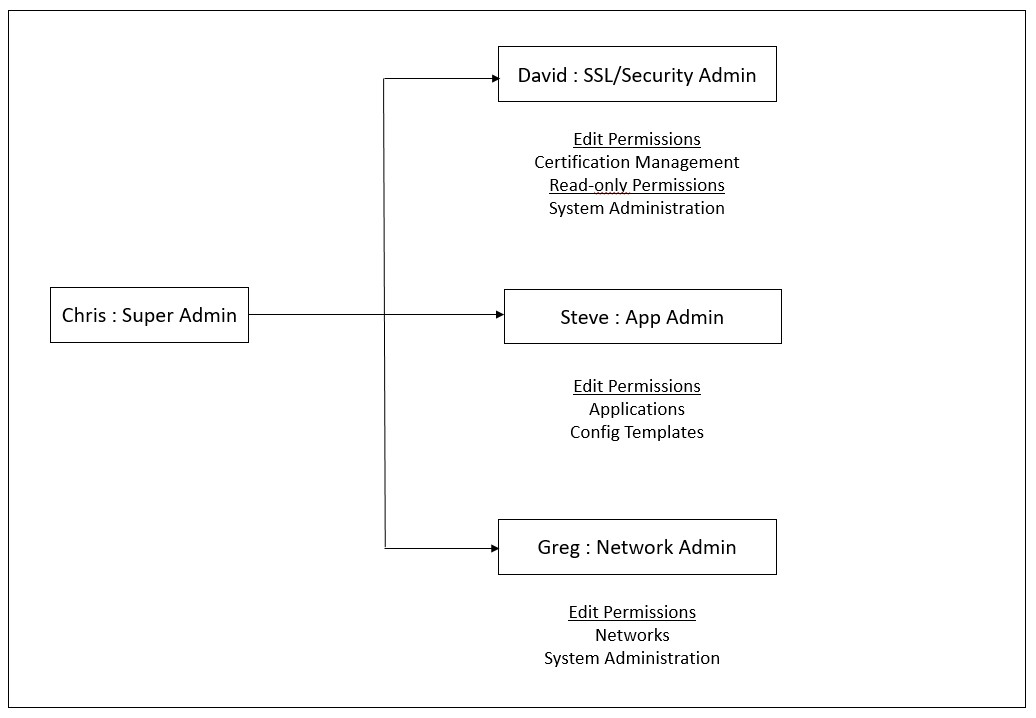
Chris 是 ADC 组负责人,也是其组织中 NetScaler ADM 的超级管理员。Chris 创建了三个管理员角色:安全管理员、应用程序管理员和网络管理员。
安全管理员 David 必须对 SSL 证书管理和监控拥有完全访问权限,但对系统管理操作也必须拥有只读访问权限。
应用程序管理员 Steve 只需要访问特定的应用程序和特定的配置模板。
网络管理员 Greg 需要访问系统和网络管理。
Chris 还必须为所有用户提供 RBAC,无论他们是本地用户还是外部用户。
NetScaler ADM 用户可以进行本地身份验证,也可以通过外部服务器(RADIUS/LDAP/TACACS)进行身份验证。RBAC 设置必须适用于所有用户,无论采用何种身份验证方法。
下图显示了管理员和其他用户拥有的权限及其在组织中的角色。
限制
RBAC 不完全支持以下 NetScaler ADM 功能:
-
分析 - 分析模块中不完全支持 RBAC。RBAC 支持仅限于实例级别,并且不适用于 Web Insight、SSL Insight、Gateway Insight、HDX™ Insight 和 WAF 安全违规分析模块中的应用程序级别。例如:
示例 1:基于实例的 RBAC (支持)
被分配了几个实例的管理员只能在 Web Insight \> 实例 下看到这些实例,并且只能在 Web Insight \> 应用程序 下看到相应的虚拟服务器,因为 RBAC 在实例级别受支持。
示例 2:基于应用程序的 RBAC (不支持)
被分配了几个应用程序的管理员可以在 Web Insight \> 应用程序 下看到所有虚拟服务器,但无法访问它们,因为 RBAC 在应用程序级别不受支持。
-
StyleBooks – StyleBooks 不完全支持 RBAC。
-
在 NetScaler ADM 中,StyleBooks 和配置包被视为独立的资源。可以单独或同时为 StyleBook 和配置包提供访问权限(查看、编辑或两者)。对配置包的查看或编辑权限隐式允许用户查看 StyleBooks,这对于获取配置包详细信息和创建配置包至关重要。
-
不支持对特定 StyleBook 或配置包的访问权限示例:如果实例上已存在配置包,即使用户无权访问该实例,他们也可以修改目标 NetScaler 实例上的配置。
-
-
编排 - 编排不支持 RBAC。