
添加 LDAP 身份验证服务器
当您将 LDAP 协议与 RADIUS 和 TACAS 身份验证服务器集成时,您可以使用 ADM 从分布式目录中搜索和验证用户凭据。
-
导航到 设置 > 身份验证。
-
选择 LDAP 选项卡,然后单击 添加。
-
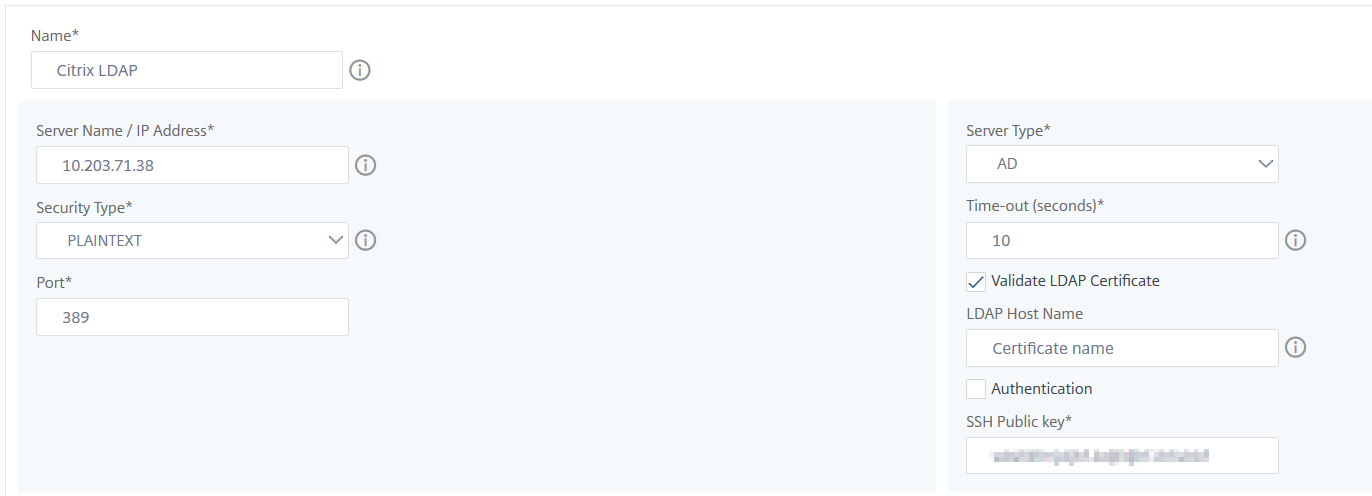
在 创建 LDAP 服务器 页面上,指定以下参数:
-
名称 – 指定 LDAP 服务器名称
-
服务器名称/IP 地址 – 指定 LDAP IP 地址或服务器名称
-
安全类型 – 系统与 LDAP 服务器之间所需的通信类型。从列表中选择。如果纯文本通信不足,您可以通过选择传输层安全 (TLS) 或 SSL 来选择加密通信。
-
端口 – 默认情况下,端口 389 用于纯文本。您也可以为 SSL/TLS 指定端口 636。
-
服务器类型 – 选择 Active Directory (AD) 或 Novell Directory Service (NDS) 作为 LDAP 服务器类型
-
超时(秒) – NetScaler® ADM 系统等待 LDAP 服务器响应的秒数
-
LDAP 主机名 – 选中“验证 LDAP 证书”复选框并指定要在证书上输入的主机名清除 身份验证 选项并指定 SSH 公钥。通过基于密钥的身份验证,您现在可以通过 SSH 从 LDAP 服务器中存储在用户对象上的公钥列表中获取公钥。
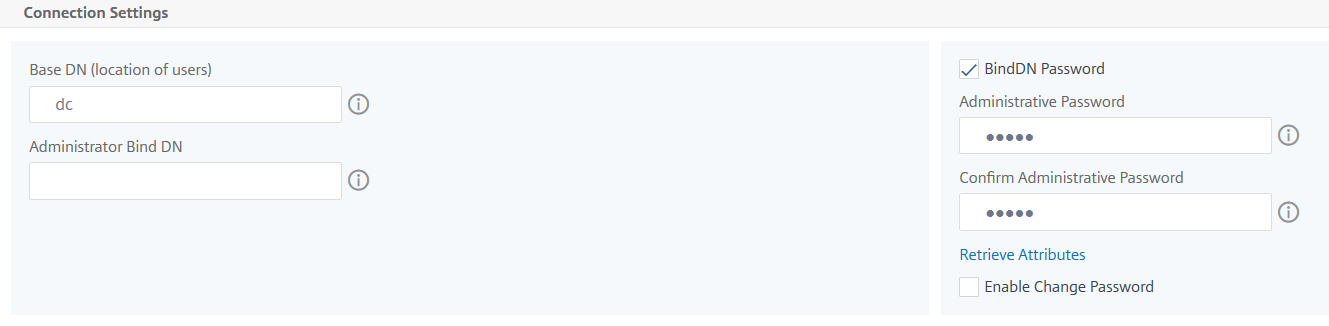
 在“连接设置”下,指定以下参数:
-
基本 DN – LDAP 服务器开始搜索的基节点
-
管理员绑定 DN – 绑定到 LDAP 服务器的用户名。例如,admin@aaa.local。
-
绑定 DN 密码 – 选择此选项以提供用于身份验证的密码
-
启用更改密码 – 选择此选项以启用密码更改
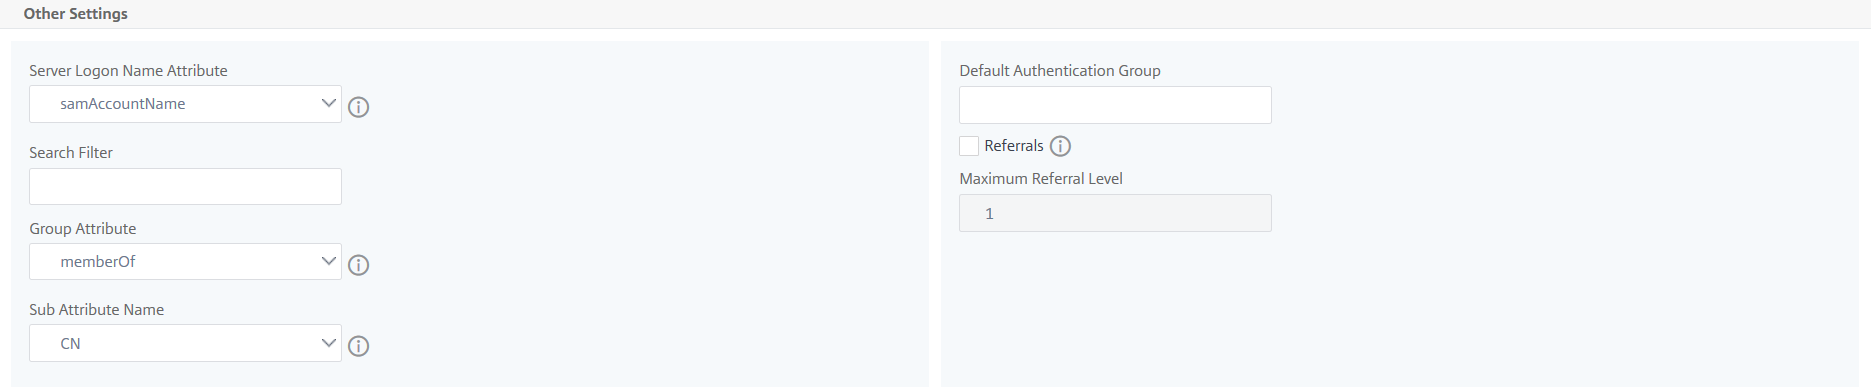
在其他设置下,指定以下参数-
服务器登录名属性 – 系统用于查询外部 LDAP 服务器或 Active Directory 的名称属性。从列表中选择 samAccountname。
-
搜索筛选器 – 根据 LDAP 服务器中配置的搜索筛选器为外部用户配置双因素身份验证。例如,vpnallowed=true 与 ldaploginame
samaccount以及用户提供的用户名 bob 将生成一个 LDAP 搜索字符串:&(vpnallowed=true)(samaccount=bob)。注意默认情况下,搜索筛选器中的值用括号括起来。 -
组属性 – 从列表中选择 memberOf。
-
子属性名称 – 用于从 LDAP 服务器提取组的子属性名称。
-
默认身份验证组 – 除了提取的组之外,身份验证成功时选择的默认组。
-
-
-
单击创建。LDAP 服务器现已配置。注意:如果用户是 Active Directory 组成员,则 NetScaler ADM 上的组和用户名称必须与 Active Directory 组成员的名称相同。
-
启用外部身份验证服务器。有关启用外部身份验证服务器的更多信息,请参阅启用外部身份验证服务器和回退选项。