
安全建议 (预览)
注意:
从 13.1-53.22 版本开始,安全建议功能将自动启用。有关更多信息,请参阅安全建议
安全、可靠且具有弹性的基础设施是任何组织的生命线。组织必须跟踪新的常见漏洞和披露 (CVE),并评估 CVE 对其基础设施的影响。他们还必须了解并规划缓解和补救措施以解决这些漏洞。
本地部署的 NetScaler® ADM 安全建议仅突出显示 NetScaler CVE 以及面临风险的 ADC 实例。
重要
要详细分析 CVE 影响、获取有关自定义扫描/系统扫描的结论性信息以及补救和缓解工作流,请尝试 NetScaler ADM Service。
查看安全建议
要访问安全建议,请导航到基础架构 > 实例建议 > 安全建议。您可以看到通过 NetScaler ADM 管理的所有 ADC 实例的漏洞状态。
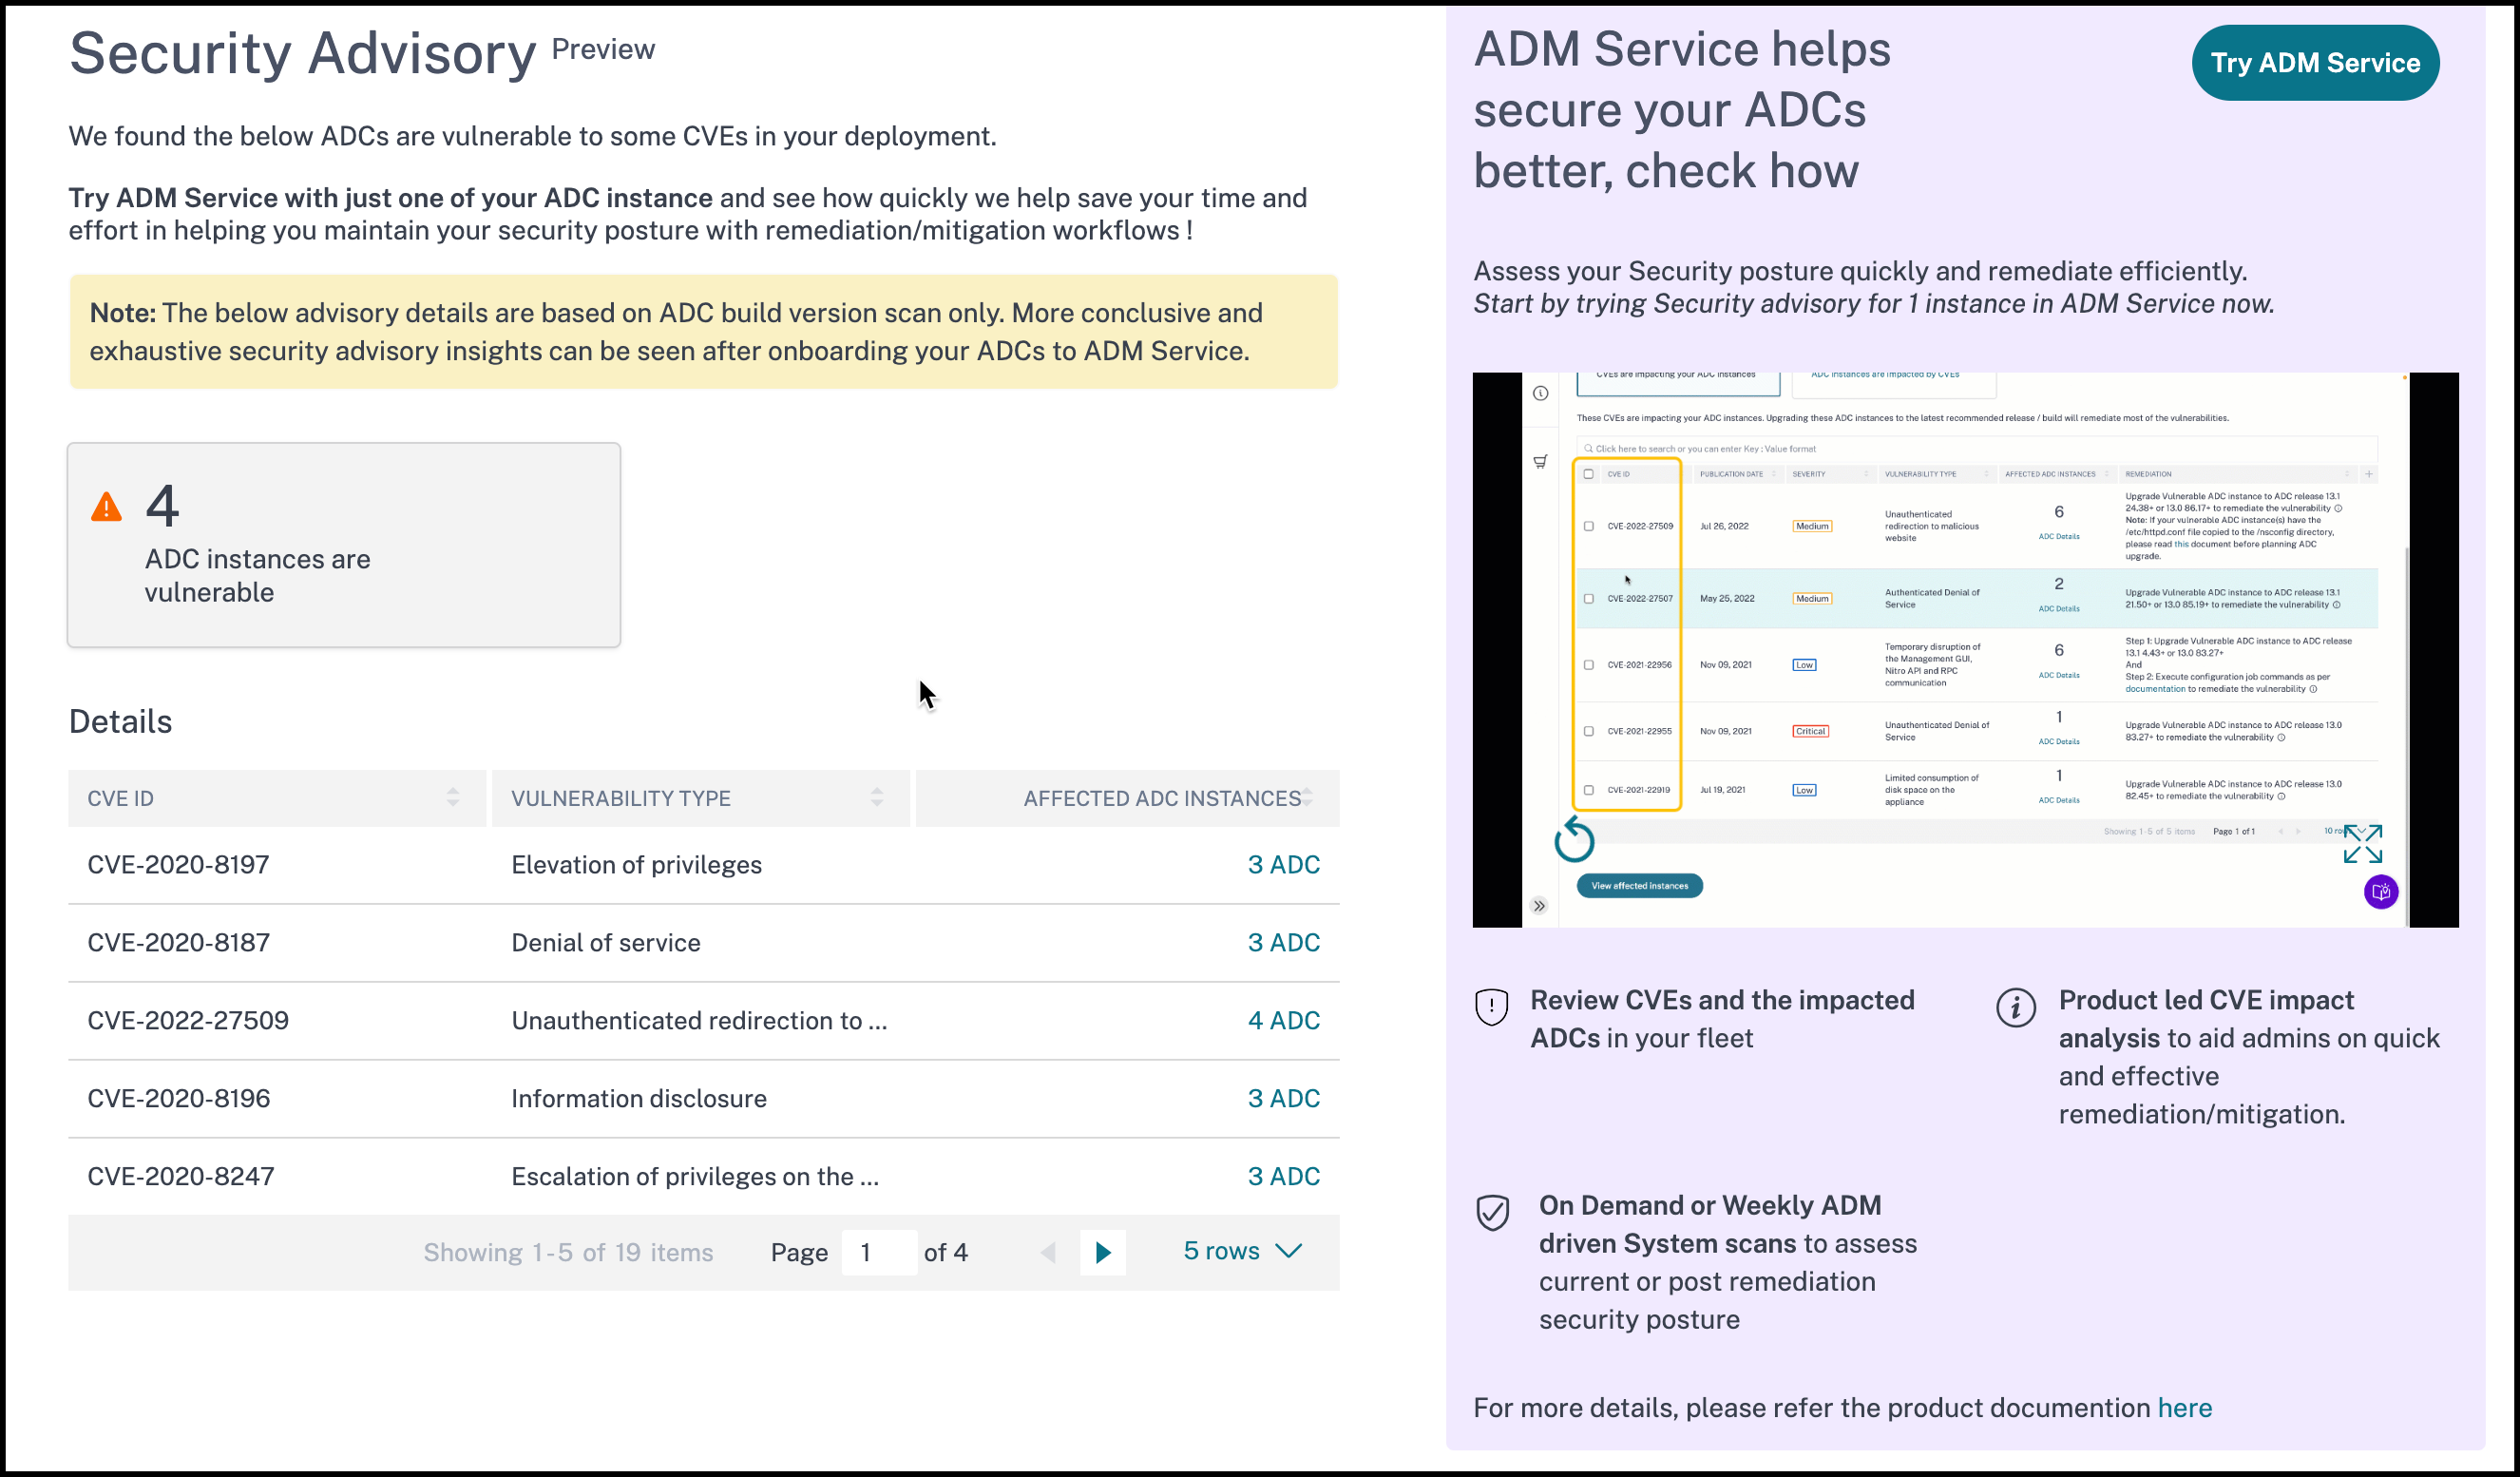
本地部署的 NetScaler ADM 安全建议仅执行 ADC 版本扫描以检查 CVE,并显示以下信息。
-
CVE ID:影响实例的 CVE ID。
-
漏洞类型:此 CVE 的漏洞类型。
-
受影响的 ADC 实例:受 CVE ID 影响的实例数量。
本地部署的 NetScaler ADM 安全建议还允许您选择一个 ADC 实例,并将该 ADC 实例载入 ADM Service。单击尝试 ADM Service,并将 ADC 实例载入 ADM Service。ADM Service 安全建议允许您检查特定 CVE 的漏洞类型,并获取有关缓解和补救措施的信息以解决该漏洞。
有关 ADM 服务安全通告的更多信息,请在“安全通告”页面上查看 gif 动画。