SSL 证书管理
任何需要处理机密或敏感信息的组织或个人网站都必须拥有 SSL 证书。Web 服务器上的 SSL 证书有助于向连接客户端保证 Web 服务器的真实性。它不仅可以验证网站的身份,还有助于生成会话密钥,该密钥稍后用于加密整个会话。
安全套接字层 (SSL) 证书是任何 SSL 事务的一部分,是一种数字数据形式 (X509),用于识别公司(域)或个人。该证书具有一个公钥组件,任何希望与服务器启动安全事务的客户端都可以看到该组件。相应的私钥安全地驻留在 Citrix Application Delivery Controller™ (ADC) 设备上,用于完成非对称密钥(或公钥)加密和解密。
NetScaler® Application Delivery Management (ADM) 为您提供了一个统一控制台,可自动执行 SSL 证书的安装、更新、删除、链接和下载。它有助于维护网站的声誉和客户信任。NetScaler ADM 现在为您简化了证书管理的各个方面。通过统一控制台,您可以配置自动化策略,以确保根据组织 IT 策略使用推荐的颁发者、密钥强度、协议和算法。通过这样做,您可以密切关注未使用或即将过期的证书。
您可以通过以下任一方式获取 SSL 证书和密钥:
-
从授权证书颁发机构 (CA) 获取,例如 Verisign
-
通过在 NetScaler 设备上生成新的 SSL 证书和密钥
企业 SSL 策略设置
每个企业都有自己的 SSL 策略,并定义了所有 SSL 证书必须遵守的要求。安全性一直是所有企业用户的首要任务之一,因此 SSL 设置发挥着重要作用。
例如,ABC 公司规定所有证书的最小密钥强度必须为 2,048 位及以上。证书必须由受信任的 CA 或颁发者授权。管理员必须检查所有此类 SSL 参数,以确保证书符合公司策略。手动验证每个证书是一项繁琐的工作。为了克服这种情况,NetScaler ADM 帮助您配置企业 SSL 策略设置,并显示任何带有“不推荐”标签的不合规证书。
您可以在 SSL 控制面板上查看不合规(不推荐)证书的摘要。
SSL 策略设置(/en-us/netscaler-application-delivery-management-software/media/ssl-policy-settings.png)
注意
“不推荐”证书根据不同的参数进行分类,您可以在相关组件中查看它们。
NetScaler ADM 证书的工作原理
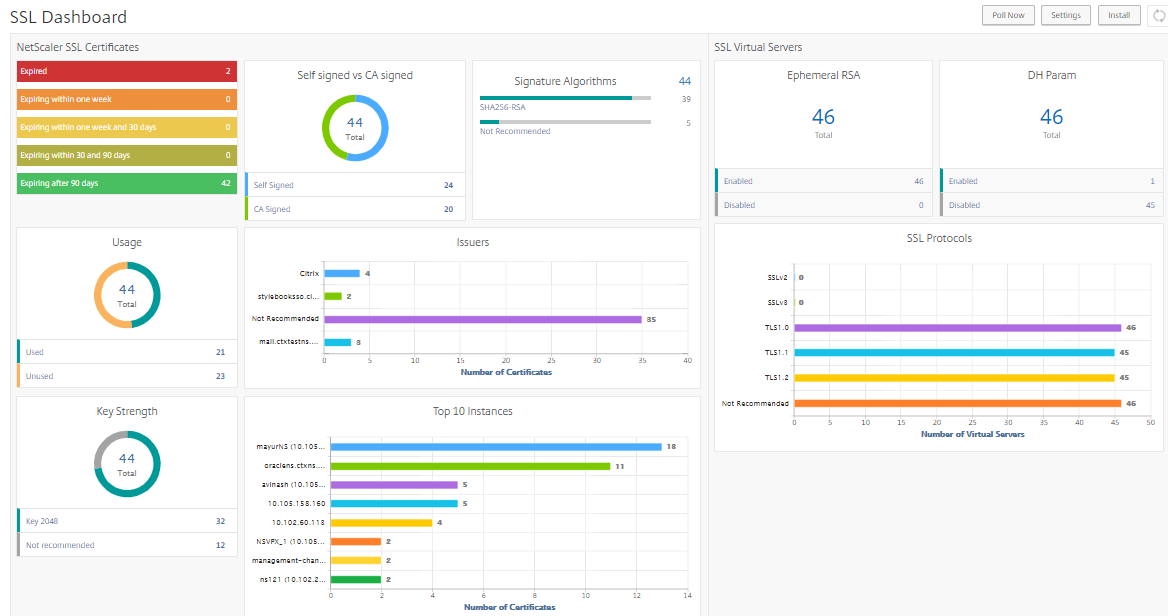
SSL 控制板以可视化方式呈现安装在不同 NetScaler 实例上的所有 SSL 证书。SSL 控制板包含安装在 NetScaler 实例上的每个证书的以下信息。它根据以下内容进行分类:
-
自签名与 CA 签名。“自签名与 CA 签名”部分可帮助您将证书分为自签名证书和 CA 签名证书。
-
签名算法。 本部分根据用于加密的签名算法对 SSL 证书进行分类。
-
使用情况。 本部分根据已使用和未使用证书对 SSL 证书进行分类。未使用的证书需要特别注意,因为它们可能未绑定到虚拟服务器。
-
颁发者。 本部分根据证书的颁发者对 SSL 证书进行分类。
-
密钥强度。 本部分根据私钥的密钥强度对 SSL 证书进行分类。
-
前 10 个实例。 本部分根据安装的 SSL 证书数量提供前 10 个 NetScaler 实例的详细信息。
SSL 证书管理用例
以下用例描述了如何使用 SSL 证书来管理和监控多个 NetScaler 实例上的证书。
安装 SSL 证书
假设您拥有一个跨多个 NetScaler 实例的集群,您必须在这些实例上部署所需的 SSL 证书。NetScaler ADM 提供了一个统一控制台,可让您一次性在多个 NetScaler 实例上部署 SSL 证书。
例如,您可能希望在一个或多个 NetScaler 实例上安装一些 SSL 证书。通过这种方法,您可以最大限度地减少在每个 NetScaler 实例上手动安装 SSL 证书的干预。您可以在一个或多个 NetScaler 实例上批量安装 SSL 证书。
要获取 SSL 证书摘要,请登录到 NetScaler ADM,然后导航到 Infrastructure > SSL Dashboard。
证书过期通知设置
在此用例中,您可能在多个 NetScaler 实例上拥有许多证书,跟踪每个证书的到期成为一项负担。手动跟踪每个证书并在其到期前更新是一项繁琐的工作。为避免此类情况,您可以配置 NetScaler ADM 以将通知或警报发送到已配置的电子邮件、寻呼机、Slack 或 ServiceNow 配置文件。通过这种方式,您可以及时了解证书的到期日期,并在到期日期之前续订证书。
例如,您可能忘记跟踪即将到期的证书。证书到期会导致服务中断,这可能会影响用户的许多应用程序。借助 ADM 证书到期通知设置,您可以避免此类意外情况。
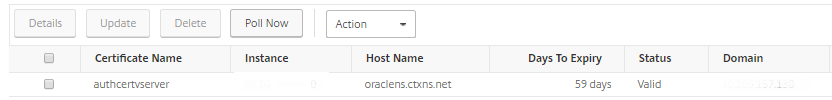
您可以在 SSL 控制板上查看摘要并跟踪即将到期的证书。
要查看在任何持续时间内到期的证书报告,您可以单击磁贴以获取在该窗口中到期的所有此类证书的详细信息。
证书续订
您现在可以从 NetScaler ADM 续订证书。您可以续订现有证书或根据以下内容创建证书:
更新现有证书
在此用例中,您在收到证书颁发机构 (CA) 颁发的续订证书后,必须更新现有证书。您现在可以从 NetScaler ADM 更新现有证书,而无需登录 NetScaler 实例。
例如,现有证书可能存在一些更改或修改。CA 会颁发续订证书。现在,您无需访问 NetScaler 设备,即可从 NetScaler ADM 更新 SSL 证书。
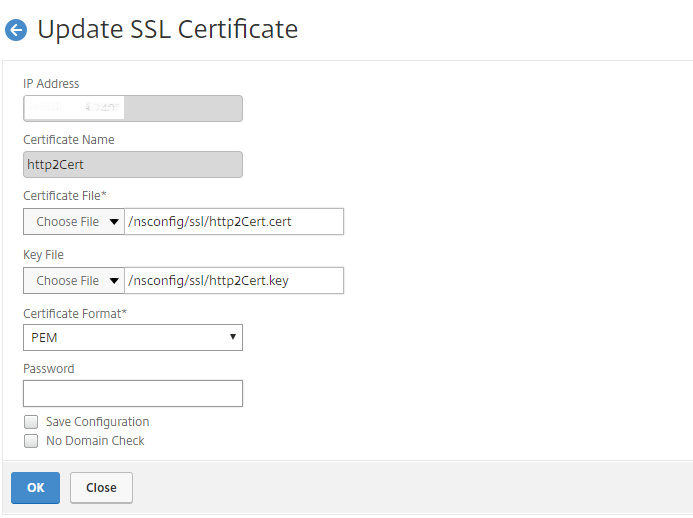
要更新任何证书,请登录 NetScaler ADM,然后导航到 Infrastructure > SSL Dashboard。
选择要更新的证书,然后单击 Update。
您可以选择从 NetScaler ADM 更新所选证书的相关字段。
创建证书签名请求
设想一个用例,其中一个 SSL 证书不符合组织策略。您希望从证书颁发机构获取新证书。现在,您可以从 NetScaler ADM 生成证书签名请求 (CSR)。可以将 CSR 和公钥发送给 CA 以获取 SSL 证书。
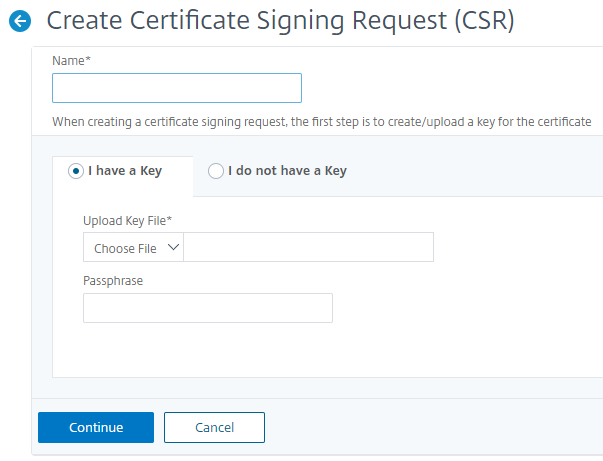
要确定并创建 CSR,请选择所需的证书,然后单击 创建 CSR。
您需要拥有公钥或私钥值对。要上传密钥,请单击 选择文件 并从列表中选择。要创建密钥,请选择 我没有密钥选项 并指定相关参数。
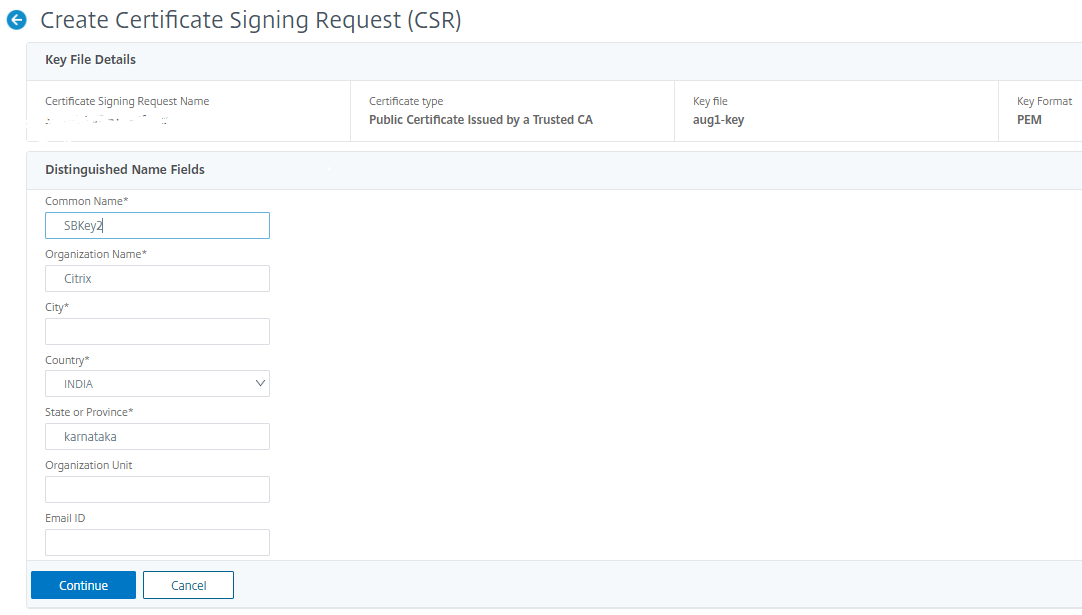
提供所选密钥的更多详细信息,例如通用名称、组织名称、城市、国家/地区、州/省、组织单位和电子邮件 ID,以创建 CSR。
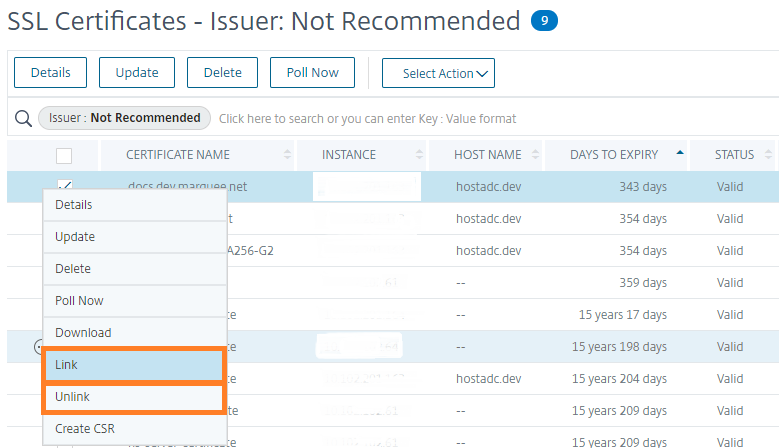
链接和取消链接 SSL 证书
您可以将多个 SSL 证书相互绑定以创建证书捆绑包。要将一个证书链接到另一个证书,第一个证书的颁发者必须与第二个证书的域匹配。
审核日志
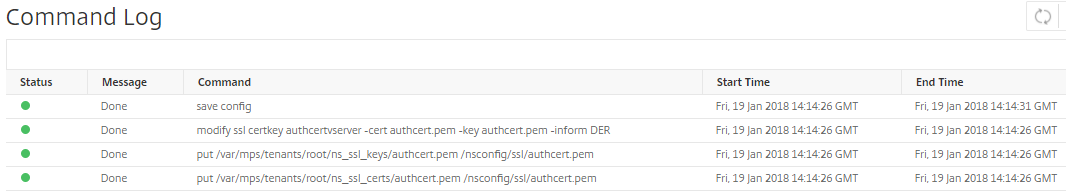
审核日志是 NetScaler ADM 生成的文本日志文件集合。它显示了使用 NetScaler ADM 添加、修改和更改到特定 NetScaler 设备上的 SSL 证书的历史记录。审核日志还显示了 NetScaler 设备的 IP 地址、状态、特定操作的开始时间和结束时间。
在此示例中,您可能希望验证特定证书在一段时间内发生的更改。您可以选择通过设备日志和命令日志查看证书的更改历史记录。
要确定 SSL 证书的信息,请在 SSL 仪表板上,单击 审核日志。应用程序摘要包括 SSL 证书状态以及开始时间和结束时间。
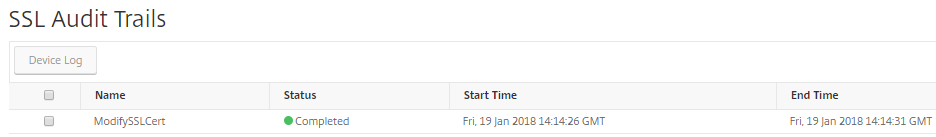
要确定特定 SSL 证书的 NetScaler 设备信息,请选择您选择的相关证书复选框。单击 设备日志。
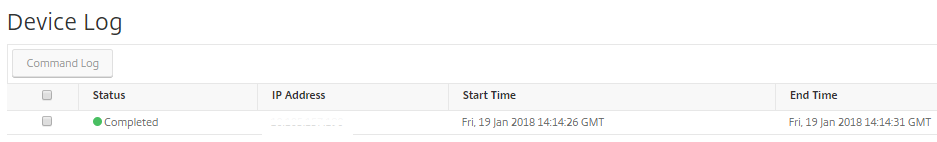
要查看命令类型和消息的信息,请单击命令日志。