
配置组
在 NetScaler ADM 中,一个组可以同时拥有功能级别和资源级别的访问权限。例如,一个用户组可能只能访问选定的 NetScaler 实例;另一个组可能只能访问选定的少数应用程序,依此类推。
创建组时,您可以为组分配角色、为组提供应用程序级访问权限,并将用户分配给该组。该组中的所有用户在 NetScaler® ADM 中都被分配相同的访问权限。
您可以在 NetScaler ADM 中在网络功能实体级别管理用户访问。您可以在实体级别动态地为用户或组分配特定权限。
NetScaler ADM 将虚拟服务器、服务、服务组和服务器视为网络功能实体。
-
虚拟服务器(应用程序) - 负载平衡 (lb)、GSLB、上下文切换 (CS)、缓存重定向 (CR)、身份验证 (
Auth) 和 NetScaler Gateway (VPN) -
服务 - 负载平衡和 GSLB 服务
-
服务组 - 负载平衡和 GSLB 服务组
-
服务器 - 负载平衡服务器
创建用户组
-
在 NetScaler ADM 中,导航到 设置 > 用户和角色 > 组。
-
单击 添加。将显示 创建系统组 页面。
-
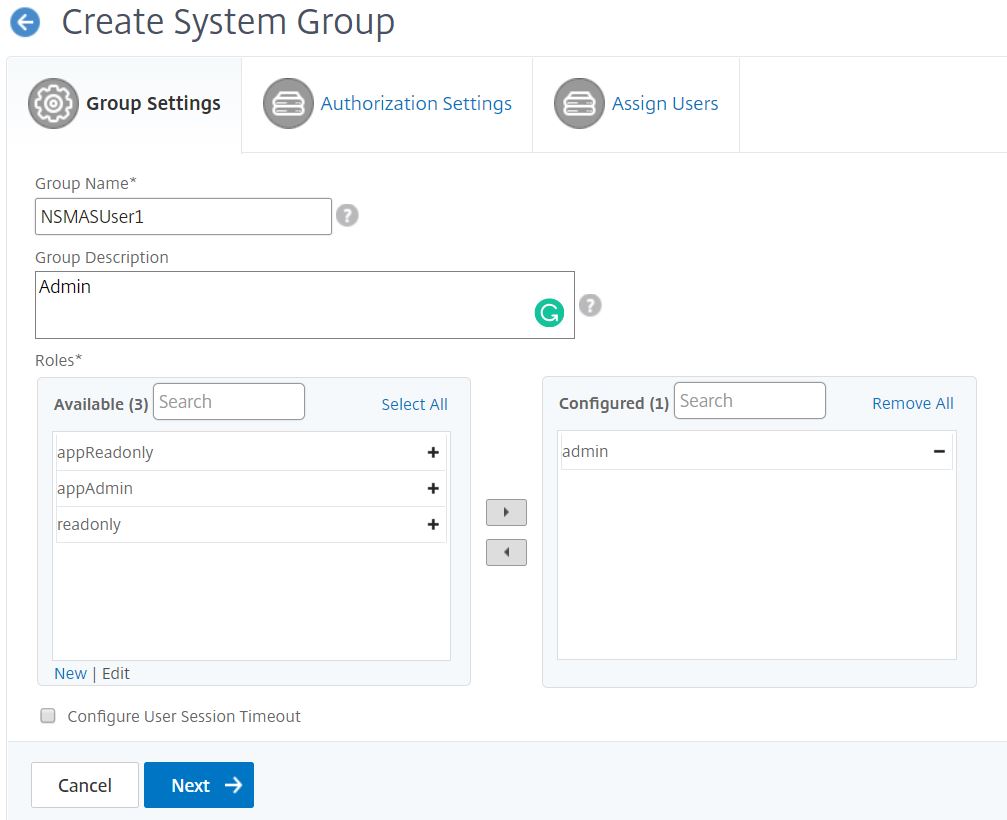
在 组名称 字段中,输入组的名称。
-
在 组描述 字段中,输入组的描述。提供良好的组描述有助于您在以后更好地理解组的角色和功能。
-
在“角色”部分中,将一个或多个角色添加或移动到“已配置”列表。注意:在“可用”列表下,您可以单击“新建”或“编辑”来创建或修改角色。或者,您可以导航到“设置 > 用户和角色 > 用户”来创建或修改用户。
-
单击“下一步”。在“授权设置”选项卡上,您可以为以下资源提供授权设置:
-
自动伸缩™ 组
-
实例
-
应用程序
-
配置模板
-
StyleBooks
-
配置包
-
域名
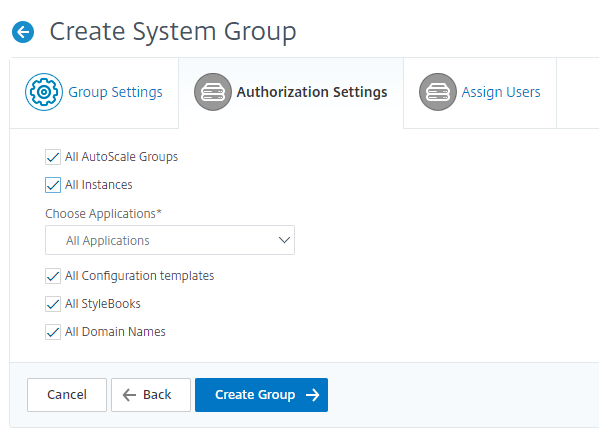 您可能需要从用户可以访问的类别中选择特定资源。自动伸缩组:如果您想选择用户可以查看或管理的特定自动扩缩组,请执行以下步骤:
-
清除“所有自动扩缩组”复选框,然后单击“添加自动扩缩组”。
-
从列表中选择所需的自动扩缩组,然后单击“确定”。
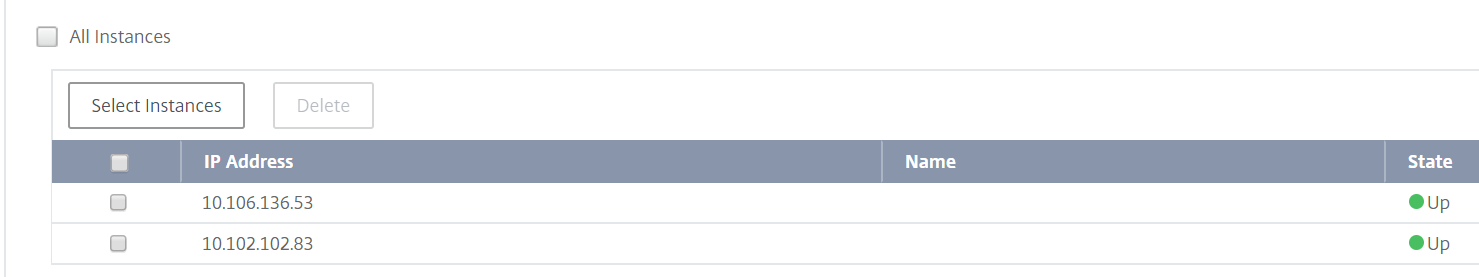
实例:如果您想选择用户可以查看或管理的特定实例,请执行以下步骤:-
清除“所有实例”复选框,然后单击“选择实例”。
-
从列表中选择所需的实例,然后单击“确定”。
应用程序:“选择应用程序”列表允许您授予用户对所需应用程序的访问权限。您可以授予应用程序访问权限,而无需选择其实例。因为应用程序在授予用户访问权限时独立于其实例。当您授予用户对某个应用程序的访问权限时,无论实例选择如何,用户都只被授权访问该应用程序。此列表为您提供以下选项:-
所有应用程序: 默认情况下选择此选项。它添加了 NetScaler ADM 中存在的所有应用程序。
-
所选实例的所有应用程序: 仅当您从“所有实例”类别中选择实例时,此选项才会出现。它添加了所选实例上存在的所有应用程序。
-
特定应用程序:此选项允许您添加用户需要访问的应用程序。单击添加应用程序并从列表中选择所需的应用程序。
-
**选择单个实体类型:**此选项允许您选择特定类型的网络功能实体和相应的实体。您可以添加单个实体,也可以选择所需实体类型下的所有实体,以授予用户访问权限。也应用于绑定实体选项授权绑定到所选实体类型的实体。例如,如果您选择一个应用程序并选择也应用于绑定实体,NetScaler ADM 将授权绑定到所选应用程序的所有实体。注意:如果要授权绑定实体,请确保只选择了一种实体类型。
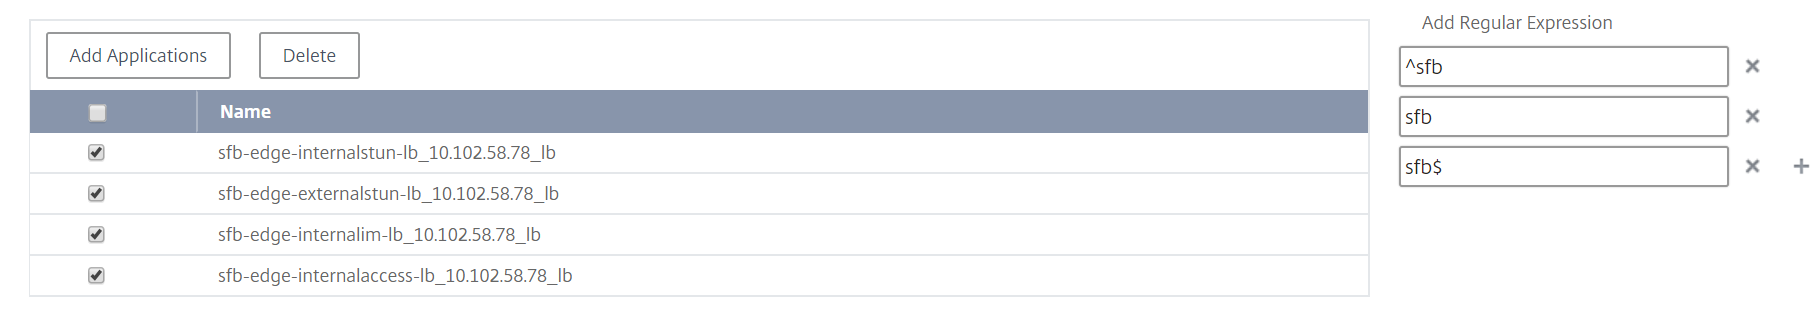
您可以使用正则表达式搜索并添加符合组的正则表达式条件的网络功能实体。指定的正则表达式将保留在 NetScaler ADM 中。要添加正则表达式,请执行以下步骤:-
单击添加正则表达式。
-
在文本框中指定正则表达式。下图说明了当您选择特定应用程序选项时,如何使用正则表达式添加应用程序:
 下图说明了当您选择选择单个实体类型选项时,如何使用正则表达式添加网络功能实体:
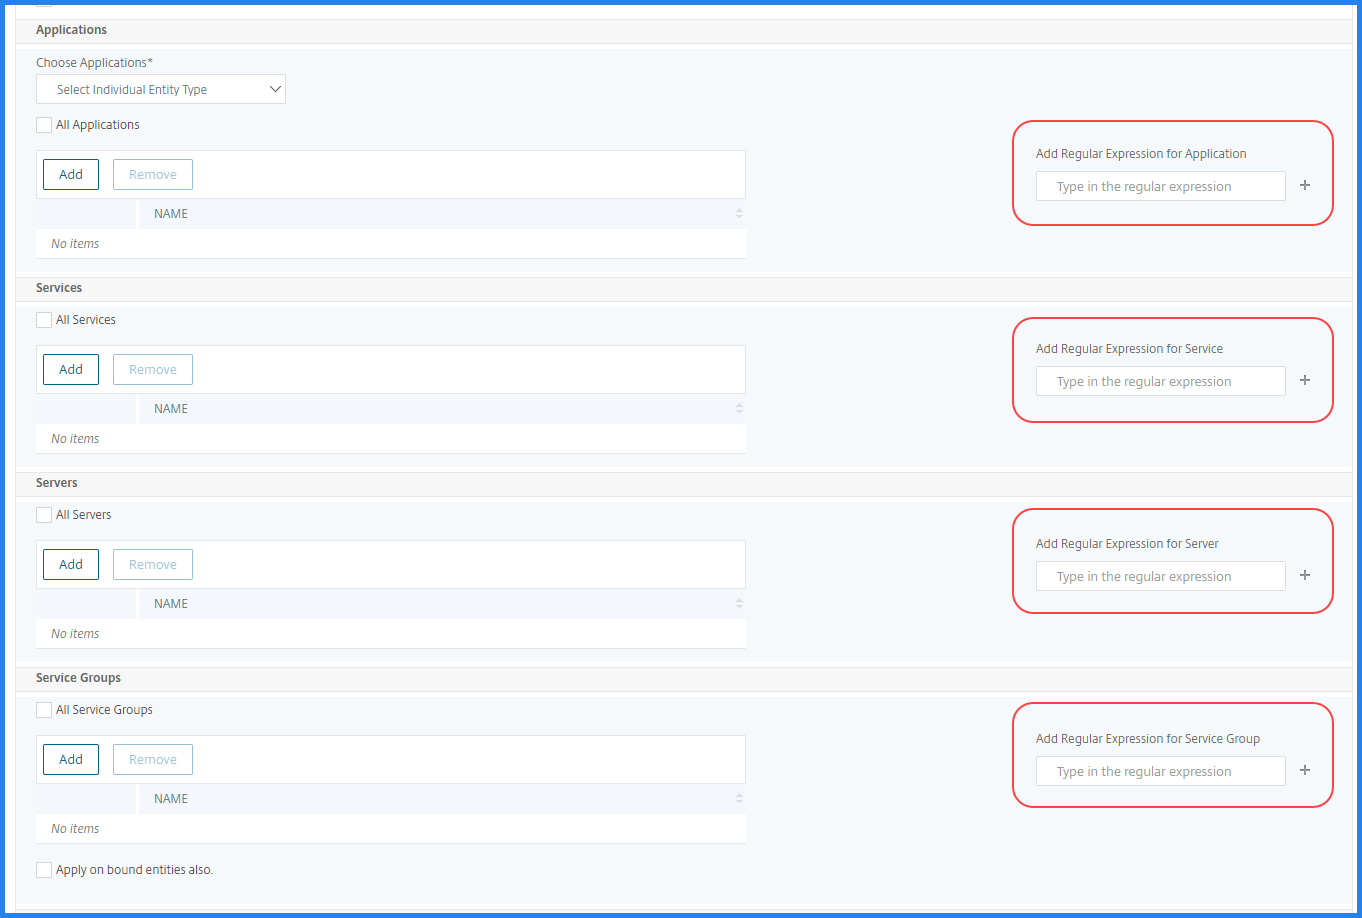
如果要添加更多正则表达式,请单击**+**图标。注意:正则表达式仅匹配服务器实体类型的服务器名称,而不匹配服务器 IP 地址。如果您为发现的实体选择“也应用于绑定实体”选项,则用户可以自动访问绑定到该发现实体的实体。正则表达式存储在系统中以更新授权范围。当新实体与其实体类型的正则表达式匹配时,NetScaler ADM 会将授权范围更新到这些新实体。配置模板:如果要选择用户可以查看或管理的特定配置模板,请执行以下步骤:-
清除“所有配置模板”复选框,然后单击“添加配置模板”。
-
从列表中选择所需的模板,然后单击“确定”。
StyleBooks:如果要选择用户可以查看或管理的特定 StyleBook,请执行以下步骤:-
清除“所有 StyleBooks”复选框,然后单击“将 StyleBook 添加到组”。您可以选择单个 StyleBook,也可以指定筛选查询来授权 StyleBook。如果要选择单个 StyleBook,请从“单个 StyleBooks”窗格中选择 StyleBook,然后单击“保存选择”。如果要使用查询搜索 StyleBook,请选择“自定义筛选器”窗格。查询是键值对的字符串,其中键为
name、namespace和version。您还可以使用正则表达式作为值来搜索和添加符合组的正则表达式条件的 StyleBook。用于搜索 StyleBook 的自定义筛选器查询支持And和Or操作。示例:name=lb-mon|lb AND namespace=com.citrix.adc.stylebooks AND version=1.0此查询列出了符合以下条件的 StyleBook:-
StyleBook 名称是
lb-mon或lb。 -
StyleBook 命名空间是
com.citrix.adc.stylebooks。 -
StyleBook 版本是
1.0。
在定义到键表达式的值表达式之间使用Or操作。示例:-
name=lb-mon|lb查询有效。它返回名称为lb-mon或lb的 StyleBook。 -
name=lb-mon | version=1.0查询无效。
按Enter查看搜索结果,然后单击 保存查询。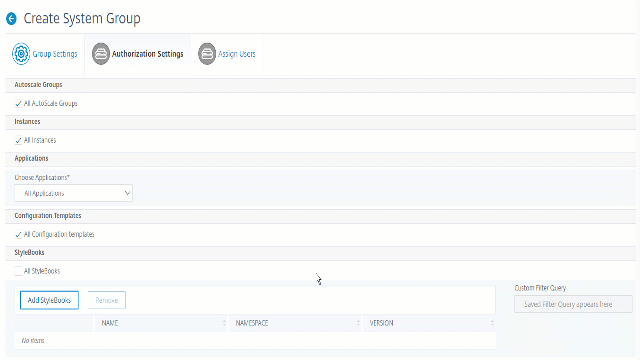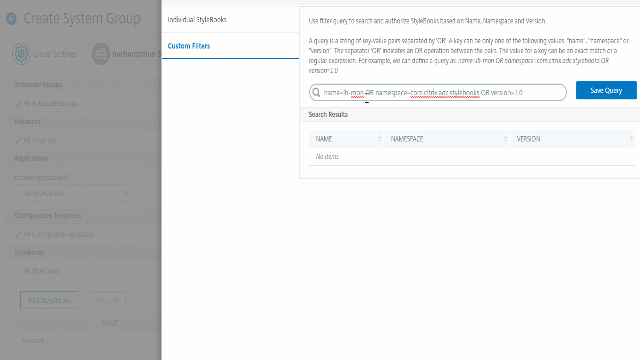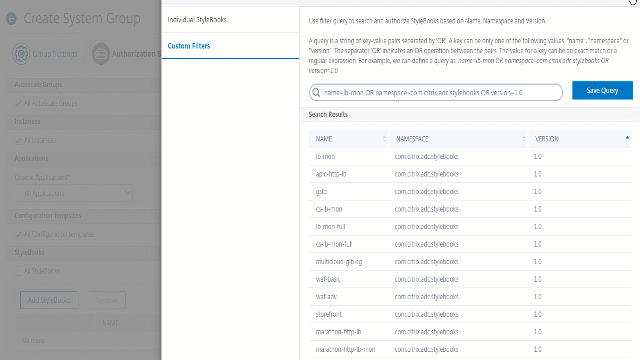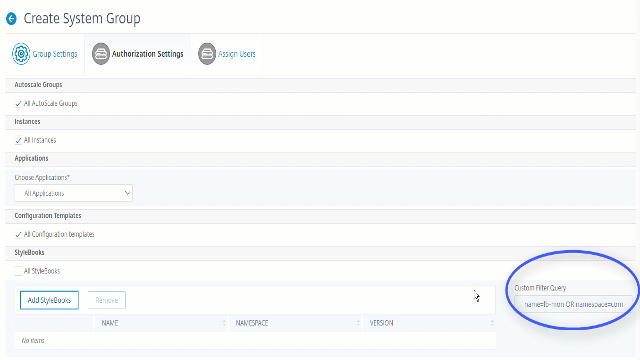 保存的查询显示在 自定义筛选器查询 中。ADM 根据保存的查询向用户提供对这些 StyleBook 的访问权限。
-
-
从列表中选择所需的 StyleBook,然后单击 确定。您可以在创建组并将用户添加到该组时选择所需的 StyleBook。当您的用户选择允许的 StyleBook 时,所有依赖的 StyleBook 也会被选中。
配置包:在 配置包 中,选择以下选项之一:-
所有配置:此选项默认选中。它添加 ADM 中的所有配置包。
-
所选 StyleBook 的所有配置:此选项添加所选 StyleBook 的所有配置包。
-
特定配置:此选项允许您添加所需的配置包。您可以在创建组并将用户添加到该组时选择所需的配置包。
域名:如果要选择用户可以查看或管理的特定域名,请执行以下步骤:-
清除所有域名复选框,然后单击添加域名。
-
从列表中选择所需的域名,然后单击确定。
-
-
单击创建组。
-
在分配用户部分中,选择可用列表中的用户,并将用户添加到已配置列表。注意:您也可以通过单击新建来添加用户。
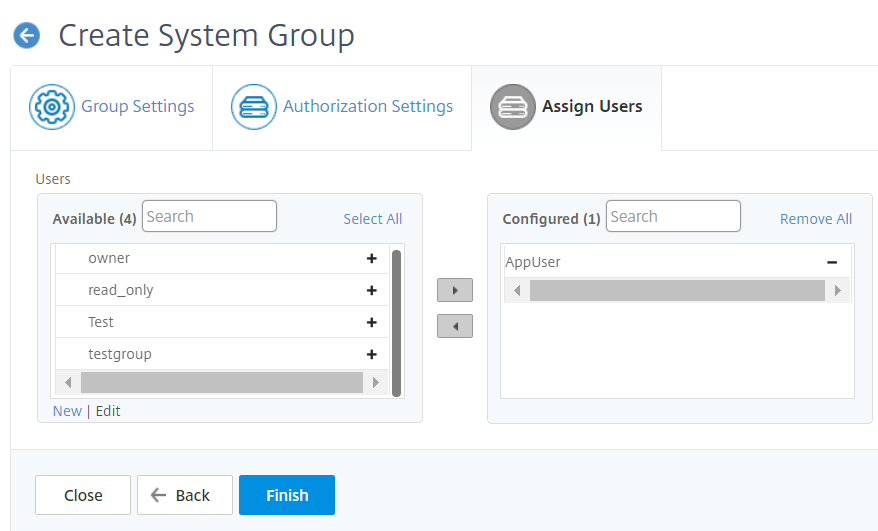
-
单击完成。
管理跨多个网络功能实体的用户访问
作为管理员,您可以在 NetScaler ADM 中管理网络功能实体单个级别的用户访问。此外,您可以使用正则表达式筛选器在实体级别动态地为用户或组分配特定权限。
本文档描述了如何在实体级别定义用户授权。
在开始之前,请创建一个组。有关更多信息,请参阅(#configure-groups)。
使用场景:
考虑这样一个场景:一个或多个应用程序(虚拟服务器)托管在同一台服务器上。超级管理员(George)希望授予 Steve(应用程序管理员)仅访问 App1 的权限,而不是访问托管服务器的权限。
下表说明了此环境,其中 Server-A 托管应用程序 App-1 和 App-2。
| 主机服务器 | 应用程序(虚拟服务器) | 服务 | 服务组 |
|---|---|---|---|
| 服务器 A | App1 | 应用服务-1 | 应用服务组-1 |
| 服务器 A | App2 | 应用服务-2 | 应用服务组-2 |
注意
NetScaler ADM 将虚拟服务器、服务、服务组和服务器视为网络功能实体。实体类型虚拟服务器被称为应用程序。
要将用户权限分配给网络功能实体,乔治定义的用户授权如下:
-
导航到 帐户 > 用户管理 > 组 并添加一个组。
-
在“授权设置”选项卡中,选择“选择应用程序”。
-
选择“选择单个实体类型”。
-
选择“所有应用程序”实体类型,并从可用列表中添加 App-1 实体。
-
单击“创建组”。
-
在“分配用户”中,选择需要权限的用户。对于此场景,乔治选择史蒂夫的用户配置文件。
-
单击“完成”。
借助此授权设置,史蒂夫只能管理 App-1,而不能管理其他网络功能实体。
注意:
确保“也应用于绑定实体”选项已清除。否则,NetScaler ADM 将授予对所有绑定到 App-1 的网络功能实体的访问权限。结果是,也授予对托管服务器的访问权限。
超级管理员可以为每个实体类型指定正则表达式 (regex)。正则表达式存储在系统中,用于更新用户授权范围。当新实体与其实体类型的正则表达式匹配时,NetScaler ADM 可以动态授予用户访问特定网络功能实体的权限。
要动态授予用户权限,超级管理员可以在“授权设置”选项卡中添加正则表达式。
在此场景中,George 添加
App* 作为应用程序实体类型的正则表达式,符合正则表达式条件的应用程序将显示在列表中。通过此授权设置,Steve 可以访问所有符合 App* 正则表达式的应用程序。但是,他的访问权限仅限于应用程序,而不包括托管服务器。
用户访问权限如何根据授权范围变化
当管理员将用户添加到具有不同访问策略设置的组时,该用户将映射到多个授权范围和访问策略。
在这种情况下,ADM 根据特定的授权范围授予用户对应用程序的访问权限。
假设一个用户分配到一个组,该组具有两个策略:策略 1 和策略 2。
-
策略 1 – 对应用程序的只读权限。
-
策略 2 – 对应用程序的查看和编辑权限。
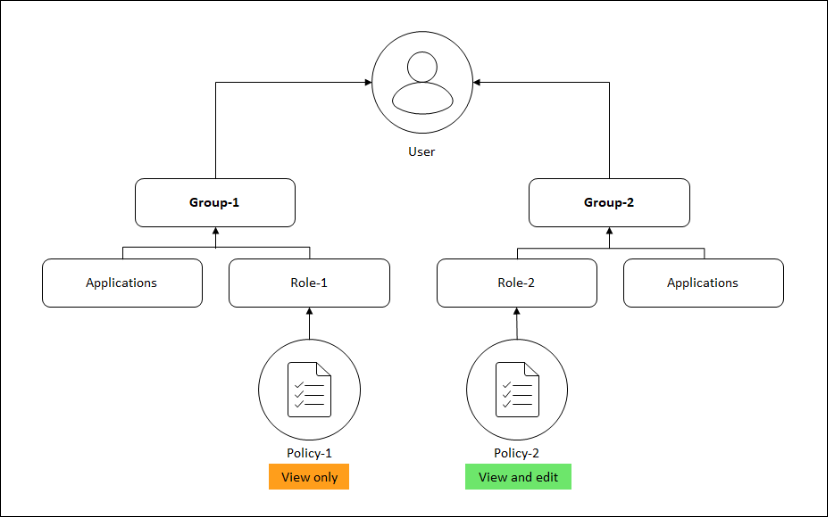
用户可以查看策略 1 中指定的应用程序。此外,该用户可以查看和编辑策略 2 中指定的应用程序。对组 1 应用程序的编辑权限受到限制,因为它不在组 1 授权范围内。
将 NetScaler ADM 从 12.0 升级到更高版本时的 RBAC 映射
将 NetScaler ADM 从 12.0 升级到 13.1 时,您将看不到在创建组时提供“读写”或“读取”权限的选项。这些权限已被“角色和访问策略”取代,这使您能够更灵活地为用户提供基于角色的权限。下表显示了版本 12.0 中的权限如何映射到版本 13.1:
| 12.0 | 仅允许应用程序 | 13.1 |
|---|---|---|
| 管理员读写 | 否 | admin |
| 管理员读写 | 是 | appAdmin |
| 管理员只读 | 否 | readonly |
| 管理员只读 | 是 | appReadonly |