
网络违规详情
HTTP 慢速攻击
Slow Loris 是一种拒绝服务攻击,它会尽可能缓慢地向目标应用程序发送 HTTP 标头。目标应用程序被迫等待标头到达,如果打开多个类似的连接,它也可能很快变得无法处理请求。当 NetScaler 实例收到大量 HTTP 请求时,HTTP 标头会增加,并且需要很长时间才能完成请求。此过程会耗尽应用程序服务器资源,并导致 HTTP Slow Loris 攻击。
使用 HTTP Slow Loris 指标,您可以分析导致 Slow Loris 攻击的请求。
攻击(/en-us/netscaler-application-delivery-management-software/media/slow-loris.png)
解决此问题的建议操作:
-
考虑将不完整的标头延迟 (incompHdrDelay) 配置调整为较小的值。
-
默认情况下,NetScaler 实例会丢弃这些不完整的请求。
在事件详细信息下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到违规影响,您还可以从列表中选择应用程序。
-
指示所有违规的图表
-
违规发生时间
-
指示总不完整请求为 Slow Loris 攻击的检测消息
DNS 慢速攻击
DNS Slow Loris 指标检测 NetScaler 何时收到大量跨越多个数据包的 DNS 请求。此过程会耗尽 DNS 服务器资源,并导致 DNS Slow Loris 攻击。默认情况下,NetScaler 实例会丢弃这些 DNS Slow Loris 请求,无需采取进一步措施来解决此问题。
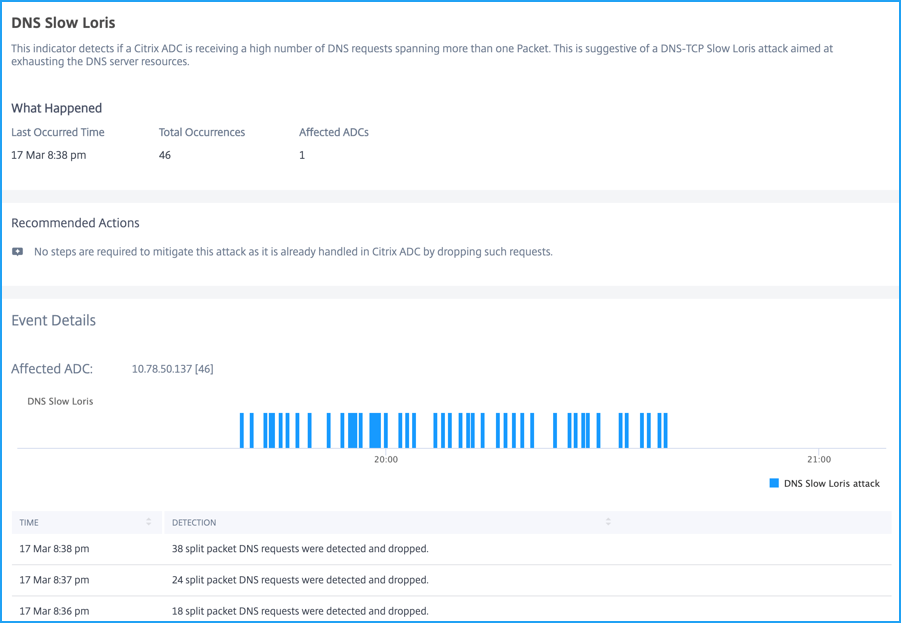
在“事件详细信息”下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到违规影响,您还可以从列表中选择该应用程序。
-
显示所有违规的图表
-
违规发生时间
-
检测消息,指示总 DNS 请求为 Slow Loris 攻击
HTTP 慢速 POST
慢速 POST 是一种拒绝服务攻击,可以将 HTTP POST 标头发送到目标应用程序。在标头中,正文消息大小指定正确,但消息正文以低速发送。如果打开多个类似连接,目标应用程序将被迫等待,并且可能很快变得无法处理请求。
此过程会耗尽应用程序服务器资源,并导致 HTTP 慢速 POST 攻击。
使用“HTTP 慢速 POST”指示器,您可以分析导致慢速 POST 攻击的请求。
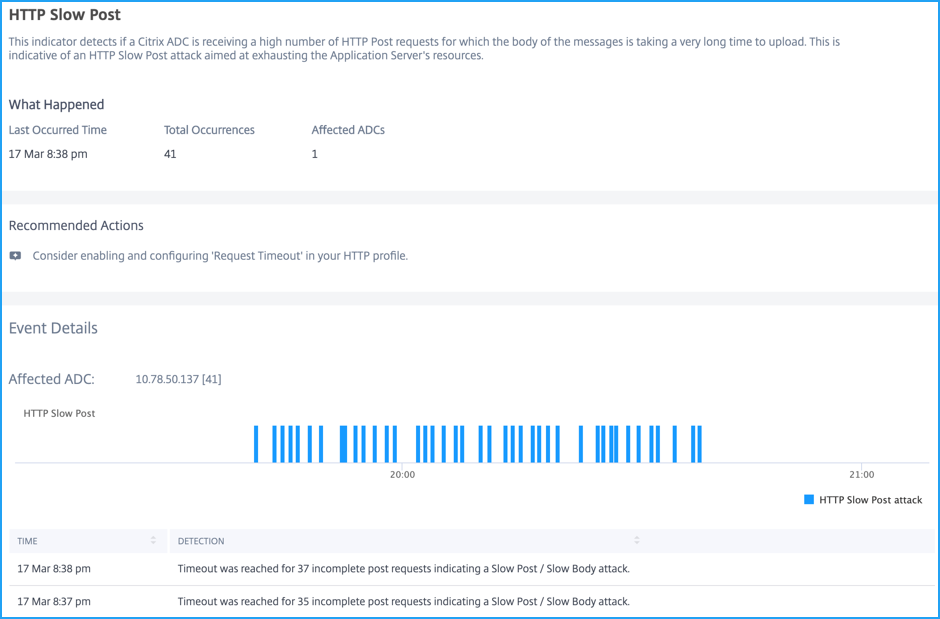
解决此问题的建议操作是在 NetScaler HTTP 配置文件中启用和配置请求超时。有关详细信息,请参阅HTTP 配置。
在“事件详细信息”下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到违规影响,您还可以从列表中选择该应用程序。
-
显示所有违规的图表
-
违规发生时间
-
指示总 POST 请求为 Slow Loris 攻击的检测消息
NXDOMAIN 洪水攻击
NXDOMAIN 洪水攻击是一种分布式拒绝服务 (DDoS) 攻击,可以针对 DNS 服务器或 ADC 实例(配置为 DNS 代理服务器),并发送大量不存在或无效的请求。此攻击可能会影响 DNS 服务器或 ADC 实例,导致速度变慢或请求无法获得响应。
使用 NXDOMAIN 洪水攻击 指标,您可以分析导致 NXDOMAIN 攻击的请求。
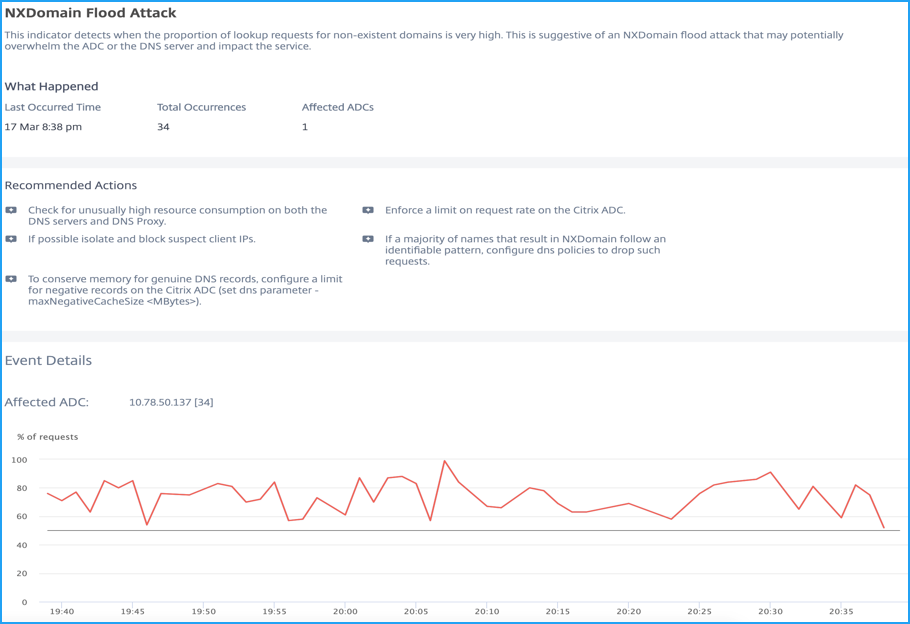
解决此问题的建议操作:
-
检查 DNS 服务器和 DNS 代理服务器上是否存在异常高的资源消耗。
-
对 NetScaler 实例上的请求速率强制执行限制
-
隔离并阻止可疑客户端 IP 地址
-
如果大多数名称导致 NXDOMAIN,请遵循可识别的模式并配置 DNS 策略以丢弃此类请求
-
为了节省真实 DNS 记录的内存,请在 NetScaler 实例上配置负记录的限制。有关更多信息,请参阅 缓解 DNS DDoS 攻击。
在事件详细信息下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到违规影响,您还可以从列表中选择该应用程序。
-
指示所有违规的图表
HTTP 解同步攻击
在 HTTP 解同步攻击中,单个 HTTP 请求被解释为:
-
对前端服务器(虚拟服务器)的单个请求
-
对后端服务器的 2 个请求
在这种情况下,后端服务器会将第二个请求解释为来自不同的客户端。虚拟服务器和后端服务器之间的连接会重复用于不同的请求。如果第一个客户端请求是由恶意客户端处理的,并包含一些恶意数据,那么下一个客户端请求可能会是一个定制的请求。这种活动可能通过滥用内容长度和传输编码这两个标头的组合来引发攻击。
使用HTTP 解同步攻击指示器,您可以分析 NetScaler 实例是否可能遭受了 HTTP 解同步攻击,该攻击是由于存在以下情况而发生的:
-
单个 HTTP 事务中包含内容长度和传输编码标头
-
单个 HTTP 事务中包含多个具有不同值的 Content-Length 标头
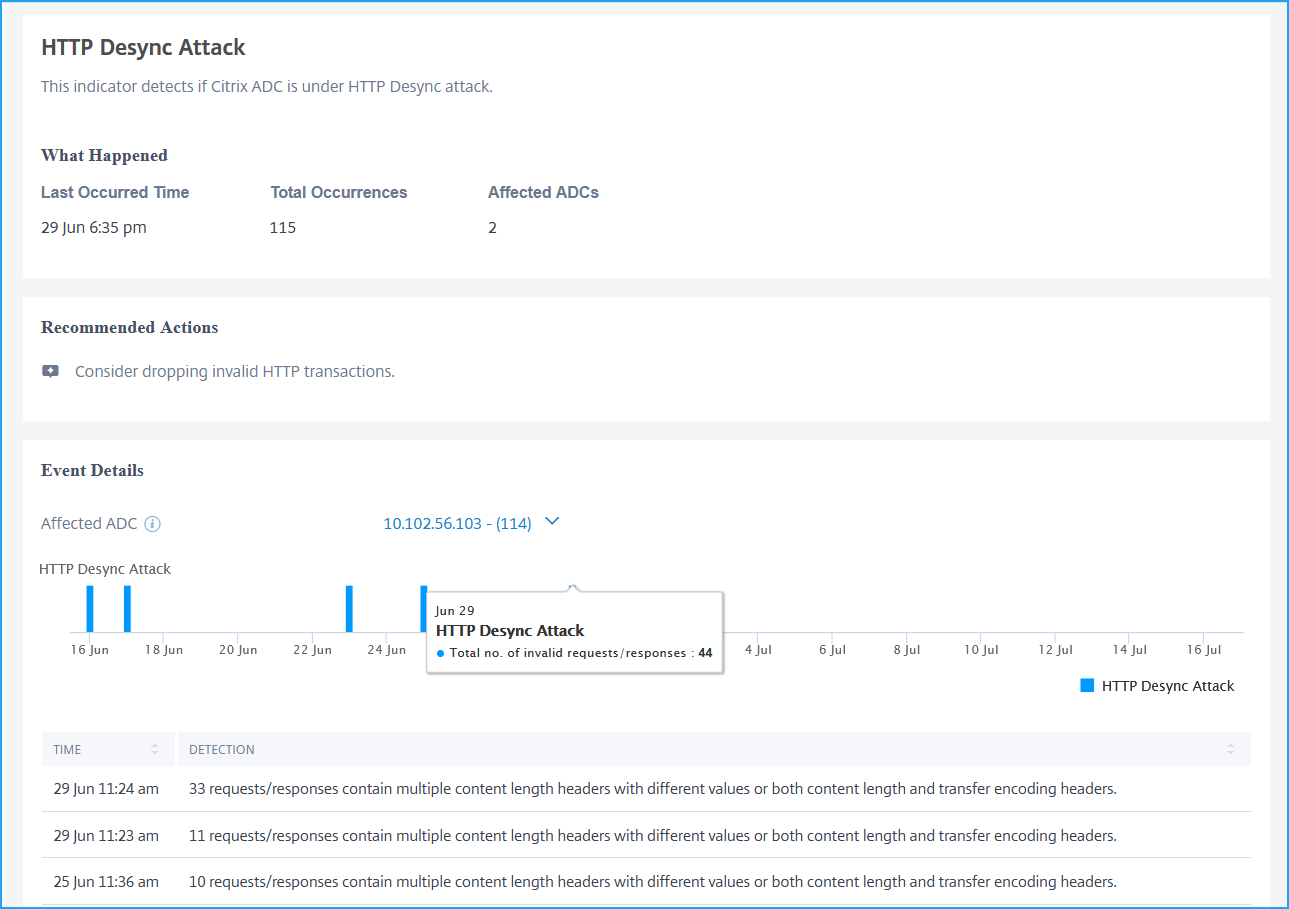
建议操作建议您考虑丢弃无效的 HTTP 事务。
在事件详细信息下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到此违规的影响,您还可以从列表中选择该应用程序。
-
指示违规详细信息的图表。将鼠标指针悬停在条形图上以查看无效请求/响应的总数。
-
违规的检测消息,指示总请求/响应:
-
包含多个具有不同值的 Content-Length 标头
-
包含内容长度和传输编码标头
-
布莱兴巴赫攻击
NetScaler 实例检测加密消息的给定字节序列在解密时是否具有正确的填充格式。
使用 Bleichenbacher Attack 指标,您可以分析 NetScaler 实例是否接收到任何带有错误加密数据的 SSL/TLS 握手连接。
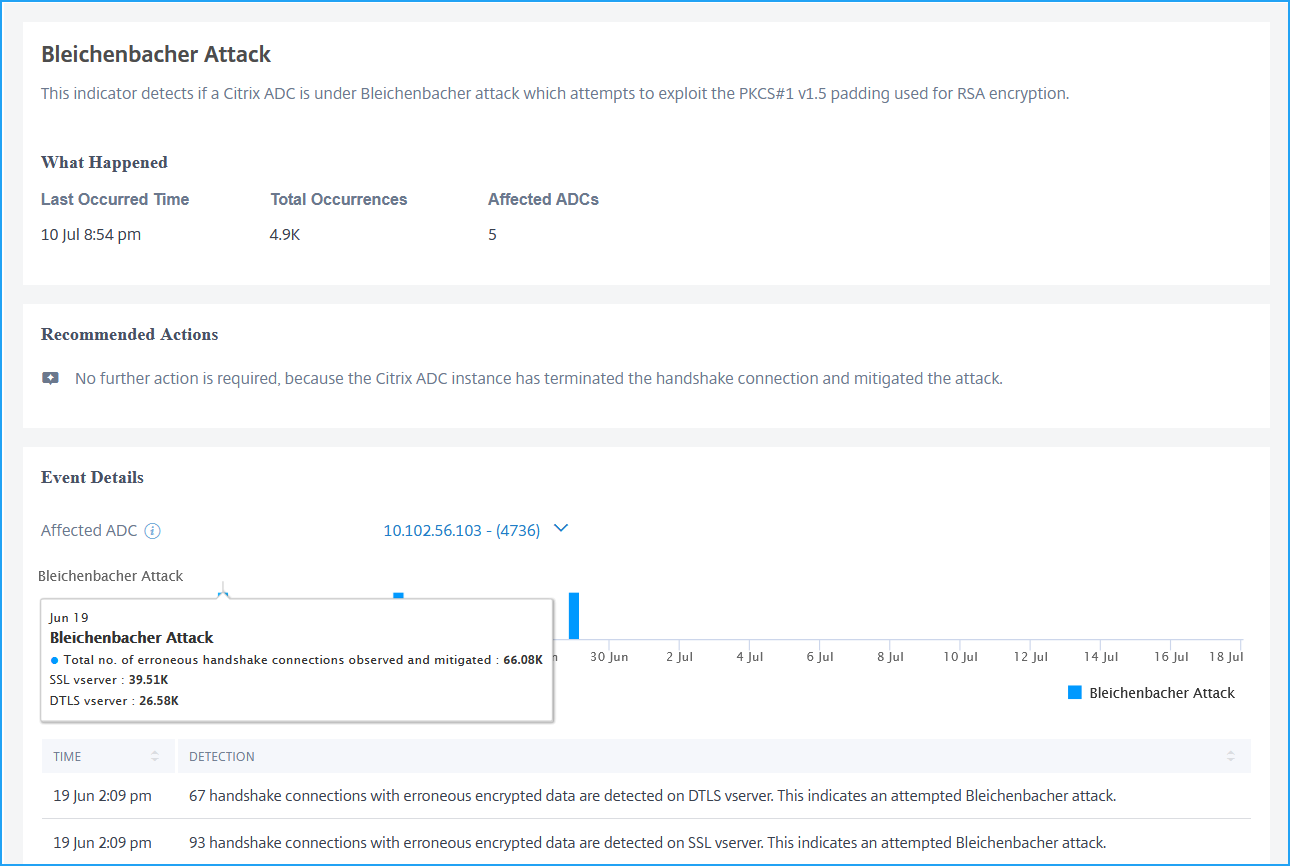
Recommended Action 指示无需进一步操作,因为 NetScaler 实例会终止握手连接并缓解此攻击。
在 Event Details 下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到此违规的影响,您还可以从列表中选择该应用程序。
-
指示违规详细信息的图表。将鼠标指针悬停在条形图上可查看检测到的错误握手连接总数。
-
违规的检测消息,指示虚拟服务器上带有错误加密数据的握手连接总数。
分段粉碎攻击
A Segment Smack Attack 是一种拒绝服务 (DoS) 攻击,攻击者可以在 TCP 会话期间发送无序的小尺寸数据包。这些自定义的 TCP 数据包会影响 CPU 和内存,并导致 NetScaler 实例上的拒绝服务。
使用 Segment Smack Attack 指标,您可以分析 NetScaler 实例是否接收到大量超出配置队列限制的 TCP 数据包。有关更多信息,请参阅 TCP 配置。
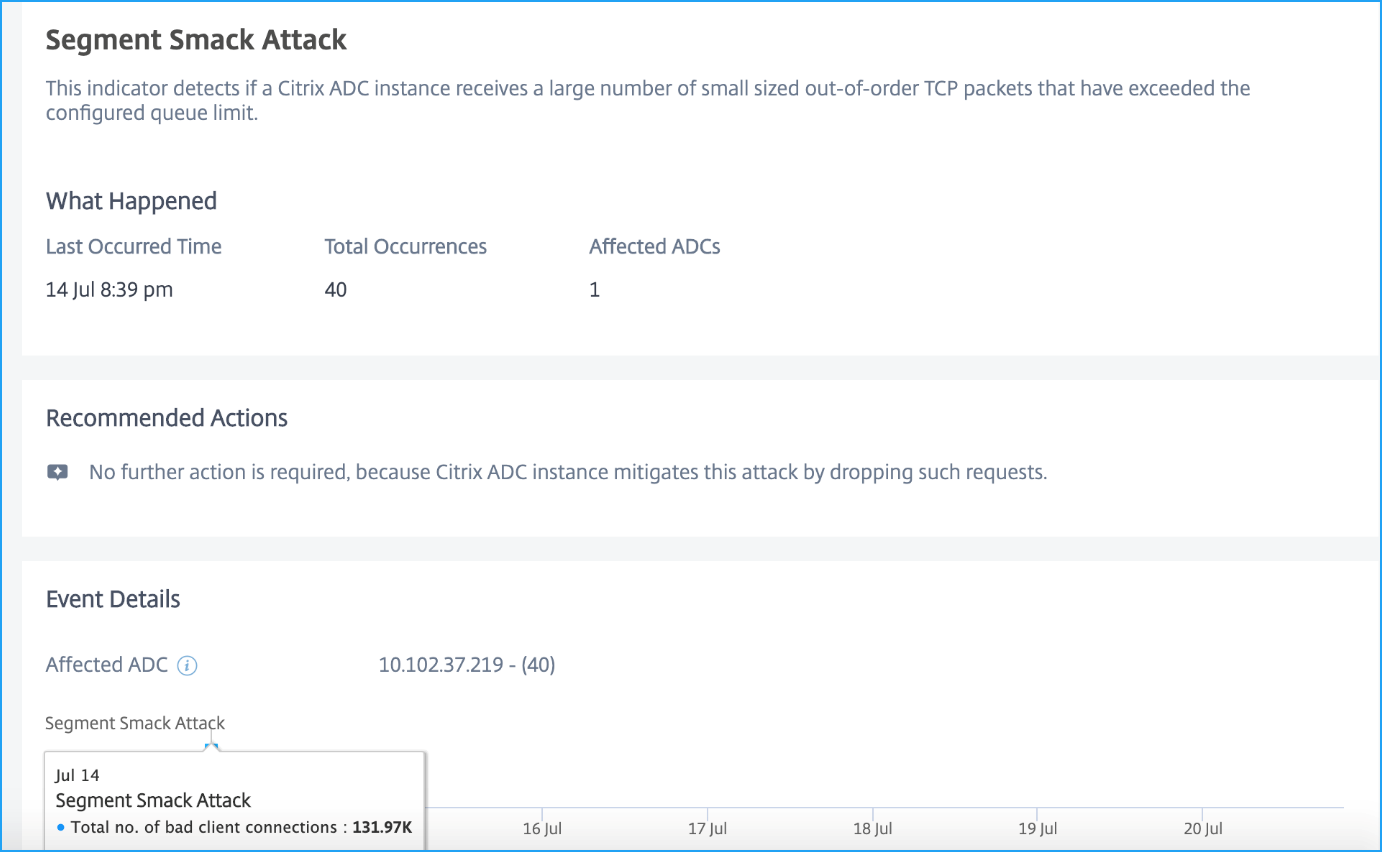
作为管理员,无需进一步操作,因为 NetScaler 实例通过丢弃所有这些多余的 TCP 数据包来缓解此攻击。
在 事件详细信息 下,您可以查看:
-
受影响的 NetScaler 实例
-
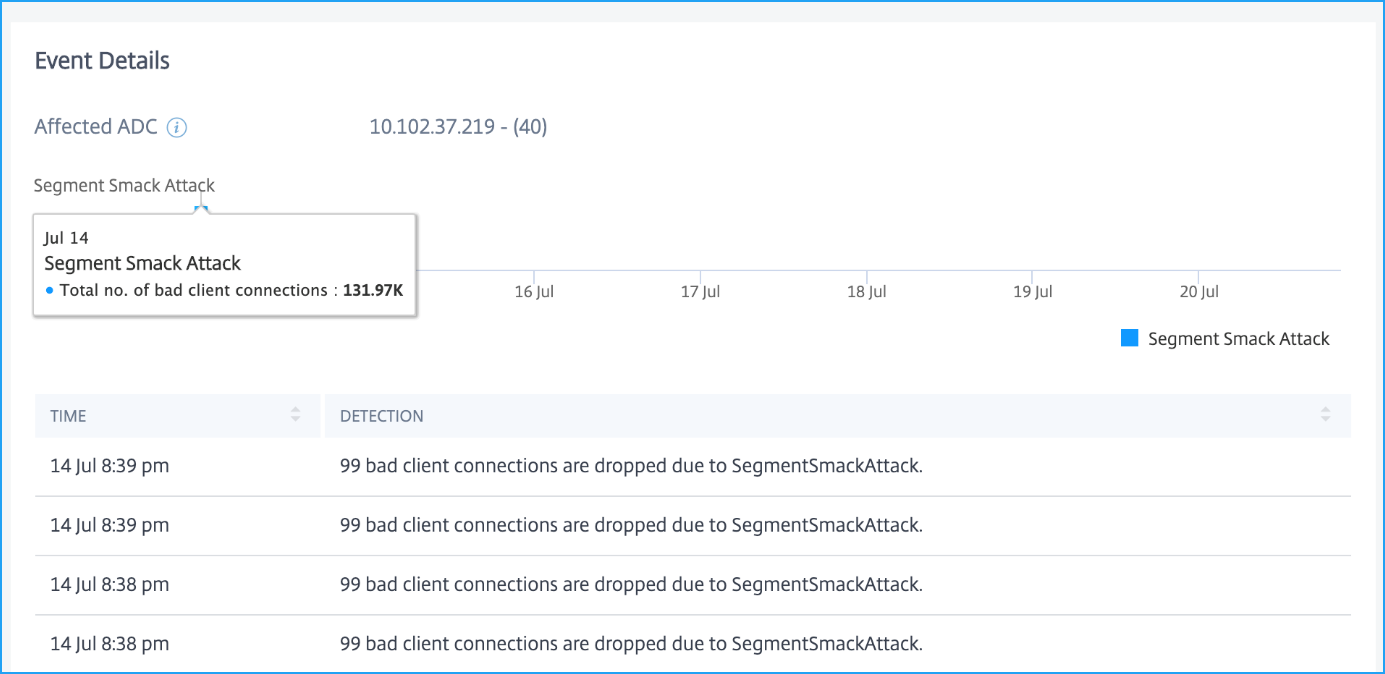
指示违规详细信息的图表。将鼠标指针悬停在条形图上可查看检测到的不良客户端连接总数。
-
违规检测消息,指示已丢弃的客户端连接总数。
SYN 洪水攻击
SYN 洪水攻击是一种拒绝服务 (DoS) 攻击,它通过使用欺骗性 IP 地址发送数千个连接请求来影响目标计算机。当 NetScaler 实例受到 SYN 洪水攻击时,该实例会尝试为每个恶意请求打开一个连接,然后等待永远不会到达的确认数据包。
TCP 配置文件中的 SYNCOOKIE 可防止 NetScaler 设备上的 SYN 攻击。默认情况下,ADC 实例上的 SYNCOOKIE 已启用。只有在禁用 SYNCOOKIE 时,NetScaler 实例遭受 SYN 洪水攻击的可能性才很高。
使用 SYN 洪水攻击 指标,您可以分析 NetScaler 实例是否受到 SYN 攻击。
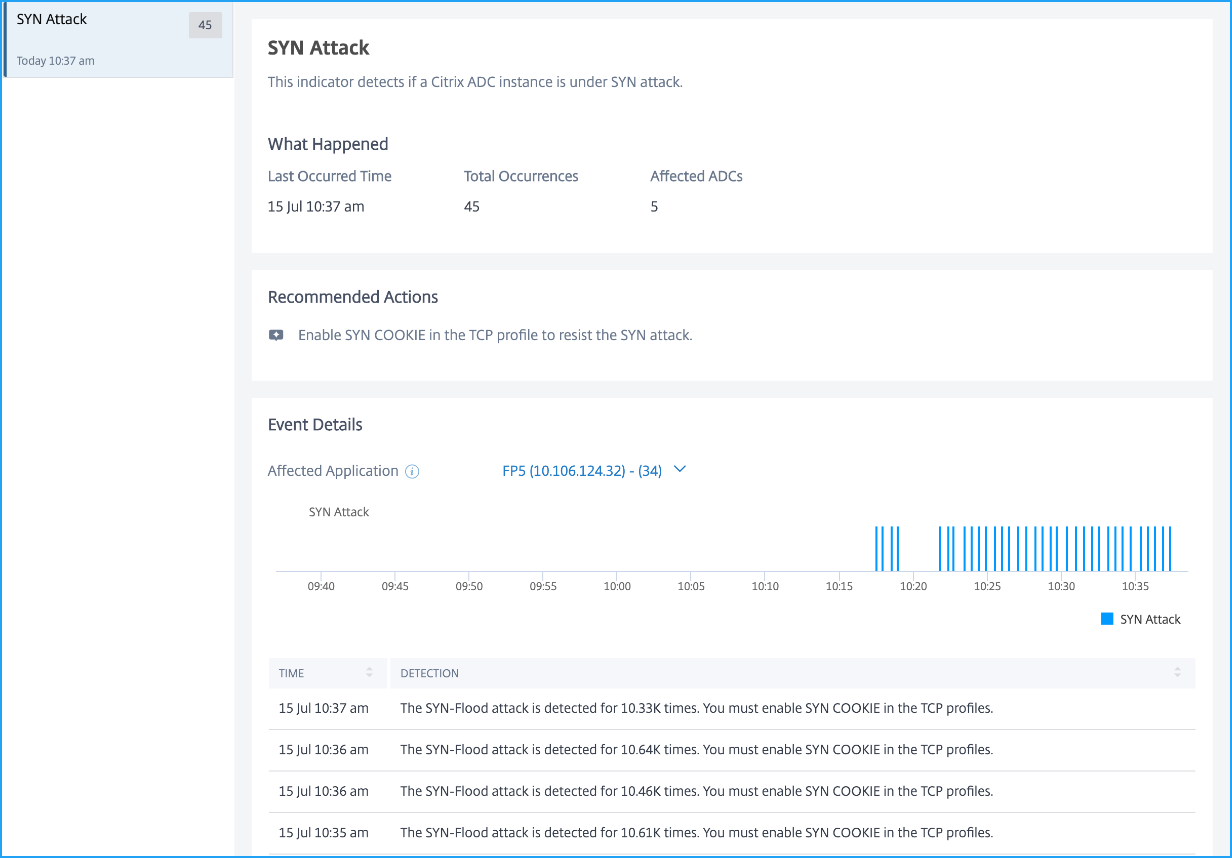
作为管理员,建议操作 建议您在 TCP 配置文件中启用 SYN COOKIE。
在 事件详细信息 下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到此违规的影响,您还可以从列表中选择该应用程序
-
指示 SYN 攻击详细信息的图表
-
检测消息,指示应用程序检测到 SYN 攻击的总次数
小窗口攻击
小窗口攻击是一种拒绝服务 (DoS) 攻击,它通过发送数千个具有较小窗口大小或窗口大小为 0 的 TCP 数据包来影响目标机器。窗口大小为 0 表示目标机器必须停止发送任何数据,直到另行通知。通过向目标机器发送尽可能多的类似连接,目标机器的内存将被最大程度地利用并变得无响应。
使用小窗口攻击指示器,您可以分析 NetScaler 实例是否受到 sockstress 攻击。
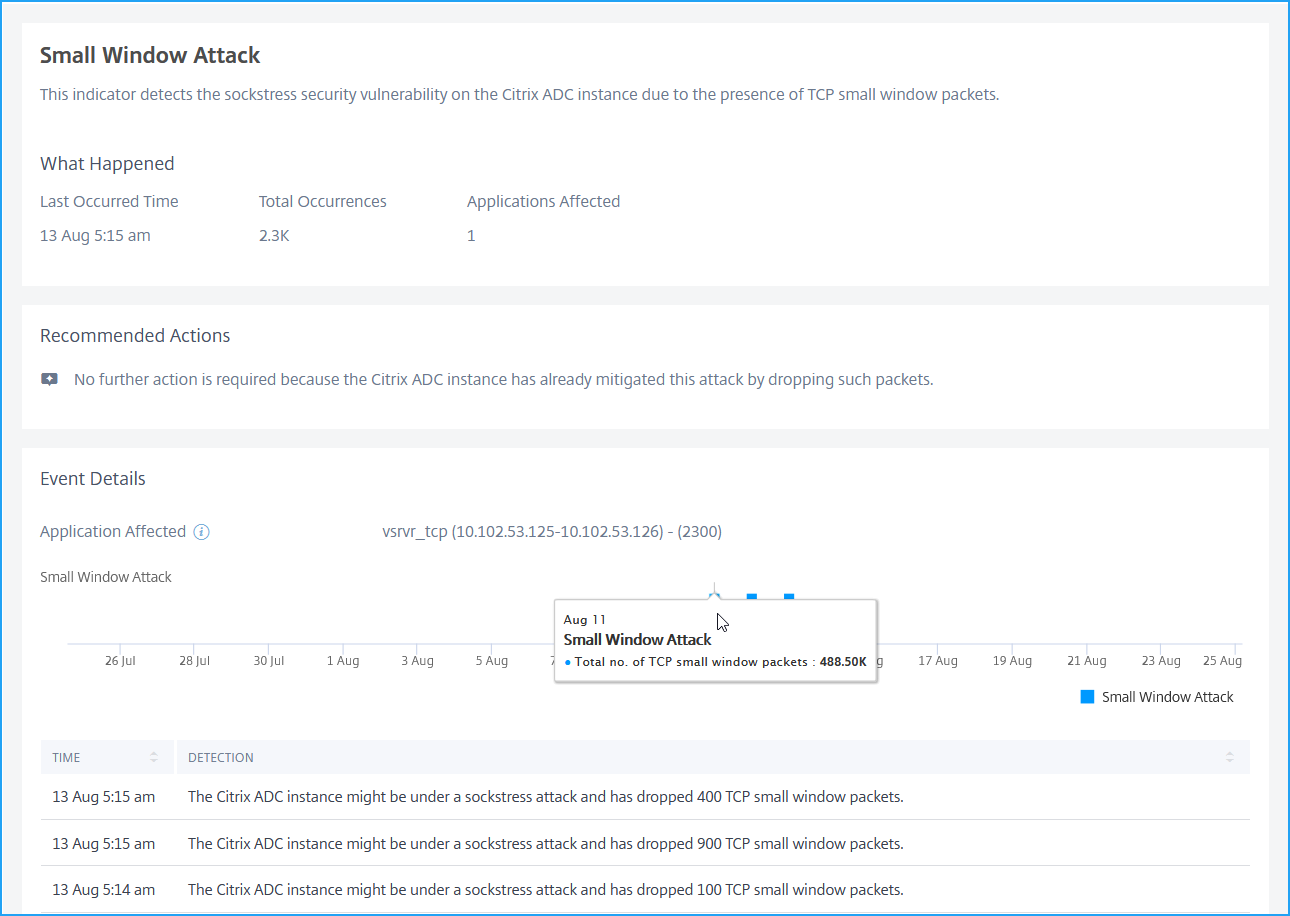
默认情况下,NetScaler 实例通过丢弃所有此类 TCP 小窗口数据包来缓解此攻击。因此,作为管理员,无需采取进一步行动。
在事件详细信息下,您可以查看:
-
受影响的应用程序。如果两个或更多应用程序受到此违规的影响,您还可以从列表中选择应用程序。
-
指示攻击详细信息的图表。将鼠标指针悬停在条形图上,以查看检测到的 TCP 小窗口数据包总数。
-
指示丢弃的 TCP 小窗口数据包总数的检测消息。