
SSL証明書管理
機密情報または機微な情報の処理を必要とする組織または個人のウェブサイトには、SSL証明書が必要です。ウェブサーバー上のSSL証明書は、接続するクライアントに対してウェブサーバーの信頼性を保証するのに役立ちます。これは、ウェブサイトのIDを認証するだけでなく、セッションキーの生成にも役立ち、このセッションキーは後でセッション全体の暗号化に使用されます。
Secure Socket Layer (SSL) 証明書は、あらゆるSSLトランザクションの一部であり、企業 (ドメイン) または個人を識別するデジタルデータ形式 (X509) です。この証明書には公開鍵コンポーネントがあり、サーバーとの安全なトランザクションを開始したいすべてのクライアントに表示されます。Citrix Application Delivery Controller™ (ADC) アプライアンスに安全に格納されている対応する秘密鍵は、非対称鍵 (または公開鍵) の暗号化と復号化を完了するために使用されます。
NetScaler® Application Delivery Management (ADM) は、SSL証明書のインストール、更新、削除、リンク、ダウンロードを自動化するための統合コンソールを提供します。これにより、ウェブサイトの評判と顧客の信頼を維持するのに役立ちます。NetScaler ADMは、証明書管理のあらゆる側面を効率化します。統合コンソールを通じて、組織のITポリシーに従って、推奨される発行者、鍵強度、プロトコル、アルゴリズムを確保するための自動ポリシーを構成できます。これにより、未使用または期限切れ間近の証明書を厳重に監視できます。
SSL証明書と鍵は、以下のいずれかの方法で取得できます。
-
Verisignなどの認証局 (CA) から
-
NetScalerアプライアンスで新しいSSL証明書と鍵を生成する
エンタープライズSSLポリシー設定
すべての企業は独自のSSLポリシーを持ち、すべてのSSL証明書が遵守しなければならない要件を定義しています。セキュリティは常にすべてのエンタープライズユーザーにとって最優先事項の1つであり、そのためSSL設定は重要な役割を果たします。
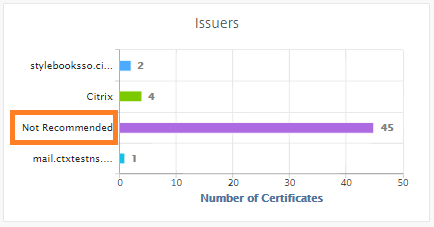
たとえば、ABC社は、すべての証明書が2,048ビット以上の最小鍵強度を持つことを義務付けています。証明書は、信頼できるCAまたは発行者によって承認されている必要があります。管理者は、証明書が会社のポリシーを遵守していることを確認するために、そのようなすべてのSSLパラメータを確認する必要があります。各証明書を手動で検証するのは面倒な作業です。このシナリオを克服するために、NetScaler ADMはエンタープライズSSLポリシー設定を構成するのに役立ち、「推奨されません」タグ付きの非準拠証明書を表示します。
非準拠 (推奨されません) 証明書の概要は、SSLダッシュボードで確認できます。
注
「推奨されません」証明書は、さまざまなパラメータに基づいて分類されており、関連するコンポーネントで表示できます。
NetScaler ADM証明書の仕組み
SSLダッシュボードは、異なるNetScalerインスタンスにインストールされているすべてのSSL証明書の視覚的な表示を提供します。SSLダッシュボードには、NetScalerインスタンスにインストールされている各証明書に関する以下の情報が含まれています。これは、以下に基づいて分類されます。
-
自己署名 vs CA署名。 自己署名 vs CA署名セクションは、証明書を自己署名証明書とCA署名証明書に分類するのに役立ちます。
-
署名アルゴリズム。 このセクションでは、暗号化に使用されている署名アルゴリズムに基づいてSSL証明書を分類します。
-
使用状況。 このセクションでは、使用済みおよび未使用のSSL証明書に基づいてSSL証明書を分類します。未使用の証明書は、仮想サーバーにバインドされずに見落とされている可能性があるため、特別な注意が必要です。
-
発行者。 このセクションでは、証明書の発行者に基づいてSSL証明書を分類します。
-
鍵強度。 このセクションでは、秘密鍵の鍵強度に基づいてSSL証明書を分類します。
-
上位10インスタンス。 このセクションでは、インストールされているSSL証明書の数に基づいて、上位10のNetScalerインスタンスの詳細を提供します。
SSLダッシュボード(/en-us/netscaler-application-delivery-management-software/media/ssl-dashboard-page.png)
SSL証明書管理のユースケース
以下のユースケースでは、複数のNetScalerインスタンス間でSSL証明書を管理および監視するためにSSL証明書をどのように使用できるかを説明します。
SSL証明書のインストール
必要なSSL証明書を展開する必要があるNetScalerインスタンスのフリートがあると想像してください。NetScaler ADMは、複数のNetScalerインスタンスにSSL証明書を一度に展開するための統合コンソールを提供します。
たとえば、1つ以上のNetScalerインスタンスにいくつかのSSL証明書をインストールしたい場合があります。このアプローチにより、各NetScalerインスタンスにSSL証明書をインストールする手動介入を最小限に抑えることができます。1つ以上のNetScalerインスタンスにわたってSSL証明書の一括インストールを実行できます。
SSL証明書の概要を取得するには、NetScaler ADMにログオンし、Infrastructure > SSL Dashboardに移動します。
証明書有効期限の通知設定
このユースケースでは、複数のNetScalerインスタンスに多数の証明書がある場合があり、各証明書の有効期限を追跡するのは負担になります。各証明書を手動で追跡し、有効期限が切れる前に更新するのは面倒な作業です。このようなシナリオを避けるために、NetScaler ADMを設定して、構成済みの電子メール、ポケットベル、Slack、またはServiceNowプロファイルに通知またはアラートを送信できます。これにより、証明書の有効期限を常に把握し、有効期限が切れるかなり前に証明書を更新できます。
たとえば、有効期限が近づいている証明書の追跡を忘れる可能性があります。そして、証明書の有効期限が切れるとサービス停止が発生し、多数のアプリケーションがユーザーに影響を与える可能性があります。ADM証明書有効期限通知設定を使用すると、このような予期せぬシナリオを回避できます。
SSLダッシュボードで、概要を表示し、有効期限が近づいている証明書を追跡できます。
任意の期間で有効期限が切れる証明書のレポートを表示するには、タイルをクリックして、その期間に有効期限が切れるすべての証明書の詳細を取得できます。
有効期限切れSSL証明書(/en-us/netscaler-application-delivery-management-software/media/expiry-ssl-certificate.png)
証明書の更新
NetScaler ADMから証明書を更新できるようになりました。既存の証明書を更新するか、以下に基づいて証明書を作成できます。
既存の証明書の更新
このユースケースでは、認証局 (CA) から更新された証明書を受け取ったら、既存の証明書を更新する必要があります。NetScalerインスタンスにログインすることなく、NetScaler ADMから既存の証明書を更新できるようになりました。
たとえば、既存の証明書に変更や修正がある場合があります。CAは更新された証明書を発行します。NetScalerアプライアンスにアクセスする代わりに、NetScaler ADMからSSL証明書を更新できるようになりました。
いずれかの証明書を更新するには、NetScaler ADMにログオンし、インフラストラクチャ > SSLダッシュボードに移動します。
更新する証明書を選択し、更新をクリックします。
NetScaler ADMから、選択した証明書の関連フィールドを更新するオプションがあります。
更新SSL証明書ページ(/en-us/netscaler-application-delivery-management-software/media/update-ssl-certificate-page.png)
証明書署名要求の作成
SSL証明書の1つが組織のポリシーに準拠していないユースケースを想像してみてください。認証局から新しい証明書を取得したいとします。NetScaler ADMから証明書署名要求 (CSR) を生成できるようになりました。CSRと公開鍵をCAに送信して、SSL証明書を取得できます。
CSRを決定して作成するには、目的の証明書を選択し、Create CSR をクリックします。
公開鍵または秘密鍵のペアが必要です。キーをアップロードするには、Choose File をクリックしてリストから選択します。キーを作成するには、I do not have a Key option を選択し、関連するパラメータを指定します。
キーペアCSRを作成(/en-us/netscaler-application-delivery-management-software/media/create-key-pair-csr.png)
CSRを作成するために、選択したキーの共通名、組織名、都市、国、州、組織単位、メールIDなどの詳細情報を提供します。
CSRキーの詳細(/en-us/netscaler-application-delivery-management-software/media/csr-key-info-details.png)
SSL証明書のリンクとリンク解除
複数のSSL証明書を相互にバインドして、証明書バンドルを作成できます。ある証明書を別の証明書にリンクするには、最初の証明書の発行者が2番目の証明書のドメインと一致している必要があります。
証明書のリンクとリンク解除(/en-us/netscaler-application-delivery-management-software/media/link-unlink-ssl-certificate.png)
監査ログ
監査ログは、NetScaler ADMによって生成されるテキストログファイルのコレクションです。NetScaler ADMを使用して特定のNetScalerアプライアンスに追加、変更されたSSL証明書の履歴を表示します。監査ログには、NetScalerアプライアンスのIPアドレス、ステータス、特定の操作の開始時刻、終了時刻も表示されます。
この例では、特定の証明書に対して一定期間に発生した変更を検証したい場合があります。また、デバイスログとコマンドログで証明書の変更履歴を表示するオプションがあります。
SSL証明書の情報を確認するには、SSL Dashboard で Audit Log をクリックします。アプリケーションの概要には、開始時刻と終了時刻を含むSSL証明書のステータスが含まれます。
SSL監査証跡(/en-us/netscaler-application-delivery-management-software/media/ssl-audit-trail.png)
特定のSSL証明書のNetScalerアプライアンスの情報を確認するには、関連する証明書のチェックボックスを選択します。Device Log をクリックします。
デバイスログ監査証跡(/en-us/netscaler-application-delivery-management-software/media/device-log-audit-trail.png)
コマンドの種類とメッセージの情報を表示するには、コマンドログをクリックします。
コマンドログ監査証跡(/en-us/netscaler-application-delivery-management-software/media/command-log-audit-trail.png)