NetScaler Agent Operator mithilfe der OpenShift-Konsole installieren
Hinweis:
Der OpenShift-Agent wird nur im NetScaler Console-Dienst unterstützt.
Ein Operator ist ein Open-Source-Toolkit, mit dem Sie Kubernetes-Anwendungen effektiv, automatisiert und skalierbar bereitstellen und verwalten können. Als Administrator können Sie einen Agenten im OpenShift-Cluster mithilfe des NetScaler® ADM Agent Operator bereitstellen.
Hinweis:
Ein im OpenShift-Cluster konfigurierter Agent wird standardmäßig nicht automatisch aktualisiert.
Voraussetzungen
Stellen Sie vor der Bereitstellung sicher, dass:
-
Sie über die privilegierten Sicherheitskontextbeschränkungen verfügen, um Berechtigungen für Pods zu steuern. Führen Sie für den Agenten den folgenden Befehl aus, um die privilegierten Sicherheitskontextbeschränkungen für das Dienstkonto abzurufen:
oc adm policy add-scc-to-user privileged -z adm-agent-serviceaccount -
Führen Sie den folgenden Befehl aus, um ein Agent-Anmeldegeheimnis zu erstellen:
kubectl create secret generic admlogin --from-literal=username=nsroot --from-literal=password=<adm-agent-password> -n <namespace>Hinweis:-
<adm-agent-password>ist ein Beispielpasswort. Sie müssen ein Passwort für den Agenten festlegen, und NetScaler CPX verwendet diese Anmeldeinformationen, um sich beim Agenten zu registrieren. -
Geben Sie admlogin für
loginSecretin der Agent-YAML an, während Sie die Instanz erstellen.
Wenn Sie NetScaler CPX™ und den Agent in verschiedenen Namespaces bereitstellen, stellen Sie Folgendes sicher:-
Bezeichnen Sie den Namespace mit
citrix-cpx=enabled, in dem der NetScaler CPX bereitgestellt wurde. -
Setzen Sie
helper.requiredauf „true“ oder „false“ während der Installation des Agent-Operators.Hinweis:Standardmäßig isthelper.requiredauf false gesetzt. Wenn dieser Parameter auf „false“ gesetzt ist, müssen Sie sicherstellen, dass Sie in jedem Namespace ein admlogin-Secret erstellen, wenn NetScaler CPX und der Agent in verschiedenen Namespaces sind.
-
-
Sie haben
accessSecret, die in der Agent-YAML erforderlich sind. Diese Anmeldeinformationen sind erforderlich, damit der Agent eine Verbindung mit dem NetScaler Console-Dienst herstellen kann.kubectl create secret generic <secretname> --from-literal=accessid=<ID> --from-literal=accesssecret=<Secret> -n namespaceHinweis:Geben Sie beim Erstellen der Instanz einen Secret-Namen für accessSecret in der Agent-YAML an.Sie können die Zugriffs-ID und das Secret für den Zugriff auf die NetScaler Console über das folgende Verfahren erhalten:-
Melden Sie sich bei der Citrix Cloud™ Managementkonsole an.
-
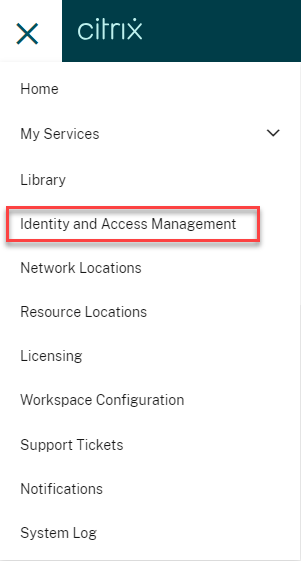
Wählen Sie im Citrix Cloud-Menü Identitäts- und Zugriffsverwaltung aus.
-
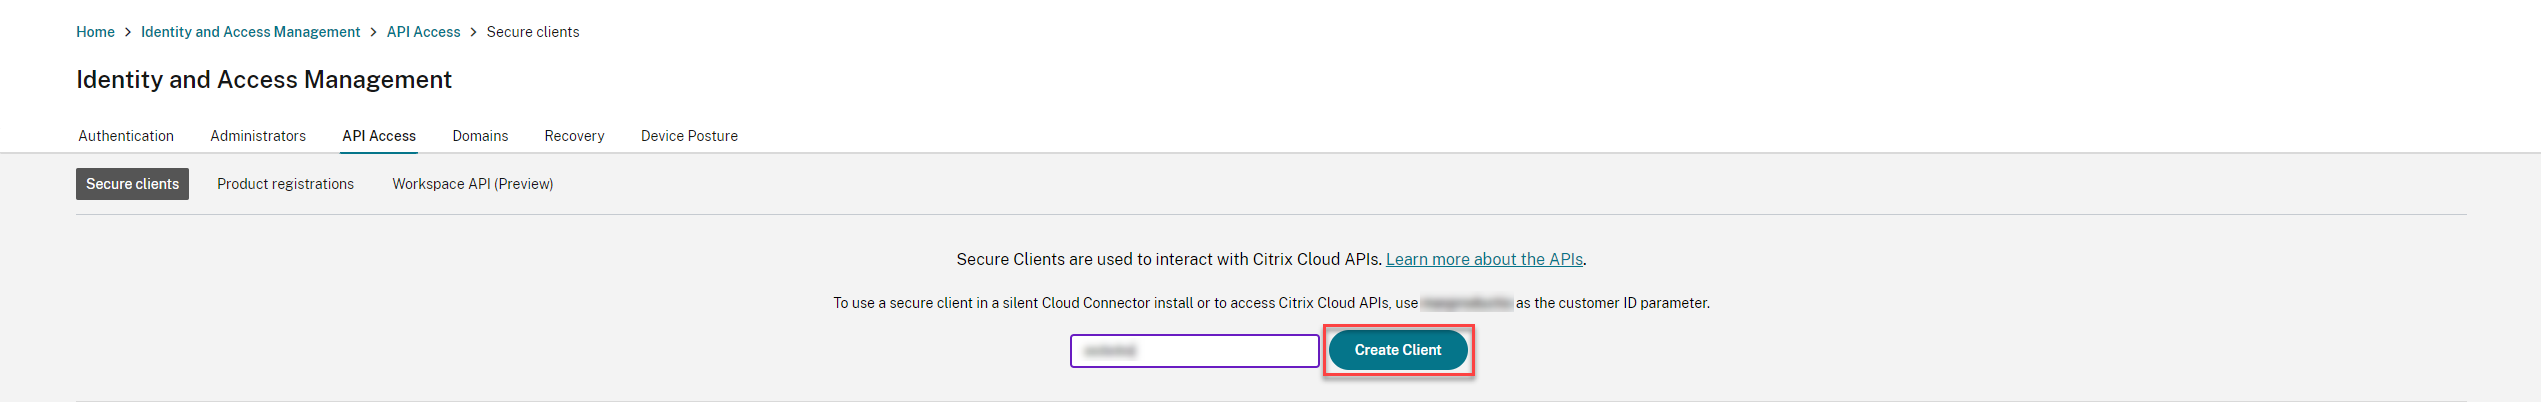
Geben Sie auf der Registerkarte API-Zugriff einen sicheren Clientnamen ein und klicken Sie auf Client erstellen.
-
ID und Secret werden generiert. Klicken Sie auf Herunterladen und speichern Sie die CSV-Datei.ID- und Secret-Datei(/en-us/netscaler-console-service/media/id-secret.png)
-
Agent-Operator installieren
-
Melden Sie sich an der OpenShift-Clusterkonsole an.
-
Navigieren Sie zu Operators > OperatorHub.
-
Geben Sie in der Suchleiste den Agent-Namen ein, wählen Sie den NetScaler ADM Agent Operator aus und klicken Sie dann auf Installieren.Agent-Operator(/en-us/netscaler-console-service/media/install-agent-openshift.png)
-
Auf der Seite Operator installieren haben Sie zwei Optionen:
-
Alle Namespaces im Cluster (Standard) – Ermöglicht dem Agent-Operator, alle im Cluster verfügbaren Namespaces zu abonnieren, und erlaubt Ihnen, die Instanz des Agent-Operators von jedem Namespace im Cluster aus zu initiieren.
-
Ein spezifischer Namespace im Cluster – Ermöglicht dem Agent-Operator, einen ausgewählten Namespace im Cluster zu abonnieren, und Sie können die Instanz des Agent-Operators nur von dem ausgewählten Namespace aus initiieren.In diesem Beispiel wird der Agent-Operator einem Namespace namens Default zugewiesen. Wählen Sie unter Update approval die Option Automatic aus und klicken Sie auf Installieren.Installieren(/en-us/netscaler-console-service/media/install-agent-openshift-namespace.png)Warten Sie, bis der Agent-Operator erfolgreich abonniert wurde.Abonniert(/en-us/netscaler-console-service/media/install-agent-openshift-success.png)
-
-
Navigieren Sie zu Workloads > Pods und vergewissern Sie sich, dass der
netscaler-adm-agent-operator-controllerPod aktiv und ausgeführt wird. -
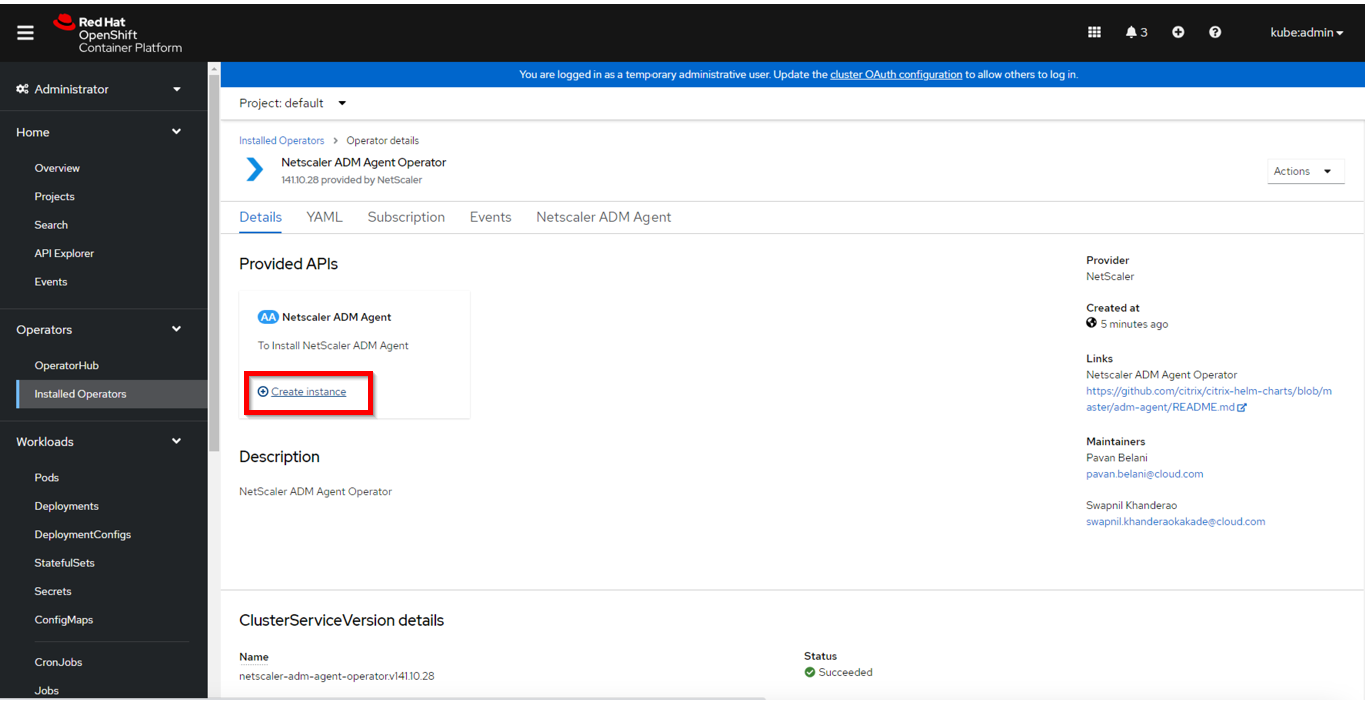
Nachdem der Pod läuft, klicken Sie auf Instanz erstellen.
-
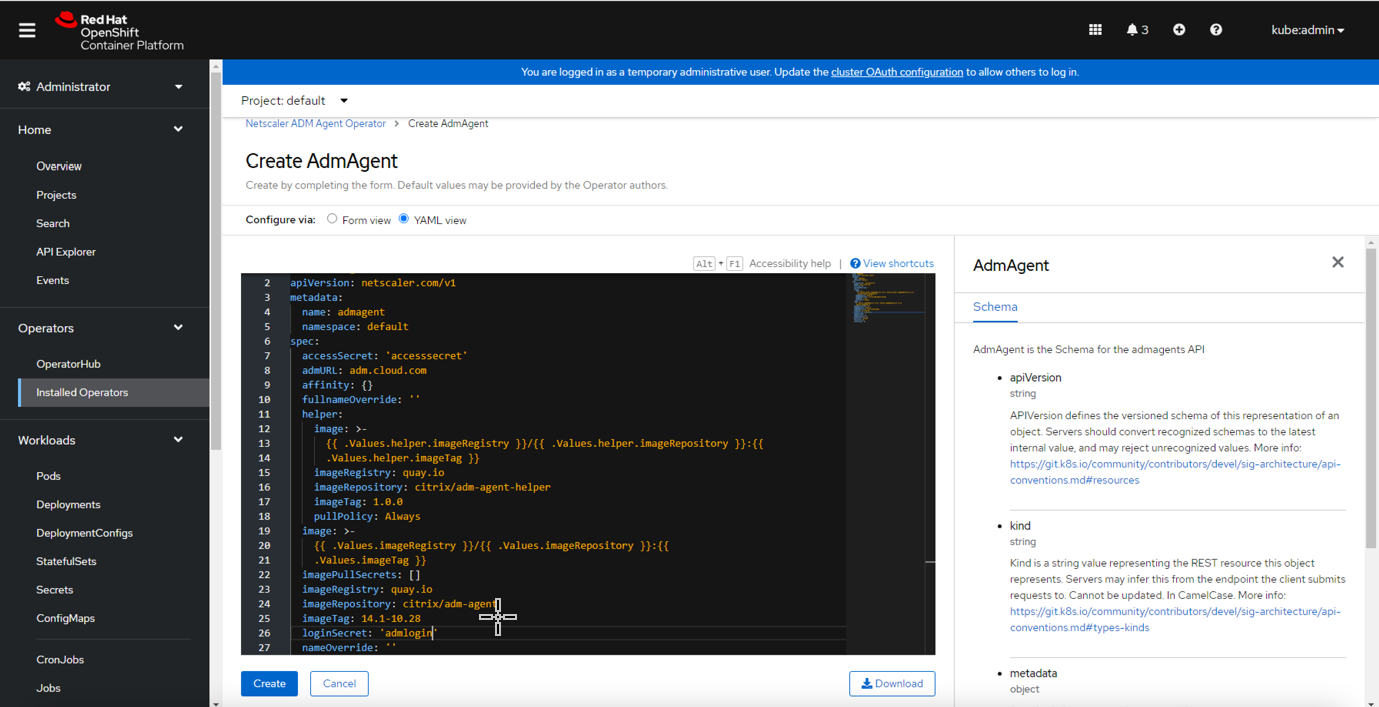
Wählen Sie die YAML-Ansicht, um Parameter zu aktualisieren, und klicken Sie dann auf Erstellen.Hinweis:Stellen Sie sicher, dass pro OpenShift-Cluster nur eine Agent-Instanz vorhanden ist.
-
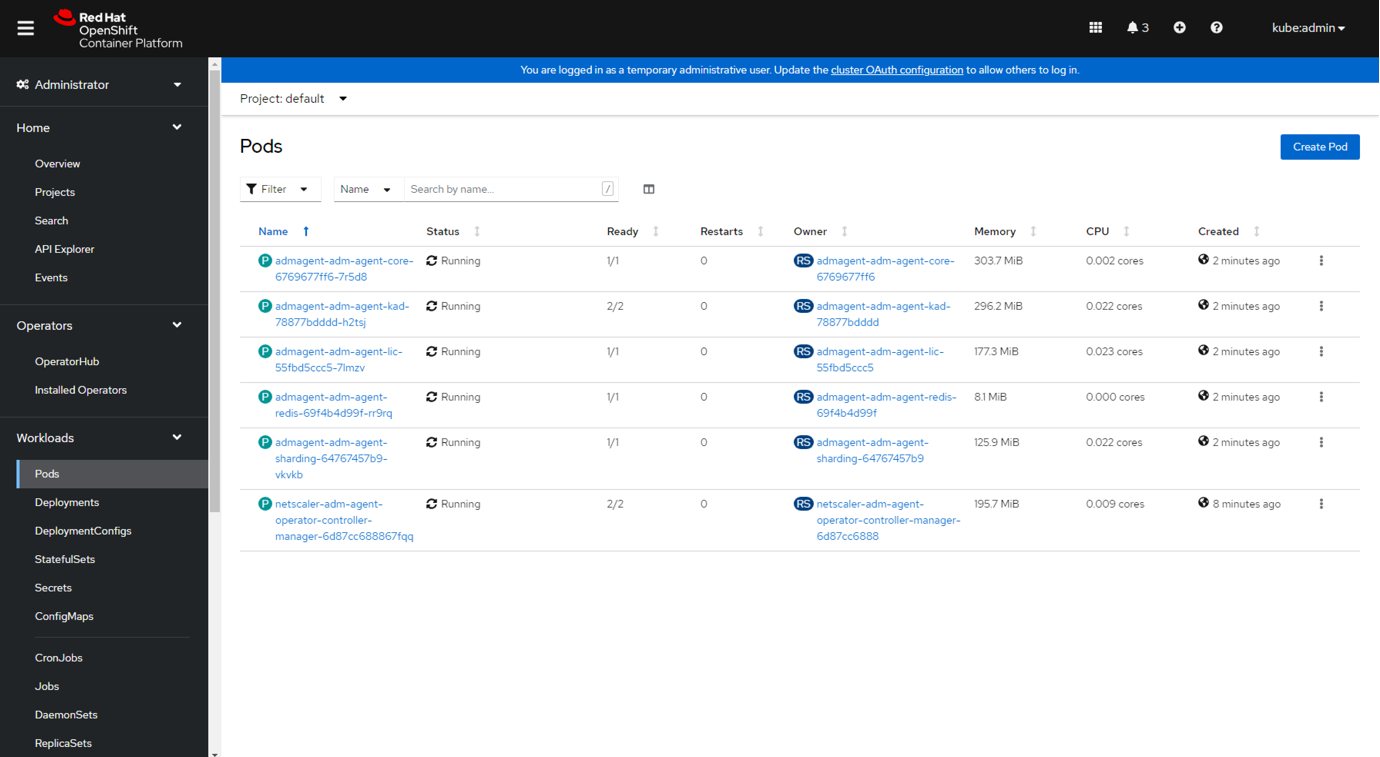
Navigieren Sie zu Workloads > Pods und stellen Sie sicher, dass die Agent-Pods ausgeführt werden.
Agent-Instanz löschen
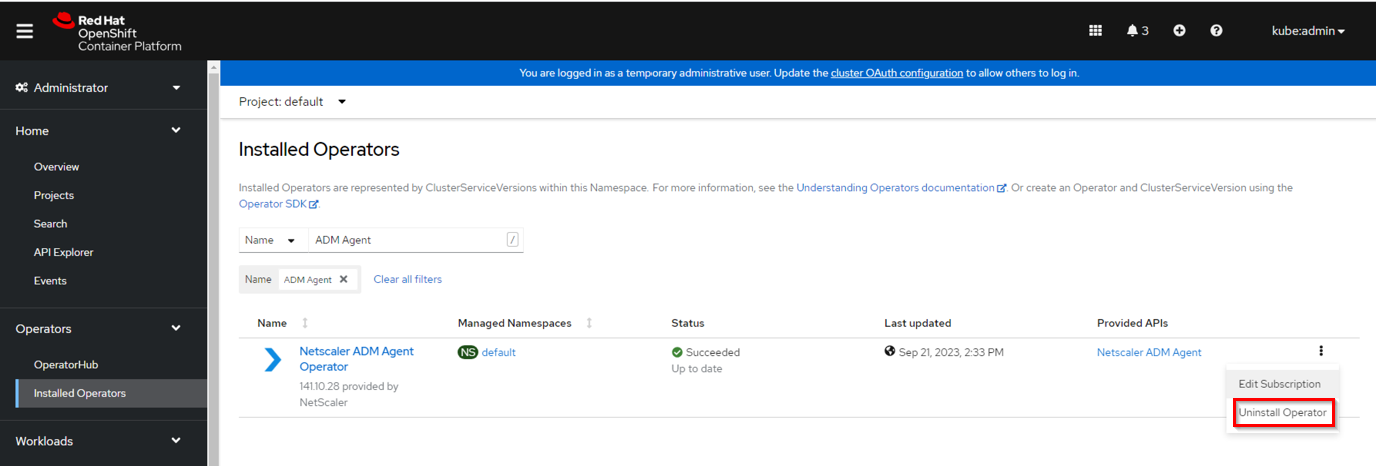
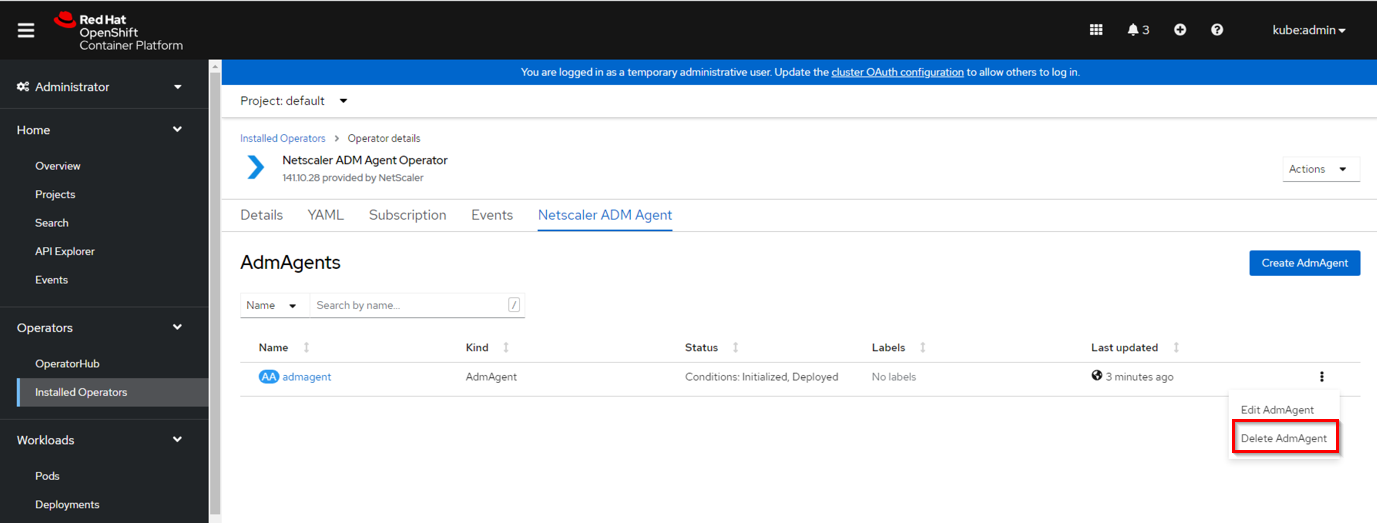
Sie können die Agent-Instanz aus dem Cluster löschen, indem Sie zu Operators > Installed Operators navigieren. Wählen Sie auf der Registerkarte NetScaler ADM Agent Operator die Instanz aus und wählen Sie AdmAgent löschen aus der Liste aus.
Agent-Operator deinstallieren
Wenn Sie den Agent-Operator-Pod aus dem Cluster deinstallieren möchten, navigieren Sie zu Operators > Installed Operators und wählen Sie dann Operator deinstallieren aus der Liste aus.