
NetScaler-Instanzen mithilfe von Console Advisory Connect einbinden
Dieses Dokument bietet eine Schritt-für-Schritt-Anleitung, die Ihnen den Einstieg in die NetScaler Console erleichtert. Bevor Sie beginnen, lesen Sie, wie die NetScaler Console einen neuen Onboarding-Workflow startet, der Ihnen einen schnelleren Weg bietet, vollständige Transparenz über Ihre hybride Multi-Cloud (HMC)-Bereitstellung zu erhalten. Siehe Low-Touch-Onboarding von NetScaler-Instanzen mithilfe von NetScaler Console Connect.
Schritt 1: Erste Schritte
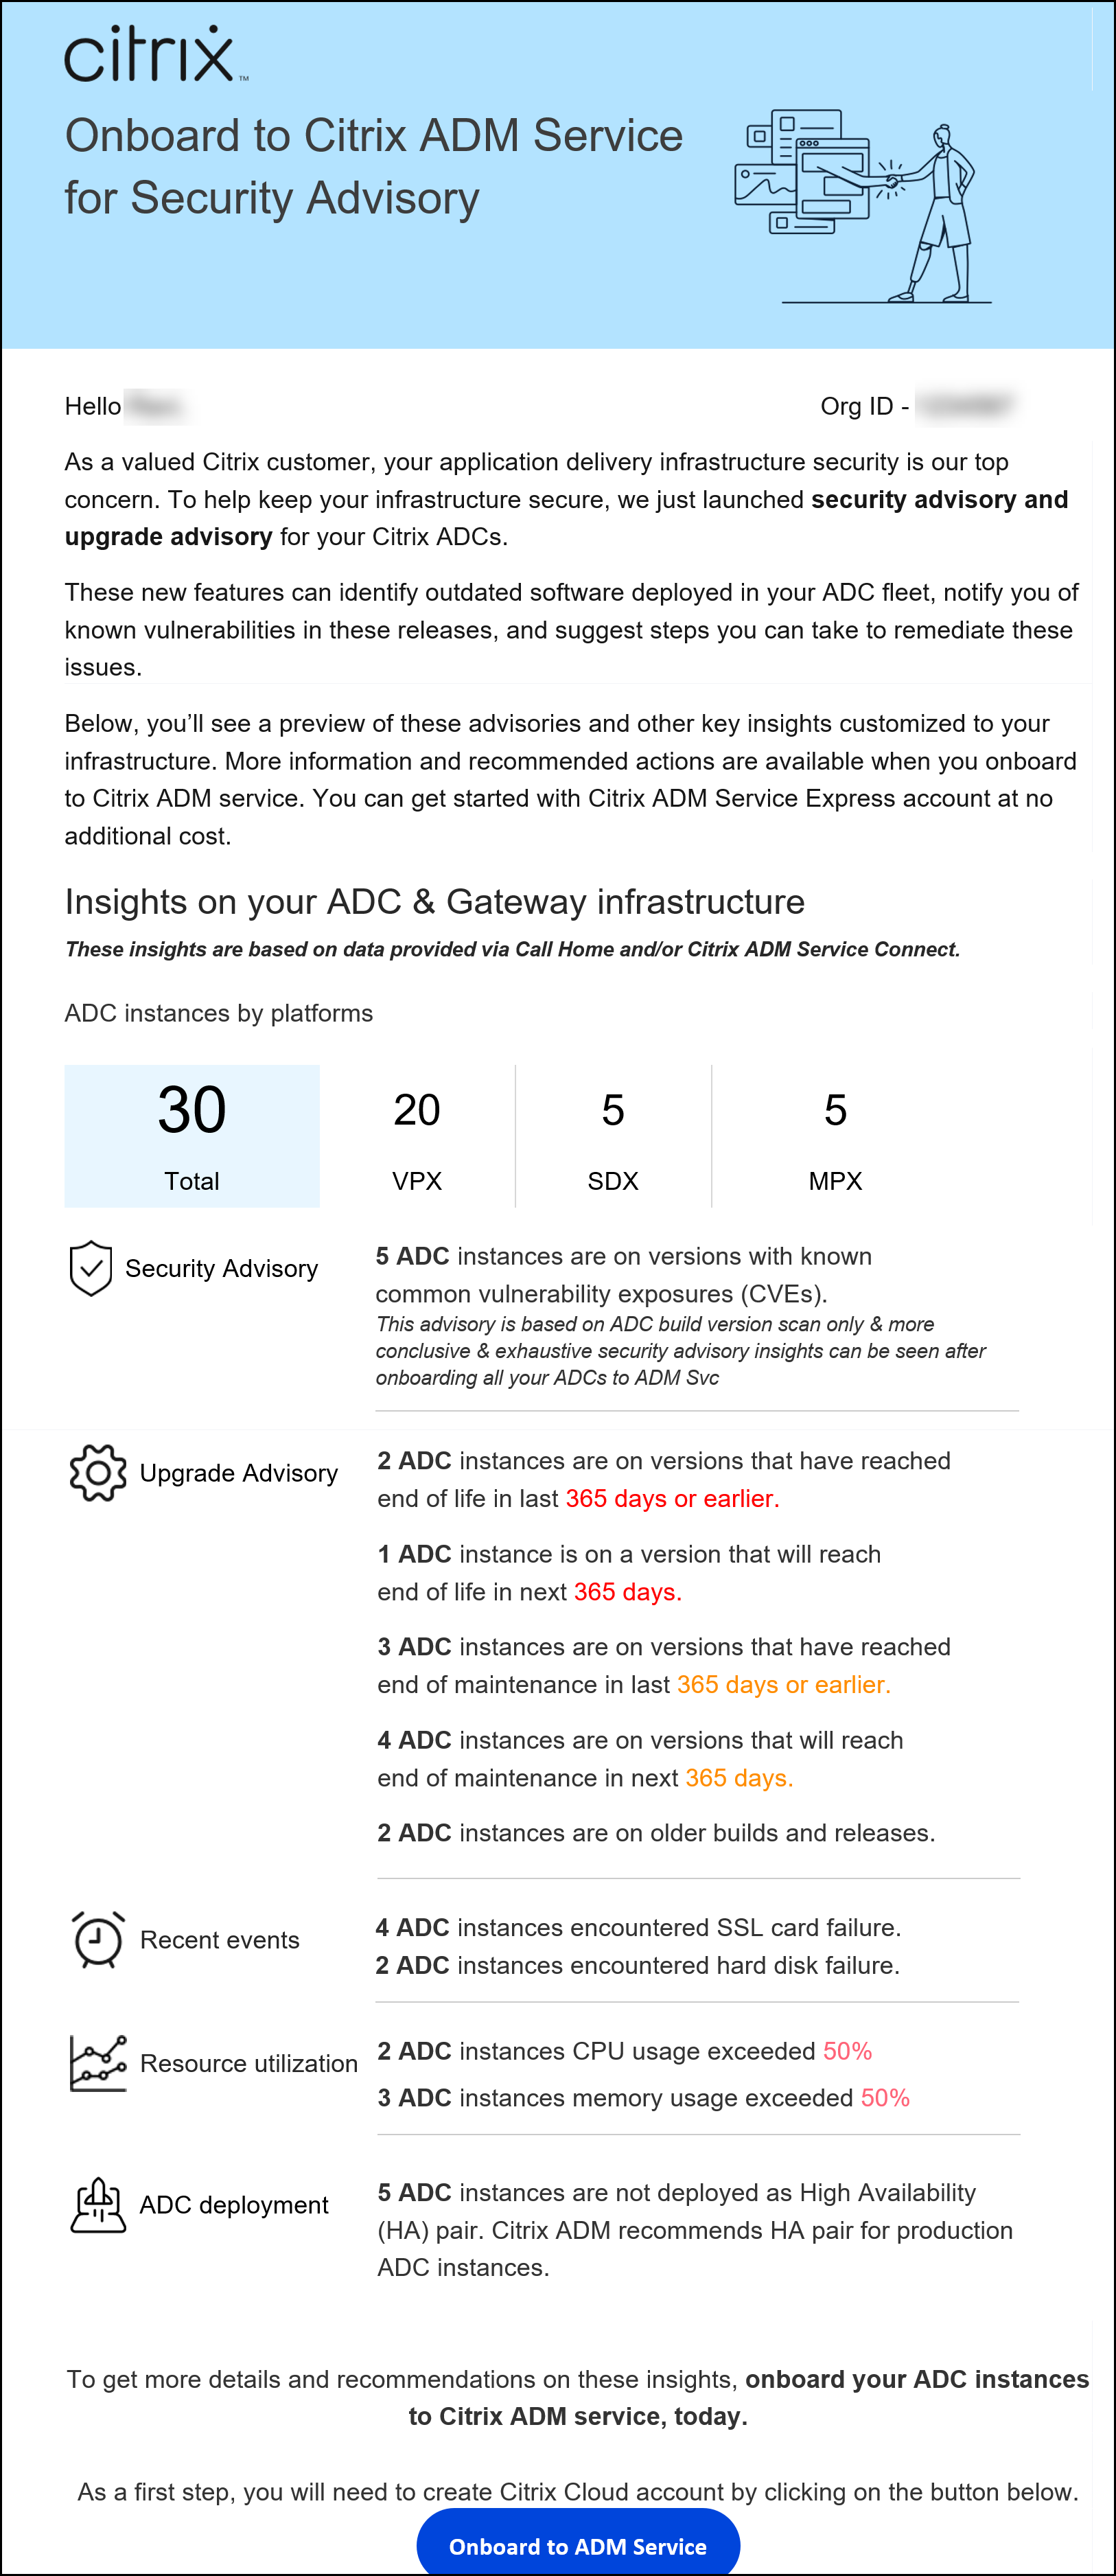
Sie erhalten eine E-Mail von der NetScaler Console, die einige wichtige Einblicke in Ihre NetScaler-Infrastruktur zeigt und Sie einlädt, mit der NetScaler Console zu beginnen.
-
Klicken Sie in der E-Mail auf Onboard to ADM Service. Die Seite Citrix Cloud™ wird angezeigt.
-
Auf der Anmeldeseite von Citrix Cloud:
-
Wenn Sie bereits ein Citrix Cloud-Kunde sind, melden Sie sich bei Citrix Cloud mit Ihren Anmeldeinformationen für Citrix.com, My Citrix oder Citrix Cloud an.
-
Wenn Sie noch kein Citrix Cloud-Kunde sind, melden Sie sich bei Citrix Cloud an. Weitere Informationen finden Sie unter Anmeldung bei Citrix Cloud.
Hinweise-
Wenn Sie Teil mehrerer Org-IDs sind und eine der Org-IDs in Citrix Cloud ist, melden Sie sich mit Ihren vorhandenen Anmeldeinformationen an. Schließen Sie dann den Onboarding-Workflow für die neue Org-ID ab.
-
Sie können die E-Mail-Benachrichtigungen aktivieren oder deaktivieren, die Sie im Rahmen des Consolve Advisory Connect-basierten Low-Touch-Onboarding-Workflows erhalten. Weitere Informationen finden Sie unter E-Mail-Einstellungen.
-
-
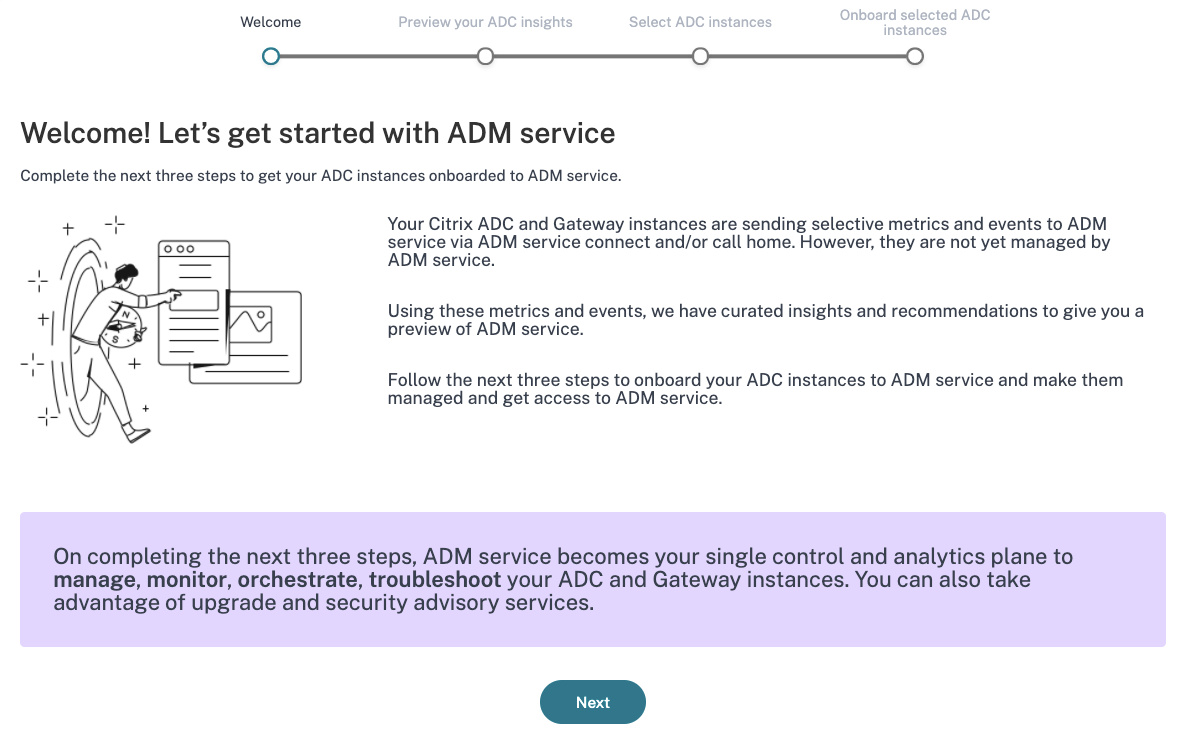
Auf der Landingpage der NetScaler Console nehmen Sie sich einen Moment Zeit, um zu lesen, warum Sie hier sind und welche Vorteile die Verwendung der NetScaler Console bietet.
Hinweis
Die Erkenntnisse zur Sicherheitsberatung in der E-Mail basieren nur auf dem Scan der NetScaler-Build-Version. Umfassendere und schlüssigere Erkenntnisse zur Sicherheitsberatung erhalten Sie, nachdem Sie Ihre NetScaler-Instanzen in NetScaler Console integriert haben.
-
Klicken Sie auf Weiter. Die Seite Einblicke in Ihre NetScaler- und Gateway-Instanzen wird geöffnet.
Die nächsten Schritte dienen als geführter Workflow, um Ihnen einen Einblick in die Möglichkeiten von NetScaler Console zu geben und Sie bei der nahtlosen Integration Ihrer NetScaler-Instanzen in NetScaler Console zu unterstützen.
Schritt 2: Einblicke in Ihre NetScaler- und Gateway-Instanzen
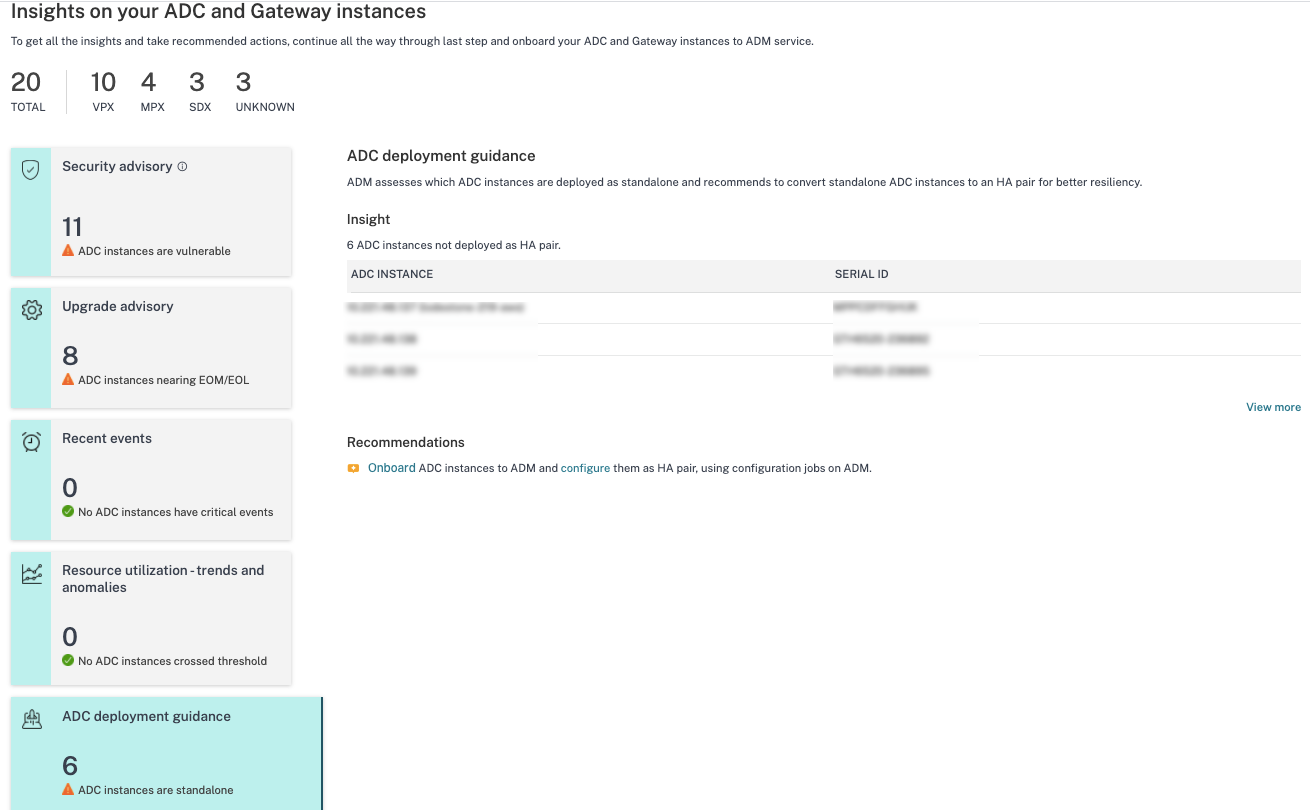
Diese Einblicksseite verwendet die über Call Home oder NetScaler Console Connect oder beides gesammelten Daten, um Einblicke in Ihre NetScaler-Instanzen zu geben. Diese Seite bietet Ihnen Einblicke in Ihre gesamte NetScaler-Infrastruktur, einschließlich Sicherheitsberatung (Hinweise zu aktuellen NetScaler-CVEs), Upgrade-Beratung (Hinweise basierend auf EOM/EOL-Zeitplänen), Schlüsselmetriken, Trends und hebt die Probleme hervor, die die NetScaler-Leistung und -Integrität beeinträchtigen, und empfiehlt Wege zur Behebung der Probleme. Diese Einblicke und Empfehlungen sind nur ein kleiner Vorgeschmack auf die Fülle der Vorteile und des Mehrwerts, die NetScaler Console zu bieten hat. Um viele weitere Vorteile und detaillierte Einblicke zu erhalten und die empfohlenen Aktionen ausführen zu können, müssen Sie die NetScaler-Instanzen in NetScaler Console integrieren.
Die Einblicke und Empfehlungen sind in die folgenden Typen kategorisiert:
-
Sicherheitsberatung: Integrieren Sie NetScaler-Instanzen, um die CVE-Auswirkungsdetails auf Ihre NetScaler-Instanzen zu erhalten und die empfohlenen Abhilfemaßnahmen oder Mitigationen auszuführen.
-
Upgrade-Beratung: Integrieren Sie NetScaler-Instanzen in NetScaler Console und aktualisieren Sie Ihre NetScaler-Instanzen, die EOM/EOL erreicht haben oder erreichen werden oder auf älteren Releases/Builds basieren.
-
Aktuelle Ereignisse: Integrieren Sie NetScaler-Instanzen in NetScaler Console, um regelmäßig über 200 Ereignisse zu überwachen und Regeln zu erstellen, um per E-Mail, PagerDuty, Slack, ServiceNow benachrichtigt zu werden und entsprechende Maßnahmen zu ergreifen.
-
Ressourcennutzung – Trends und Anomalien: Integrieren Sie NetScaler-Instanzen in NetScaler Console, um einen umfassenden Überblick über die Integrität der NetScaler-Instanz, Leistungsprobleme und Empfehlungen zur Behebung dieser Probleme zu erhalten. Sie können auch die prognostizierte CPU- und Speichernutzung für Ihre NetScaler-Instanzen bewerten.
-
NetScaler-Bereitstellungsanleitung: Integrieren Sie NetScaler-Instanzen in NetScaler Console und konfigurieren Sie sie als HA-Paar mithilfe von Konfigurationsaufträgen in NetScaler Console.
-
Sicherheitsberatung: Die NetScaler Console Sicherheitsberatung warnt Sie vor Schwachstellen, die Ihre NetScaler-Instanzen gefährden, und empfiehlt Mitigationen und Abhilfemaßnahmen.Hinweis:Die Erkenntnisse zur Sicherheitsberatung in der Onboarding-E-Mail und im geführten Workflow basieren nur auf dem Scan der NetScaler-Build-Version. Umfassendere und schlüssigere Erkenntnisse zur Sicherheitsberatung erhalten Sie, nachdem Sie Ihre NetScaler-Instanzen in NetScaler Console integriert haben. Beispiel: Wenn ein CVE sowohl einen Versionsscan als auch einen Konfigurationsscan für die Schwachstellenbewertung erfordert, zeigen die Onboarding-E-Mail und der geführte Workflow die Ergebnisse basierend auf dem Versionsscan an. Es kann also zu falsch positiven Ergebnissen kommen. Um eine schlüssigere und genauere Bewertung der Auswirkungen zu erhalten, integrieren Sie NetScaler in NetScaler Console. Nach dem Onboarding zeigt die NetScaler Console Sicherheitsberatung die Auswirkungsbewertung, welche anfällige NetScaler-Bewertung, basierend auf Versionsscan und Konfigurationsscan.Sie können die CVE-ID, den Schwachstellentyp und die betroffenen NetScaler-Instanzen überprüfen. Der CVE-ID-Link führt zum Sicherheitsbulletin-Artikel.
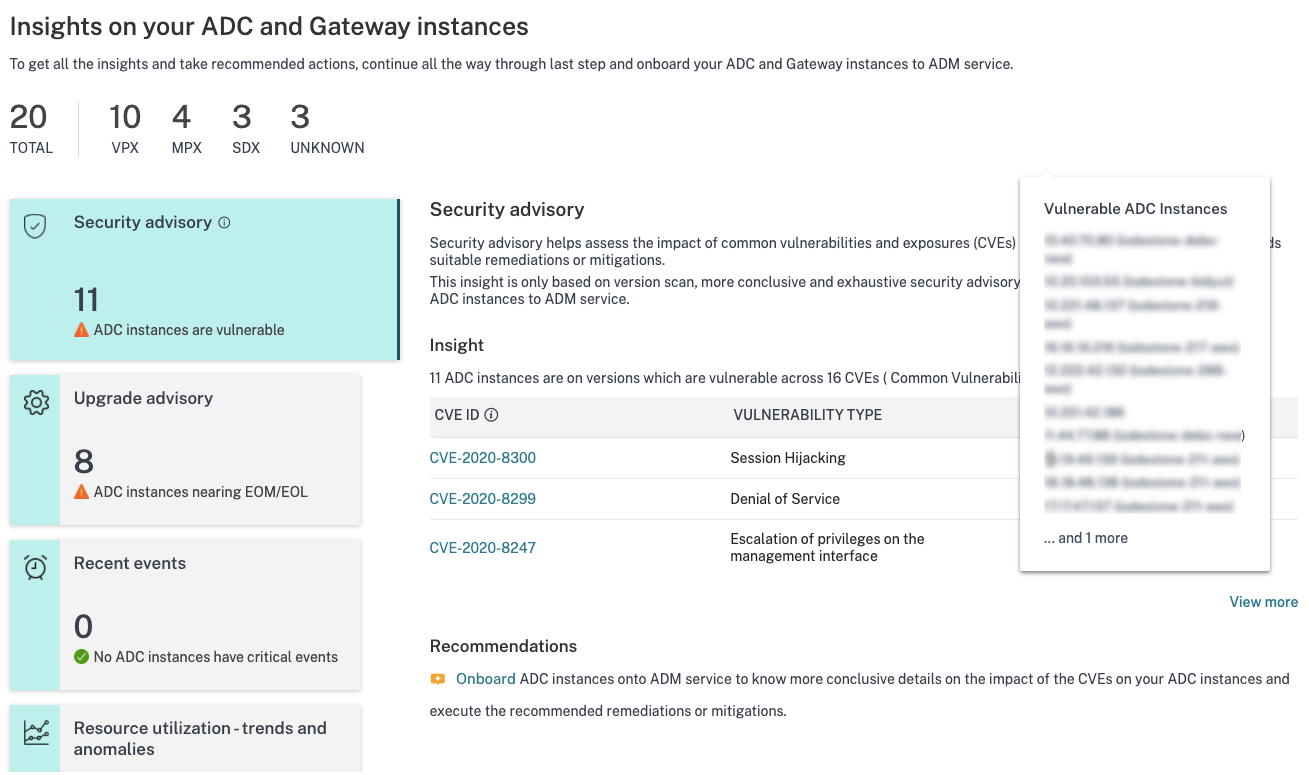
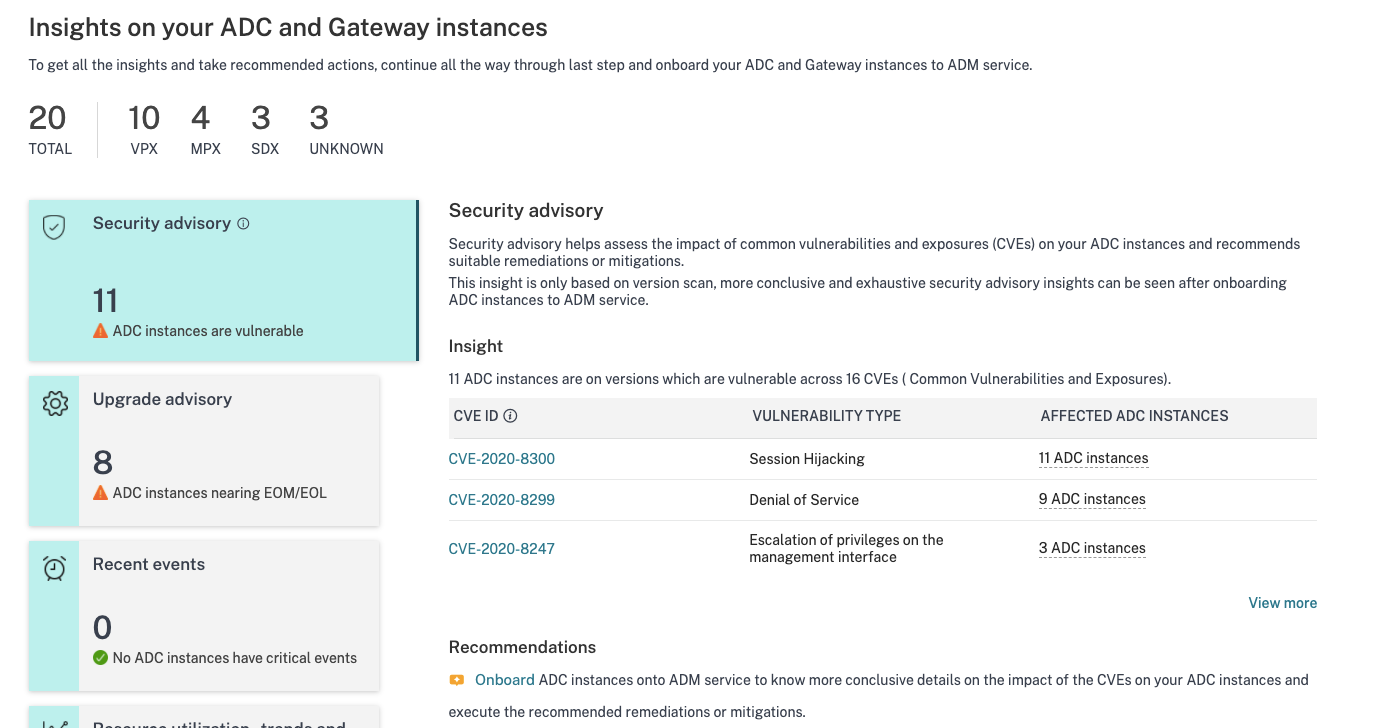 Die Empfehlung leitet Sie an, Ihre NetScaler-Instanzen in NetScaler Console zu integrieren, um weitere Details zu den CVE-Auswirkungen auf Ihre NetScaler-Instanzen zu erhalten und die empfohlenen Minderungs- oder Abhilfemaßnahmen auszuführen. Klicken Sie auf die betroffenen NetScaler-Instanzen, um die IP-Adressen der betroffenen Instanzen anzuzeigen.
-
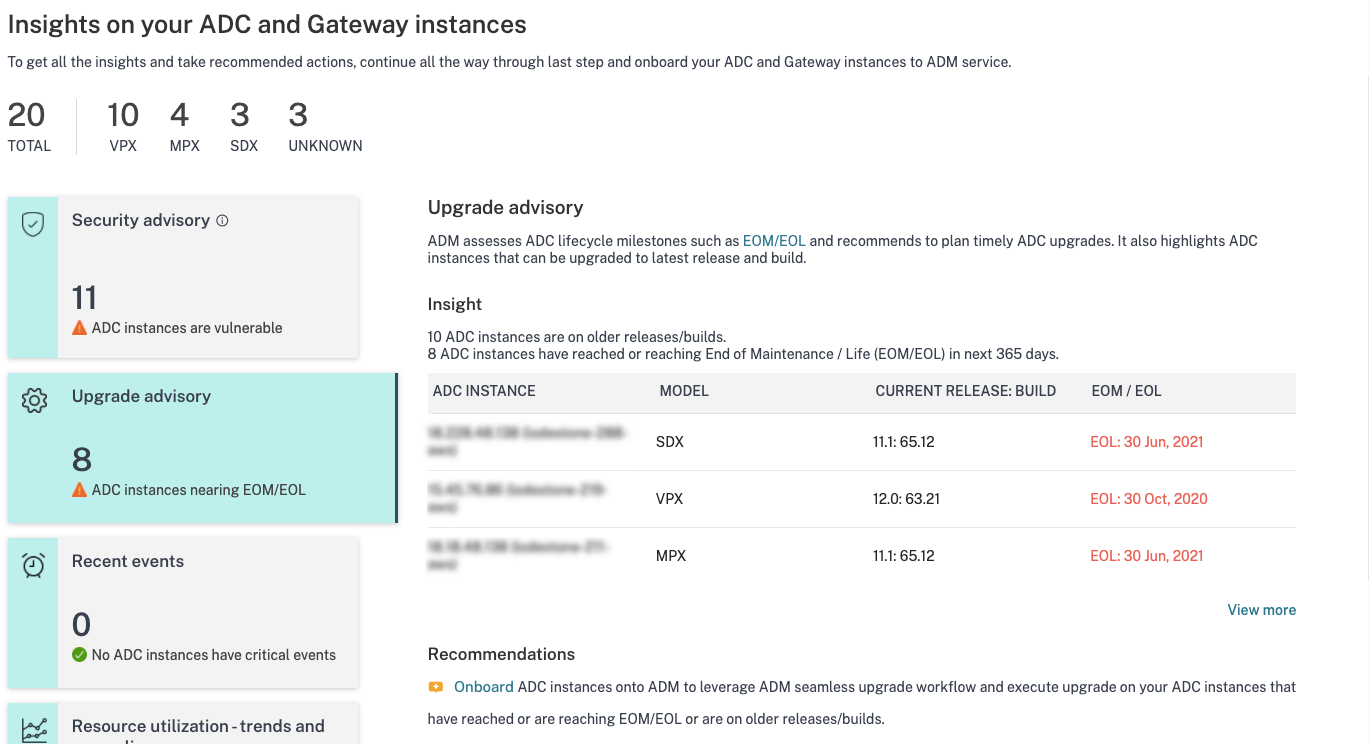
Upgrade-Hinweis: Verwenden Sie diesen Hinweis, um zu überprüfen, welche NetScaler-Instanzen sich dem EOM/EOL nähern oder auf älteren Builds basieren.Basierend auf diesen Erkenntnissen empfiehlt NetScaler Console, ein rechtzeitiges Upgrade vor EOM/EOL zu planen oder von den neuesten Funktionen und Korrekturen zu profitieren.Um das Upgrade durchzuführen, müssen Sie Ihre NetScaler-Instanzen in NetScaler Console integrieren.
-
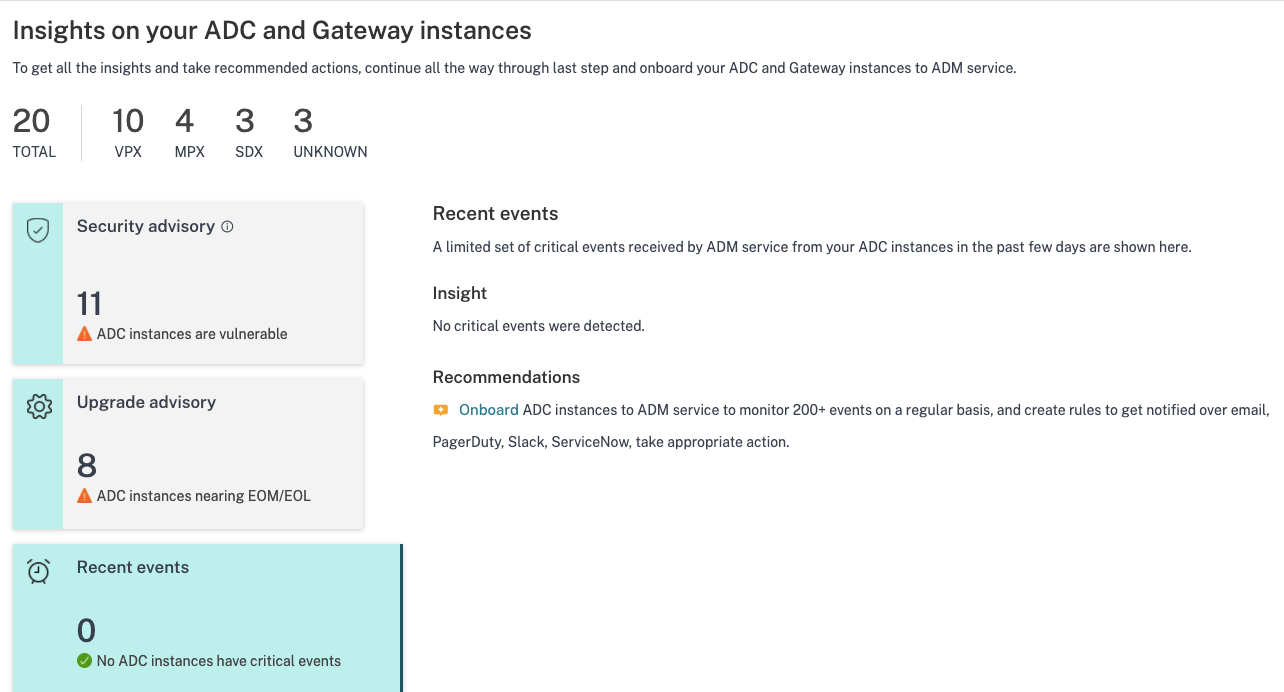
Aktuelle Ereignisse: Erhalten Sie Details zu einigen kritischen Fehlern, die auf den NetScaler-Instanzen aufgetreten sind, und eine Liste der NetScaler-Instanzen, auf denen die Fehler aufgetreten sind.
-
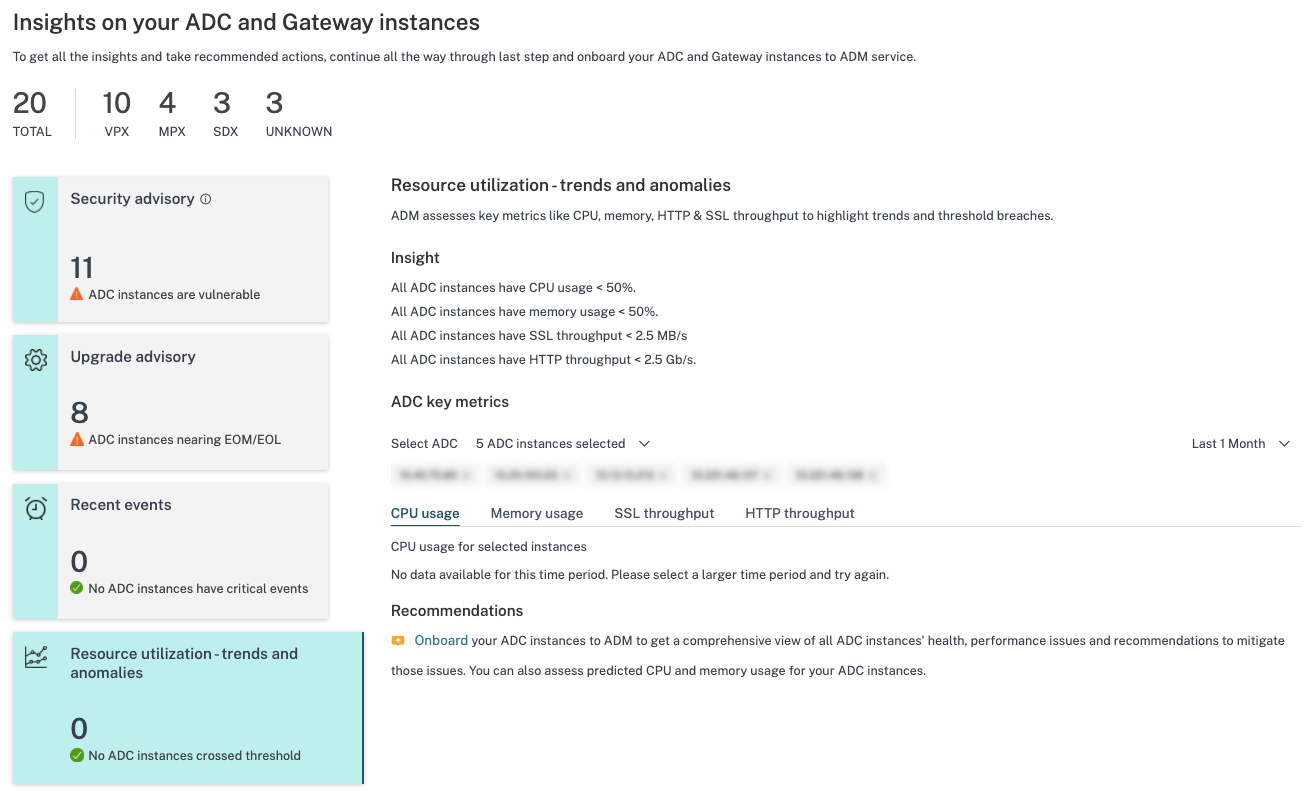
Ressourcennutzung – Trends und Anomalien: Finden Sie Erkenntnisse über eine hohe Ressourcennutzung für CPU, Arbeitsspeicher, HTTP-Durchsatz und SSL-Durchsatz. Für jede Erkenntnis schlägt NetScaler Console eine empfohlene Aktion vor. Um mehr Einblick in diese Erkenntnisse und Empfehlungen zu erhalten, müssen Sie Ihre NetScaler-Instanzen in NetScaler Console integrieren. Einige Vorteile nach dem Onboarding sind:
-
CPU: Vorhersage der CPU-Auslastung für die nächsten 24 Stunden in NetScaler Console.
-
Arbeitsspeicher: Vorhersage der Arbeitsspeicherauslastung für die nächsten 24 Stunden in NetScaler Console.
-
SSL-Durchsatz: Anzeige der SSL-Echtzeitoptimierung mit intelligenter App Analytics in NetScaler Console.
-
HTTP-Durchsatz: Beheben Sie Probleme mit der NetScaler-Durchsatzkapazität mit Infrastructure Analytics.
-
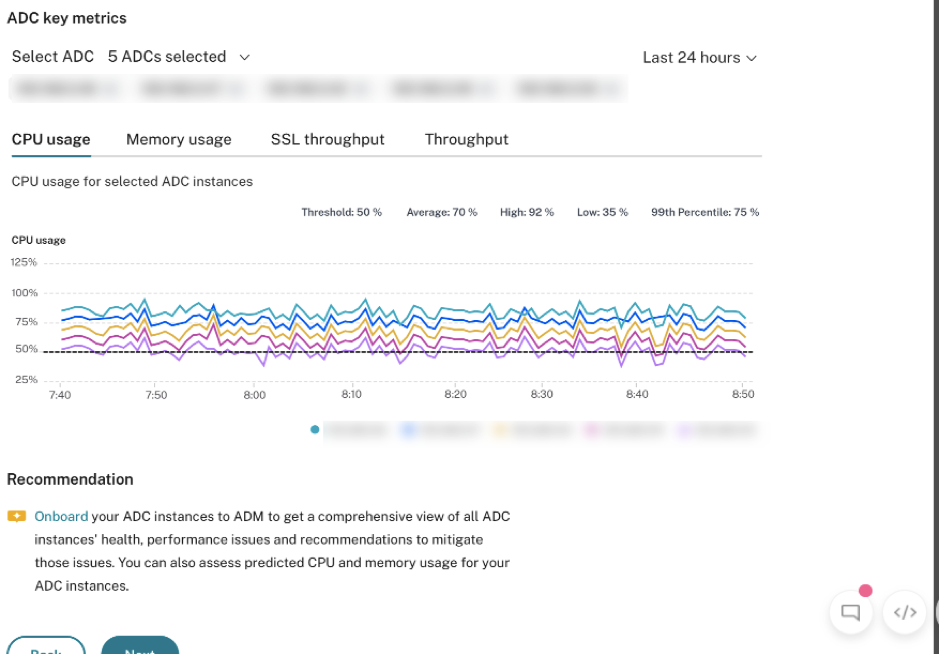
Wichtige Metriken: Erhalten Sie Details zu wichtigen Metriken bezüglich CPU, Arbeitsspeicher, HTTP-Durchsatz, SSL-Durchsatz und decken Sie anomale Trends in den Metriken auf.
-
-
Bereitstellungsanleitung: Erhalten Sie Einblick in NetScaler-Instanzen, die als eigenständige NetScaler bereitgestellt werden. NetScaler Console empfiehlt, diese NetScaler-Instanzen als HA-Paar für eine bessere Ausfallsicherheit zu konfigurieren. Dazu müssen Sie Ihre NetScaler-Instanzen in NetScaler Console integrieren und dann Wartungsaufträge verwenden, um die Instanzen als HA-Paar zu konfigurieren.
Schritt 3: NetScaler- und Gateway-Instanzen zum Onboarding auswählen
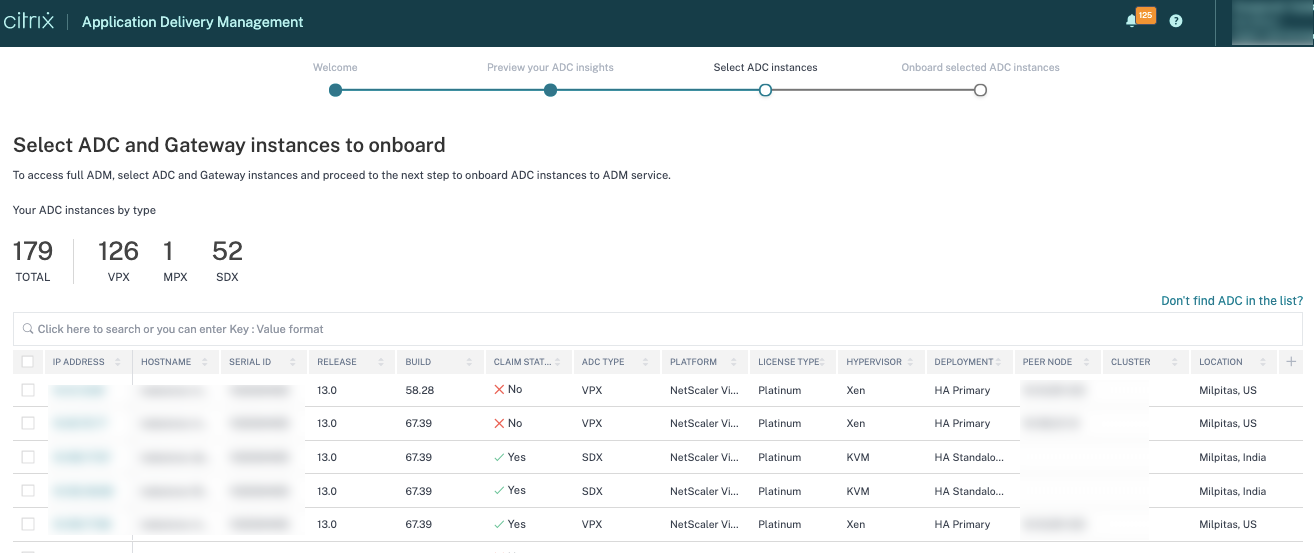
Diese Seite zeigt alle NetScaler- und Gateway-Instanzen in Ihrer Umgebung an. Zeigen Sie die NetScaler- und Gateway-Instanzen an, die Sie in NetScaler Console integrieren möchten, wählen Sie sie aus und klicken Sie auf Weiter.
-
Zeigen Sie die NetScaler-Instanzen an, die Sie in NetScaler Console integrieren möchten, und wählen Sie sie aus.
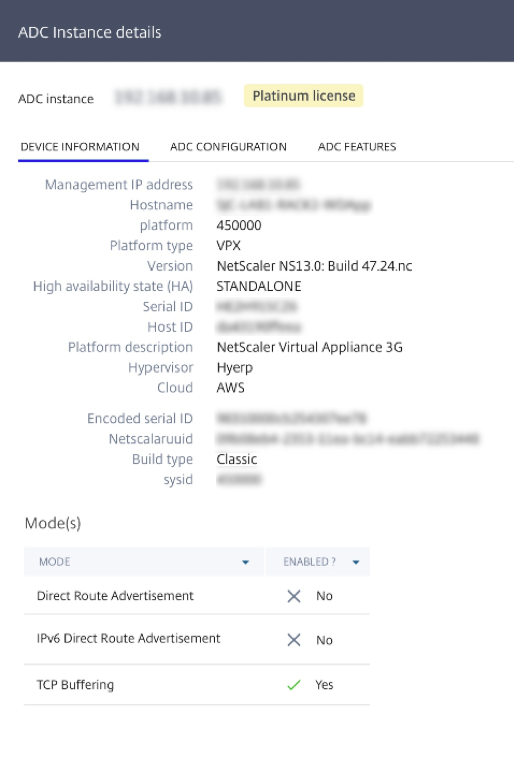
 Wenn Sie Details zu einer Instanz benötigen, wie z. B. Geräteinformationen, NetScaler-Konfiguration, verfügbare NetScaler-Funktionen oder Lizenzinformationen, klicken Sie auf die IP-Adresse der Instanz unter der NetScaler-Instanz.
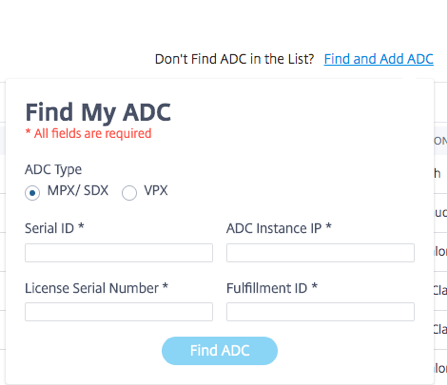
 Wenn Ihre Instanz nicht aufgeführt ist, verwenden Sie die Option NetScaler nicht in der Liste gefunden in der oberen rechten Ecke.
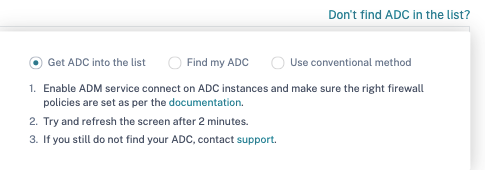 Sie können auf drei Arten vorgehen: befolgen Sie die Schritte unter NetScaler in die Liste aufnehmen oder verwenden Sie die Option Meinen NetScaler finden. Wenn diese beiden Schritte nicht helfen, klicken Sie auf die Option Konventionelle Methode verwenden, die den Workflow überspringt und Sie auf dem traditionellen Weg des Onboardings von NetScaler-Instanzen führt.Für die Option Meinen NetScaler finden geben Sie die Details in die Pflichtfelder (Serien-ID, IP-Adresse der NetScaler-Instanz, Lizenzseriennummer und Fulfillment-ID) ein und suchen Sie.
Schritt 4: NetScaler-Instanzen in NetScaler Console integrieren
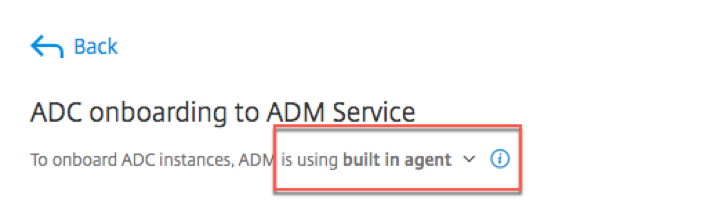
Sie können Ihre Instanzen über den integrierten Agenten (Standardoption) oder einen externen Agenten integrieren.
NetScaler-Instanzen mit einem integrierten Agenten integrieren
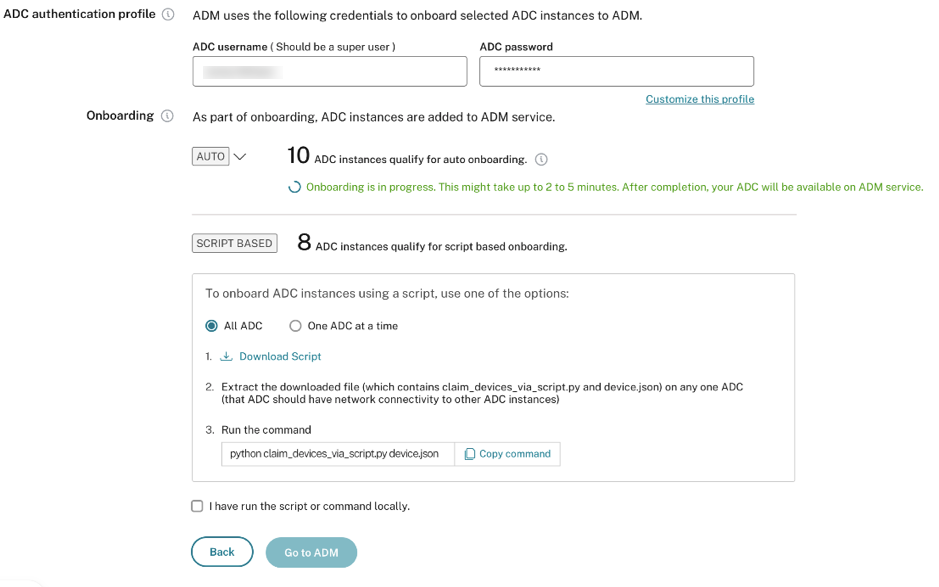
Die automatische und skriptbasierte Integration verwendet den integrierten Agenten, der standardmäßig eingestellt ist.
Automatische Integration: Sie wird nur auf den folgenden NetScaler-Versionen unterstützt:
-
NetScaler MPX- und VPX-Image-Version 12.1 57.18 und höher sowie 13.0 61.48 und höher
-
SDX-Versions-Image 13.0 61.48 und höher sowie 12.1 58.14 und höher
Um eine andere NetScaler-Instanz auszuwählen, klicken Sie auf Auswahl ändern.
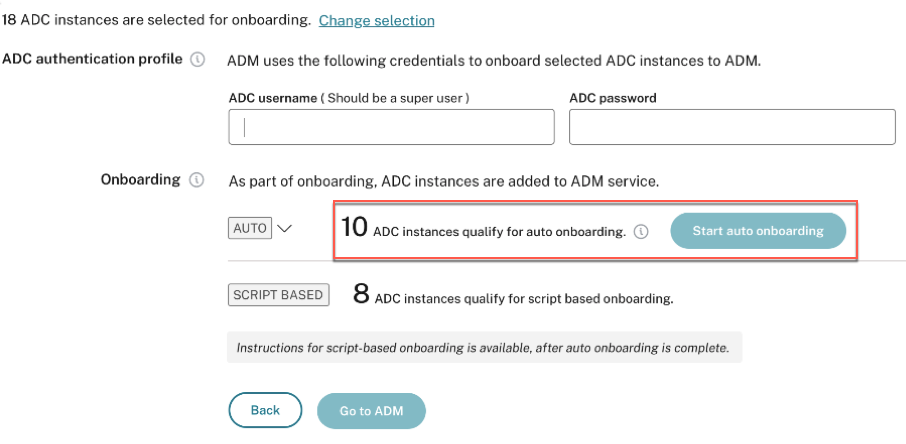
Von den insgesamt ausgewählten NetScaler-Instanzen können einige Instanzen für die automatische Integration in Frage kommen (basierend auf den Mindestversionskriterien). Sie können die Instanzen sehen, die für die automatische Integration in Frage kommen.
Sie können einen Testlauf der Integration durchführen, um sicherzustellen, dass die NetScaler-Instanz für die Integration bereit ist. Klicken Sie auf Testen, um den Testlauf zu starten. Weitere Informationen finden Sie unter Testen der Integrationsbereitschaft von NetScaler-Instanzen.
Wenn Sie die Integration ohne Testlauf durchführen möchten, geben Sie den NetScaler-Benutzernamen und das Kennwort ein. Die Anmeldeinformationen müssen NetScaler-Benutzer-Administratoranmeldeinformationen sein, und NetScaler Console verwendet diese Anmeldeinformationen, um NetScaler zu integrieren. Klicken Sie auf Automatische Integration starten, um Ihre NetScaler-Instanzen in NetScaler Console zu integrieren.
Hinweis
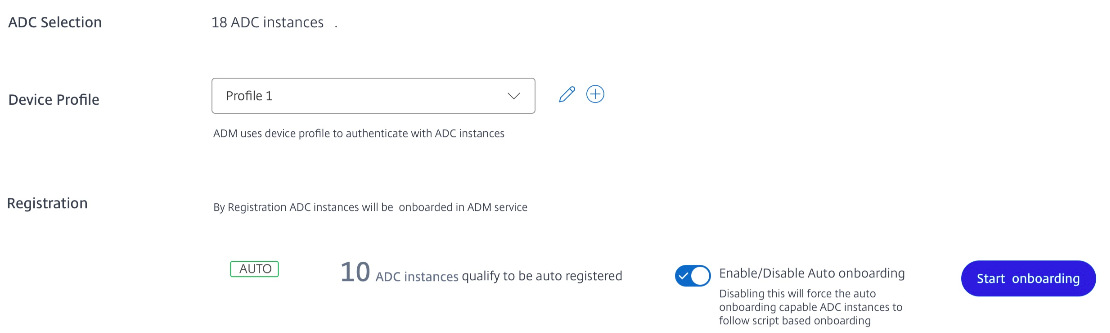
Nachdem Sie die NetScaler-Anmeldeinformationen angegeben und das Geräteprofil erstellt haben, fordert die ADM-GUI den Benutzernamen und das Kennwort für jede NetScaler-Instanz nicht erneut an. Sie können jedoch das Profil aus der Dropdown-Liste Geräteprofil auswählen, um die NetScaler-Instanzen zu authentifizieren.
Das automatische Onboarding kann 2-5 Minuten dauern.
Hinweis:
Wenn Sie nicht möchten, dass die NetScaler-Instanzen automatisch in NetScaler Console integriert werden, können Sie das automatische Onboarding deaktivieren und die skriptbasierte Option für das Onboarding verwenden.
Skriptbasiertes Onboarding: Nachdem das automatische Onboarding abgeschlossen ist, können Sie die restlichen Instanzen mithilfe des skriptbasierten Onboardings integrieren. Verwenden Sie eine der folgenden Optionen:
-
Option 1: Laden Sie das Skript herunter, entpacken Sie die Tar-Datei und führen Sie es auf einer der NetScaler-Instanzen mit dem in der Benutzeroberfläche angegebenen Befehl aus. Stellen Sie sicher, dass die NetScaler-Instanz, auf der Sie dieses Skript ausführen, über eine Netzwerkverbindung zu allen anderen ausgewählten NetScaler-Instanzen verfügt.
-
Option 2: Melden Sie sich bei der CLI-Konsole jeder NetScaler-Instanz an und führen Sie die in der Benutzeroberfläche angegebenen Befehle aus. Weitere Informationen finden Sie in Schritt 7 im Dokument Konfigurieren des integrierten NetScaler-Agenten zur Verwaltung von Instanzen. Stellen Sie sicher, dass Sie für jede NetScaler-Instanz einen neuen eindeutigen Aktivierungscode generieren.
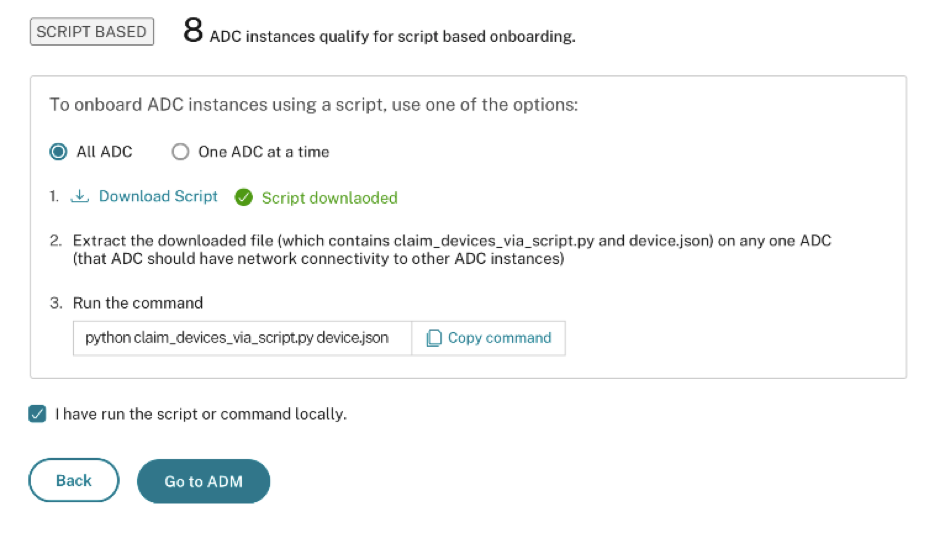
Nachdem Sie alle Ihre Instanzen integriert haben, klicken Sie auf Zu NetScaler Console wechseln, um zum Dashboard der NetScaler Console-Instanzverwaltungs-UI zu gelangen und die verschiedenen Funktionen zu erkunden.
Hinweis
Wenn Sie ein neuer Kunde von NetScaler Console ohne NetScaler Console-Lizenz sind, ist Ihr Citrix-Servicekonto standardmäßig ein Express-Konto. Weitere Informationen zur Berechtigung für NetScaler Console-Konten finden Sie unter NetScaler Console-Ressourcen mit Express-Konto verwalten.
NetScaler-Instanzen mit einem externen Agenten integrieren
Sie können das externe agentenbasierte Onboarding verwenden, wenn Sie gebündelte Lizenzen oder die vollständige Analysesammlung in NetScaler Console oder beides (gebündelte Lizenzen und die vollständige Analysesammlung) nutzen möchten.
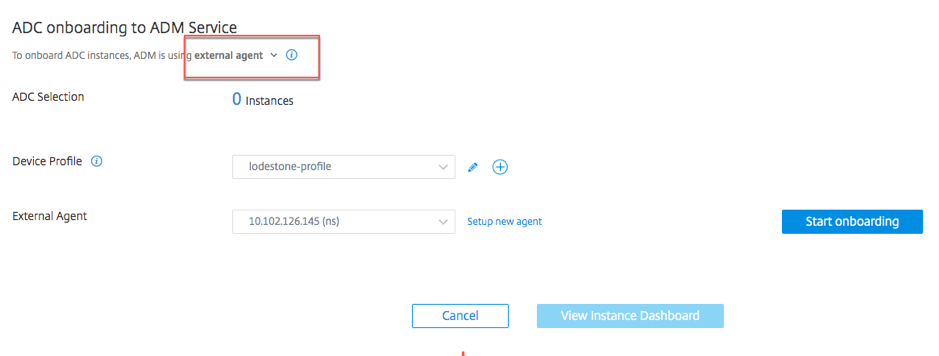
Führen Sie die folgenden Schritte aus:
-
Wählen Sie ein Geräteprofil aus.HinweisAus Sicherheitsgründen können Sie die Standard-NetScaler-Anmeldeinformationen (nsroot/nsroot) nicht für das Onboarding verwenden.
-
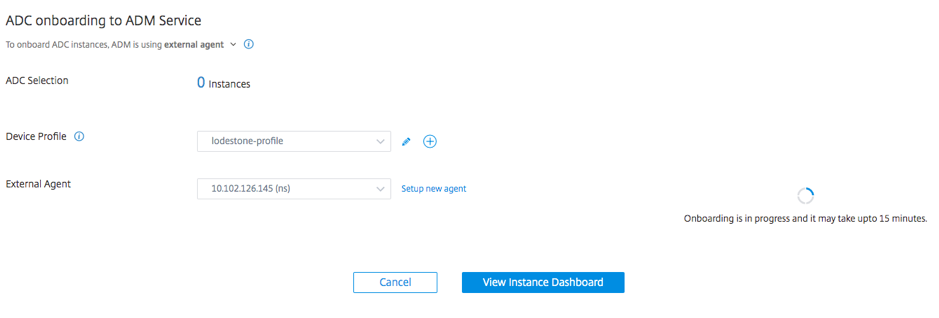
Wählen Sie einen externen Agenten aus und klicken Sie auf Neuen Agenten einrichten.
-
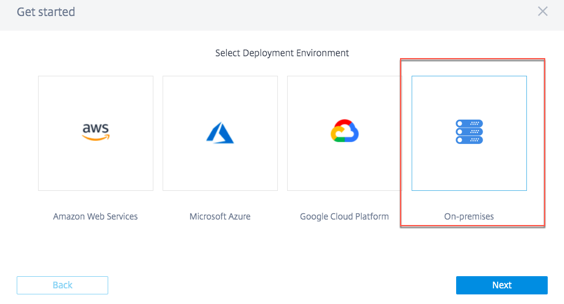
Wählen Sie eine der folgenden Umgebungen aus:
-
Amazon Web Services
-
Microsoft Azure
-
Google Cloud Platform
-
Vor Ort
-
Installieren Sie einen Agenten auf Ihrem lokalen Hypervisor
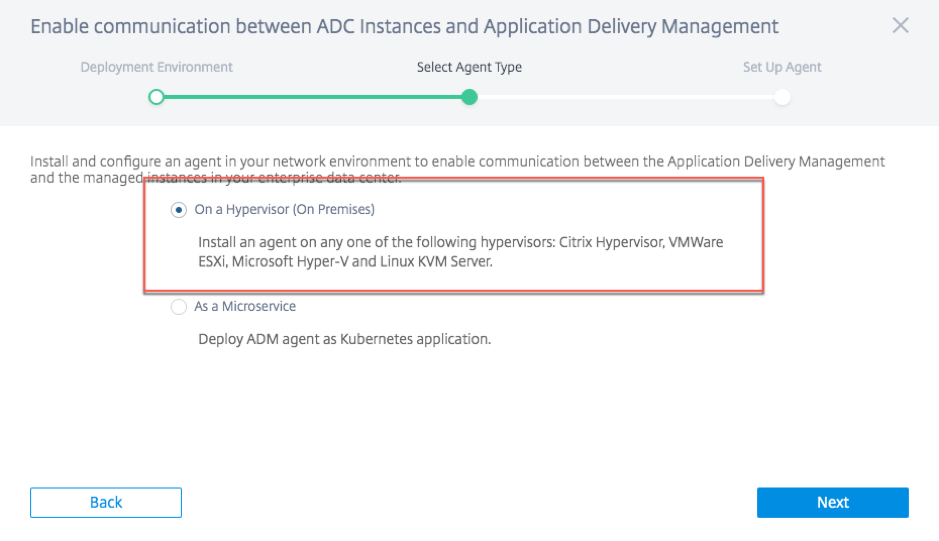
Wenn Sie Vor Ort auswählen, können Sie den Agenten auf den folgenden Hypervisoren installieren: Citrix Hypervisor™, VMware ESXi, Microsoft Hyper-V, Linux KVM Server.
-
Wählen Sie Auf einem Hypervisor (Vor Ort) aus und klicken Sie auf Weiter.
-
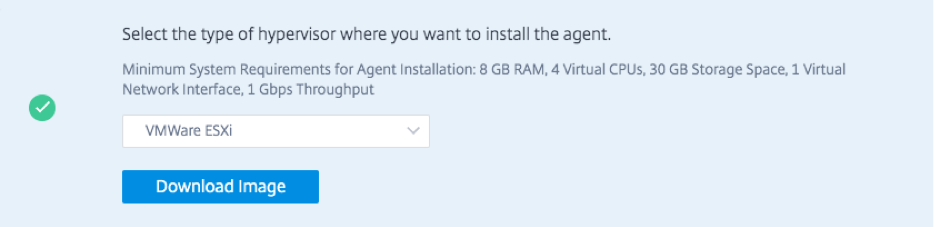
Wählen Sie den Hypervisor-Typ aus und laden Sie das Image herunter, zum Beispiel VMware ESXi.
-
Verwenden Sie die Dienst-URL und den Aktivierungscode, um den Agenten zu konfigurieren.
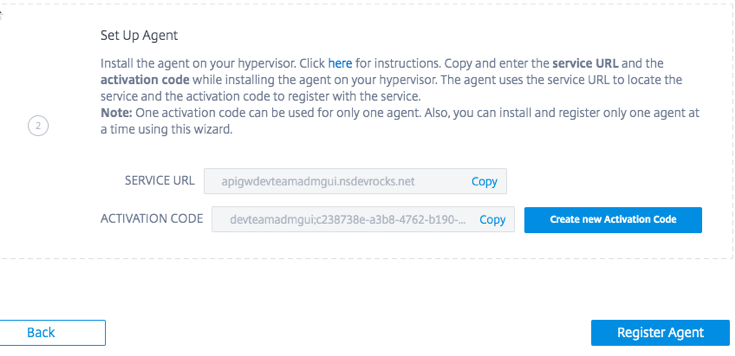 Der Agent verwendet die Dienst-URL, um den Dienst zu finden, und den Aktivierungscode, um sich beim Dienst zu registrieren. Detaillierte Anweisungen zur Installation eines Agenten auf Ihrem lokalen Hypervisor finden Sie unter Installieren eines NetScaler-Agenten vor Ort
-
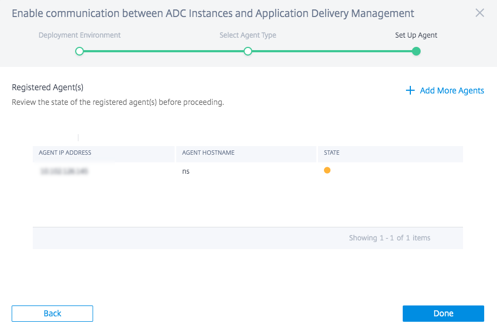
Klicken Sie auf Agent registrieren. Nach Abschluss klicken Sie auf Fertig, um zur NetScaler-Onboarding-Seite der NetScaler Console zurückzukehren.
-
Klicken Sie auf Onboarding starten. Nachdem Sie alle Ihre Instanzen integriert haben, klicken Sie auf Instanz-Dashboard anzeigen, um zum Instanzverwaltungs-UI-Dashboard der NetScaler Console zu gelangen und die verschiedenen Funktionen zu erkunden.
Agenten in einer öffentlichen Cloud installieren
Sie können den Agenten in einer der folgenden Cloud-Umgebungen installieren:
-
Amazon Web Services
-
Microsoft Azure
-
Google Cloud Platform
Weitere Informationen finden Sie in den folgenden Dokumenten: