
API-Sicherheit
APIs oder Anwendungsprogrammierschnittstellen sind Sätze von Regeln, Protokollen und Tools, die es verschiedenen Softwareanwendungen oder Systemen ermöglichen, miteinander zu kommunizieren. APIs spielen eine wichtige Rolle beim Schutz sensibler Daten, indem sie Zugriffskontrollen, Authentifizierung und Verschlüsselung durchsetzen und so sicherstellen, dass nur autorisierte Entitäten vertrauliche Informationen sicher zugreifen und übertragen können.
APIs dienen als Backend-Framework für mobile und Webanwendungen. Daher ist es entscheidend, die sensiblen Daten zu schützen, die sie übertragen. API-Sicherheit bezieht sich auf die Praxis, Angriffe auf APIs zu verhindern oder abzumildern.
Bei der API-Sicherheit fungiert ein Gateway als Einstiegspunkt für alle Anfragen an Ihre API-Endpunkte. Und es gewährleistet einen sicheren und zuverlässigen Zugriff auf alle API-Endpunkte und Microservices in Ihrem System.
Führen Sie die folgenden Schritte aus, um Ihre APIs zu sichern:
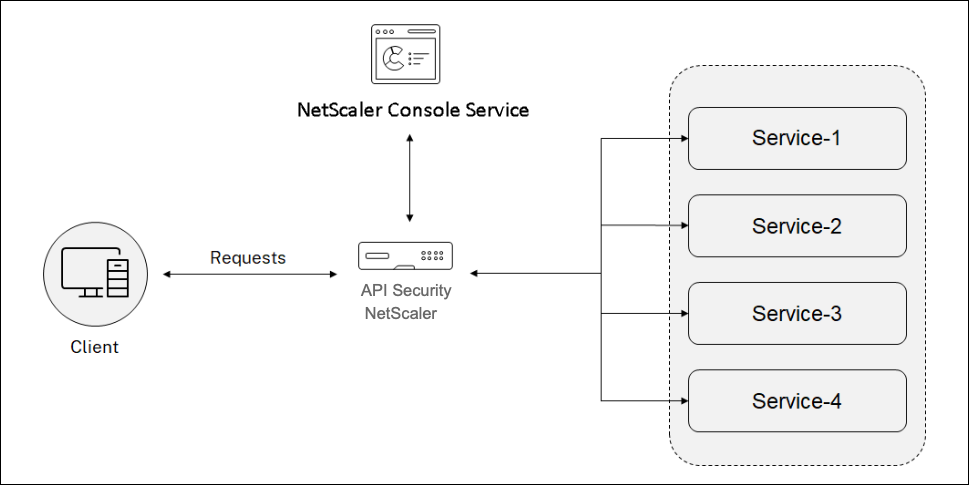
Die folgende Abbildung beschreibt, wie die API-Sicherheit in NetScaler Console die Client-Anfrage empfängt und die Antwort von den Backend-API-Diensten sendet:
Hinweis:
In NetScaler Console ist diese Funktion für Benutzer mit Premium-Lizenzen verfügbar.
Vorteile der API-Sicherheit
Die API-Sicherheit bietet Ihnen die folgenden Vorteile:
-
Sichert Ihre API-Endpunkte: Die API-Sicherheit fügt eine Sicherheitsebene hinzu und schützt Ihre API-Endpunkte und Backend-API-Server vor Angriffen wie:
-
Pufferüberlauf
-
SQL-Injection
-
Cross-Site-Scripting
-
Denial of Service (DoS)
-
-
Überwacht und verbessert die API-Leistung: Die API-Sicherheit bietet Dienste wie SSL-Offloading, Authentifizierung, Autorisierung, Ratenbegrenzung und mehr. Diese Dienste erhöhen die API-Leistung und deren Verfügbarkeit.Die API-Analysen bieten Ihnen Einblick in Ihre API-Leistungsmetriken und Bedrohungen für Ihre API-Endpunkte. Weitere Informationen finden Sie unter API-Analysen anzeigen.
-
Verwaltet den API-Verkehr: Die API-Sicherheit abstrahiert die Komplexität Ihrer Backend-API-Infrastruktur.
-
Ermittelt API-Endpunkte: Die API-Sicherheit ermittelt die API-Endpunkte in Ihrer Organisation und fügt sie der Seite API-Erkennung hinzu.
Berechtigungen für die API-Sicherheitskonfiguration und -verwaltung erteilen
Als Administrator können Sie eine Zugriffsrichtlinie erstellen, um Benutzerberechtigungen für die API-Sicherheitskonfiguration und -verwaltung zu erteilen. Die Benutzerberechtigungen können Anzeigen, Hinzufügen, Bearbeiten und Löschen umfassen. Gehen Sie wie folgt vor, um Berechtigungen zu erteilen:
-
Navigieren Sie zu Einstellungen > Benutzer & Rollen > Zugriffsrichtlinien.
-
Klicken Sie auf Hinzufügen.
-
Geben Sie unter Zugriffsrichtlinien erstellen einen Richtliniennamen und die Beschreibung an.
-
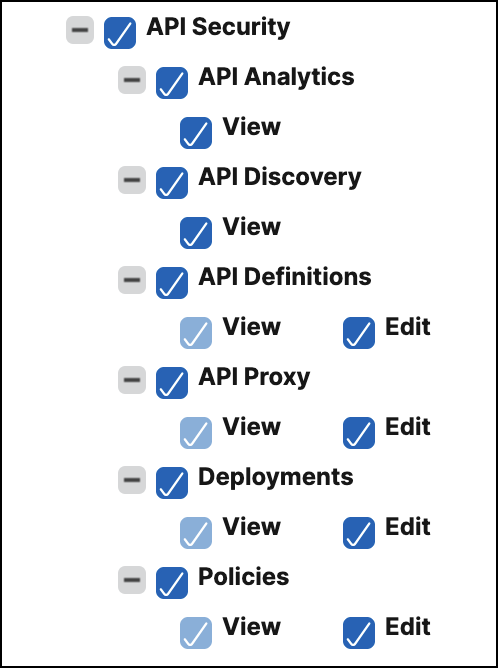
Erweitern Sie im Feld Berechtigungen erweitern Anwendungen und dann API-Sicherheit.
-
Wählen Sie die erforderlichen API-Sicherheitsseiten aus. Wählen Sie dann die Berechtigungen aus, die Sie erteilen möchten.
Wichtig:
Stellen Sie sicher, dass Sie Berechtigungen für die Funktionen erteilen, die für die Verwendung einer API-Sicherheit erforderlich sind. Wenn Sie beispielsweise Benutzerzugriff auf die Seite Bereitstellungen gewähren, benötigen die folgenden Funktionen ebenfalls Benutzerzugriff:
-
StyleBooks
-
IPAM
-
Lastausgleich (Unter Netzwerkfunktionen)
-
Inhaltswechsel (Unter Netzwerkfunktionen)
-
Geräte-API-Proxy (Unter API)
Weitere Informationen zu Zugriffsrichtlinien finden Sie unter Zugriffsrichtlinien auf NetScaler Console konfigurieren.