
Installation eines NetScaler-Agent in der Microsoft Azure Cloud
Der Agent fungiert als Vermittler zwischen der NetScaler Console und den verwalteten Instanzen im Unternehmensrechenzentrum oder in der Cloud.
Um den NetScaler-Agent in der Microsoft Azure Cloud zu installieren, müssen Sie eine Instanz des Agents im virtuellen Netzwerk erstellen. Beziehen Sie das NetScaler-Agent-Image vom Azure Marketplace und verwenden Sie dann das Azure Resource Manager-Portal, um den Agent zu erstellen.
Bevor Sie mit der Erstellung der NetScaler-Agent-Instanz beginnen, stellen Sie sicher, dass Sie ein virtuelles Netzwerk mit den erforderlichen Subnetzen erstellt haben, in denen sich die Instanz befindet. Sie können virtuelle Netzwerke während der VM-Bereitstellung erstellen, jedoch ohne die Flexibilität, verschiedene Subnetze zu erstellen. Weitere Informationen finden Sie in der Azure-Dokumentation.
Konfigurieren Sie den DNS-Server und die VPN-Konnektivität, die einer virtuellen Maschine den Zugriff auf Internetressourcen ermöglicht.
Voraussetzungen
Stellen Sie sicher, dass Sie Folgendes haben:
-
Ein Microsoft Azure-Benutzerkonto
-
Zugriff auf Microsoft Azure Resource Manager
Hinweise
-
Wir empfehlen, dass Sie Ressourcengruppe, Netzwerksicherheitsgruppe, virtuelles Netzwerk und andere Entitäten erstellen, bevor Sie die virtuelle NetScaler-Agent-Maschine bereitstellen, damit die Netzwerkinformationen während der Bereitstellung verfügbar sind.
-
Damit der NetScaler-Agent mit der NetScaler Console und den NetScaler-Instanzen kommunizieren kann, stellen Sie sicher, dass die empfohlenen Ports geöffnet sind. Vollständige Details zu den Portanforderungen für den NetScaler-Agent finden Sie unter Ports.
So installieren Sie den NetScaler-Agent in der Microsoft Azure Cloud:
-
Melden Sie sich mit Ihren Microsoft Azure-Anmeldeinformationen beim Azure-Portal (https://portal.azure.com) an.
-
Klicken Sie auf +Ressource erstellen.
-
Geben Sie
NetScaler agentin die Suchleiste ein und wählen Sie NetScaler-Agent aus.
-
Klicken Sie auf Erstellen.
-
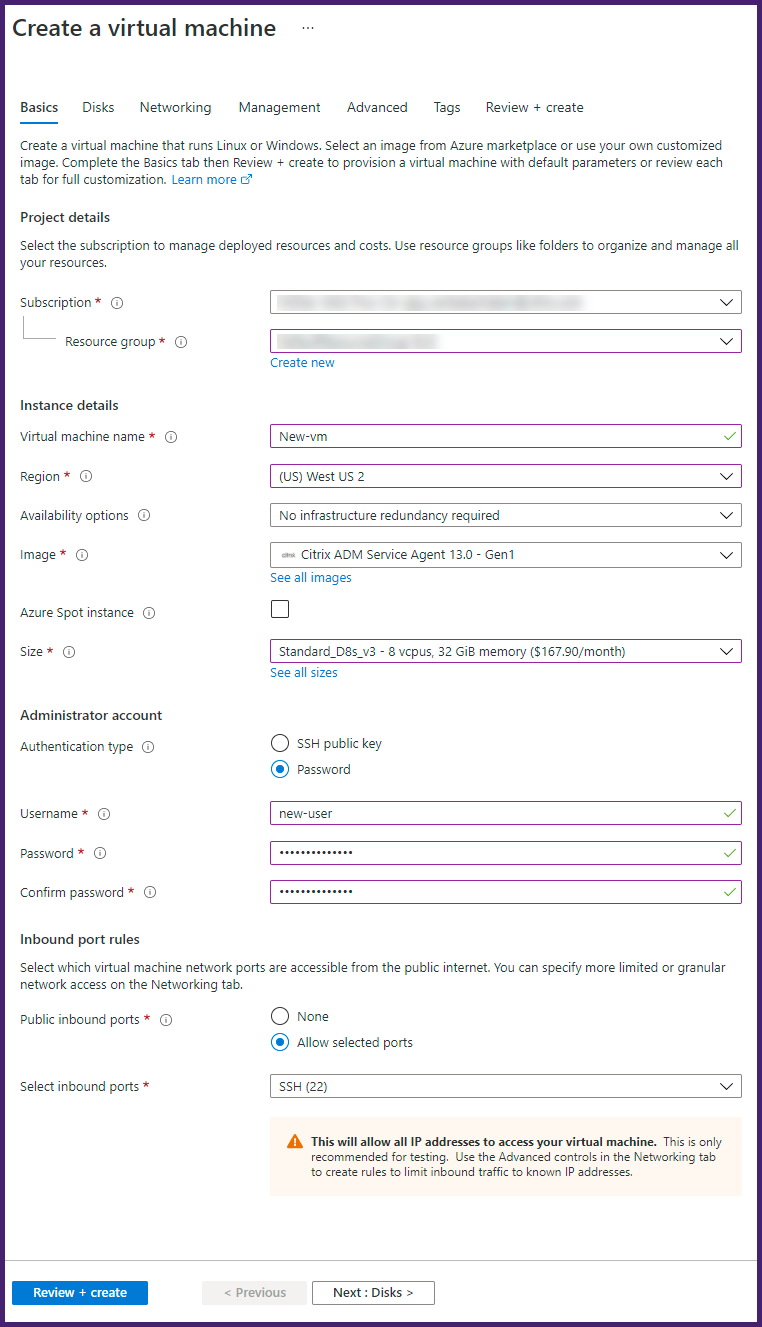
Geben Sie im Bereich Virtuellen Computer erstellen die erforderlichen Werte in jedem Abschnitt an, um einen virtuellen Computer zu erstellen.Grundlagen:Geben Sie auf dieser Registerkarte Projektdetails, Instanzdetails und Administratorkonto an.
-
Ressourcengruppe – Wählen Sie die Ressourcengruppe, die Sie erstellt haben, aus der Dropdown-Liste aus.HinweisSie können an dieser Stelle eine Ressourcengruppe erstellen, wir empfehlen jedoch, eine Ressourcengruppe unter Ressourcengruppen im Azure Resource Manager zu erstellen und die Gruppe dann aus der Dropdown-Liste auszuwählen.
-
Name des virtuellen Computers – Geben Sie einen Namen für die NetScaler-Agent-Instanz an.
-
Region – Wählen Sie die Region aus, in der Sie einen Agent bereitstellen möchten.
-
Verfügbarkeitsoptionen – Wählen Sie den Verfügbarkeitssatz aus der Liste aus.
-
Image – Dieses Feld zeigt das bereits ausgewählte Agent-Image an. Wenn Sie zu einem anderen Agent-Image wechseln möchten, wählen Sie das gewünschte Image aus der Liste aus.
-
Größe – Geben Sie den Typ und die Größe der virtuellen Festplatte für die Bereitstellung Ihres NetScaler-Agenten an.Wählen Sie den unterstützten Typ der virtuellen Festplatte (HDD oder SSD) aus der Liste.Weitere Informationen zu unterstützten Größen virtueller Festplatten finden Sie unter Anforderungen an die Agent-Installation und Lightweight-Agent für gepoolte Lizenzierung.
-
Authentifizierungstyp – Wählen Sie Kennwort.
-
Benutzername und Kennwort – Geben Sie einen Benutzernamen und ein Kennwort an, um auf die Ressourcen in der von Ihnen erstellten Ressourcengruppe zuzugreifen.Wichtig
-
Wir empfehlen Ihnen, einen eigenen Benutzernamen und ein eigenes Kennwort für Ihren Agenten anzugeben. Verwenden Sie
nsrecoverodernsrootnicht als Benutzernamen, da diese für Agent-Benutzer reserviert sind. -
Legen Sie während der Bereitstellung einen Benutzernamen fest, der nicht
nsrootodernsrecoverist. Der erste Login nach der Bereitstellung muss jedochnsrecoverals Benutzernamen verwenden.
-
Datenträger:Auf dieser Registerkarte geben Sie Datenträgeroptionen und Datenträger an.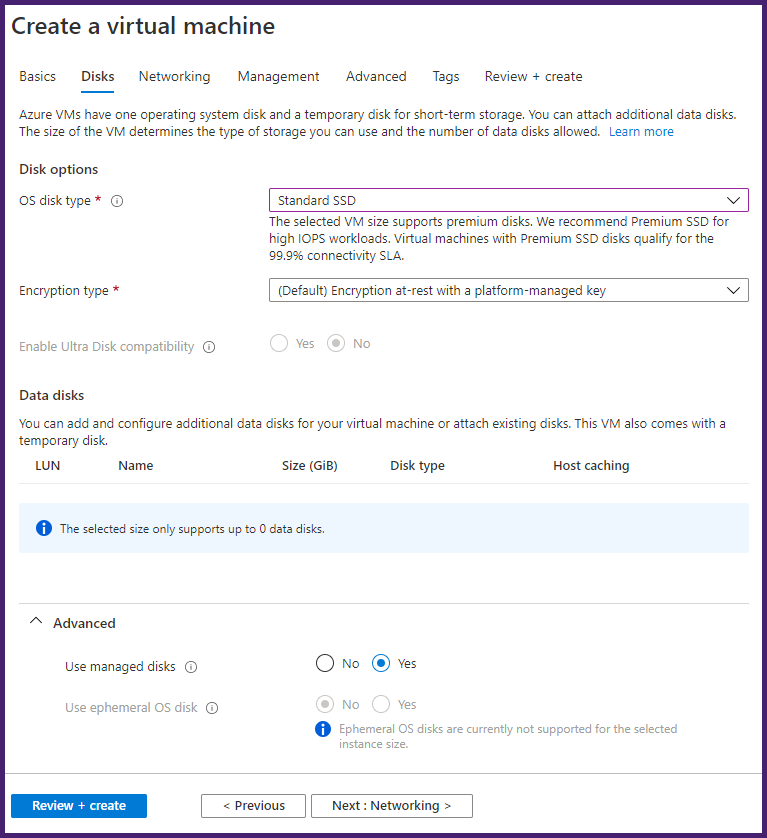
-
Typ des Betriebssystemdatenträgers – Wählen Sie den Typ der virtuellen Festplatte (HDD oder SSD).
Netzwerk:Geben Sie die erforderlichen Netzwerkdetails an: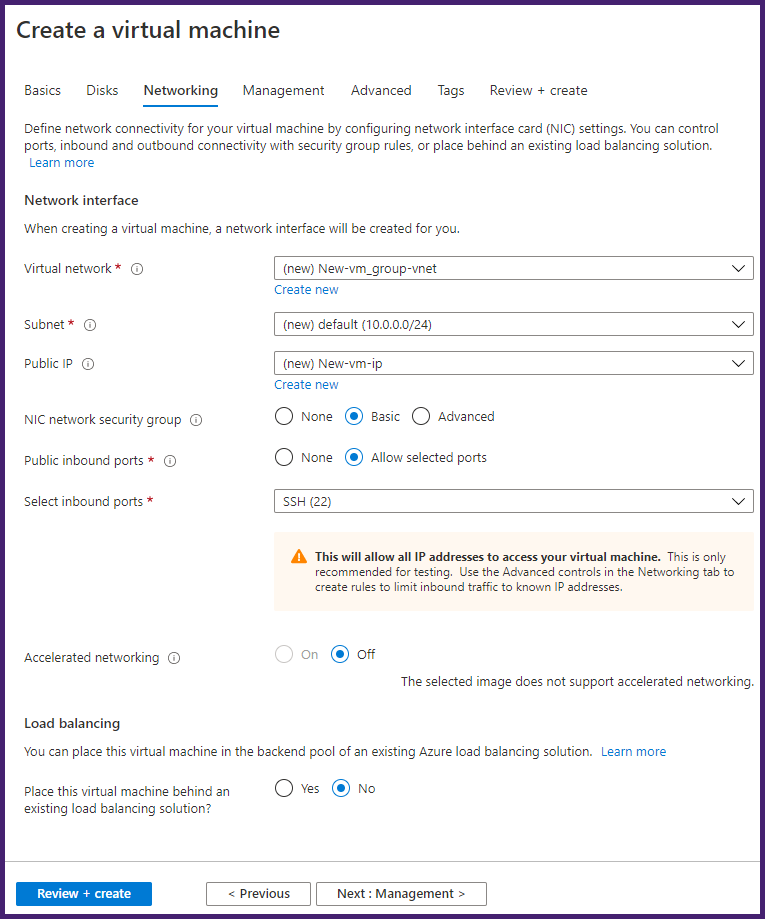
-
Virtuelles Netzwerk – Wählen Sie das virtuelle Netzwerk aus.
-
Subnetz – Legen Sie die Subnetzadresse fest.
-
Öffentliche IP-Adresse – Optional, wählen Sie die IP-Adresse aus.
-
Netzwerksicherheitsgruppe – Optional, wählen Sie die von Ihnen erstellte Sicherheitsgruppe aus.
-
Eingehende Ports auswählen – Wenn Sie öffentliche eingehende Ports zulassen, stellen Sie sicher, dass die Regeln für eingehenden und ausgehenden Datenverkehr in der Sicherheitsgruppe konfiguriert sind. Wählen Sie dann die eingehenden Ports aus der Liste aus. Weitere Informationen finden Sie unter Voraussetzungen.
HinweisStellen Sie sicher, dass der Agent Internetzugang hat.Verwaltung:Geben Sie Azure Security Center, Überwachung und Identität an.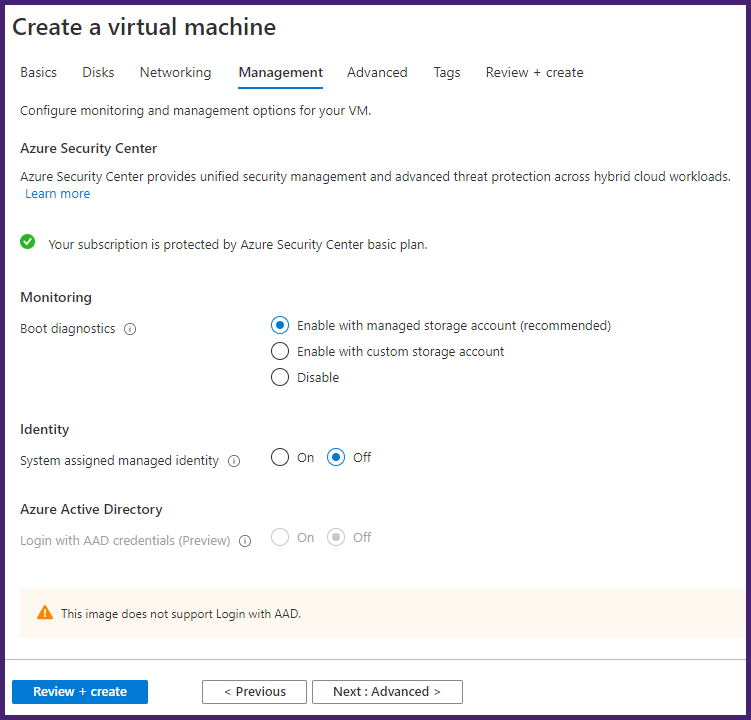 Erweitert:Optional, geben Sie Erweiterungen, Benutzerdefinierte Daten und Näherungsplatzierungsgruppe an.
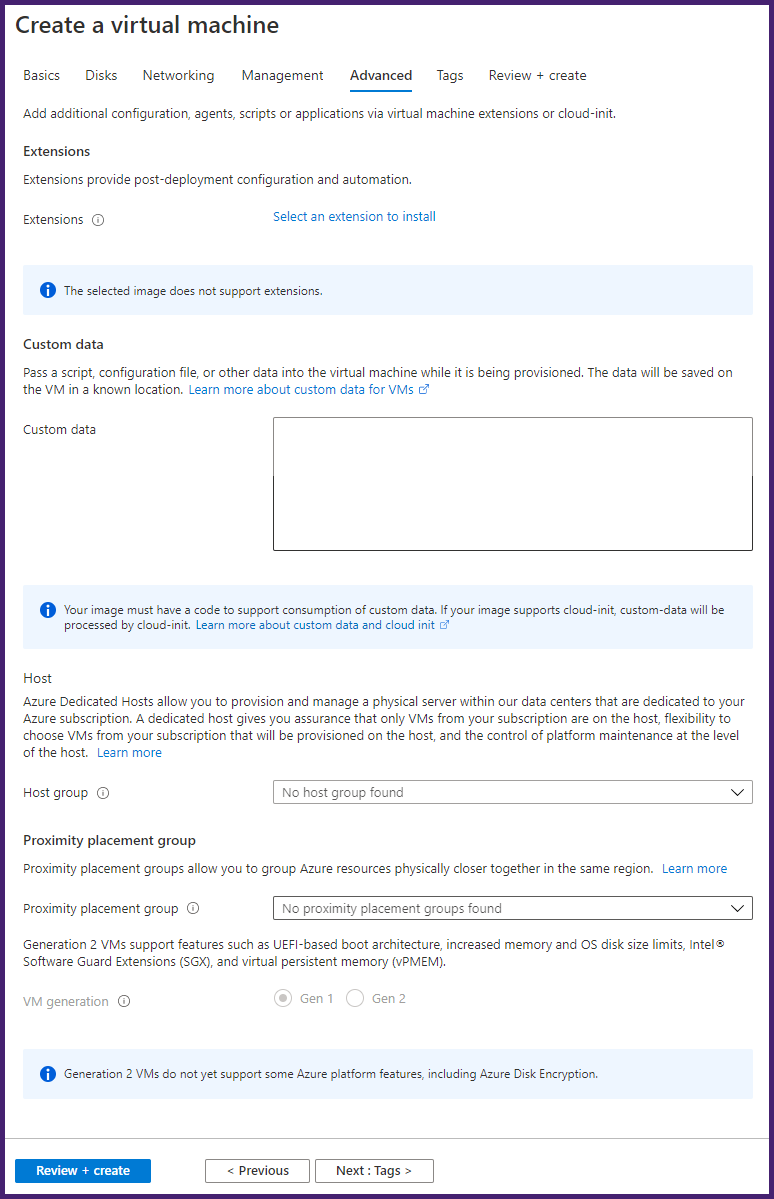 HinweisGeben Sie unter Benutzerdefinierte Daten die Dienst-URL und den Aktivierungscode an, die Sie von der Seite Agenten einrichten in NetScaler Console kopiert haben, wie unter Erste Schritte beschrieben. Geben Sie die Details im folgenden Format ein:
registeragent -serviceurl <apigatewayurl> -activationcode <activationcodevalue>Der Agent verwendet diese Informationen, um sich während des Systemstarts automatisch bei der NetScaler Console zu registrieren.Wenn Sie dieses automatische Registrierungsskript angeben, überspringen Sie Schritt 7 und 8.Tags:Geben Sie das Schlüssel-Wert-Paar für die NetScaler-Agent-Tags ein. Ein Tag besteht aus einem Groß-/Kleinschreibung-sensitiven Schlüssel-Wert-Paar. Diese Tags ermöglichen es Ihnen, den Agenten einfach zu organisieren und zu identifizieren. Die Tags werden sowohl auf Azure als auch auf die NetScaler Console angewendet. Die Konfigurationseinstellungen werden validiert und die Registerkarte Überprüfen und erstellen zeigt das Ergebnis der Validierung an.
-
Wenn die Validierung fehlschlägt, zeigt diese Registerkarte den Grund für den Fehler an. Gehen Sie zurück zum entsprechenden Abschnitt und nehmen Sie die erforderlichen Änderungen vor.
-
Wenn die Validierung erfolgreich ist, klicken Sie auf Erstellen. Der Agent-Bereitstellungsprozess beginnt.
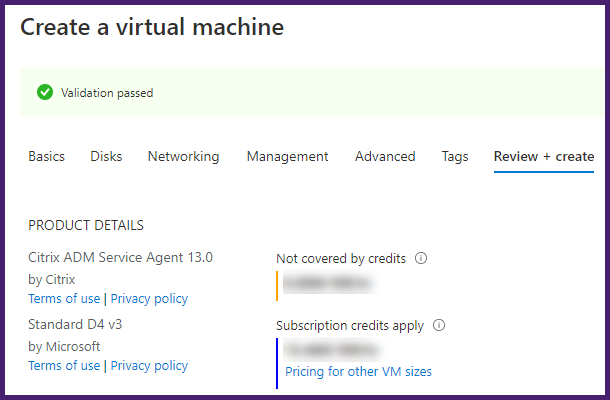 Der Bereitstellungsprozess kann etwa 10–15 Minuten dauern. Sobald die Bereitstellung erfolgreich abgeschlossen ist, können Sie Ihre virtuelle NetScaler-Agent-Maschine in Ihrem Microsoft Azure-Konto anzeigen.
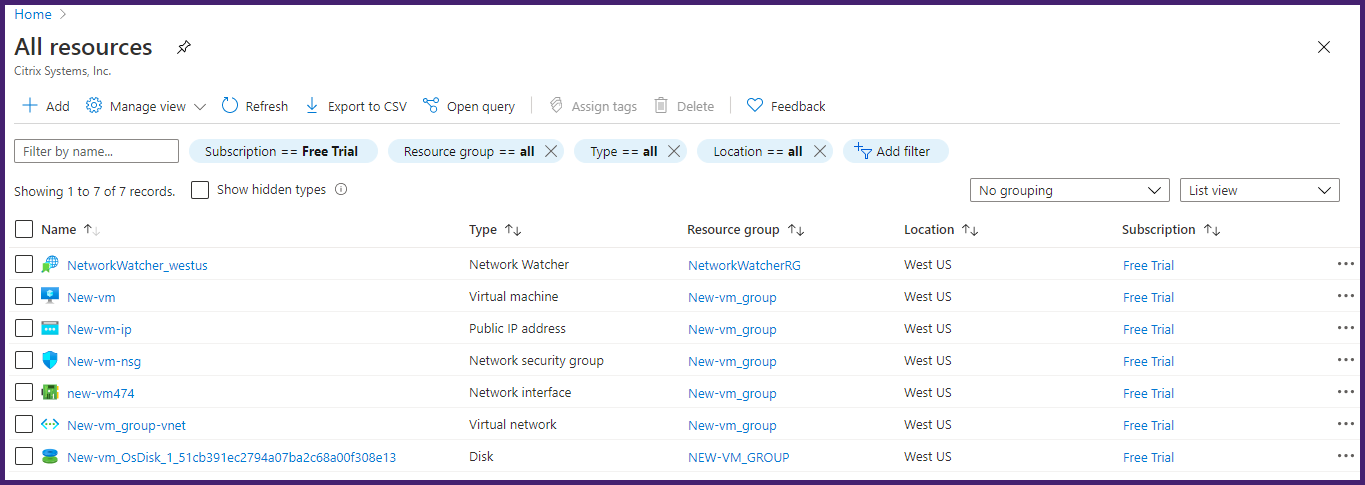
-
-
Sobald der Agent betriebsbereit ist, verwenden Sie einen SSH-Client, um sich bei Ihrem NetScaler-Agenten anzumelden. Verwenden Sie den Benutzernamen und das Kennwort, die während der Erstellung der virtuellen Maschine angegeben wurden.
-
Führen Sie das Bereitstellungsskript aus, indem Sie den Befehl an der Shell-Eingabeaufforderung eingeben: deployment\_type.py.
-
Geben Sie die Service-URL und den Aktivierungscode ein, die Sie von der Seite Agenten einrichten in der NetScaler Console kopiert und gespeichert haben, wie unter Erste Schritte beschrieben. Der Agent verwendet die Service-URL, um den Dienst zu finden, und den Aktivierungscode, um sich beim Dienst zu registrieren.
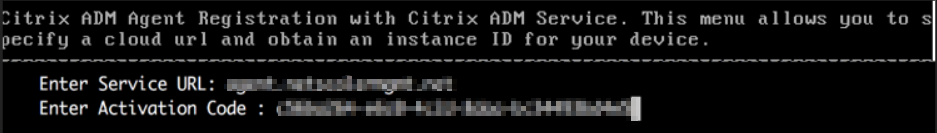
Nach erfolgreicher Agentenregistrierung startet der Agent neu, um den Installationsprozess abzuschließen.
Nachdem der Agent neu gestartet wurde, greifen Sie auf NetScaler Console zu und überprüfen Sie auf der Seite Agent einrichten unter Ermittelte Agenten den Status des Agenten.