Erste Schritte
Dieses Dokument führt Sie durch die ersten Schritte beim Onboarding und der erstmaligen Einrichtung von NetScaler Console. Dieses Dokument richtet sich an Netzwerk- und Anwendungsadministratoren, die Citrix-Netzwerkgeräte (NetScaler, NetScaler Gateway, Citrix Secure Web Gateway usw.) verwalten. Befolgen Sie die Schritte in diesem Dokument, unabhängig vom Gerätetyp, den Sie mit NetScaler Console verwalten möchten.
Bevor Sie mit dem Onboarding beginnen, stellen Sie sicher, dass Sie die Browseranforderungen, die Agenteninstallationsanforderungen und die Portanforderungen überprüfen.
Schritt 1: Registrieren Sie sich für Citrix Cloud™
Um NetScaler Console nutzen zu können, müssen Sie zunächst ein Citrix Cloud-Unternehmenskonto erstellen oder einem bestehenden Konto beitreten, das jemand anderes in Ihrem Unternehmen erstellt hat. Detaillierte Prozesse und Anweisungen zum weiteren Vorgehen finden Sie unter Registrieren für Citrix Cloud.
Schritt 2: NetScaler Console mit einem Express-Konto verwalten
Nachdem Sie sich bei Citrix Cloud angemeldet haben, gehen Sie wie folgt vor:
Hinweis:
-
Für Japan müssen Sie sich bei
citrix.citrixcloud.jpanmelden. -
Für Government Cloud müssen Sie sich bei
citrix.cloud.usanmelden.
-
Gehen Sie zum Abschnitt Verfügbare Dienste.
-
Klicken Sie auf der Kachel NetScaler® Console auf Verwalten.Die Kachel NetScaler Console wird in den Abschnitt Meine Dienste verschoben.
-
Wählen Sie eine Region aus, die Ihren Geschäftsanforderungen entspricht.Wichtig
-
Sie können die Region später nicht mehr ändern.
-
Dieser Schritt ist nicht anwendbar, wenn Sie sich über Citrix Cloud Japan (
citrix.citrixcloud.jp) oder Citrix Cloud Government (citrix.cloud.us) anmelden. Sie müssen sicherstellen, dass die entsprechenden Endpunkt-URLs zugelassen sind. Weitere Informationen finden Sie unter Systemanforderungen.
-
-
Wählen Sie die Rollen und Anwendungsfälle aus, die auf Sie zutreffen.
Sie können sich vom Browser abmelden, während die Initialisierung im Hintergrund abgeschlossen wird, was einige Zeit dauern kann.
Hinweis:
Citrix weist ein Express-Konto zur Verwaltung von NetScaler Console-Ressourcen zu. Wenn Ihr NetScaler Console Express-Konto 45 Tage lang inaktiv bleibt, wird das Konto gelöscht. Weitere Informationen finden Sie unter NetScaler Console mit einem Express-Konto verwalten.
Wenn Sie sich wieder bei Ihrem Citrix Cloud-Konto anmelden, wird der Bildschirm NetScaler Console GUI angezeigt. Klicken Sie auf Erste Schritte, um den Dienst zum ersten Mal einzurichten.
Schritt 3: Wählen Sie einen NetScaler-Bereitstellungstyp aus
Führen Sie die folgenden Schritte aus, um NetScaler-Instanzen bereitzustellen oder zu ermitteln:
-
Wählen Sie eine der folgenden Umgebungen aus:
-
Lokal
-
AWS
-
Microsoft Azure
-
Google Cloud Platform
-
-
Installieren Sie den Agenten, um die Kommunikation zwischen der NetScaler Console und den verwalteten Instanzen in Ihrem Rechenzentrum oder Ihrer Cloud zu ermöglichen.Der Schritt Agent-Typ auswählen variiert die Installationsoptionen für den Agenten je nach ausgewählter Umgebung.
-
Externer VM-Agent
-
Lokal – Wenn Sie Lokal und dann Auf einem Hypervisor auswählen, können Sie einen Agenten auf einem der Hypervisoren installieren, z. B. Citrix Hypervisor™ VMware ESXi, Microsoft Hyper-V oder Linux KVM Server.
-
Wenn Sie eine der öffentlichen Clouds wie AWS, Microsoft Azure oder Google Cloud Platform auswählen, können Sie den externen Agenten in der ausgewählten Cloud installieren.
-
-
Als Microservice – Um einen Agenten als Kubernetes-Anwendung bereitzustellen.
-
Integrierter Agent – Um einen Agenten innerhalb von NetScaler bereitzustellen.
-
-
Klicken Sie auf WeiterDie Schritte zur Installation eines Agenten variieren für jede Option. Die folgenden Links führen Sie zu den spezifischen Schritten zur Installation eines Agenten:
Agenten auf einem Hypervisor installieren
Führen Sie die folgenden Schritte aus, um einen Agenten auf einem Hypervisor einzurichten:
-
Wählen Sie den Hypervisor aus und klicken Sie auf Image herunterladen, um das Agent-Image auf Ihr lokales System herunterzuladen.Eine Dienst-URL und ein Aktivierungscode werden generiert und in der GUI angezeigt.
-
Kopieren Sie die Dienst-URL und einen Aktivierungscode.
-
Geben Sie die kopierte Dienst-URL und den Aktivierungscode bei der Installation des Agenten auf Ihrem Hypervisor an.Der Agent verwendet die Dienst-URL, um den Dienst zu finden, und den Aktivierungscode, um sich beim Dienst zu registrieren. Detaillierte Anweisungen zur Installation eines Agenten auf Ihrem lokalen Hypervisor finden Sie unter Agenten lokal installieren.
-
Kehren Sie nach erfolgreicher Agenteninstallation zur Seite Agent einrichten zurück und klicken Sie auf Agent registrieren.
Nächster Schritt: Instanzen hinzufügen.
Hinweis
Wenn Sie während der Ersteinrichtung keine Agenten hinzufügen möchten, klicken Sie auf Überspringen, um die von NetScaler Console bereitgestellten Funktionen zu überprüfen. Sie können die Agenten und Instanzen später hinzufügen. Um Agenten später hinzuzufügen, navigieren Sie zu Einstellungen > Agenten einrichten. Anweisungen zum späteren Hinzufügen von Instanzen finden Sie unter Instanzen hinzufügen.
Externen VM-Agenten in der Public Cloud installieren
Sie müssen das Agenten-Image nicht von der Seite Agent einrichten herunterladen. Das Agenten-Image ist auf dem jeweiligen Cloud-Marktplatz verfügbar.
-
Kopieren und speichern Sie die Dienst-URL und den Aktivierungscode, um sie während der Agenteninstallation zu verwenden.Wenn Sie einen neuen Aktivierungscode wünschen, klicken Sie auf Neuen Aktivierungscode erstellen, und kopieren und speichern Sie dann den Code zur Verwendung während der Agenteninstallation.
-
Detaillierte Anweisungen zur Installation eines Agenten in der Microsoft Azure Cloud finden Sie unter Agenten in der Microsoft Azure Cloud installieren.
-
Detaillierte Anweisungen zur Installation eines Agenten in AWS finden Sie unter Agenten in AWS installieren.
-
Detaillierte Anweisungen zur Installation eines Agenten in Google Cloud finden Sie unter Agenten in GCP installieren.
-
-
Nach erfolgreicher Agenteninstallation kehren Sie zur Seite Agent einrichten zurück und klicken auf Agent registrieren.
Nächster Schritt: Instanzen hinzufügen.
Agent als Microservice installieren
Sie können einen Agenten als Microservice im Kubernetes-Cluster bereitstellen, um den Service-Graph in NetScaler Console anzuzeigen.
Weitere Informationen zum Einstieg in den Service-Graph finden Sie unter Service-Graph einrichten.
-
Geben Sie die folgenden Parameter an:
-
Anwendungs-ID – Eine Zeichenfolgen-ID zur Definition des Dienstes für den Agenten im Kubernetes-Cluster und zur Unterscheidung dieses Agenten von anderen Agenten im selben Cluster.
-
Agentenpasswort – Geben Sie ein Passwort für CPX an, damit CPX dieses Passwort verwenden kann, um CPX über den Agenten in NetScaler Console zu integrieren.
-
Passwort bestätigen – Geben Sie zur Bestätigung dasselbe Passwort an.
-
Klicken Sie auf Senden.
-
-
Nachdem Sie auf Senden geklickt haben, können Sie die YAML- oder Helm-Chart herunterladen.
-
Klicken Sie auf Schließen.Weitere Informationen finden Sie unter Agent in einem Kubernetes-Cluster installieren.
Integrierten Agenten verwenden
Die NetScaler-Instanzen in Ihrer Umgebung enthalten einen integrierten Agenten. Sie können den integrierten Agenten initiieren und ihn verwenden, um die Kommunikation zwischen der Instanz und NetScaler Console herzustellen.
-
Kopieren Sie die generierte Service-URL und den Aktivierungscode. Speichern Sie diese, um sie beim Initiieren des integrierten Agenten auf Ihrer NetScaler-Instanz zu verwenden.Detaillierte Anweisungen zum Initiieren des integrierten Agenten auf Ihrer NetScaler-Instanz finden Sie unter Integrierter Agent auf der NetScaler-Instanz initiieren.
-
Nachdem der integrierte Agent initiiert wurde, kehren Sie zur Seite Agent einrichten zurück und klicken Sie auf Instanz registrieren.
Nächster Schritt: Instanzen hinzufügen.
Instanzen hinzufügen
Instanzen sind Netzwerk- oder virtuelle Appliances, die Sie über NetScaler Console erkennen, verwalten und überwachen möchten. Um diese Instanzen zu verwalten und zu überwachen, müssen Sie die Instanzen dem Dienst hinzufügen.
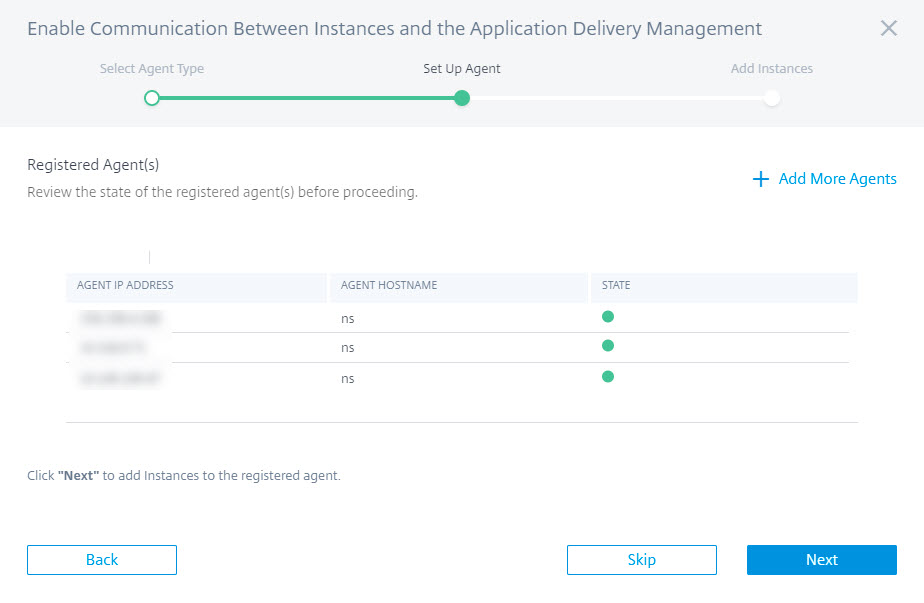
Nach erfolgreicher Agenteninstallation und -registrierung werden die Agenten auf der Seite Agent einrichten angezeigt. Wenn der Agentenstatus im UP-Zustand ist, erkennbar an einem grünen Punkt daneben, klicken Sie auf Weiter, um mit dem Hinzufügen von Instanzen zum Dienst zu beginnen.
-
Auf der Seite Instanzen hinzufügen sehen Sie die NetScaler-Instanzen, die mit dem registrierten Agenten verbunden sind. Stellen Sie sicher, dass die Instanz den Status Up hat, und klicken Sie auf Weiter.
-
Klicken Sie auf Fertig, um Ihre Ersteinrichtung abzuschließen und mit der Verwaltung Ihrer Bereitstellung zu beginnen.
Hinweis
Wenn Sie während der Ersteinrichtung keine Instanzen hinzufügen möchten, können Sie auf Fertig klicken, um die Einrichtung abzuschließen und die Instanzen später hinzuzufügen. Anweisungen zum späteren Hinzufügen von Instanzen zu NetScaler Console finden Sie unter Instanzen hinzufügen.
NetScaler-Instanzen über das NetScaler Console GUI-Dashboard integrieren
Wenn Sie das Onboarding der NetScaler-Instanzen im Workflow Erste Schritte beim erstmaligen Einrichten von NetScaler Console übersprungen haben, können Sie die Instanzen über das NetScaler Console GUI-Dashboard integrieren. Wenn die NetScaler-Instanzen noch nicht hinzugefügt wurden, fordert Sie die GUI auf, die Instanzen hinzuzufügen.
Wenn Sie auf ein beliebiges Modul in der linken Navigationsleiste klicken, wird auf der rechten Seite eine tabellarische Vorschau der Funktionen und Vorteile dieses Moduls angezeigt. Diese Funktionen und Vorteile helfen Ihnen, NetScaler-Instanzen mithilfe von NetScaler Console besser zu verwalten.
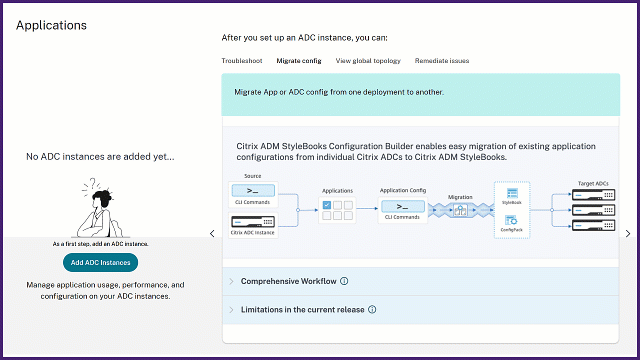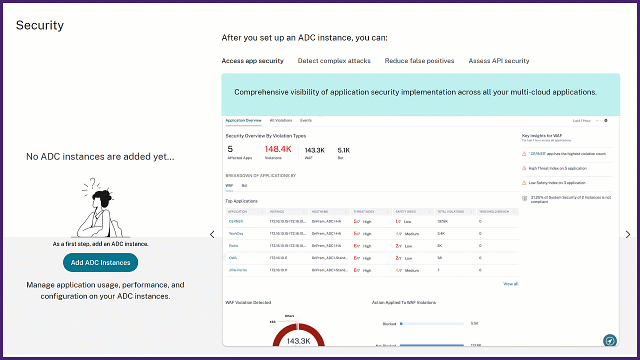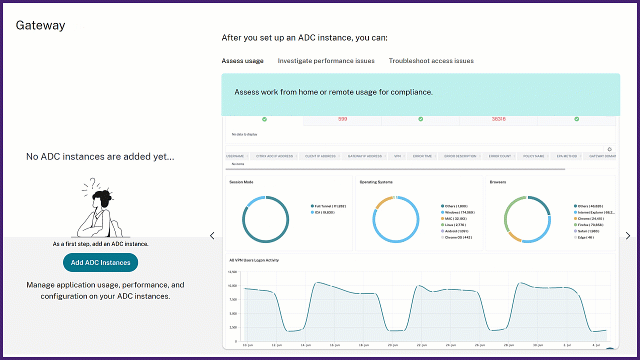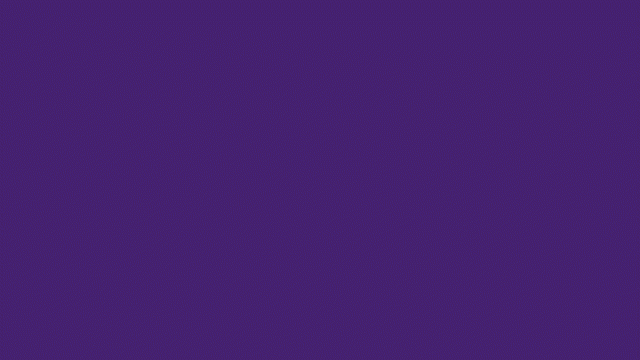
Klicken Sie auf NetScaler-Instanzen hinzufügen, um die Instanzen zu integrieren. Der Workflow Erste Schritte wird neu gestartet. Befolgen Sie die Schritte ab Schritt 3: NetScaler-Bereitstellungstyp auswählen in diesem Dokument, um die Instanzen zu integrieren. Wenn die NetScaler-Instanzen bereits integriert sind, sehen Sie nach der Anmeldung bei NetScaler Console nur die NetScaler Console-Landingpage mit der Navigationsleiste auf der linken Seite.
Agent-Aktionen
Nachdem Sie Ihre NetScaler Console eingerichtet haben, können Sie verschiedene Aktionen auf einen Agent anwenden. Navigieren Sie zu Infrastruktur > Instanzen > Agents.
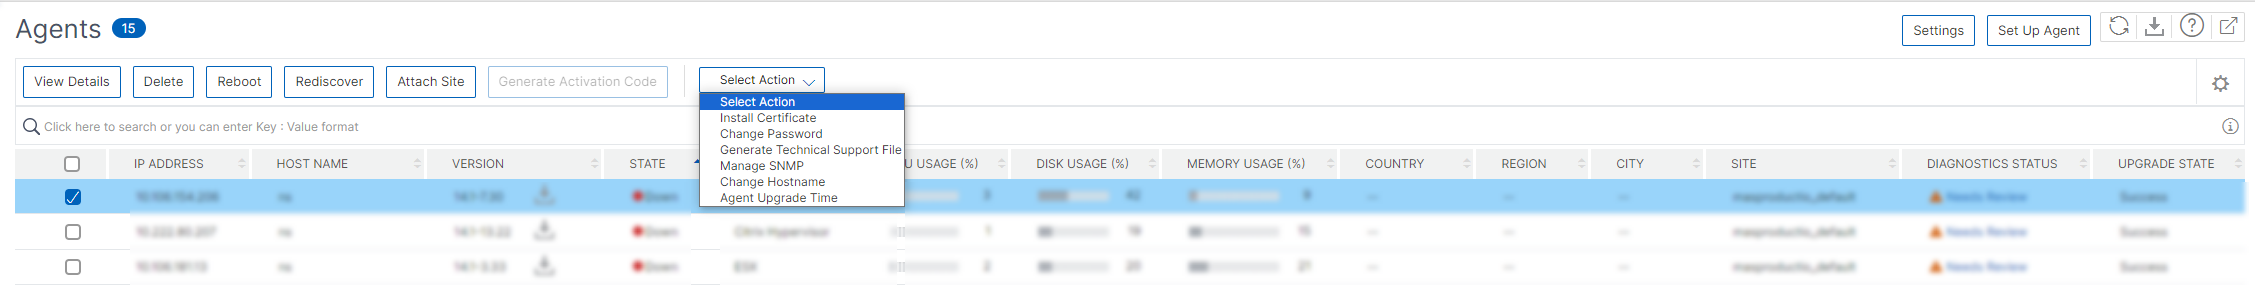
Unter Aktion auswählen können Sie die folgenden Funktionen verwenden:
-
Neues Zertifikat installieren: Wenn Sie ein anderes Agent-Zertifikat benötigen, um Ihre Sicherheitsanforderungen zu erfüllen, können Sie eines hinzufügen.
-
Agent-Passwort ändern: Um die Sicherheit Ihrer Infrastruktur zu gewährleisten, ändern Sie das Standardpasswort eines Agents.
-
Technische Supportdatei generieren: Generieren Sie eine technische Supportdatei für einen ausgewählten Agent. Sie können diese Datei herunterladen und zur Untersuchung und Fehlerbehebung an den technischen Support von Citrix senden.
Agent-Diagnose anzeigen und Warnungen zur Endpunktüberprüfung erhalten
NetScaler Console führt eine regelmäßige (stündliche) Diagnoseprüfung für den Agent durch und liefert die folgenden Informationen:
-
Endpunkt-Erreichbarkeit – Überprüft, ob alle Endpunkte erreichbar sind. Der Agent verwendet verschiedene Endpunkte für die Kommunikation zwischen NetScaler Console und NetScaler-Instanzen. Weitere Informationen finden Sie unter Softwareanforderungen.
-
Integritätsprüfung – Zeigt den Zeitstempel der letzten Integritätsprüfung an.
-
Agent-Proxy – Überprüft, ob der Agent-Proxy vorhanden ist.
Wenn sich der Status der Agent-Endpunkt-Erreichbarkeit ändert (von OK zu Überprüfung erforderlich), erhält der Superadministrator eine E-Mail-Benachrichtigung mit den Problemdetails. Navigieren Sie zu Infrastruktur > Instanzen > Agents, um die neu hinzugefügte Option Diagnosestatus anzuzeigen, die den Status wie Überprüfung erforderlich oder OK angibt.
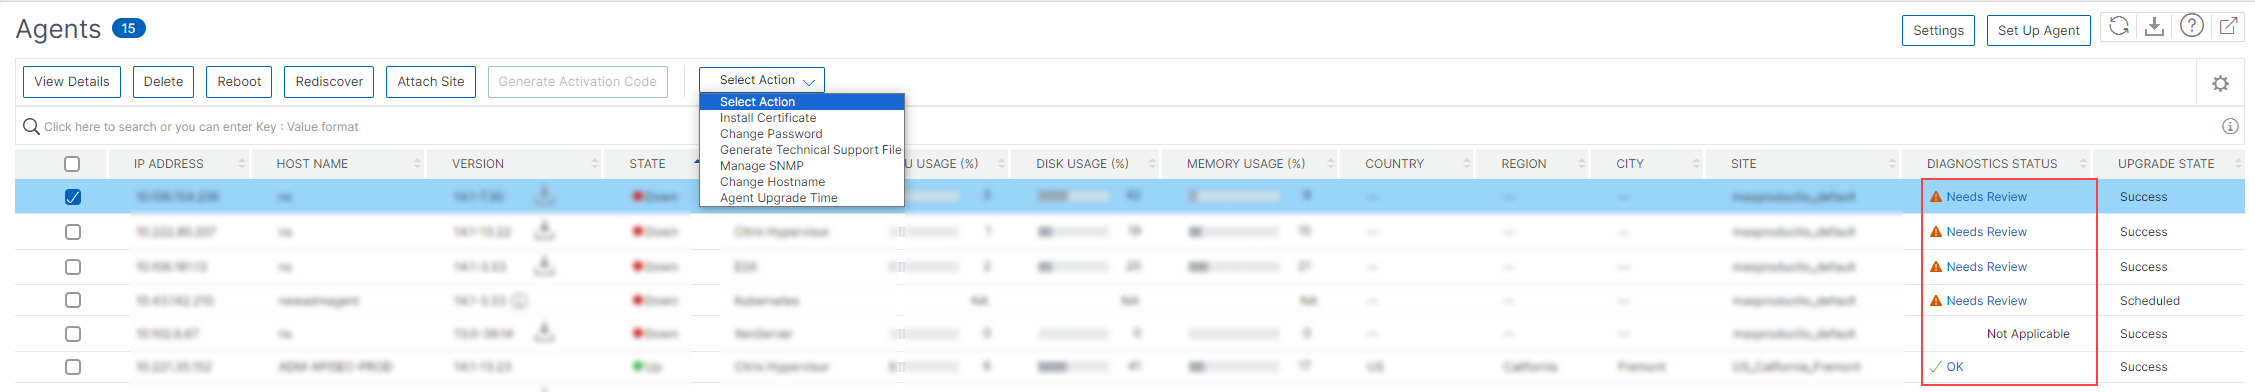
Klicken Sie hier, um die Diagnoseinformationen eines Agenten anzuzeigen.
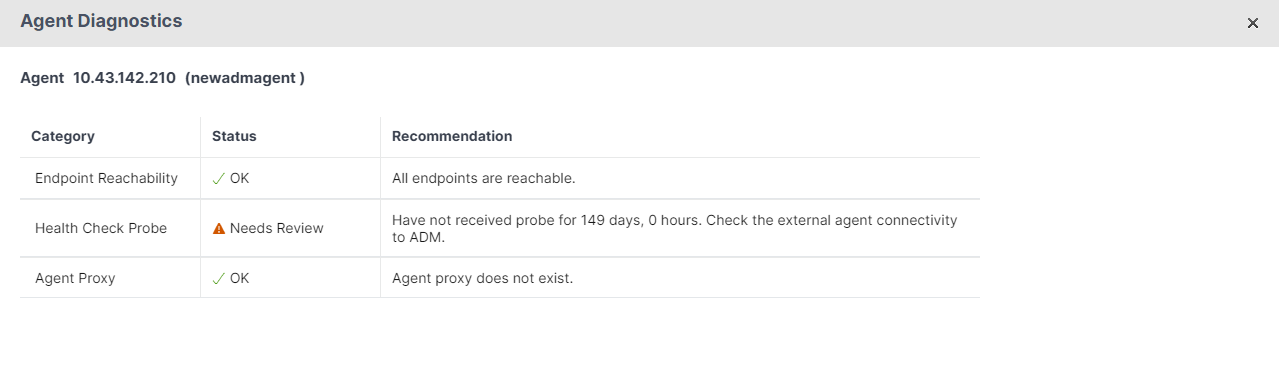
-
Kategorie. Gibt die Problemkategorie an.
-
Status. Gibt den Problemstatus an, z. B. Überprüfung erforderlich oder OK.
-
Empfehlung. Bietet die erforderliche Empfehlung zur Behebung des Problems.
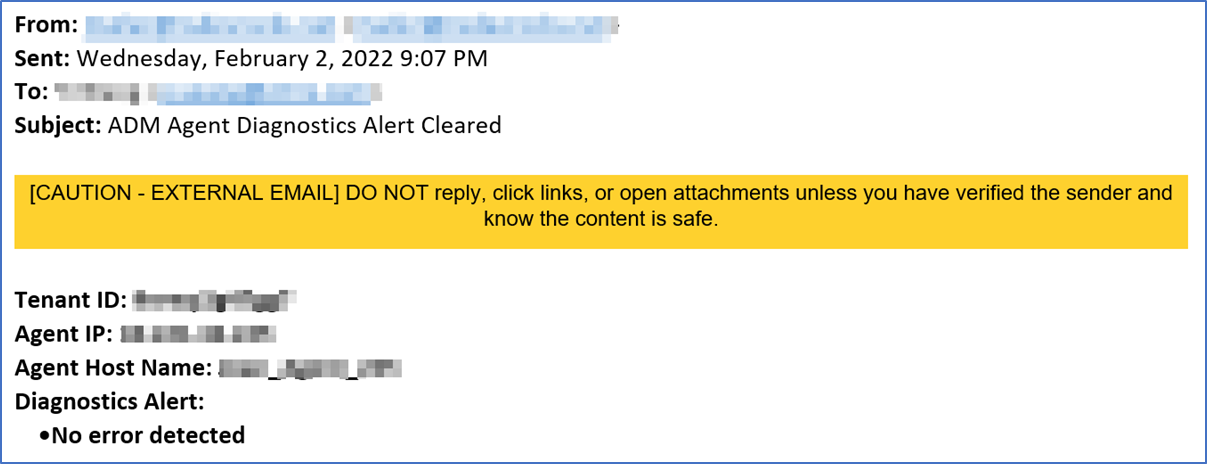
Nachdem Sie das Problem behoben haben und der Erreichbarkeitsstatus des Endpunkts von Überprüfung erforderlich zu OK wechselt, erhält der Superadministrator eine E-Mail-Benachrichtigung, dass das Problem behoben wurde.
E-Mail-Benachrichtigung
Das folgende Beispiel ist eine E-Mail-Benachrichtigung, nachdem sich der Erreichbarkeitsstatus des Endpunkts von OK zu Überprüfung erforderlich geändert hat:
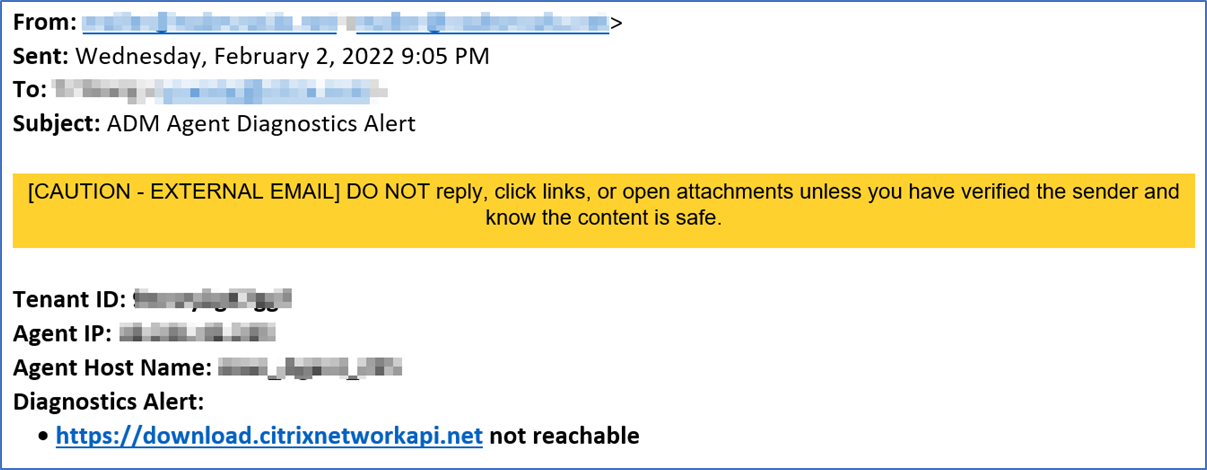
Das folgende Beispiel ist eine E-Mail-Benachrichtigung, nachdem sich der Erreichbarkeitsstatus des Endpunkts von Überprüfung erforderlich zu OK geändert hat: