SAML als Identitätsanbieter mit NetScaler Console verbinden
NetScaler Console unterstützt die Verwendung von SAML (Security Assertion Markup Language) als Identitätsanbieter zur Authentifizierung von Administratoren und Abonnenten, die sich bei ihrer NetScaler Console anmelden. Sie können den SAML 2.0-Anbieter Ihrer Wahl mit Ihrem lokalen Active Directory (AD) verwenden.
Für die meisten SAML-Anbieter verwenden Sie die Informationen in diesem Artikel, um die SAML-Authentifizierung einzurichten. Wenn Sie die SAML-Authentifizierung mit Ihrem Azure AD verwenden möchten, haben Sie die Möglichkeit, die Citrix Cloud™ SAML SSO-App aus der Azure AD-App-Galerie zu verwenden.
Voraussetzungen
Die SAML-Authentifizierung mit NetScaler Console hat die folgenden Anforderungen:
-
SAML-Anbieter, der SAML 2.0 unterstützt
-
Lokale AD-Domäne
-
Zwei Cloud Connectors, die an einem Ressourcenstandort bereitgestellt und Ihrer lokalen AD-Domäne beigetreten sind. Die Cloud Connectors werden verwendet, um sicherzustellen, dass Citrix Cloud mit Ihrem Ressourcenstandort kommunizieren kann.
-
AD-Integration mit Ihrem SAML-Anbieter.
Cloud Connectors
Sie müssen mindestens zwei (2) Server haben, auf denen die Citrix Cloud Connector™-Software installiert werden kann. Es wird empfohlen, mindestens zwei Server für die Hochverfügbarkeit des Cloud Connectors zu haben. Diese Server müssen die folgenden Anforderungen erfüllen:
-
Erfüllt die Systemanforderungen, die in den Cloud Connector Technical Details beschrieben sind.
-
Es sind keine anderen Citrix-Komponenten installiert, ist kein AD-Domänencontroller und ist keine Maschine, die für Ihre Ressourcenstandortinfrastruktur kritisch ist.
-
Der Domäne beigetreten, in der sich Ihre Ressourcen befinden. Wenn Benutzer auf Ressourcen in mehreren Domänen zugreifen, müssen Sie mindestens zwei Cloud Connectors in jeder Domäne installieren.
-
Mit einem Netzwerk verbunden, das die Ressourcen kontaktieren kann, auf die Abonnenten über Citrix Workspace zugreifen.
-
Mit dem Internet verbunden.
Active Directory
Bevor Sie die SAML-Authentifizierung konfigurieren, führen Sie die folgenden Aufgaben aus:
-
Die Felder Vorname, Nachname und E-Mail sind für die Benutzer in Active Directory obligatorisch, um Benutzer in die Okta-Instanz zu importieren.
-
Stellen Sie sicher, dass Ihre Workspace-Abonnenten Benutzerkonten in Active Directory (AD) haben. Abonnenten ohne AD-Konten können sich nicht erfolgreich bei ihren Workspaces anmelden, wenn die SAML-Authentifizierung konfiguriert ist.
-
Stellen Sie sicher, dass die Benutzereigenschaften in den AD-Konten Ihrer Abonnenten ausgefüllt sind. Citrix Cloud benötigt diese Eigenschaften, um den Benutzerkontext herzustellen, wenn sich Abonnenten bei Citrix Workspace anmelden. Wenn diese Eigenschaften nicht ausgefüllt sind, können sich Abonnenten nicht anmelden. Diese Eigenschaften umfassen:
-
E-Mail-Adresse
-
Anzeigename (optional)
-
Allgemeiner Name
-
SAM-Kontoname
-
Benutzerprinzipalname
-
Objekt-GUID
-
SID
-
-
Verbinden Sie Ihr Active Directory (AD) mit Ihrem Citrix Cloud-Konto, indem Sie Cloud Connectors in Ihrem lokalen AD bereitstellen.
-
Synchronisieren Sie Ihre AD-Benutzer mit dem SAML-Anbieter. Citrix Cloud benötigt die AD-Benutzerattribute für Ihre Workspace-Abonnenten, damit diese sich erfolgreich anmelden können.
SAML-SSO-Konfiguration
Navigieren Sie in einer Okta-Instanz zu Directory integrations > Add Active Directory.
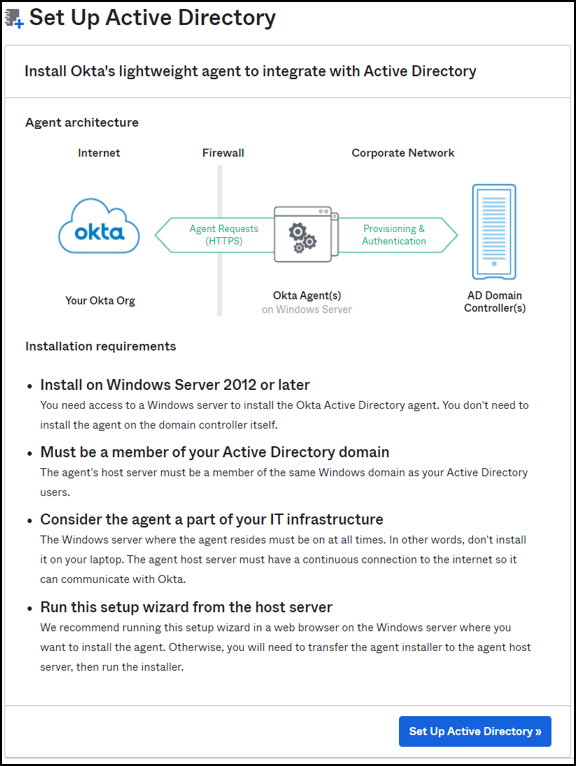
Für eine erfolgreiche Integration muss der SAML-Identitätsanbieter Citrix Cloud bestimmte Active Directory-Attribute des Benutzers in der SAML-Assertion übermitteln. Insbesondere:
-
Sicherheits-ID (SID)
-
objectGUID (OID)
-
Benutzerprinzipalname (UPN)
-
E-Mail (E-Mail)
-
Melden Sie sich mit Administratoranmeldeinformationen bei Okta an.
-
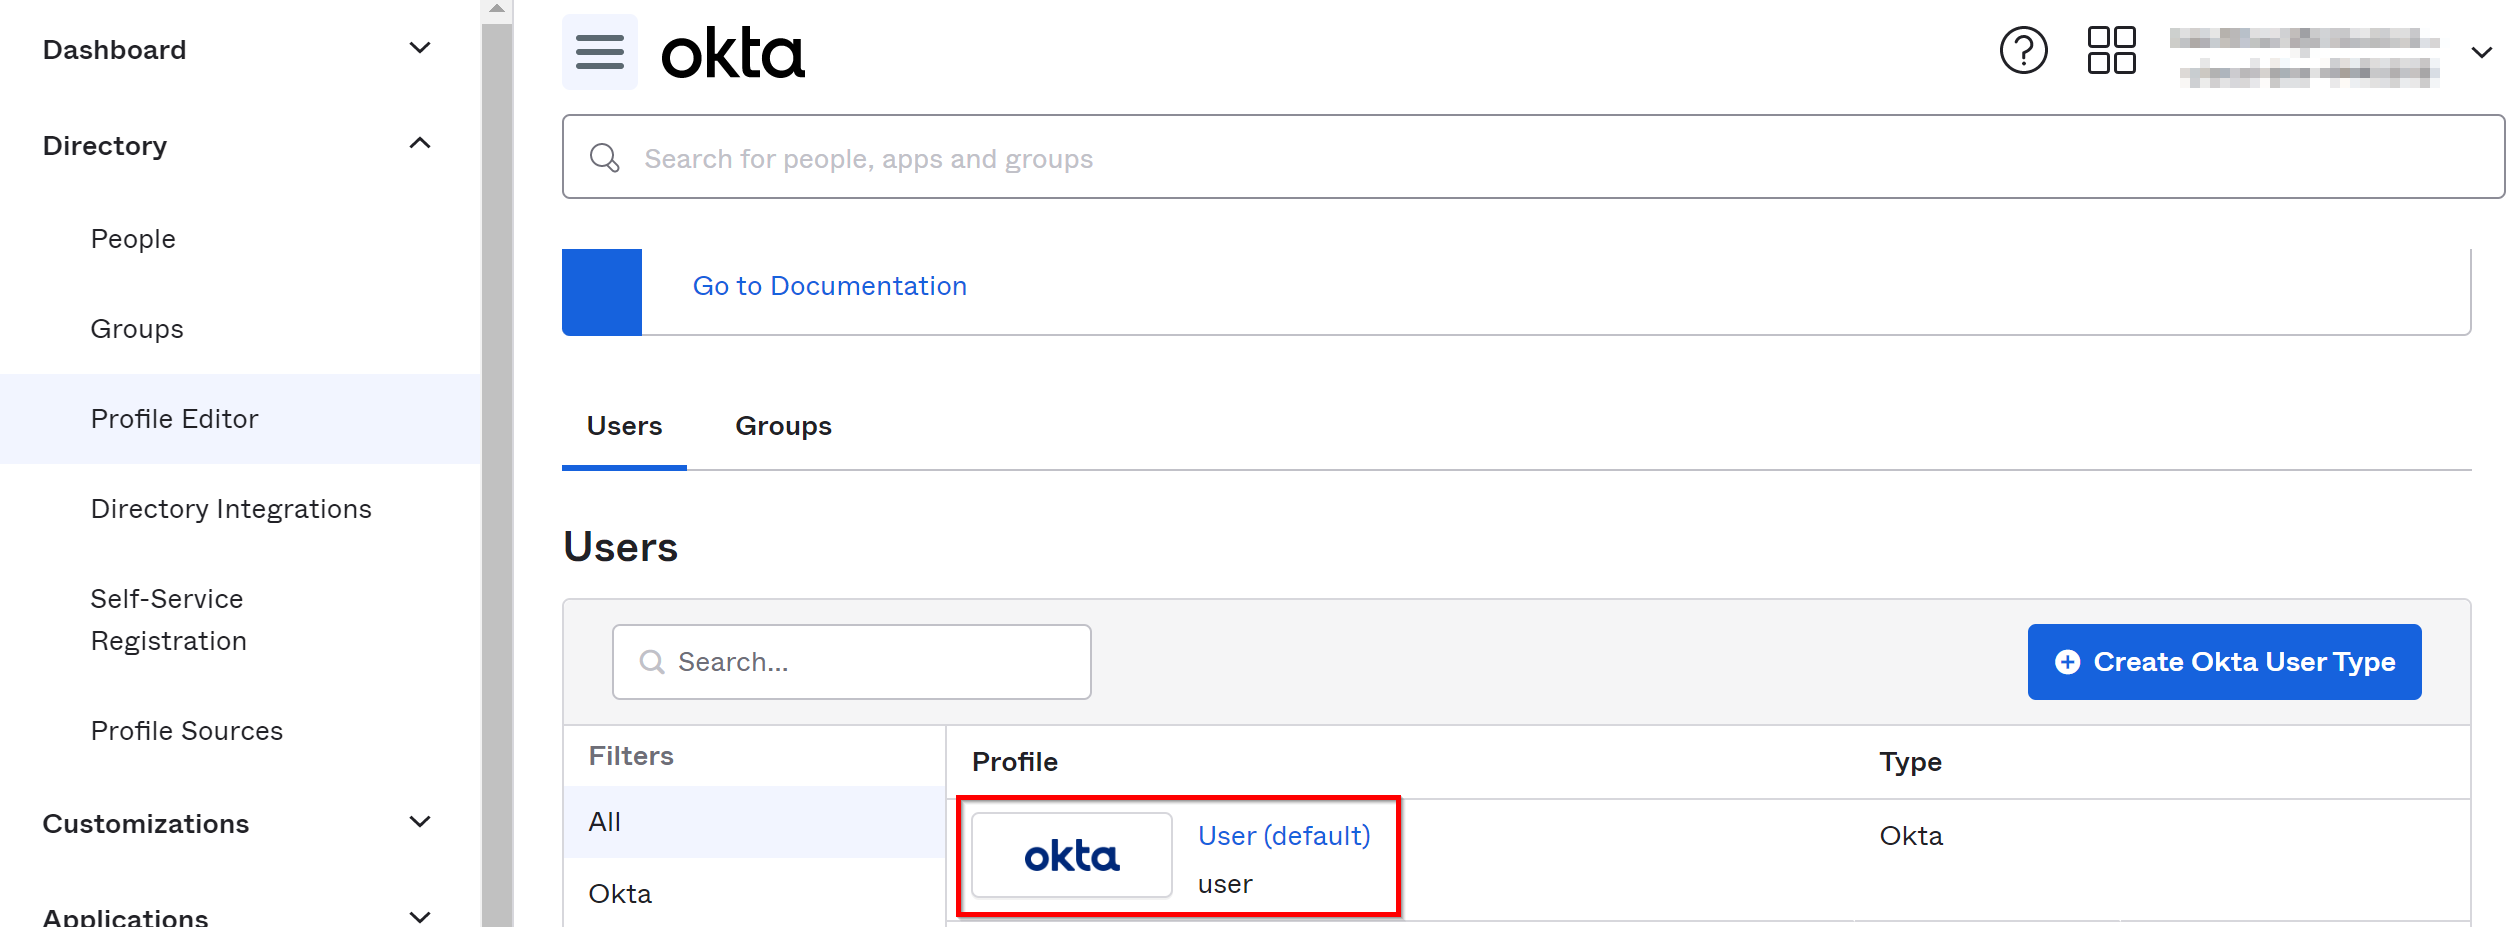
Wählen Sie Directory > Profile Editor und dann das Profil Okta User (default) aus. Okta zeigt die Seite „Benutzerprofil“ an.
-
Wählen Sie unter Attributes die Option Add Attributes aus und fügen Sie die benutzerdefinierten Felder hinzu.
-
cip_sid -
cip_upn -
cip_oid -
cip_email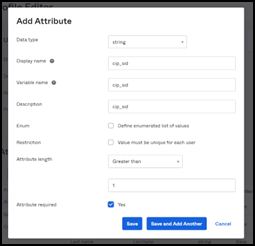
Klicken Sie auf Speichern und weiteres hinzufügen und wiederholen Sie den Vorgang, um 4 benutzerdefinierte Attribute zu erstellen.Sie können die folgenden Details anzeigen, nachdem Sie 4 benutzerdefinierte Attribute erstellt haben: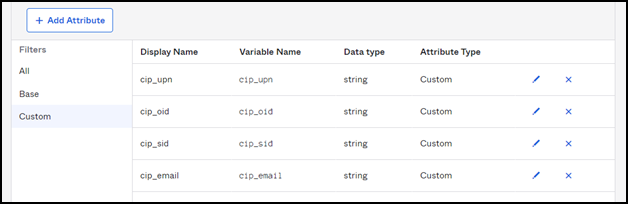
-
-
Ordnen Sie Active Directory-Attribute den benutzerdefinierten Attributen zu. Wählen Sie das von Ihnen verwendete Active Directory unter Benutzer > Verzeichnisse aus.
-
Bearbeiten Sie die Attributzuordnungen:
-
Navigieren Sie in der Okta-Konsole zu Verzeichnis > Profil-Editor.
-
Suchen Sie das
active_directoryProfil für Ihr AD. Dieses Profil könnte im Format „myDomain User“ bezeichnet sein, wobei „myDomain“ der Name Ihrer integrierten AD-Domäne ist. -
Wählen Sie Zuordnungen aus. Die Seite Benutzerprofilzuordnungen für Ihre AD-Domäne wird angezeigt und die Registerkarte zum Zuordnen Ihres AD zu Okta-Benutzer ist ausgewählt.
-
Ordnen Sie in der Spalte Okta-Benutzerprofil die Active Directory-Attribute den von Ihnen erstellten benutzerdefinierten Attributen zu:
-
Wählen Sie für
cip_emailE-Mail aus der Spalte „Benutzerprofil“ für Ihre Domäne aus. Wenn ausgewählt, wird die Zuordnung alsappuser.emailangezeigt. -
Wählen Sie für
cip_sidobjectSid aus der Spalte „Benutzerprofil“ für Ihre Domäne aus. Wenn ausgewählt, wird die Zuordnung alsappuser.objectSidangezeigt. -
Wählen Sie für
cip_upnuserNameaus der Spalte Benutzerprofil für Ihre Domäne aus. Wenn ausgewählt, wird die Zuordnung alsappuser.userNameangezeigt. -
Wählen Sie für
cip_oidexternalIdaus der Spalte Benutzerprofil für Ihre Domäne aus. Nach der Auswahl wird die Zuordnung alsappuser.externalIdangezeigt.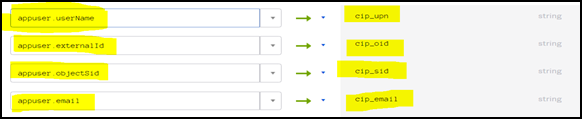
-
-
-
Melden Sie sich bei Citrix Cloud unter
https://citrix.cloud.coman. -
Wählen Sie im Citrix Cloud-Menü Identitäts- und Zugriffsverwaltung aus.
-
Suchen Sie SAML 2.0 und klicken Sie auf Verbinden.Die Seite SAML konfigurieren wird angezeigt.
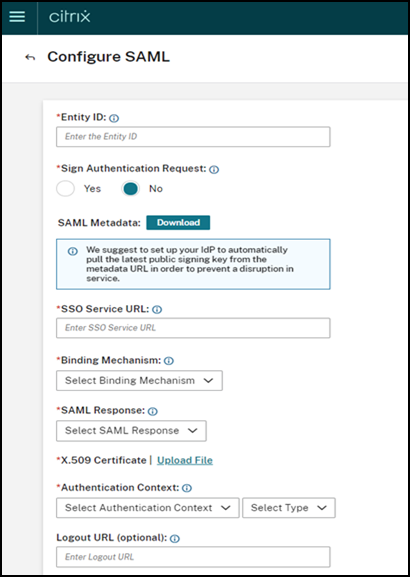 Laden Sie die Datei
xmlherunter und öffnen Sie die Datei mit einem beliebigen Dateieditor. Sie müssen zu dieser Seite zurückkehren, nachdem Sie die weitere Konfiguration in Okta abgeschlossen haben. -
Navigieren Sie in Okta zu Application > Create App Integration.
-
Klicken Sie auf der Seite Add Application auf Create New App.
-
Wählen Sie auf der Seite Create a New Application Integration die Option SAML 2.0 aus und klicken Sie auf Create.
-
Geben Sie Details wie App-Namen, App-Logo (optional) an, legen Sie die App-Sichtbarkeit fest und klicken Sie dann auf Next.
-
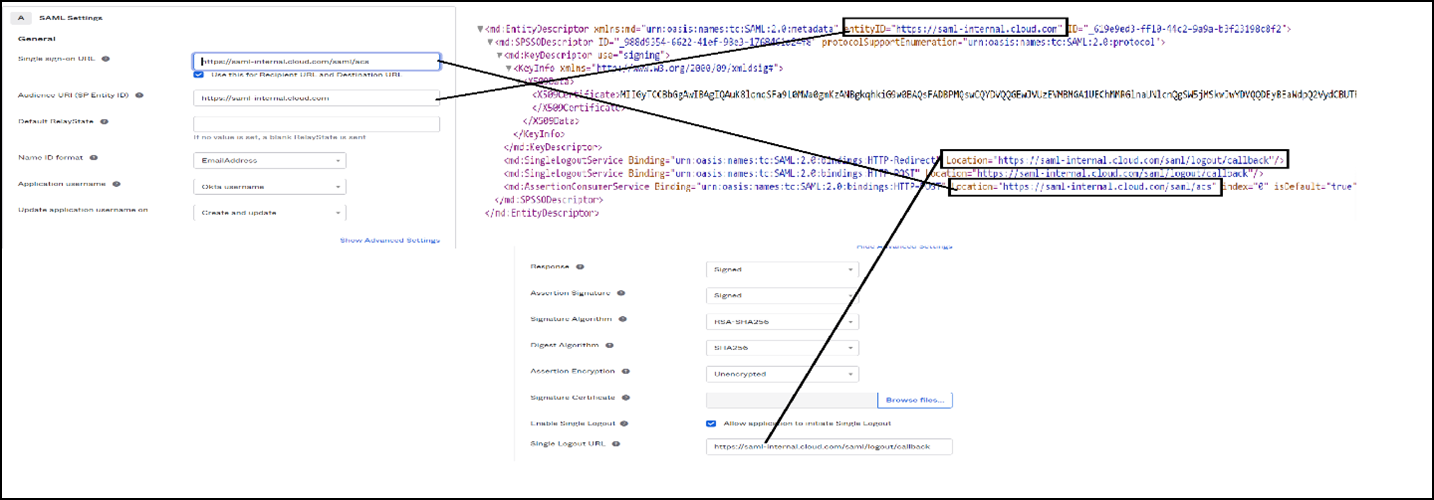
Auf der Registerkarte Configuration SAML müssen Sie die Details aus der heruntergeladenen Datei
xmlverwenden:-
Geben Sie die URL-Details für Single sign-on URL als
https://saml-internal.cloud.com/saml/acsund Audience URI (SP Entity ID) alshttps://saml-internal.cloud.coman.Hinweis:Bei externer Citrix Cloud muss die URLhttps://saml.cloud.com/saml/acsundhttps://saml.cloud.comanstelle derhttps://saml-internal.cloud.com-Domäne sein. -
Wählen Sie Nicht spezifiziert für Name ID Format.
-
Wählen Sie Okta-Benutzername für Anwendungsbenutzername.
-
Klicken Sie auf Erweiterte Einstellungen anzeigen und stellen Sie sicher, dass Antwort und Assertion mit Signiert ausgewählt sind.
-
Fügen Sie Attributanweisungen hinzu, wie in der folgenden Abbildung gezeigt.
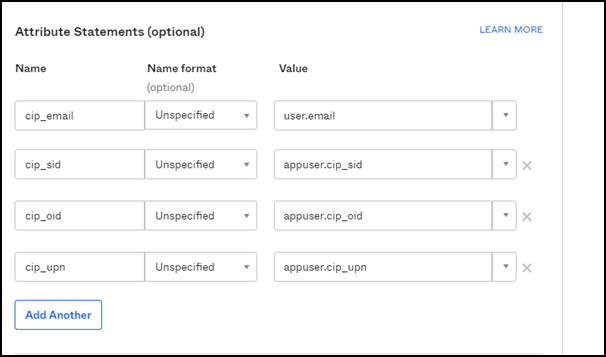
-
Sie können alle anderen Optionen standardmäßig belassen und auf Weiter klicken.
-
Wählen Sie Ich bin ein Okta-Kunde, der eine interne App hinzufügt und klicken Sie dann auf Fertig stellen.
-
-
Die Okta-Anwendung ist nun erstellt und klicken Sie auf Setup-Anweisungen anzeigen.
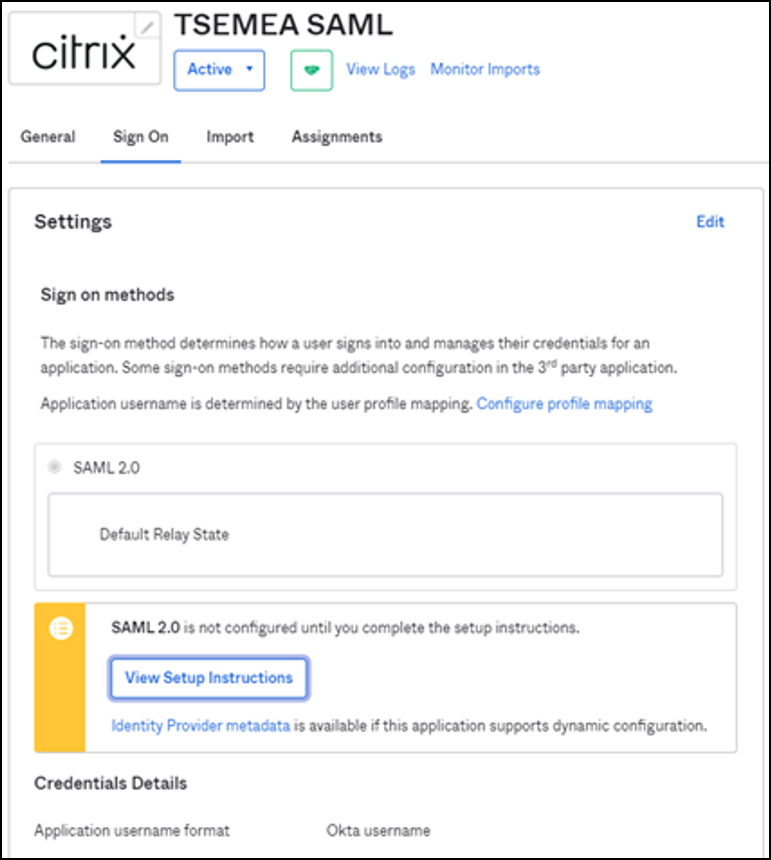 Die Seite Konfigurieren von SAML 2.0 für Testanwendungen wird mit Details angezeigt, die Sie erneut in der Citrix Cloud hinzufügen müssen.Laden Sie das Zertifikat herunter, um es in die Citrix Cloud hochzuladen.
-
Sie müssen nun zur Seite SAML konfigurieren in Citrix Cloud zurückkehren und die restliche Konfiguration wie folgt abschließen:
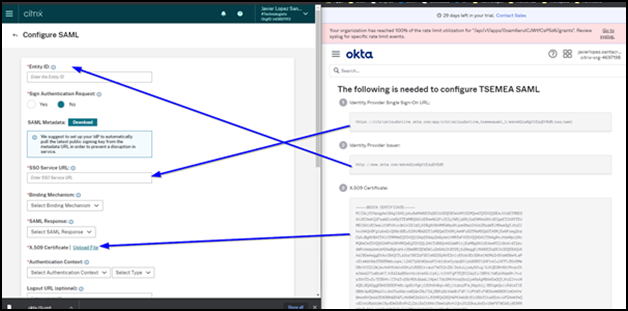 Verwenden Sie das heruntergeladene Zertifikat und benennen Sie die Dateinamenerweiterung von
.certin.crtum, um es in Citrix Cloud hochzuladen. -
Nachdem Sie das Zertifikat hochgeladen haben, verwenden Sie alle anderen Optionen, die standardmäßig eingestellt sind:
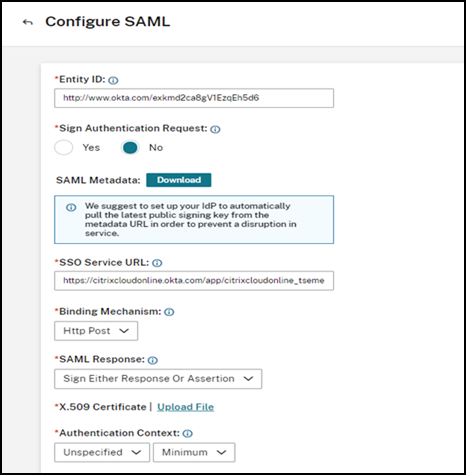
-
Als Nächstes müssen Sie sicherstellen, dass
appuser.userNameunter Directory-integrations > Active Directory -> Provisiong > To okta definiert ist.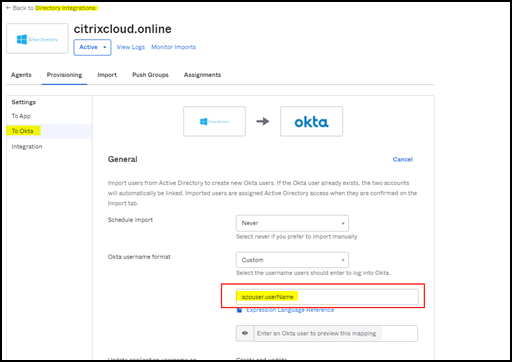 Hinweis:Manchmal müssen Sie
user.cip_upnanstelle vonappuser.cip_upnverwenden. Stellen Sie sicher, dass Sie die Definition Ihrer Anwendung in der OKTA-Integration überprüfen, wie in diesem Bild gezeigt. -
Sie müssen nun versuchen, Benutzer in Okta zu dieser SAML-Anwendung hinzuzufügen. Sie können Benutzer auf verschiedene Weisen zuweisen.Methode 1:
-
Melden Sie sich bei Okta mit Administratoranmeldeinformationen an
-
Navigieren Sie zu Applications > Applications
-
Wählen Sie die SAML-Anwendung aus, die Sie erstellt haben
-
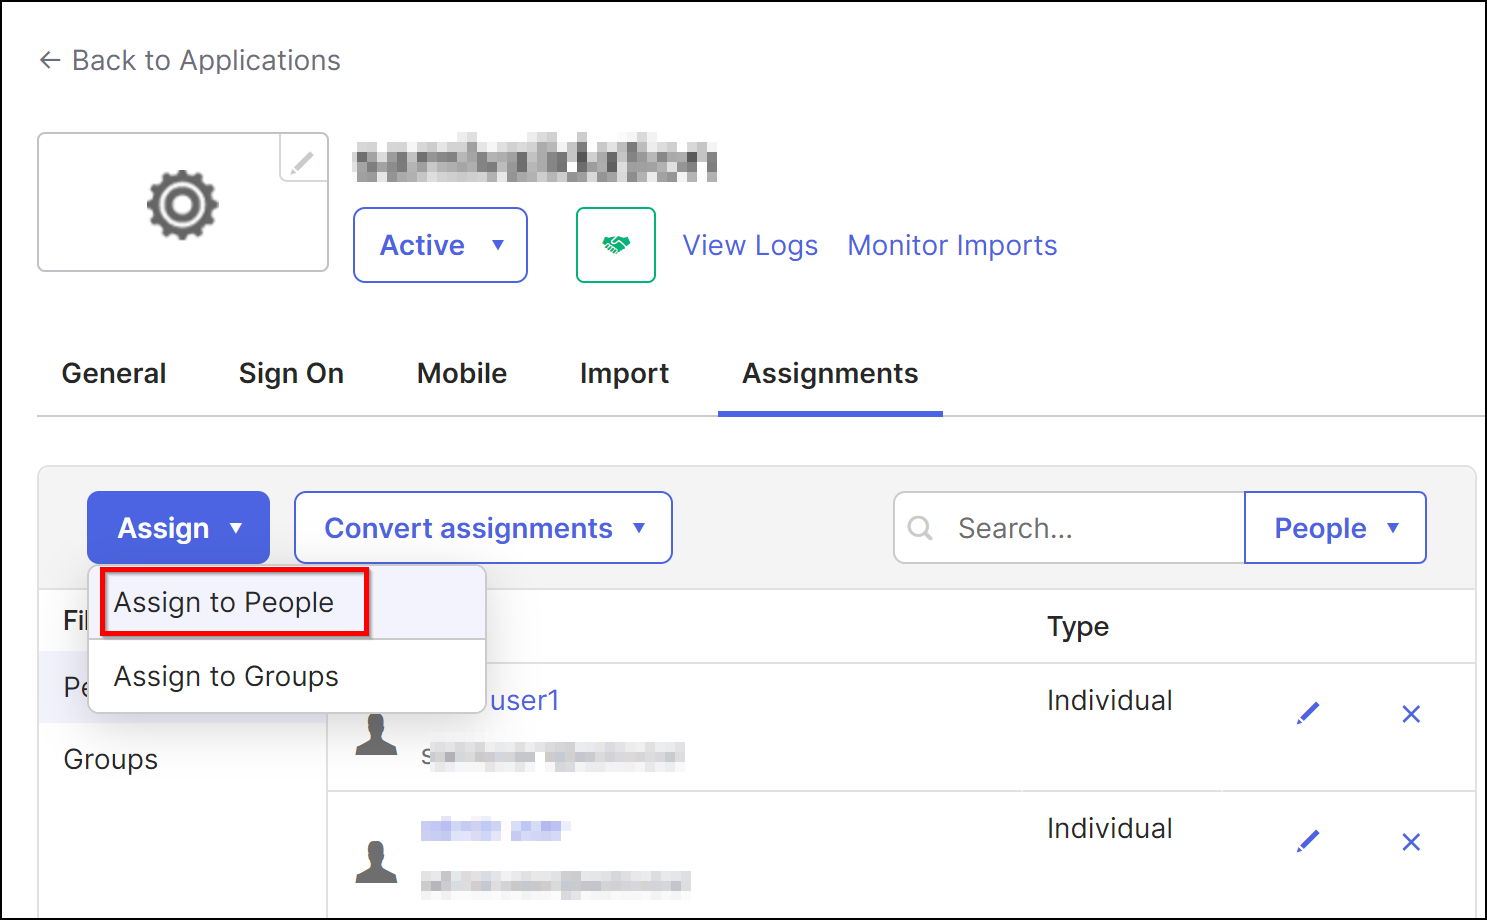
Klicken Sie auf Assign > Assign to People
-
Klicken Sie auf Assign und wählen Sie dann Save and Go back.
-
Klicken Sie auf Fertig.
Methode 2:-
Navigieren Sie zu Applications > Applications.
-
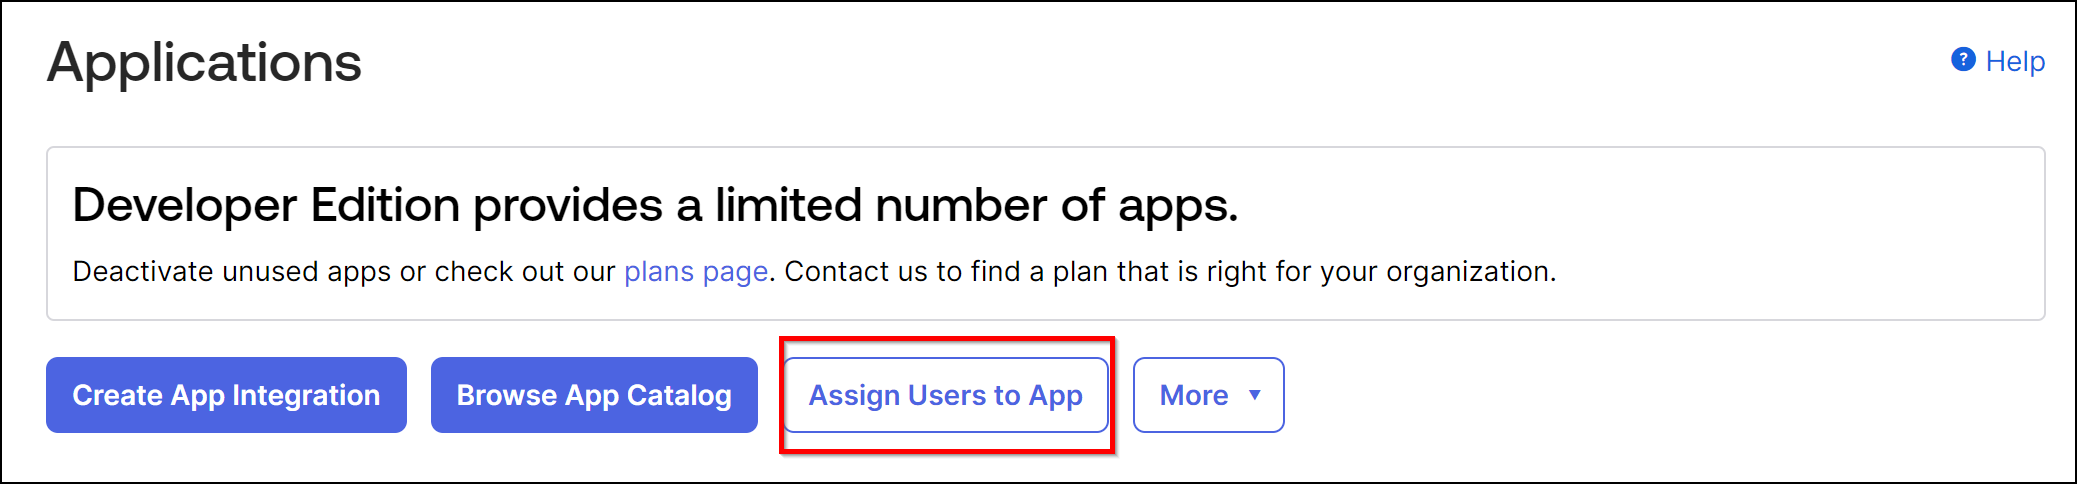
Klicken Sie auf Assign Users to App.
-
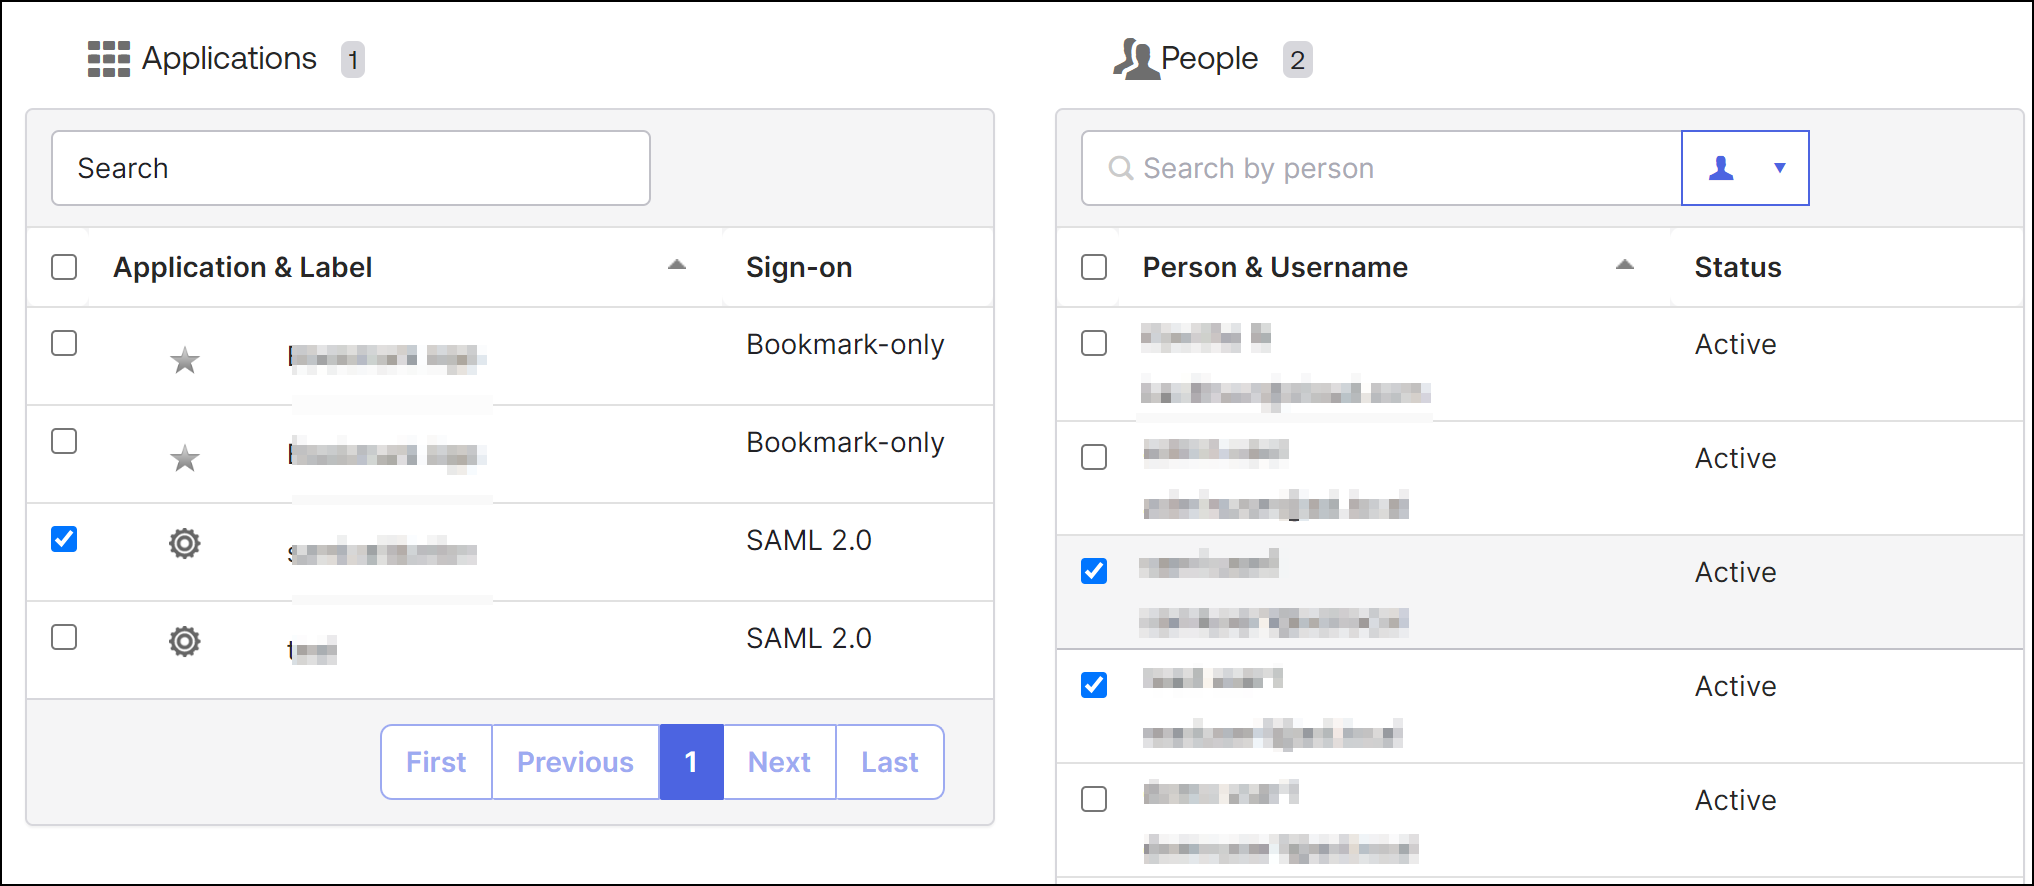
Wählen Sie die Anwendung und die Benutzer aus und klicken Sie dann auf Next.
-
Klicken Sie auf Confirm Assignments.
Methode 3:-
Navigieren Sie zu Directory > People.
-
Wählen Sie einen beliebigen Benutzer.
-
Klicken Sie auf Assign Applications und weisen Sie dem Benutzer die SAML-Anwendung zu.
-
-
Melden Sie sich nach dem Zuweisen der Benutzer bei Citrix Cloud an.
-
Wählen Sie im Citrix Cloud-Menü Identity and Access Management aus.
-
Klicken Sie auf der Registerkarte Administrators auf Add Administrator/group.
-
Wählen Sie Active Directory - aus der Liste aus, wählen Sie die Domäne aus und klicken Sie dann auf Weiter.
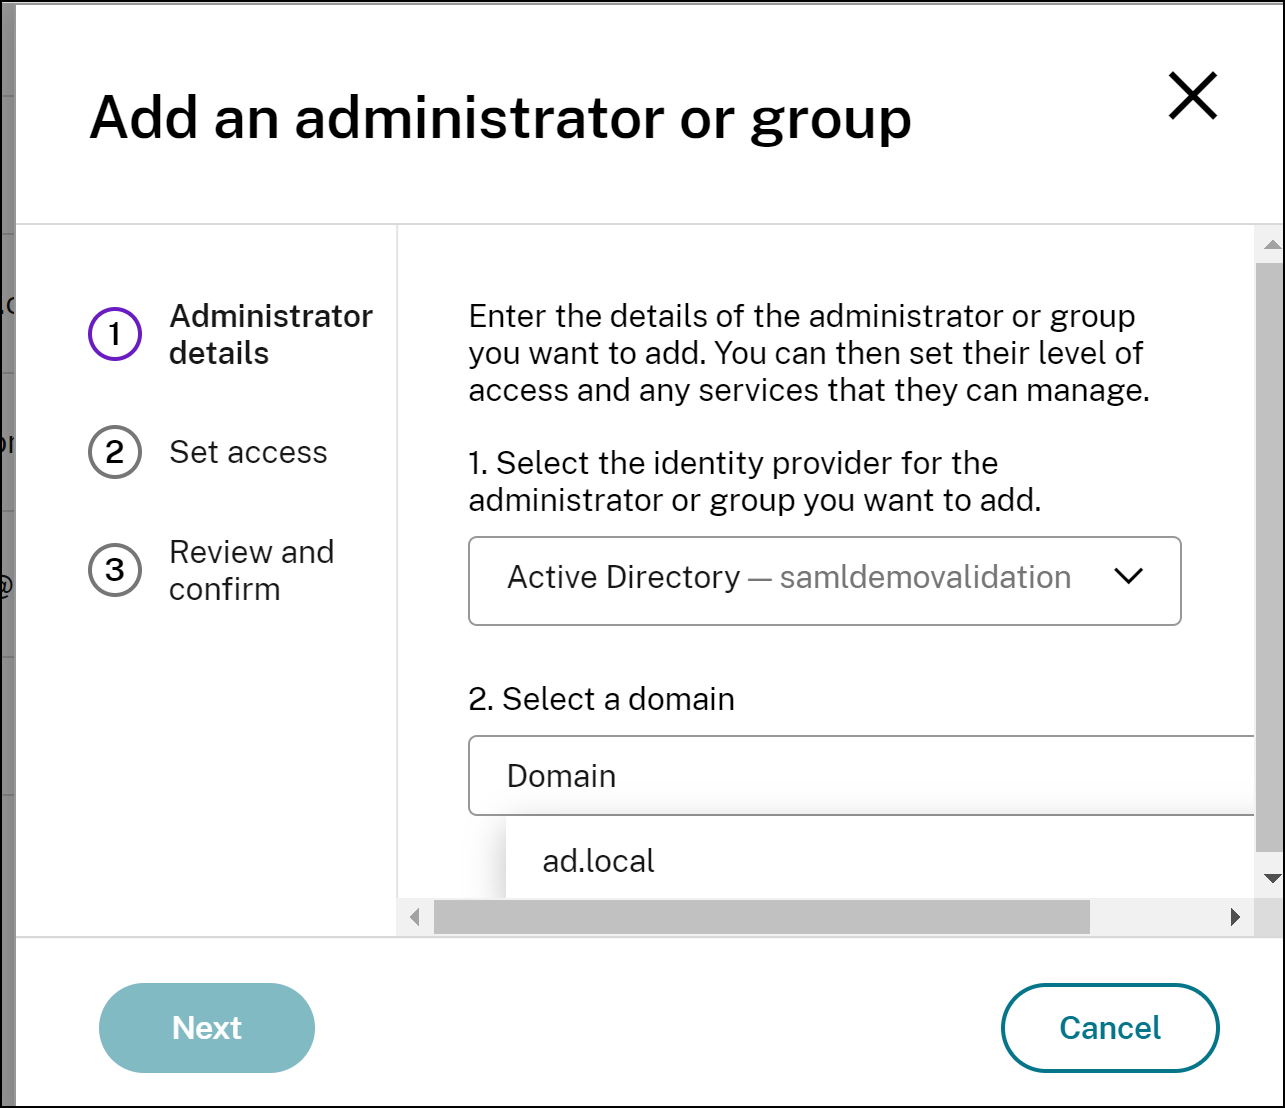
-
Geben Sie die Zugriffsberechtigungen an.
-
Überprüfen Sie, ob alles korrekt ist, und klicken Sie auf Send Invitiation.
-
Auf der Registerkarte Authentication können Sie die Anmelde-URL für SAML 2.0 anzeigen. Es folgt ein Beispiel: