
Konfigurieren Sie eine NetScaler VPX auf dem KVM-Hypervisor zur Verwendung von Intel QAT für die SSL-Beschleunigung im SR-IOV-Modus
Die NetScaler VPX-Instanz auf dem Linux KVM-Hypervisor kann die Intel QuickAssist Technology (QAT) verwenden, um die NetScaler SSL-Leistung zu beschleunigen. Mithilfe von Intel QAT können alle kryptografischen Verarbeitungen mit hoher Latenz auf den Chip ausgelagert werden, wodurch eine oder mehrere Host-CPUs für andere Aufgaben freigegeben werden.
Bisher erfolgte die gesamte kryptografische Verarbeitung des NetScaler®-Datenpfads in der Software unter Verwendung von Host-vCPUs.
Hinweis:
Derzeit unterstützt NetScaler VPX nur das C62x-Chipmodell aus der Intel QAT-Familie. Diese Funktion wird ab NetScaler Release 14.1 Build 8.50 unterstützt.
Voraussetzungen
-
Der Linux-Host ist mit einem Intel QAT C62x-Chip ausgestattet, entweder direkt in das Motherboard integriert oder auf einer externen PCI-Karte hinzugefügt.Intel QAT C62x Serienmodelle: C625, C626, C627, C628. Nur diese C62x-Modelle verfügen über die Public Key Encryption (PKE)-Funktion. Andere C62x-Varianten unterstützen PKE nicht.
-
Die NetScaler VPX erfüllt die Hardwareanforderungen von VMware ESX. Weitere Informationen finden Sie unter Installieren einer NetScaler VPX-Instanz auf der Linux KVM-Plattform.
Einschränkungen
Es gibt keine Möglichkeit, Krypto-Einheiten oder Bandbreite für einzelne VMs zu reservieren. Alle verfügbaren Krypto-Einheiten jeder Intel QAT-Hardware werden von allen VMs, die die QAT-Hardware verwenden, gemeinsam genutzt.
Richten Sie die Host-Umgebung für die Verwendung von Intel QAT ein
-
Laden Sie den von Intel bereitgestellten Treiber für das C62x-Serien (QAT)-Chipmodell auf dem Linux-Host herunter und installieren Sie ihn. Weitere Informationen zu den Intel-Paket-Downloads und Installationsanweisungen finden Sie unter Intel QuickAssist Technology Driver for Linux. Eine Readme-Datei ist Teil des Download-Pakets. Diese Datei enthält Anweisungen zum Kompilieren und Installieren des Pakets auf dem Host.Nachdem Sie den Treiber heruntergeladen und installiert haben, führen Sie die folgenden Überprüfungen durch:
-
Beachten Sie die Anzahl der C62x-Chips. Jeder C62x-Chip verfügt über bis zu 3 PCIe-Endpunkte.
-
Stellen Sie sicher, dass alle Endpunkte UP sind. Führen Sie den Befehl
adf_ctl statusaus, um den Status aller PF-Endpunkte (bis zu 3) anzuzeigen.root@Super-Server:~# adf_ctl status
Checking status of all devices.
There is 51 QAT acceleration device(s) in the system
qat_dev0 - type: c6xx, inst_id: 0, node_id: 0, bsf: 0000:1a:00.0, #accel: 5 #engines: 10 state: up
qat_dev1 - type: c6xx, inst_id: 1, node_id: 0, bsf: 0000:1b:00.0, #accel: 5 #engines: 10 state: up
qat_dev2 - type: c6xx, inst_id: 2, node_id: 0, bsf: 0000:1c:00.0, #accel: 5 #engines: 10 state: up -
Aktivieren Sie SRIOV (VF-Unterstützung) für alle QAT-Endpunkte.
root@Super-Server:~# echo 1 > /sys/bus/pci/devices/0000\:1a\:00.0/sriov_numvfs
 root@Super-Server:~# echo 1 > /sys/bus/pci/devices/0000\:1b\:00.0/sriov_numvfs
 root@Super-Server:~# echo 1 > /sys/bus/pci/devices/0000\:1c\:00.0/sriov_numvfs
-
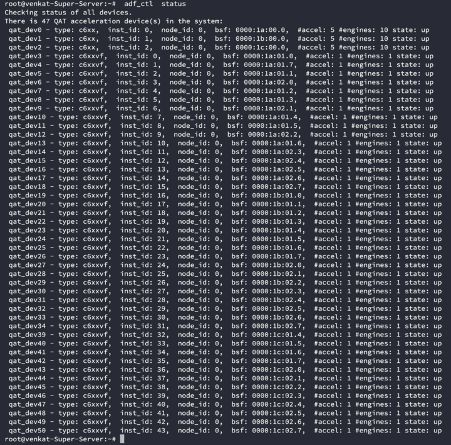
Stellen Sie sicher, dass alle VFs angezeigt werden (16 VFs pro Endpunkt, insgesamt 48 VFs).
-
Führen Sie den Befehl adf_ctl status aus, um zu überprüfen, ob alle PF-Endpunkte (bis zu 3) und die VFs jedes Intel QAT-Chips UP sind. In diesem Beispiel verfügt das System nur über einen C62x-Chip. Es hat also insgesamt 51 Endpunkte (3 + 48 VFs).
-
-
Aktivieren Sie SR-IOV auf dem Linux-Host.
-
Erstellen Sie virtuelle Maschinen. Weisen Sie beim Erstellen einer VM die entsprechende Anzahl von PCI-Geräten zu, um die Leistungsanforderungen zu erfüllen.
Hinweis:
Jeder C62x (QAT)-Chip kann bis zu drei separate PCI-Endpunkte haben. Jeder Endpunkt ist eine logische Sammlung von VFs und teilt die Bandbreite gleichmäßig mit anderen PCI-Endpunkten des Chips. Jeder Endpunkt kann bis zu 16 VFs haben, die als 16 PCI-Geräte angezeigt werden. Fügen Sie diese Geräte der VM hinzu, um die Krypto-Beschleunigung mit dem QAT-Chip durchzuführen.
Wichtige Hinweise
-
Wenn die Krypto-Anforderung der VM die Verwendung von mehr als einem QAT-PCI-Endpunkt/Chip vorsieht, empfehlen wir, die entsprechenden PCI-Geräte/VFs im Round-Robin-Verfahren auszuwählen, um eine symmetrische Verteilung zu gewährleisten.
-
Wir empfehlen, dass die Anzahl der ausgewählten PCI-Geräte der Anzahl der lizenzierten vCPUs entspricht (ohne die Anzahl der Management-vCPUs). Das Hinzufügen von mehr PCI-Geräten als die verfügbare Anzahl von vCPUs verbessert die Leistung nicht unbedingt.Beispiel:Betrachten Sie einen Linux-Host mit einem Intel C62x-Chip, der 3 Endpunkte hat. Wenn Sie eine VM mit 6 vCPUs bereitstellen, wählen Sie 2 VFs von jedem Endpunkt aus und weisen Sie diese der VM zu. Diese Zuweisung gewährleistet eine effektive und gleichmäßige Verteilung der Krypto-Einheiten für die VM. Von den insgesamt verfügbaren vCPUs ist standardmäßig eine vCPU für die Management-Ebene reserviert, und die restlichen vCPUs stehen für die PEs der Datenebene zur Verfügung.
Zuweisen von QAT-VFs zu NetScaler VPX, das auf dem Linux KVM-Hypervisor bereitgestellt wird
-
Stellen Sie im Linux KVM Virtual Machine Manager sicher, dass die VM (NetScaler VPX) ausgeschaltet ist.
-
Navigieren Sie zu Hardware hinzufügen > PCI-Hostgerät.
-
Weisen Sie dem PCI-Gerät Intel QAT VF zu.Intel QAT VF zuweisen(/en-us/vpx/media/linux-add-hardware.png)
-
Klicken Sie auf Fertig stellen.
-
Wiederholen Sie die vorhergehenden Schritte, um der NetScaler VPX-Instanz eine oder mehrere Intel QAT VFs zuzuweisen, bis zu einer Grenze von einem weniger als die Gesamtzahl der vCPUs. Da eine vCPU für den Verwaltungsprozess reserviert ist.Anzahl der QAT VFs pro VM = Anzahl der vCPUs - 1
-
Schalten Sie die VM ein.
-
Führen Sie den Befehl
stat sslin der NetScaler CLI aus, um die SSL-Zusammenfassung anzuzeigen und die SSL-Karten nach der Zuweisung von QAT VFs zu NetScaler VPX zu überprüfen.In diesem Beispiel haben wir 5 vCPUs verwendet, was 4 Paket-Engines (PEs) bedeutet.stat SSL-Befehl(/en-us/vpx/media/kvm-ssl-summary.png)
Informationen zur Bereitstellung
Diese Bereitstellung wurde mit den folgenden Komponentenspezifikationen getestet:
-
NetScaler VPX Version und Build: 14.1–8.50
-
Ubuntu Version: 18.04, Kernel 5.4.0-146
-
Intel C62x QAT-Treiberversion für Linux: L.4.21.0-00001