配置 NetScaler Gateway 以将 RADIUS 和 LDAP 身份验证与移动/平板设备配合使用
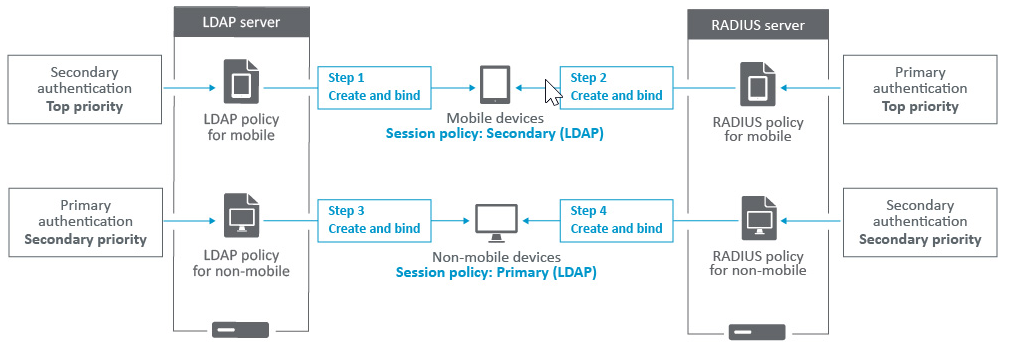
本节介绍如何配置 NetScaler Gateway 设备,以将 RADIUS 身份验证用作主要身份验证,将 LDAP 身份验证用作辅助身份验证,并与移动/平板设备配合使用。
本节中演示的配置仍然允许所有其他连接先使用 LDAP,后使用 RADIUS。
当您在 Citrix Workspace 应用程序上配置双因素身份验证以与移动/平板设备配合使用时,您必须将 RSA SecureID (RADIUS 身份验证) 添加为主要身份验证。但是,当用户在 Receiver 上收到用户名和密码、通行码提示时,他们会先输入 LDAP,然后输入 RADIUS 作为辅助凭据。从管理员的角度来看,这与非移动配置是不同的配置。
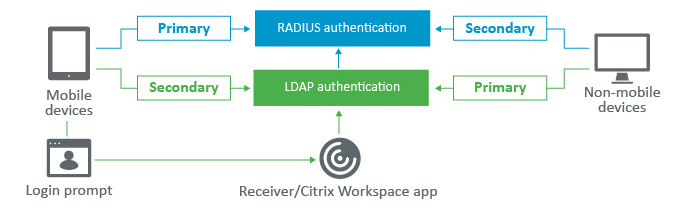
完成以下步骤,以配置 NetScaler Gateway 设备,使其将 RADIUS 身份验证用作主要身份验证,将 LDAP 身份验证用作辅助身份验证,并与移动/平板设备配合使用。
-
在配置实用程序中,选择 NetScaler Gateway > 策略 > 身份验证,并为移动设备和非移动设备创建 LDAP 和 RSA 身份验证策略。这对于避免可能允许用户绕过 RADIUS 身份验证的逻辑条件是必要的。
-
在 LDAP 的“服务器”选项卡下单击“添加”选项后,输入 LDAP 服务器详细信息。
-
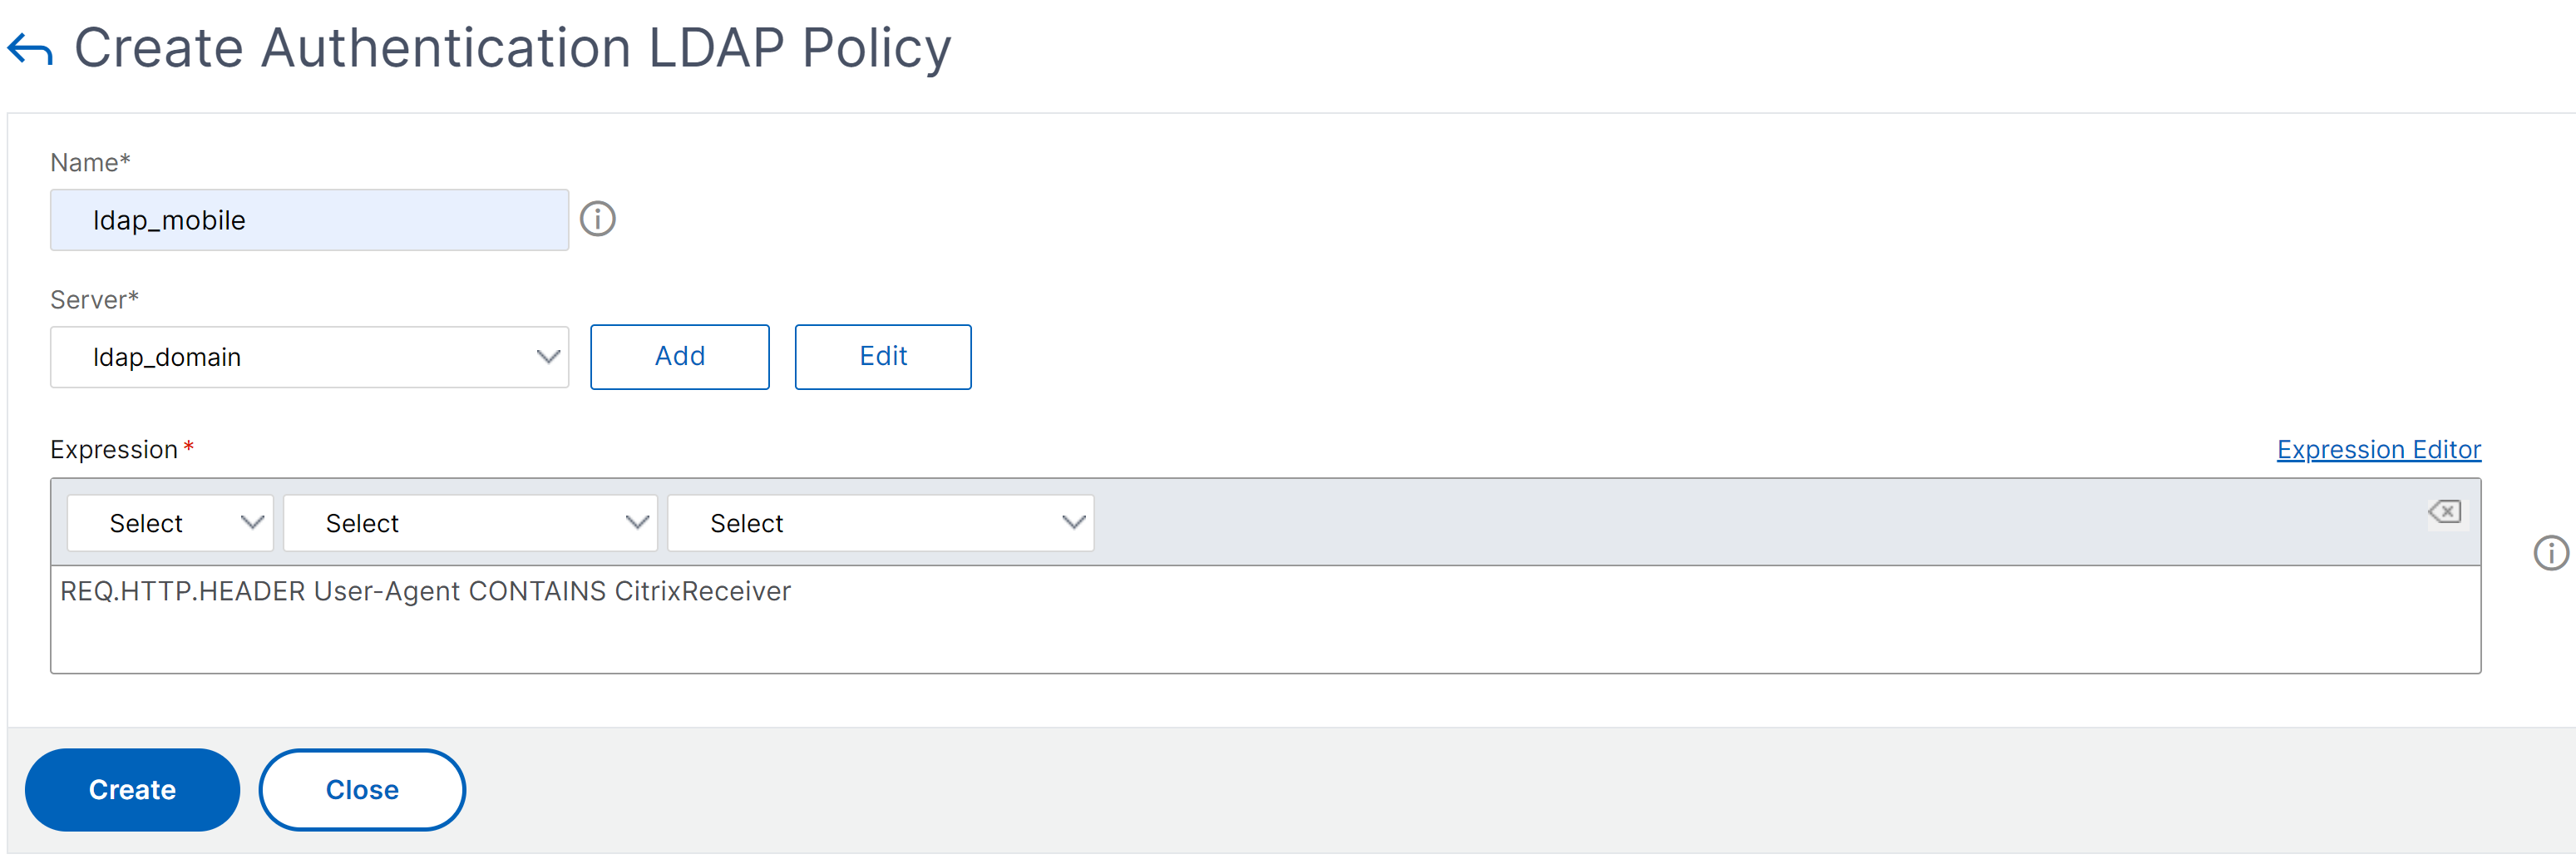
通过选择所需的 LDAP 服务器,为移动设备创建 LDAP 策略。要将此策略仅绑定到移动设备,请使用以下表达式:
REQ.HTTP.HEADER User-Agent CONTAINS CitrixReceiver相应的表达式为:HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver")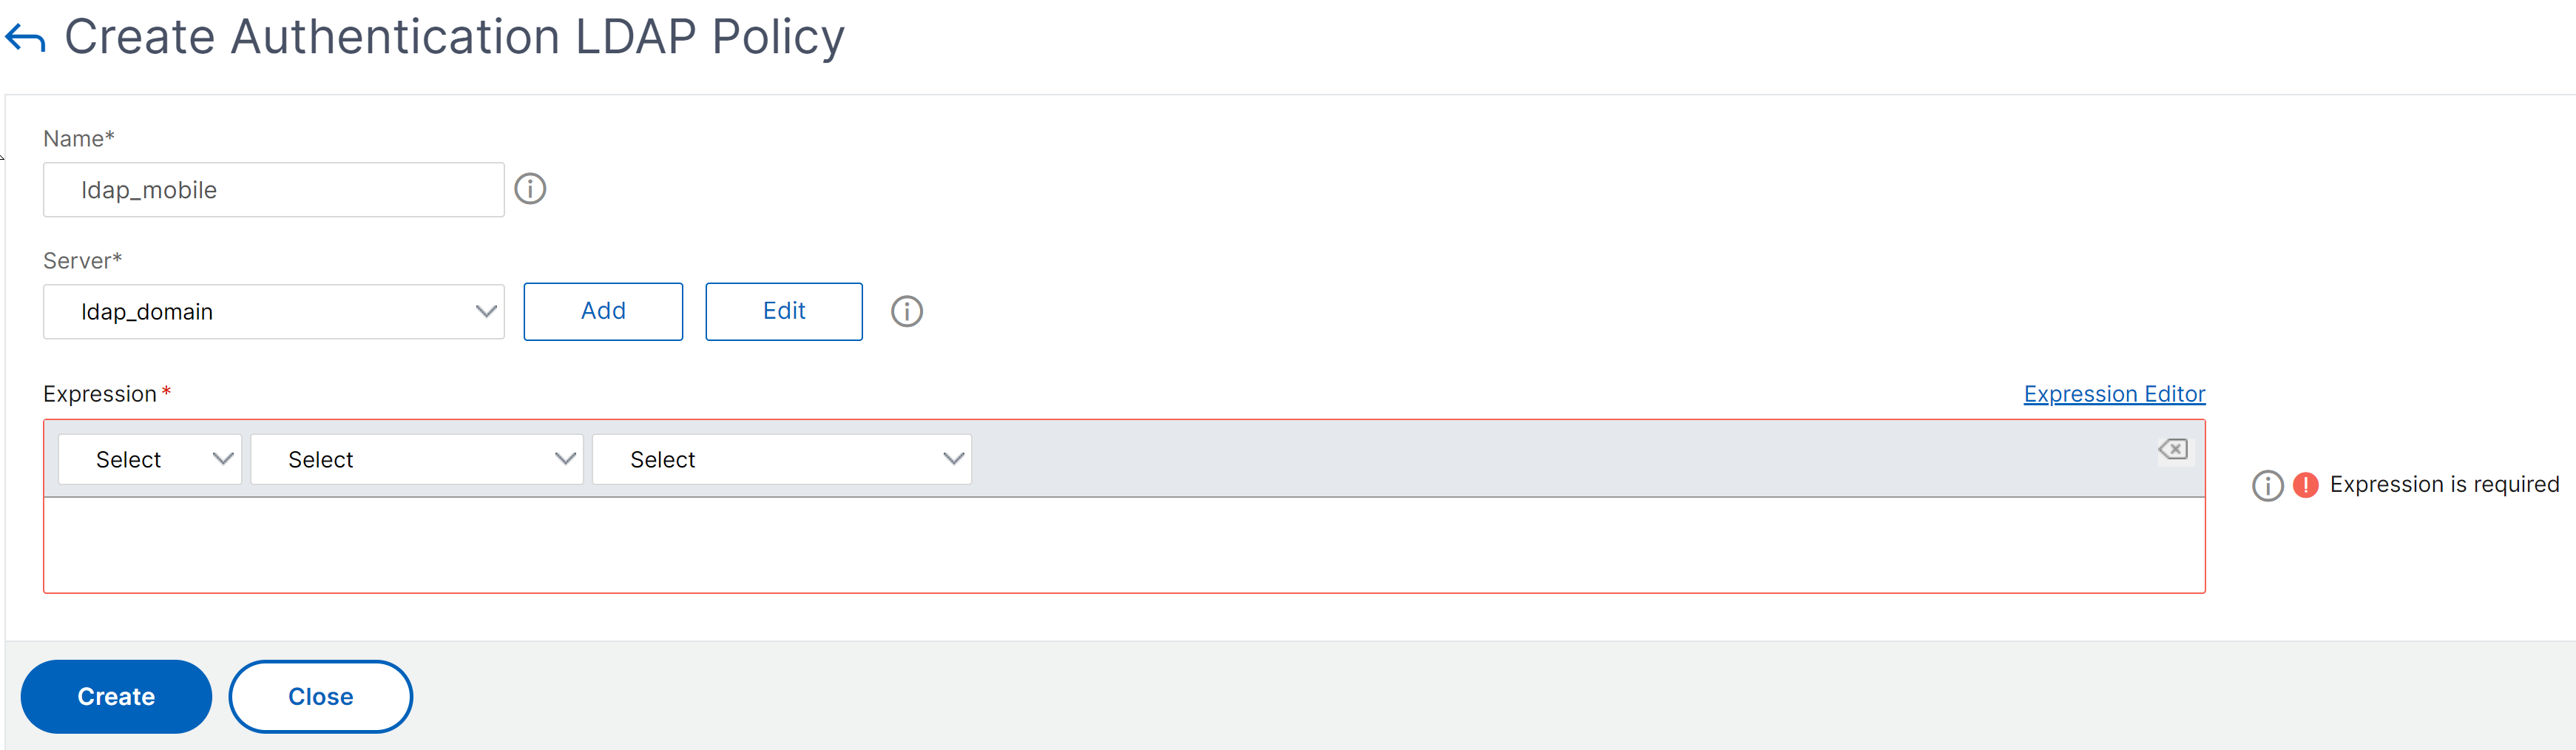
-
单击“表达式编辑器”以创建策略:
-
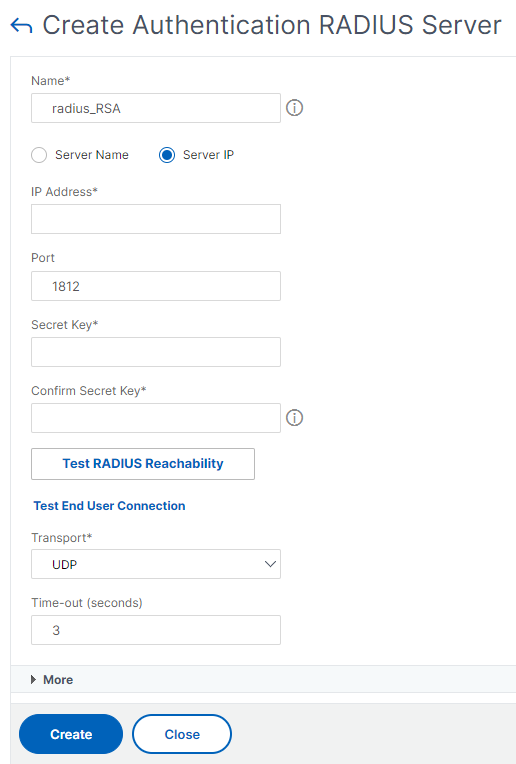
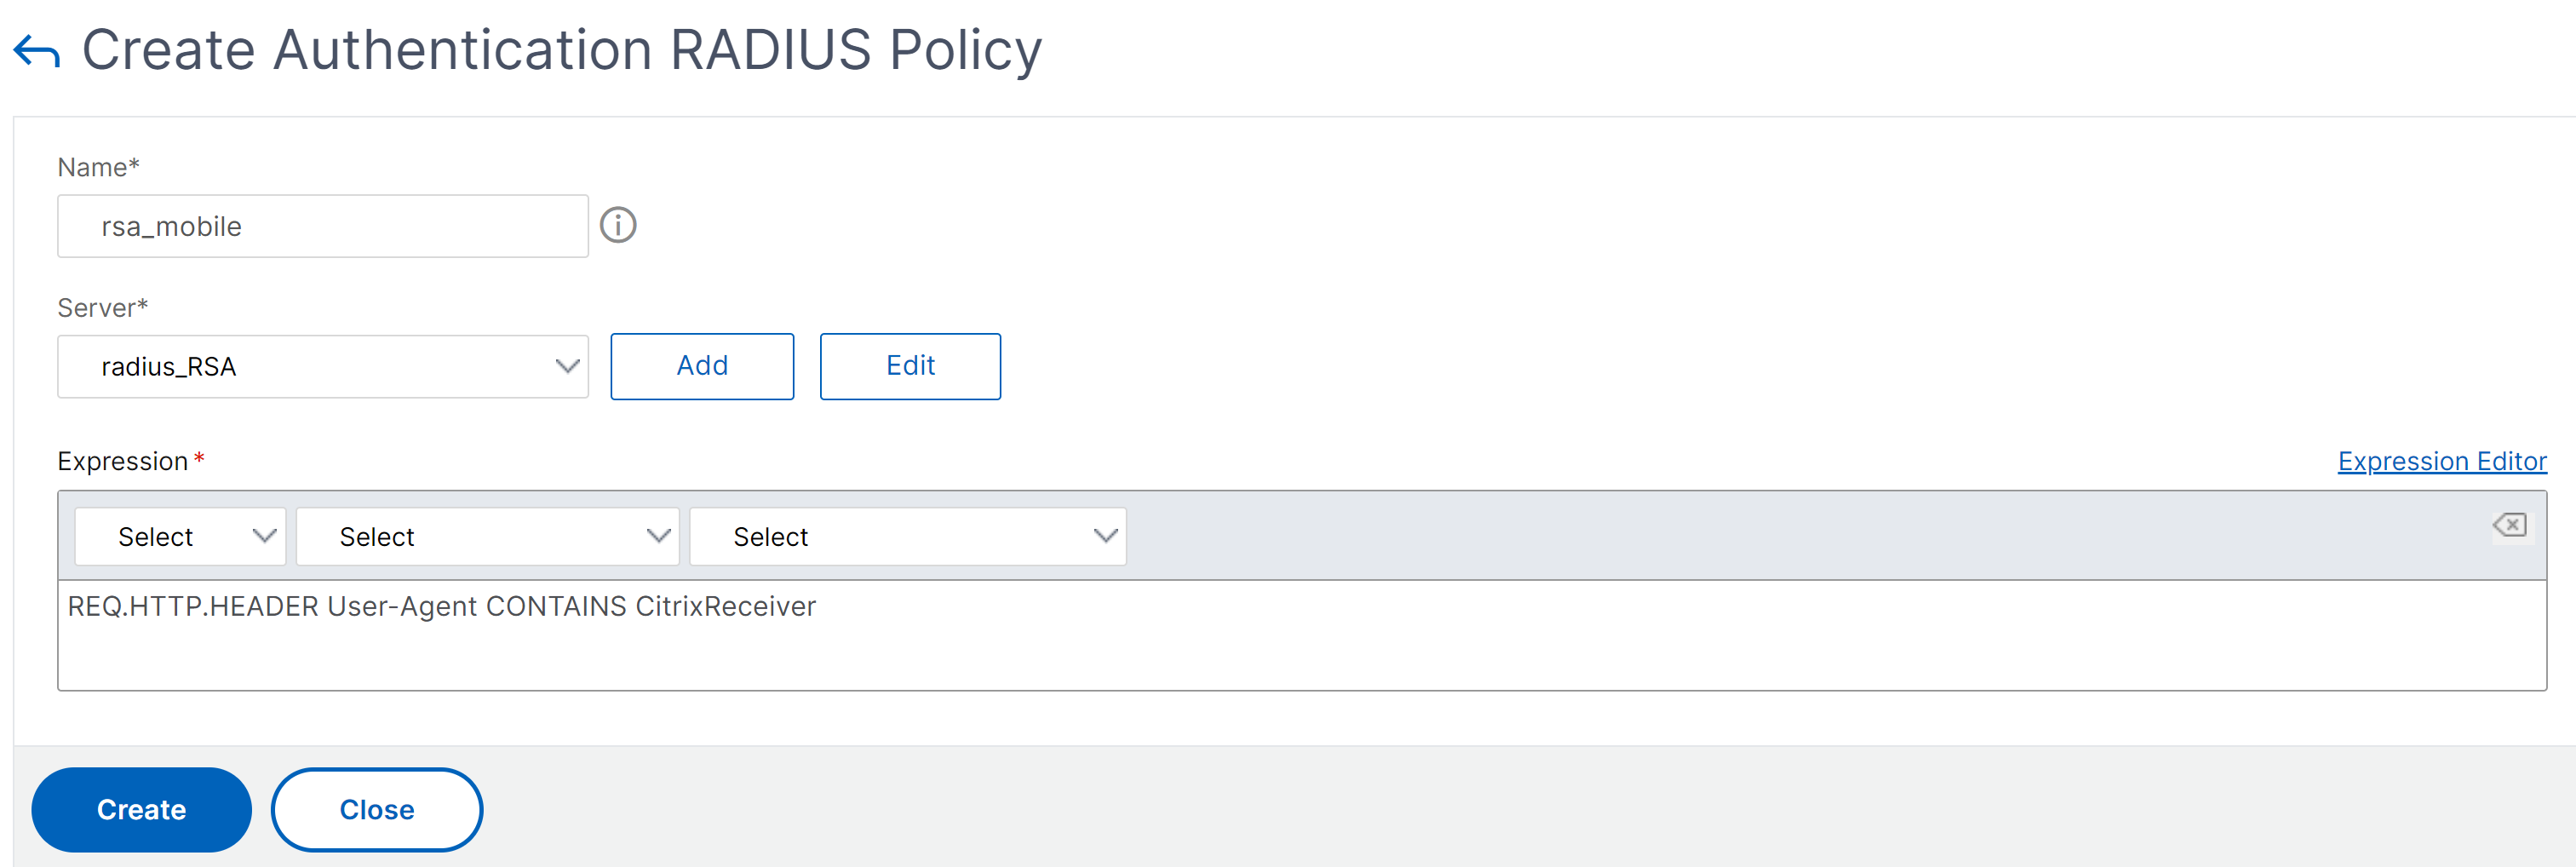
为移动设备创建 RADIUS 策略和 RADIUS 服务器。
-
从 NetScaler Gateway > 策略 > 身份验证 > RADIUS 导航到 RADIUS 选项。在“服务器”选项卡下单击“添加”。
-
添加所需详细信息。RADIUS 身份验证的默认端口是 1812。
-
要将此策略仅绑定到移动设备,请使用以下表达式:
-
-
按照相同的步骤为非移动设备创建 LDAP 策略。要将此策略仅绑定到非移动设备,请使用以下表达式:
REQ.HTTP.HEADER User-Agent NOTCONTAINS CitrixReceiver相应的“高级表达式”为:HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver").NOT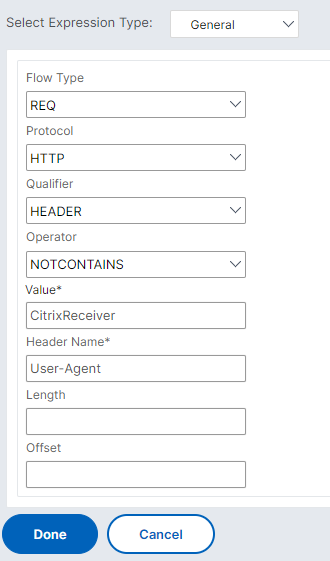
-
为非移动设备创建 RADIUS 策略。要将此策略仅绑定到非移动设备,请使用以下表达式:
REQ.HTTP.HEADER User-Agent NOTCONTAINS CitrixReceiver相应的“高级表达式”为:HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver").NOT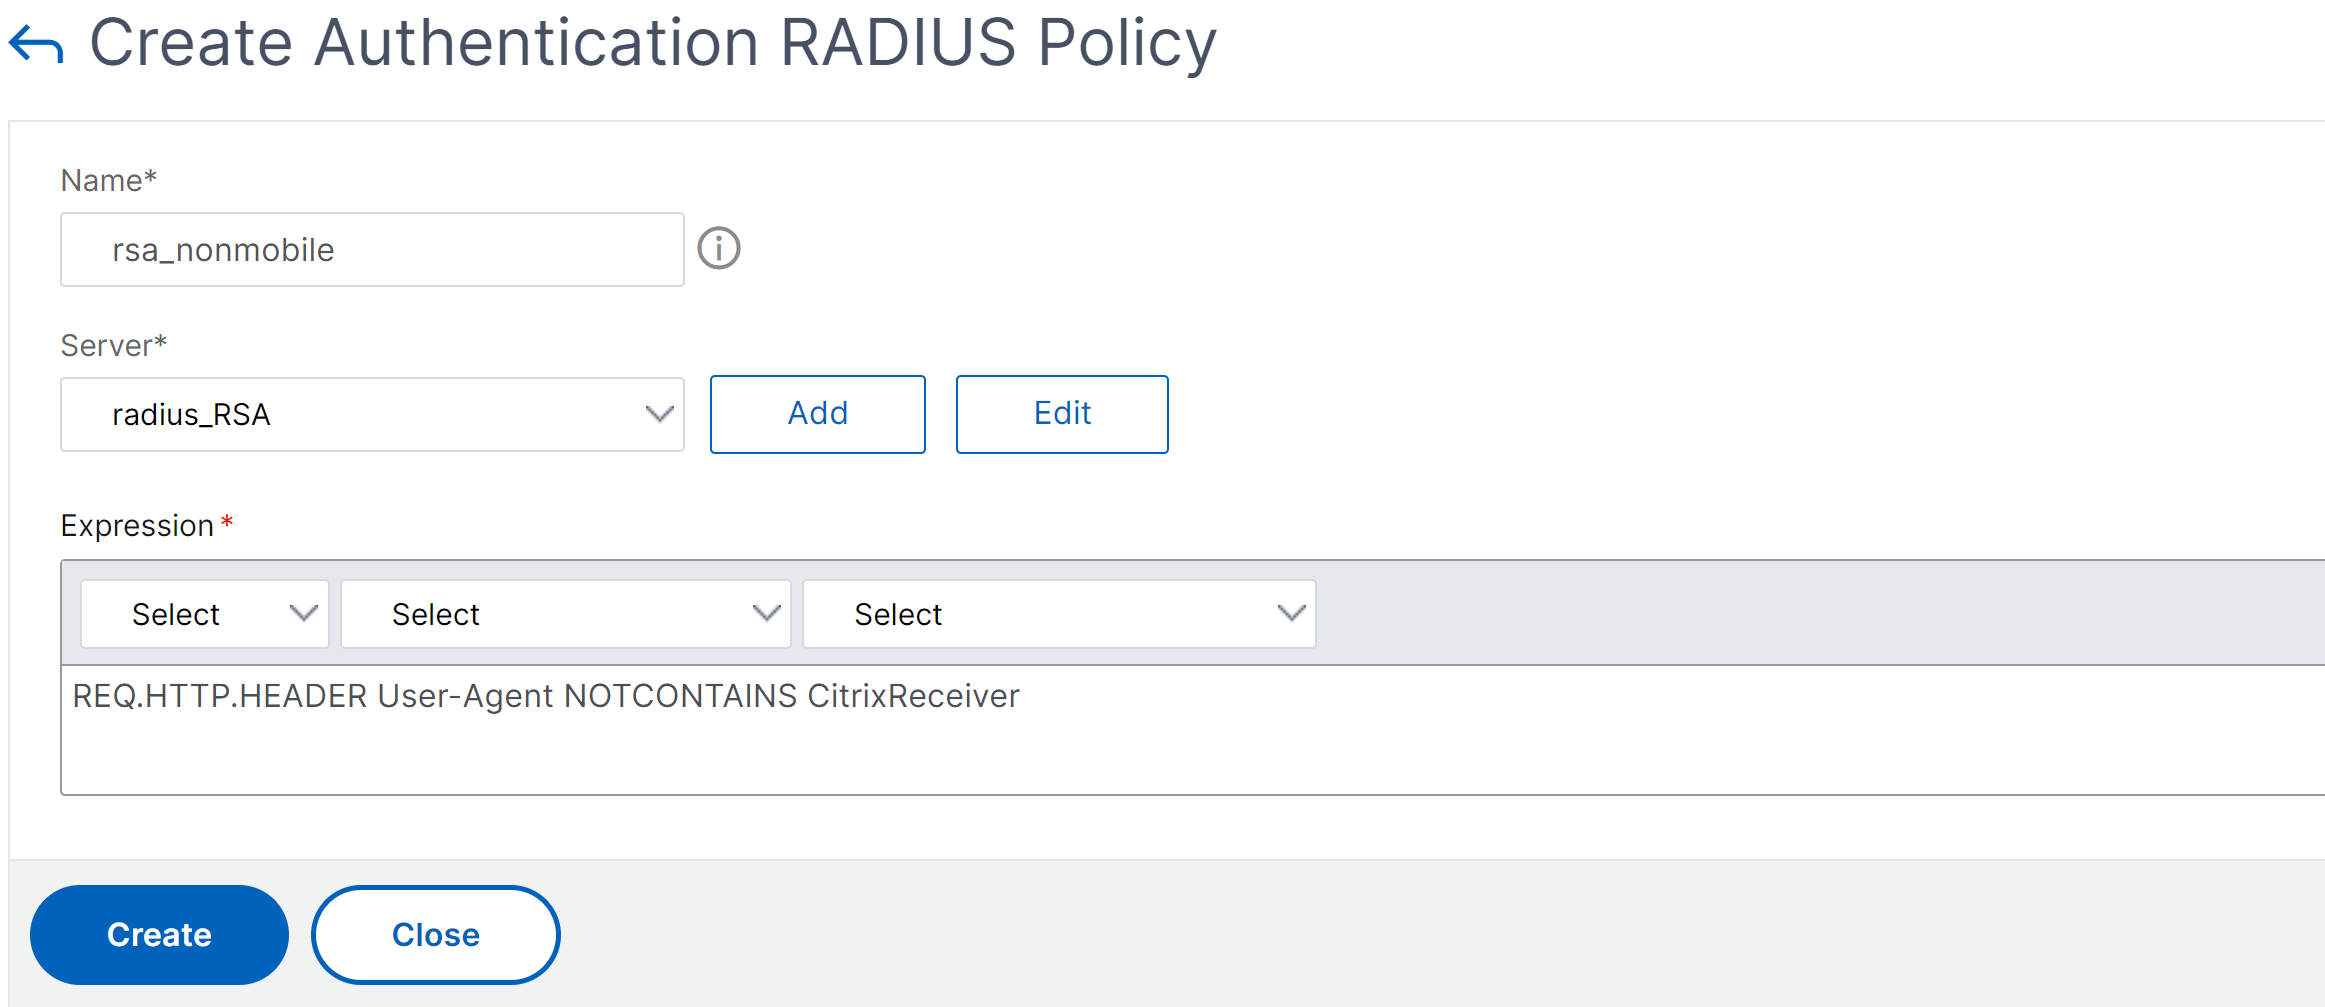
-
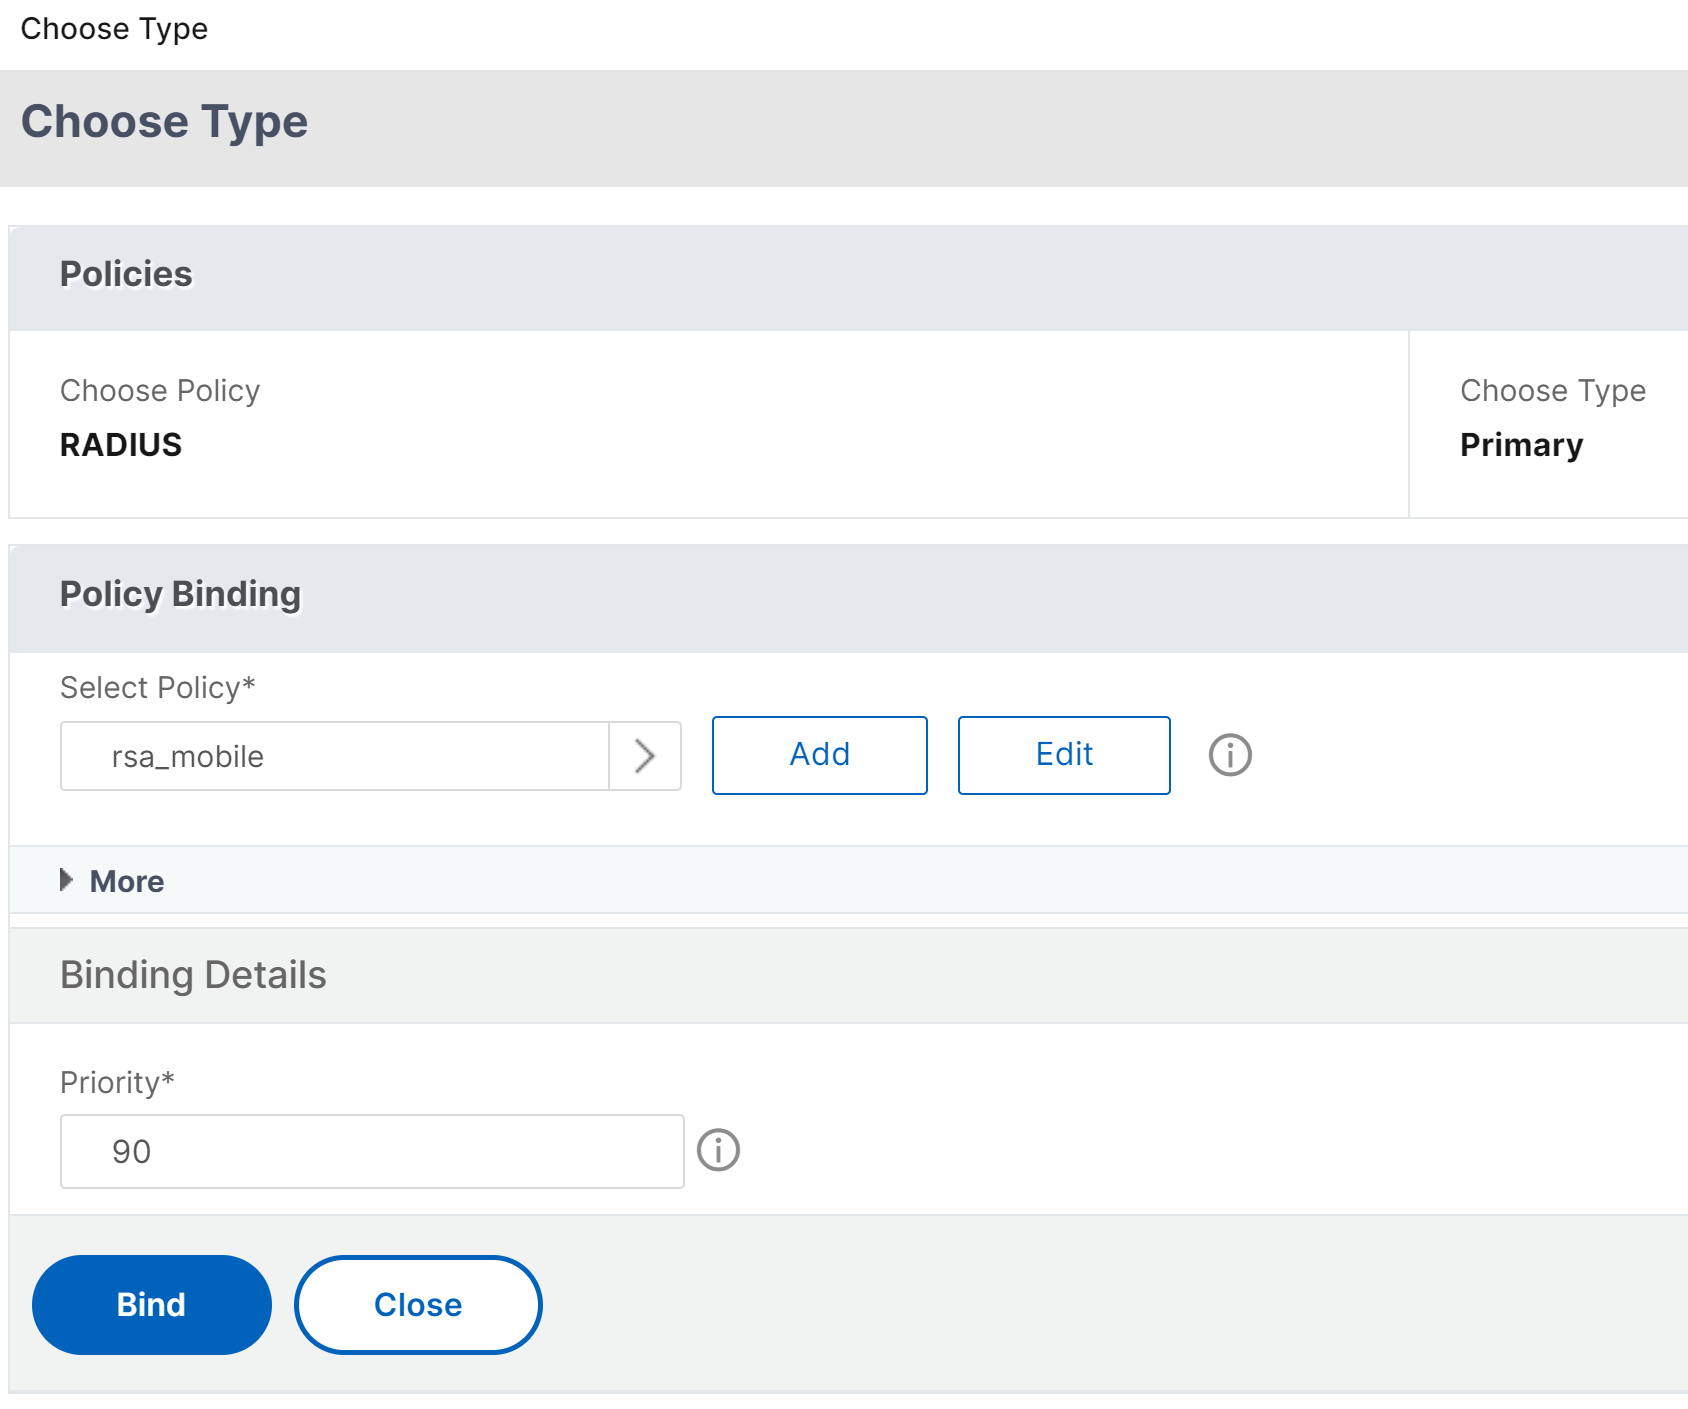
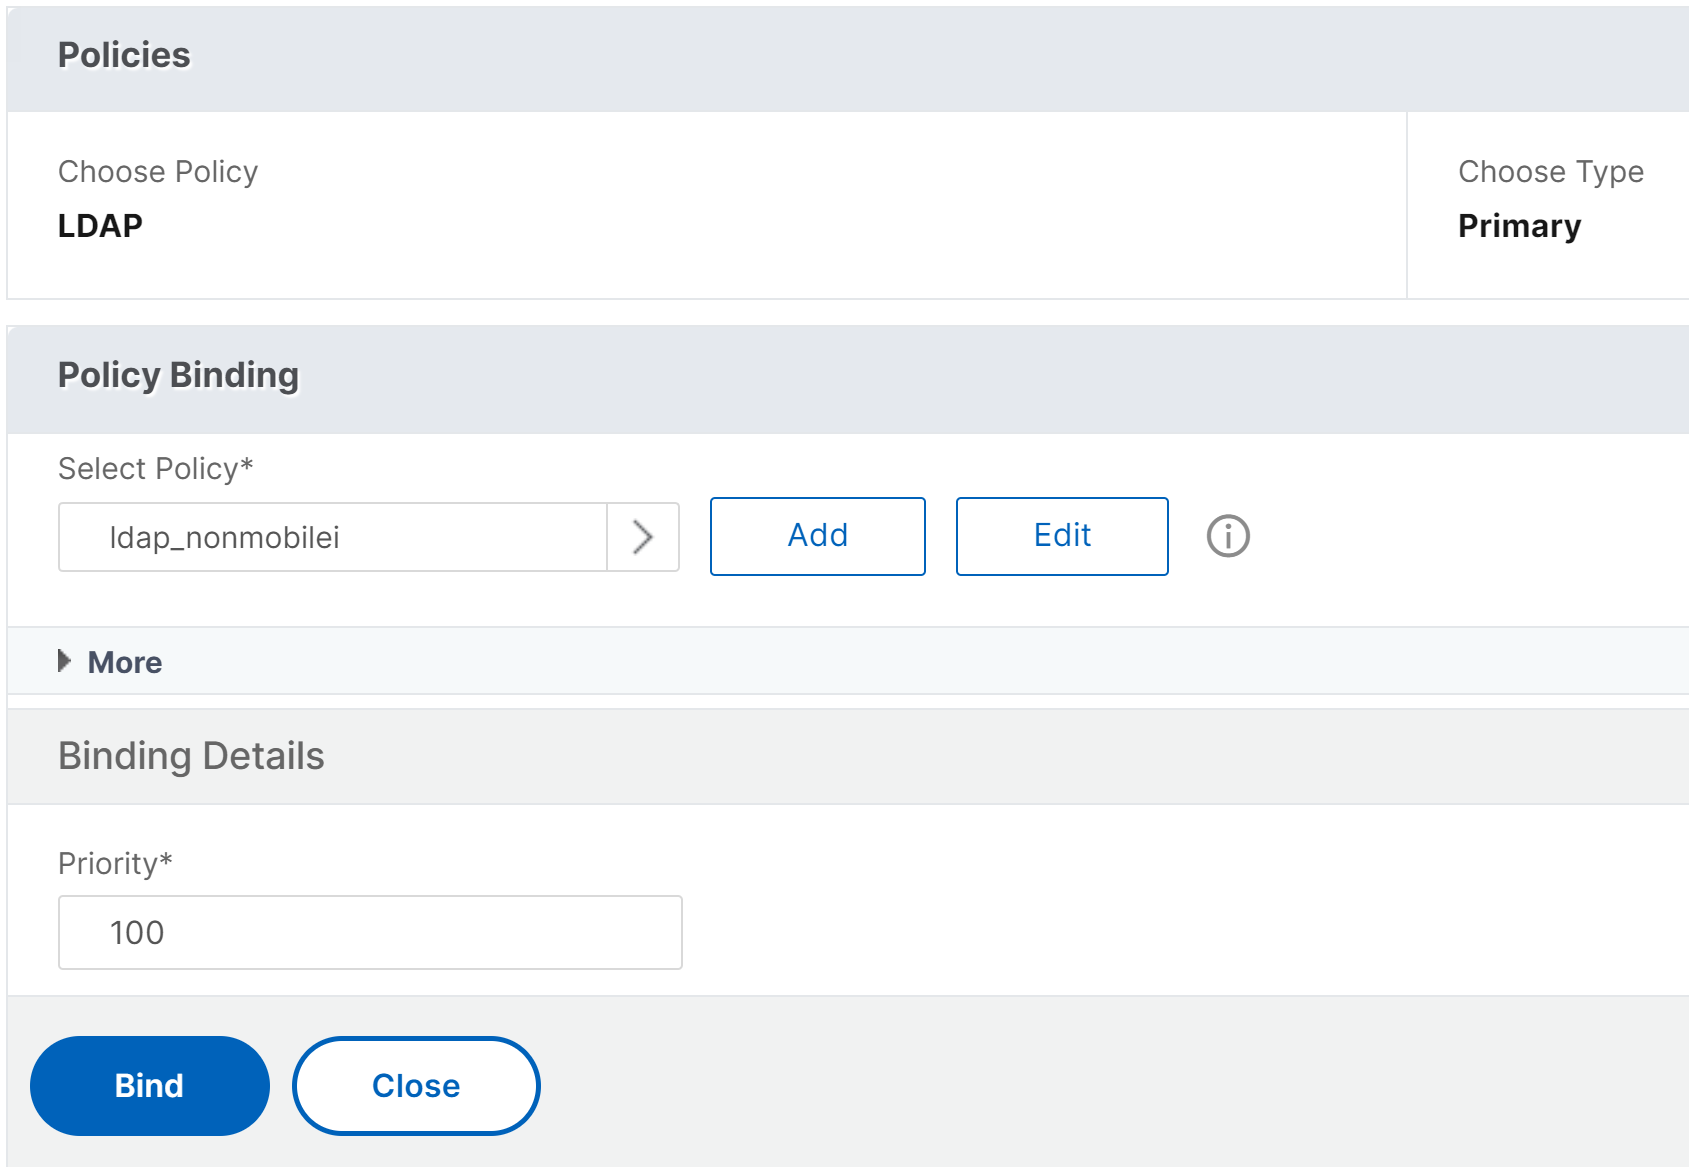
转到 NetScaler Gateway 虚拟服务器的“属性”,然后单击“身份验证”选项卡。在“主身份验证策略”中,将 RSA_Mobile 策略添加为最高优先级,将 LDAP_NonMobile 策略添加为次要优先级:
-
在“辅助身份验证策略”中,将 LDAP_Mobile 策略添加为最高优先级,然后将 RSA_NonMobile 策略添加为次要优先级:辅助身份验证策略(/en-us/netscaler-gateway/media/12-radius-ldap-authentication-mobile.png)会话策略必须具有正确的单点登录凭据索引,即必须是 LDAP 凭据。对于移动设备,会话配置文件 > 客户端体验下的凭据索引必须设置为辅助,即 LDAP。因此,您需要两个会话策略,一个用于移动设备,另一个用于非移动设备。
-
对于移动设备,会话策略和会话配置文件显示在以下屏幕截图中。 要创建会话策略,请导航到所需的虚拟服务器,然后单击编辑,转到策略部分,然后单击 + 号:
编辑虚拟服务器(/en-us/netscaler-gateway/media/13-radius-ldap-authentication-mobile.png)-
从菜单中选择会话选项。
选择会话作为策略(/en-us/netscaler-gateway/media/14-radius-ldap-authentication-mobile.png)-
输入所需的会话策略名称,然后单击 + 创建配置文件。对于移动设备,会话配置文件 > 客户端体验下的凭据索引必须设置为辅助,即 LDAP。
客户端体验选项卡(/en-us/netscaler-gateway/media/15-radius-ldap-authentication-mobile.png)-
对于非移动设备,请遵循相同的步骤。会话配置文件 > 客户端体验下的凭据索引必须设置为主要,即 LDAP。
表达式必须更改为:REQ.HTTP.HEADER User-Agent NOTCONTAINS CitrixReceiver相应的表达式是:HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver").NOT表达式(/en-us/netscaler-gateway/media/16-radius-ldap-authentication-mobile.png)-
要为非移动用户创建配置文件,请单击 + 号。
创建配置文件(/en-us/netscaler-gateway/media/17-radius-ldap-authentication-mobile.png) -
-
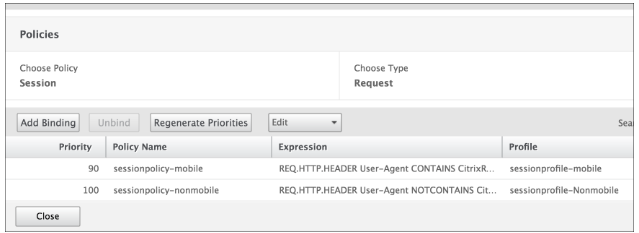
下图显示了所需虚拟服务器下的策略和配置文件。
-
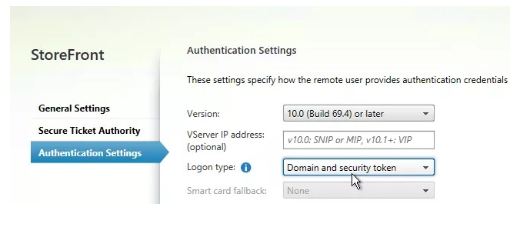
同样在 StoreFront 上,在 NetScaler Gateway 配置下,设置为使用“登录类型”=“域和安全令牌”