
使用模板简化 SaaS 应用程序配置
通过为常用 SaaS 应用程序提供模板下拉菜单,简化了 NetScaler Gateway 上的单点登录 SaaS 应用程序配置。可以从菜单中选择要配置的 SaaS 应用程序。该模板预填充了配置应用程序所需的大部分信息。但是,仍必须提供特定于客户的信息。
注意:
要配置和发布 SaaS 应用程序,请先在 NetScaler Gateway 上配置和发布,然后在其应用程序服务器上配置和发布。
下一节中的步骤将帮助您使用模板在 NetScaler Gateway 上配置和发布应用程序。然后转到解释如何在应用程序服务器上配置和发布的章节。
使用模板配置和发布应用程序 - NetScaler Gateway 特定配置
以下配置以 AWS Console 应用程序为例,说明如何使用模板配置和发布应用程序。
在开始之前,您需要以下内容:
-
AWS Console 的管理员帐户
-
NetScaler Gateway 的管理员帐户
AWS Console 配置步骤如下:
-
使用应用程序目录配置 AWS Console。
-
从 NetScaler 导出 AWS Console IdP 元数据。
-
将 IdP 配置到 AWS Console 中。
步骤 1: 使用应用程序目录配置 AWS Console
-
点击 统一网关 > 身份验证。
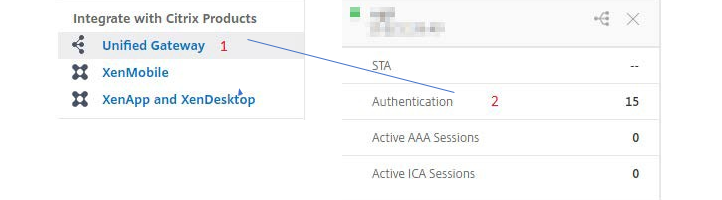 统一网关配置屏幕随即出现。
-
在应用程序部分,点击编辑图标。现在,点击加号图标。应用程序窗口随即出现。


-
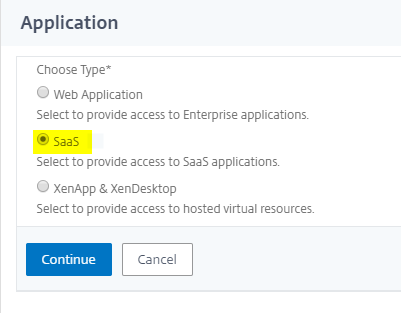
从应用程序类型中选择 SaaS。
-
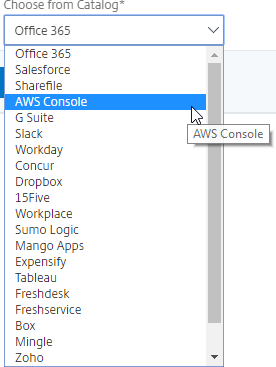
从下拉列表中选择 AWS Console。
-
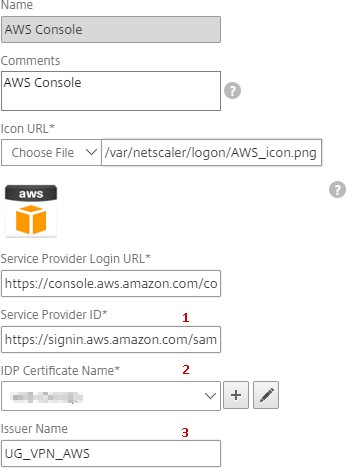
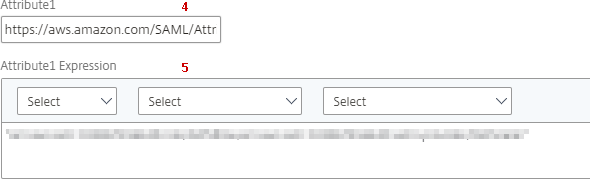
使用适当的值填写应用程序模板。
-
输入以下 SAML 配置详细信息,然后点击继续。服务提供商 ID –
<https://signin.aws.amazon.com/saml>签名证书名称 – 必须选择 IdP 证书颁发者名称 – 颁发者名称可根据您的选择填写属性1 –https://aws.amazon.com/SAML/Attributes/Role属性1表达式– Role ARN, IdP ARN,如步骤 3 所示 -
单击 完成。
步骤 2: 从 NetScaler Gateway 导出 AWS 控制台 IdP 元数据。
-
单击 统一网关 > 身份验证。
-
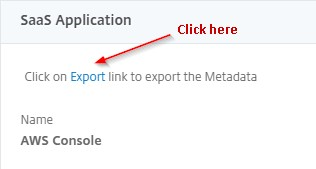
向下滚动并单击 AWS 控制台 模板。SaaS 应用程序窗口随即出现。单击 导出 链接。
-
元数据 在新窗口中打开。保存 IdP 元数据 文件
步骤 3: 将 IdP 配置到 AWS 控制台。
使用模板配置和发布应用程序 — 应用程序服务器特定配置
以下链接打开 PDF 文档,提供使用模板配置和发布热门 SaaS 应用程序的具体指导。