
在防火墙上打开相应的端口
您必须确保在防火墙上打开相应的端口,以支持双跳 DMZ 部署中涉及的各种组件之间发生的各种连接。有关连接和通信过程的更多信息,请参阅双跳 DMZ 部署中的通信流。
下图显示了双跳 DMZ 部署中可以使用的常用端口。
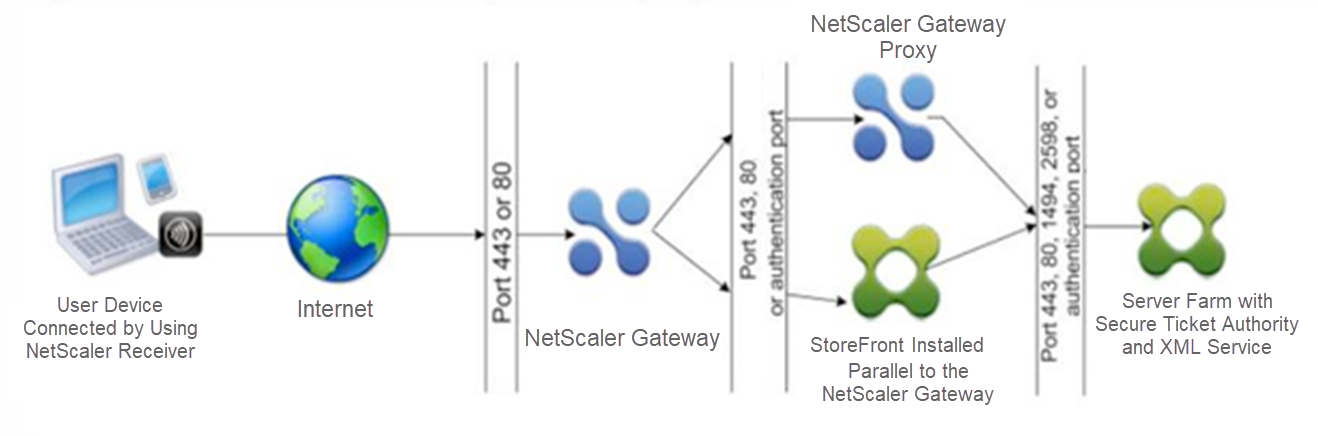
下表显示了通过第一个防火墙发生的连接以及必须打开以支持这些连接的端口。
| 通过第一个防火墙的连接 | 使用的端口 |
|---|---|
| 来自 Internet 的 Web 浏览器连接到第一个 DMZ 中的 NetScaler Gateway。注意:NetScaler Gateway 包含一个选项,可将端口 80 上的连接重定向到安全端口。如果在 NetScaler Gateway 上启用此选项,则可以通过第一个防火墙打开端口 80。当用户在端口 80 上与 NetScaler Gateway 建立未加密连接时,NetScaler Gateway 会自动将连接重定向到安全端口。 | 通过第一个防火墙打开 TCP 端口 443。 |
| 来自 Internet 的 Citrix Workspace 应用程序连接到第一个 DMZ 中的 NetScaler Gateway。 | 通过第一个防火墙打开 TCP 端口 443。 |
下表显示了通过第二个防火墙发生的连接以及必须打开以支持这些连接的端口。
| 通过第二个防火墙的连接 | 使用的端口 |
|---|---|
| 第一个 DMZ 中的 NetScaler Gateway 连接到第二个 DMZ 中的 StoreFront。 | 通过第二个防火墙,为不安全连接打开 TCP 端口 80,或为安全连接打开 TCP 端口 443。 |
| 第一个 DMZ 中的 NetScaler Gateway 连接到第二个 DMZ 中的 NetScaler Gateway。 | 通过第二个防火墙,为安全的 SOCKS 连接打开 TCP 端口 443。 |
| 如果您在第一个 DMZ 中的 NetScaler Gateway 上启用了身份验证,则此设备可能需要连接到内部网络中的身份验证服务器。 | 打开身份验证服务器侦听连接的 TCP 端口。例如,RADIUS 使用端口 1812,LDAP 使用端口 389。 |
下表显示了通过第三个防火墙发生的连接以及必须打开以支持这些连接的端口。
| 通过第三个防火墙的连接 | 使用的端口 |
|---|---|
| 第二个 DMZ 中的 StoreFront 连接到内部网络中服务器上托管的 XML 服务。 | 通过第三个防火墙,为不安全连接打开端口 80,或为安全连接打开端口 443。 |
| 第二个 DMZ 中的 StoreFront 连接到内部网络中服务器上托管的安全票证颁发机构 (STA)。 | 通过第三个防火墙,为不安全连接打开端口 80,或为安全连接打开端口 443。 |
| 第二个 DMZ 中的 NetScaler Gateway 连接到安全网络中的 STA。 | 通过第三个防火墙,为不安全连接打开端口 80,或为安全连接打开端口 443。 |
| 第二个 DMZ 中的 NetScaler Gateway 与内部网络中服务器上发布的应用程序或虚拟桌面建立 ICA 连接。 | 打开 TCP 端口 1494 以支持通过第三个防火墙的 ICA 连接。如果您在 Citrix Virtual Apps 上启用了会话可靠性,则打开 TCP 端口 2598 而不是 1494。 |
| 如果您在第一个 DMZ 中的 NetScaler Gateway 上启用了身份验证,则此设备可能需要连接到内部网络中的身份验证服务器。 | 打开身份验证服务器侦听连接的 TCP 端口。例如,RADIUS 使用端口 1812,LDAP 使用端口 389。 |