
常见的 NetScaler Gateway 部署
您可以将 NetScaler Gateway 部署在组织内部网络(或内网)的边界,以提供对内部网络中服务器、应用程序和其他网络资源的安全单点访问。所有远程用户必须先连接到 NetScaler Gateway,然后才能访问内部网络中的任何资源。
NetScaler Gateway 最常安装在网络中的以下位置:
-
在网络 DMZ 中
-
在没有 DMZ 的安全网络中
您还可以将 NetScaler Gateway 与 Citrix Virtual Apps、Citrix Virtual Desktops、StoreFront 和 Citrix Endpoint Management 结合部署,以允许用户访问其 Windows、Web、移动和 SaaS 应用程序。如果您的部署包含 Citrix Virtual Apps、StoreFront 和 Desktops 7,则可以将 NetScaler Gateway 部署为单跳或双跳 DMZ 配置。早期版本的 Citrix Virtual Desktops 或 Citrix Endpoint Management 不支持双跳部署。
有关使用这些及其他受支持的 NetScaler 解决方案扩展 NetScaler Gateway 安装的更多信息,请参阅 与 NetScaler 产品集成 主题。
在 DMZ 中部署 NetScaler Gateway
许多组织使用 DMZ 保护其内部网络。DMZ 是位于组织安全内部网络与 Internet(或任何外部网络)之间的子网。当您在 DMZ 中部署 NetScaler Gateway 时,用户可以使用 Citrix Secure Access for Windows 或 Citrix Workspace 应用程序进行连接。
图 1. 在 DMZ 中部署的 NetScaler Gateway
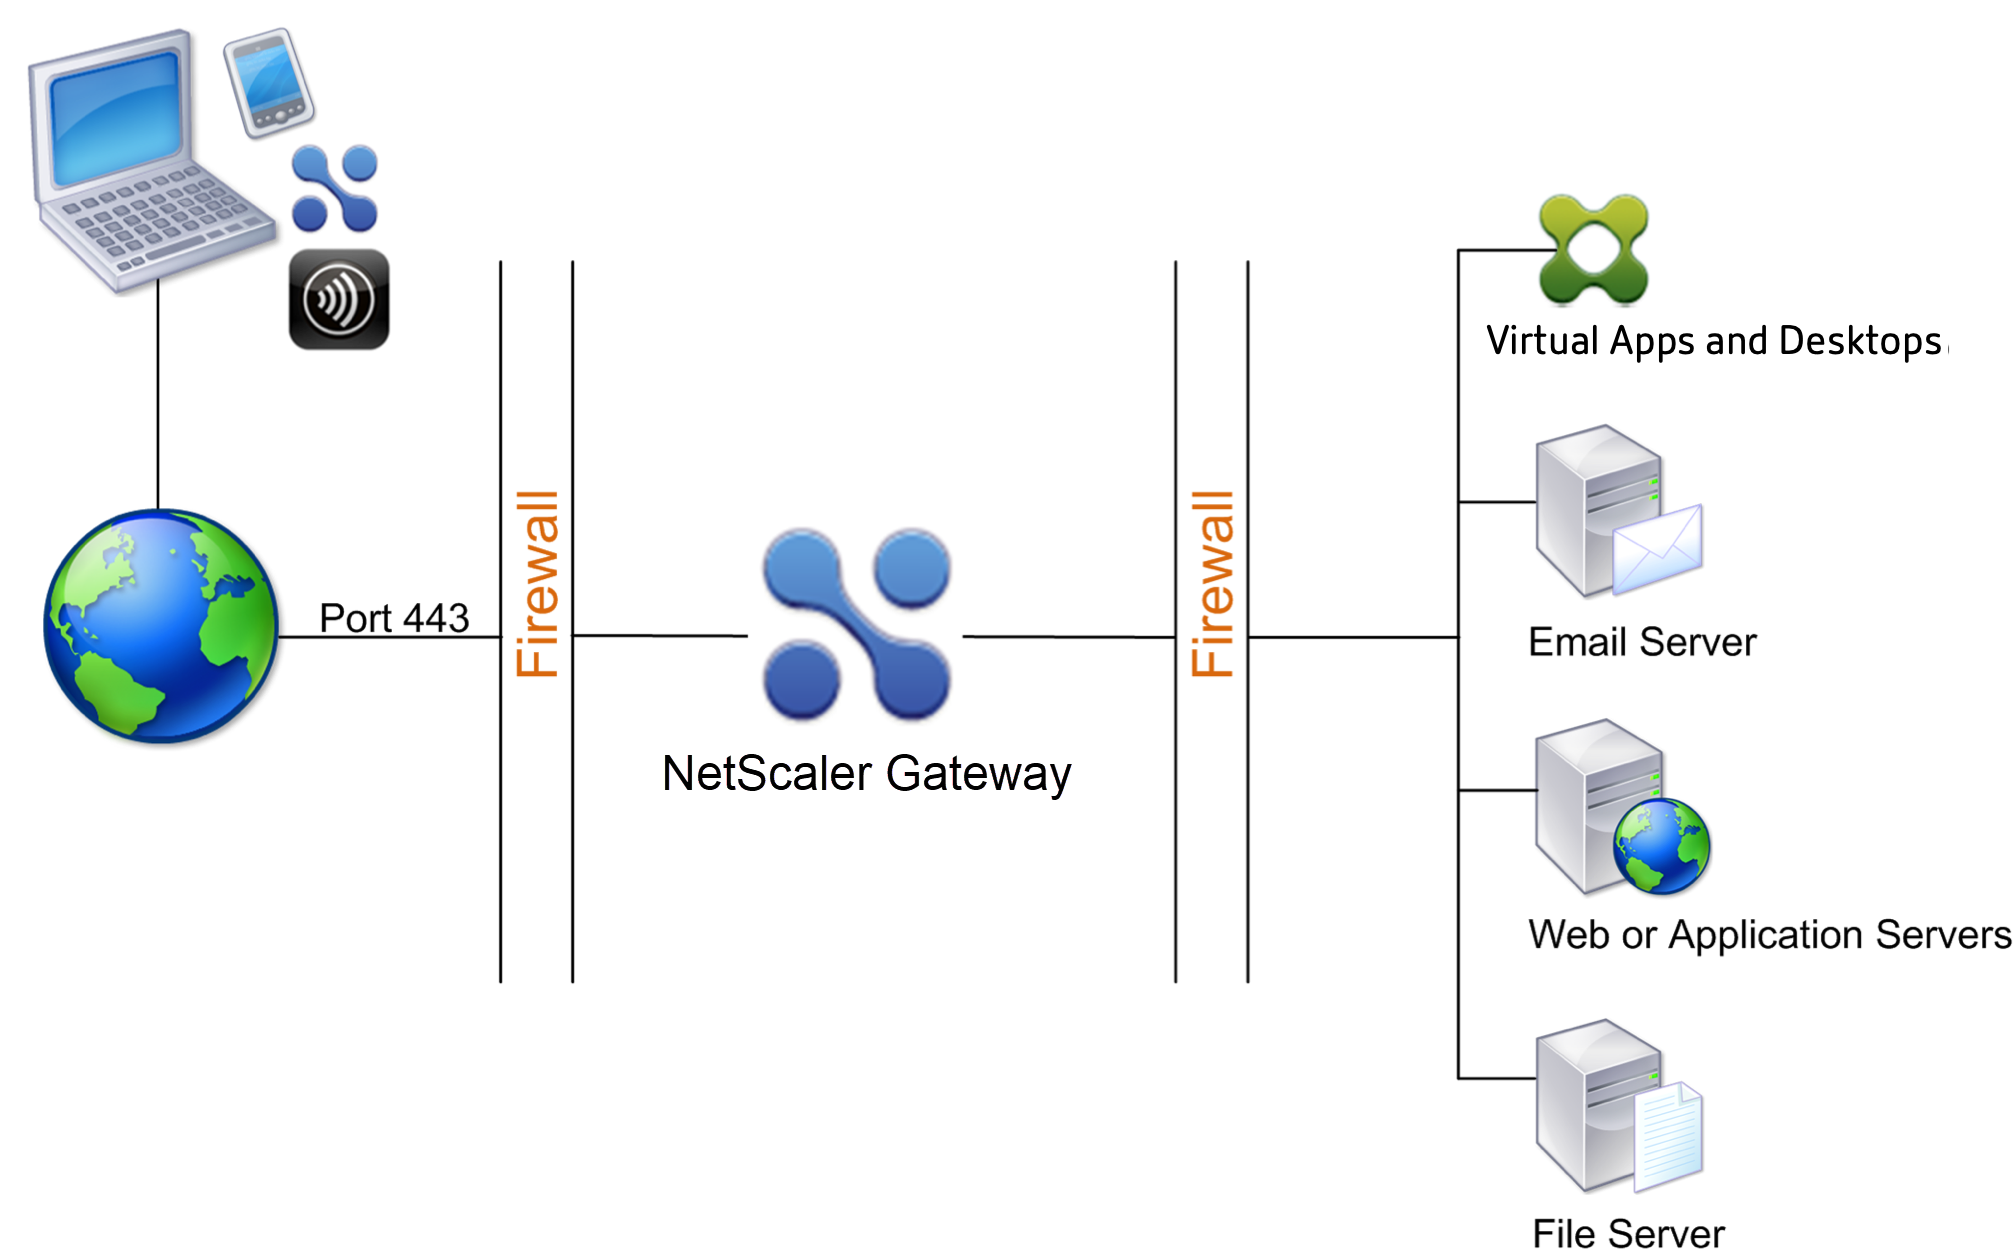
在上一图中所示的配置中,您将 NetScaler Gateway 安装在 DMZ 中,并将其配置为同时连接到 Internet 和内部网络。
DMZ 中的 NetScaler Gateway 连接
当您在 DMZ 中部署 NetScaler Gateway 时,用户连接必须穿过第一个防火墙才能连接到 NetScaler Gateway。默认情况下,用户连接使用端口 443 上的 SSL 来建立此连接。为了允许用户连接到达内部网络,您必须允许 SSL 通过第一个防火墙上的端口 443。
NetScaler Gateway 解密来自用户设备的 SSL 连接,并代表用户与第二个防火墙后面的网络资源建立连接。必须通过第二个防火墙打开的端口取决于您授权外部用户访问的网络资源。
例如,如果您授权外部用户访问内部网络中的 Web 服务器,并且此服务器侦听端口 80 上的 HTTP 连接,则必须允许 HTTP 通过第二个防火墙在端口 80 上进行连接。NetScaler Gateway 代表外部用户设备,通过第二个防火墙与内部网络上的 HTTP 服务器建立连接。
在安全网络中部署 NetScaler Gateway
您可以在安全网络中安装 NetScaler Gateway。在这种情况下,一个防火墙位于 Internet 和安全网络之间。NetScaler Gateway 位于防火墙内部,用于控制对网络资源的访问。
图 1. 在安全网络中部署的 NetScaler Gateway
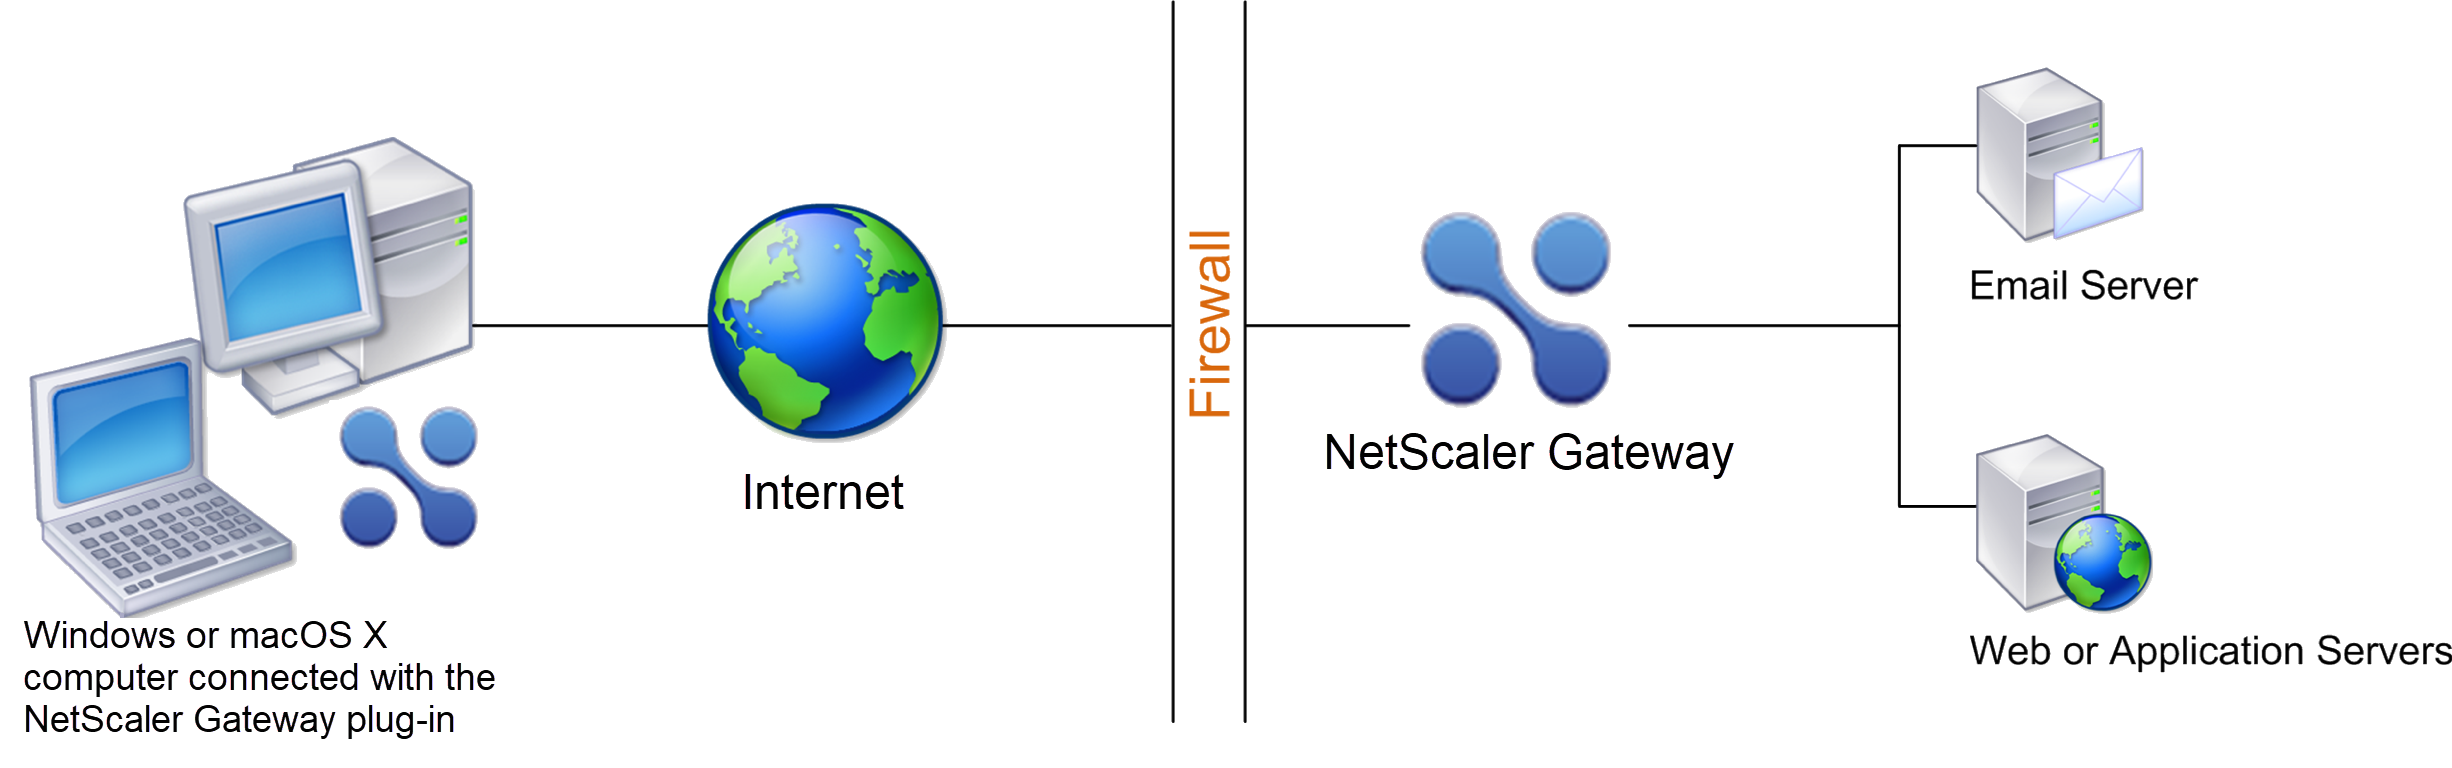
当您在安全网络中部署 NetScaler Gateway 时,请将 NetScaler Gateway 上的一个接口连接到 Internet,将另一个接口连接到安全网络中运行的服务器。将 NetScaler Gateway 放置在安全网络中可为本地和远程用户提供访问权限。由于此配置只有一个防火墙,因此对于从远程位置连接的用户而言,部署的安全性较低。尽管 NetScaler Gateway 会拦截来自 Internet 的流量,但流量会在用户通过身份验证之前进入安全网络。当 NetScaler Gateway 部署在 DMZ 中时,用户在网络流量到达安全网络之前会进行身份验证。
当 NetScaler Gateway 部署在安全网络中时,适用于 Windows 的 Citrix Secure Access 连接必须穿过防火墙才能连接到 NetScaler Gateway。默认情况下,用户连接使用端口 443 上的 SSL 协议建立此连接。为了支持此连接,您必须在防火墙上打开端口 443。