限制一个 Active Directory 组的成员访问 NetScaler Gateway
NetScaler Gateway 支持两种限制登录访问的方法。
-
LDAP 搜索过滤器: 仅将登录访问限制为与 LDAP 搜索过滤器匹配的用户名(例如,Active Directory 组成员身份)。
-
NetScaler Gateway 会话策略: 仅将登录访问限制为会话策略或配置文件中包含的组中的用户。此方法支持多个 Active Directory 组。
LDAP 搜索过滤器方法
概述
当用户在 NetScaler Gateway 虚拟服务器的登录页面上输入凭据并按 Enter 键时,设备首先在 Active Directory (LDAP) 中搜索用户名。如果在 LDAP 策略或服务器中未定义 LDAP 搜索过滤器,则设备会搜索所有 Active Directory 用户名以查找匹配项。找到匹配项后,设备会提取用户的完整专有名称 (DN),并使用用户的 DN 和密码向 Active Directory 进行身份验证。
如果定义了 LDAP 搜索过滤器,则仅搜索与 LDAP 搜索过滤器匹配的用户名以查找用户名匹配项。例如,如果 LDAP 搜索过滤器旨在仅搜索 Active Directory 组的成员,则用户输入的用户名必须与该组的成员匹配。
先决条件
必须为 NetScaler Gateway 虚拟服务器配置 LDAP 身份验证。
为单个 Active Directory 组成员配置 LDAP 搜索过滤器的步骤
-
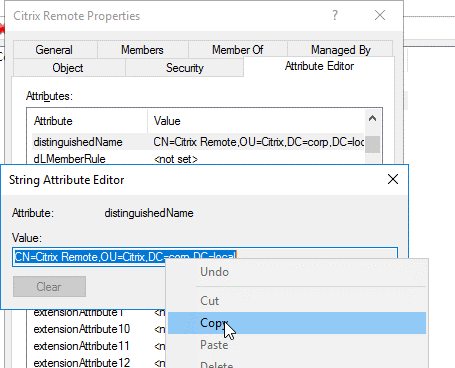
确定具有访问权限的 Active Directory 组,并获取其完整专有名称。获取组的完整专有名称的一种简单方法是通过 Active Directory 用户和计算机。
-
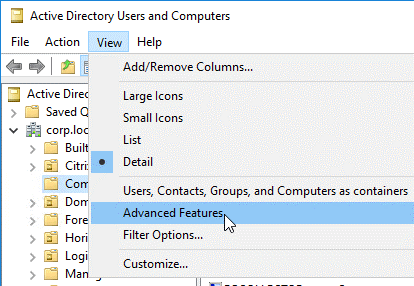
在 Active Directory 用户和计算机中,从“视图”菜单中启用“高级功能”。
-
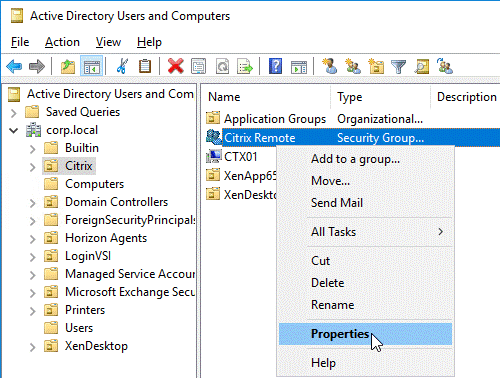
浏览树到组对象,右键单击,然后点击 属性。 注意: 您不能使用 查找。相反,您必须通过导航树来查找对象。
-
在右侧,切换到 属性编辑器 选项卡。
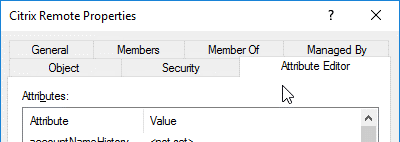 仅当启用了 高级功能 且您未使用 查找 功能时,此选项卡才可见。
-
向下滚动到 distinguishedName,双击它,然后将其复制到剪贴板。
-
在 NetScaler Gateway GUI 中,导航到 NetScaler Gateway > 虚拟服务器。
-
选择一个现有的 NetScaler Gateway 虚拟服务器,然后点击 编辑。
-
在“基本身份验证”部分中,点击 LDAP 策略。
-
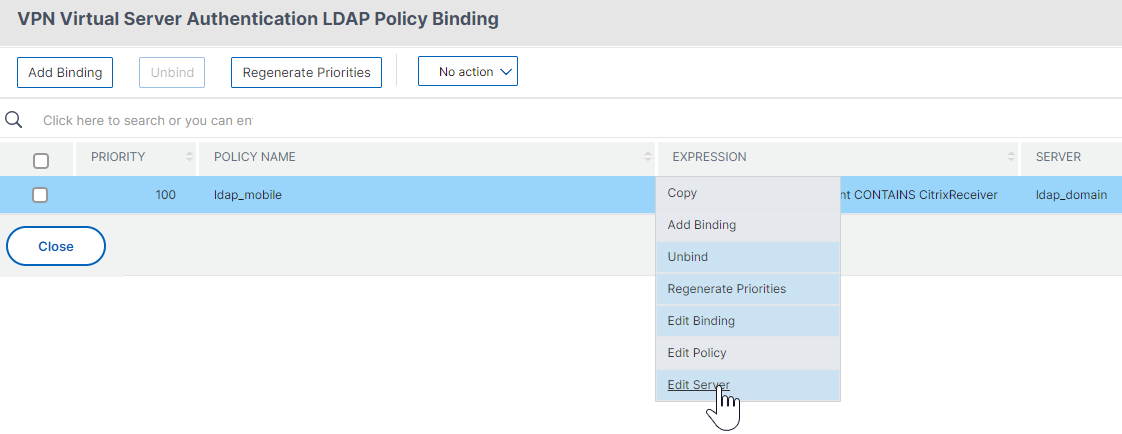
右键单击现有 LDAP 策略,然后点击 编辑服务器。
-
在 其他设置 部分的 搜索筛选器 字段中,键入 memberOf=,然后将 Active Directory 组的可分辨名称粘贴到等号 (=) 后面。
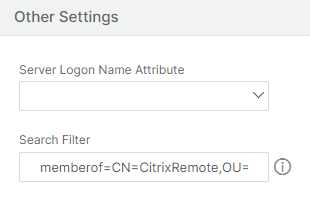 搜索筛选器示例如下: memberOf=CN=Citrix® Remote,OU=Citrix,DC=corp,DC=local 注意: 默认情况下,NetScaler® 仅搜索作为 Active Directory 组直接成员的用户名。如果要搜索嵌套组,请将 Microsoft OID:: 添加到 LDAP 搜索筛选器。OID 插入在 memberOf 和 = 之间。示例: memberOf:1.2.840.113556.1.4.1941:=CN=Citrix Remote,OU=Citrix,DC=corp,DC=local
-
单击 确定。
NetScaler Gateway 会话策略方法
NetScaler Gateway 允许管理员指定哪些 Active Directory 组的用户可以通过会话策略或配置文件登录。有关创建 Active Directory 组并将用户添加到其中的信息,请参阅 在 NetScaler Gateway 上创建组。
使用 CLI:
运行以下命令以限制特定组的用户对 NetScaler Gateway 的访问:
set vpn sessionAction sessionActionName -allowedLoginGroups groupName
使用 GUI:
-
导航到 NetScaler Gateway > 策略 > 会话。
-
在详细信息窗格中,单击 添加。
-
在 名称 中,键入策略的名称。
-
在 配置文件 旁边,单击 添加。
-
在 名称 中,键入配置文件的名称。
-
单击 安全 选项卡并选择 高级设置。
-
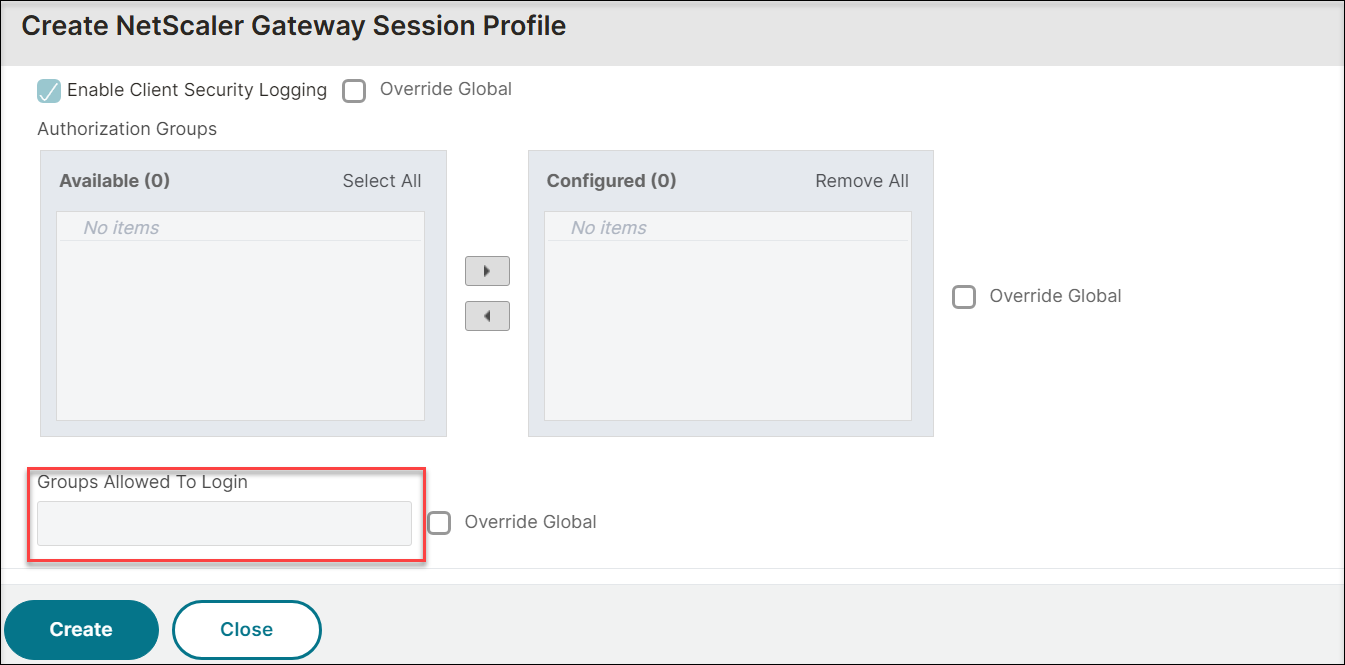
在 允许登录的组 旁边,选择 覆盖全局,然后输入允许登录 NetScaler Gateway 的 Active Directory 组。
-
单击 创建。
创建并关闭会话配置文件后,在“创建 NetScaler Gateway 会话策略”对话框中创建会话策略的表达式。