
企业书签的高级策略支持
企业书签 (VPN URL) 可以配置为高级策略。
注意:
-
NetScaler Gateway 支持企业书签的 HTTP、HTTPS 和 RDP 协议。
-
NetScaler Gateway 仅支持企业书签的绝对 URL。
将 VPN URL 配置为高级策略
在 GUI 上
-
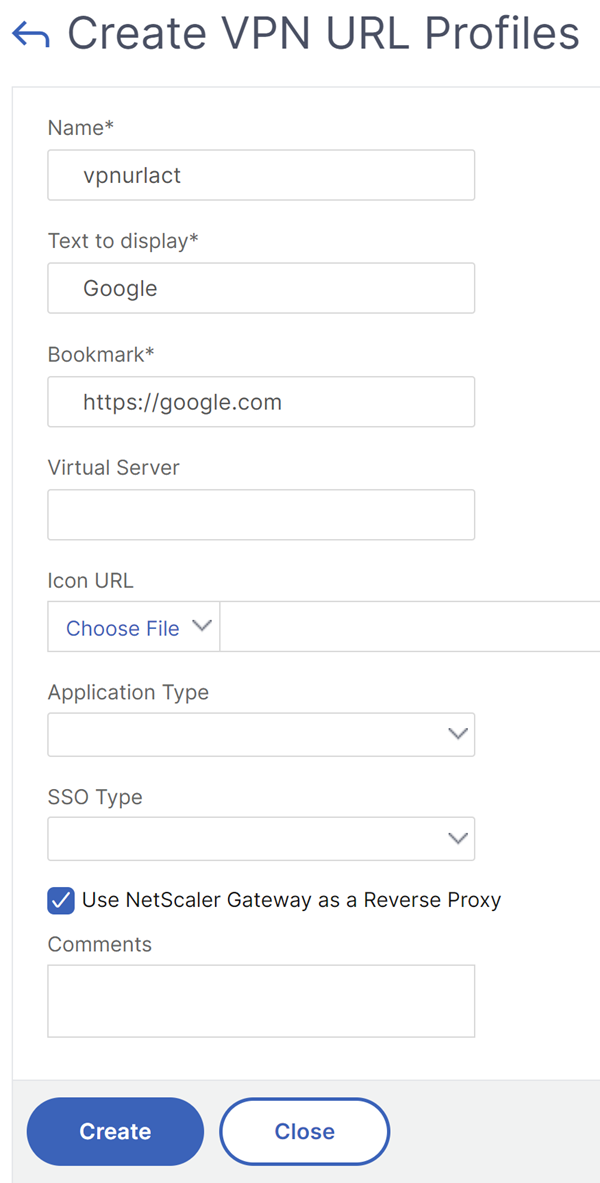
创建 VPN URL 配置文件。
-
导航到 配置 > NetScaler Gateway > 策略 > VPN URL。
-
在VPN URL 策略和配置文件页面上,选择VPN URL 配置文件选项卡,然后单击添加。
-
更新所需字段,然后单击创建。
-
名称:VPN URL 配置文件的名称。
-
要显示的文本:链接的简要说明。该说明显示在访问界面上。
-
书签:应用程序的 Web 地址。
-
虚拟服务器:已配置的关联负载平衡或内容交换虚拟服务器的名称。此字段是可选的。
-
图标 URL:此字段中上传的图标支持所有主题,但默认主题除外。建议最大尺寸为 70x70 像素。我们建议您使用透明图像。此字段是可选的。
-
应用程序类型:选择 URL 所代表的应用程序类型(VPN、无客户端 VPN 或 SaaS)。此字段是可选的。
-
SSO 类型:您要为书签配置的 SSO 类型。配置 SSO 后,用户无需在后续登录中输入凭据即可访问应用程序。支持以下 SSO 类型:
-
统一网关:此 SSO 配置允许通过单个 URL 安全地远程访问应用程序的多个资源。
-
自我身份验证:在此 SSO 配置中,NetScaler Gateway 用户需要提供登录凭据才能访问应用程序。
-
基于 SAML 的身份验证:在此 SSO 配置中,NetScaler Gateway 使用 IdP 验证用户详细信息,生成 SAML 断言,并将其发送到 SP。如果验证通过,则 SSO 成功。
-
注意:如果启用无客户端访问,可以确保对网站的请求通过 NetScaler Gateway。例如,您为 Google 添加了书签。选中“将 NetScaler Gateway 用作反向代理”复选框。选中此复选框后,网站请求将从用户设备发送到 NetScaler Gateway,然后再发送到网站。取消选中此复选框后,请求将从用户设备直接发送到网站。仅当启用无客户端访问时,此复选框才可用。 -
-
-
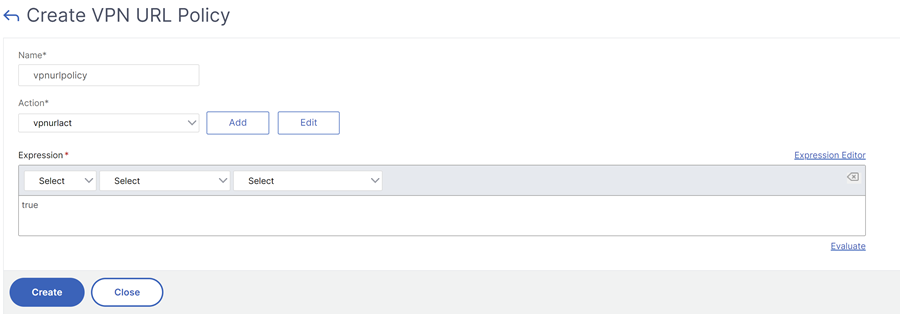
创建 VPN URL 策略。
-
导航到 配置 > NetScaler Gateway > 策略 > VPN URL。
-
在“VPN URL 策略和配置文件”页面上,选择“VPN URL 策略”选项卡,然后单击“添加”。
-
更新所需字段,然后单击“创建”。
-
名称:VPN URL 策略的名称。
-
操作:选择已配置的 VPN URL 配置文件。如果下拉列表中没有配置文件,请单击“添加”并重复步骤 1。
-
表达式:有关高级策略表达式的信息,请参阅策略和表达式。
-
-
-
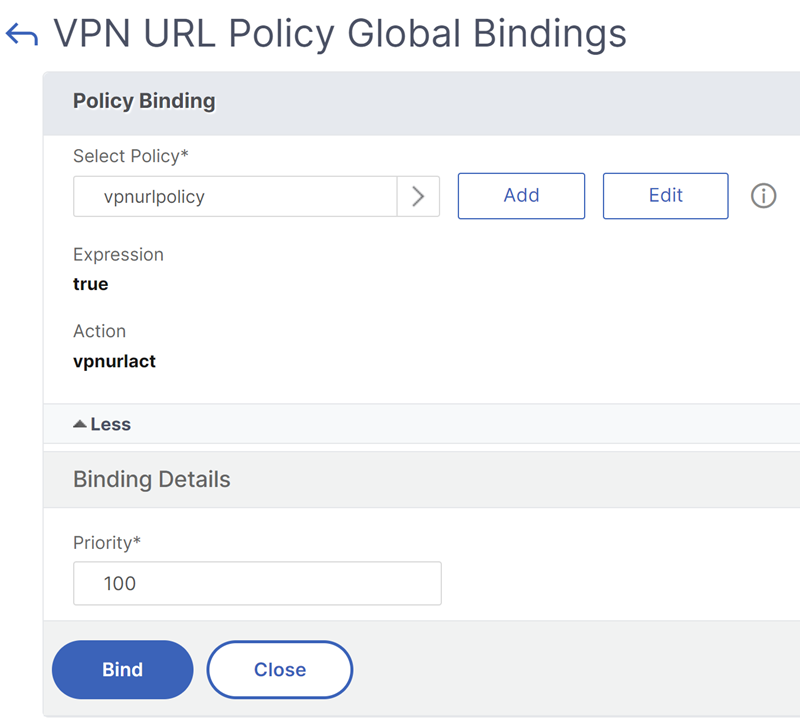
将 VPN URL 策略绑定到绑定点。
-
导航到 配置 > NetScaler Gateway > 策略 > VPN URL。
-
在 VPN URL 策略和配置文件 页面上,选择 VPN URL 策略 选项卡。
-
从 选择操作 下拉列表中选择 全局绑定。
-
选择 VPN URL 策略。如果没有列出策略,请单击 添加 并重复步骤 2。
-
在 绑定详细信息 部分中,为 VPN URL 策略分配优先级。
-
在 CLI 上
创建 VPN URL 操作:
在命令提示符下,键入以下内容:
add vpn urlAction <name> -linkName <string> -actualURL <string> [-vServerName <string>] [-clientlessAccess ( ON | OFF )] [-comment <string>] [-iconURL <URL>] [-ssotype <ssotype>] [-applicationtype <applicationtype>] [-samlSSOProfile <string>]
NetScaler Gateway 支持以下 VPN URL 操作:
-
添加
add vpn urlAction <name> -linkName <string> -actualURL <string> [-vServerName <string>] [-clientlessAccess ( ON | OFF )] [-comment <string>] [-iconURL <URL>] [-ssotype <ssotype>] [-applicationtype <applicationtype>] [-samlSSOProfile <string>] -
设置
set vpn urlAction <name> [-vServerName <string>] [-clientlessAccess ( ON | OFF )] [-comment <string>] [-iconURL <URL>] [-ssotype <ssotype>] [-applicationtype <applicationtype>] [-samlSSOProfile <string>] -
取消设置
unset vpn urlAction <name> [-vServerName] [-clientlessAccess] [-comment] [-iconURL] [-ssotype] [-applicationtype] [-samlSSOProfile]注意:如果您将无客户端访问设置为开启,您可以确保对网站的请求从用户设备发送到 NetScaler Gateway,然后再发送到网站。 -
显示
show vpn urlAction [<name>] -
删除
remove vpn urlAction <name> -
重命名
rename vpn urlAction <name>@ <newName>@
创建 VPN URL 策略:
NetScaler Gateway 支持用于 VPN URL 策略的以下操作:
-
添加
add vpn urlPolicy <name> -rule <expression> -action <string> [-comment <string>] [-logAction <string>] -
设置
set vpn urlPolicy <name> [-rule <expression>] [-action <string>] [-comment <string>] [-logAction <string>] -
取消设置
unset vpn urlPolicy <name> [-comment] [-logAction] -
显示
show vpn urlPolicy [<name>] -
删除
remove vpn urlPolicy <name> -
重命名
rename vpn urlpolicy <name>@ <newName>@ -
统计
stat vpn urlpolicy [<name>] [-detail] [-fullValues] [-ntimes <positive_integer>] [-logFile <input_filename>] [-clearstats ( basic | full )]
将策略绑定到绑定点:
NetScaler Gateway 支持以下 VPN URL 策略绑定操作:
-
绑定
bind vpn vserver <vserver name> -policy <string> -priority <positive_integer> [-gotoPriorityExpression <expression>]
 bind vpn global -policyName <string> -priority <positive_integer> [-gotoPriorityExpression <expression>]
 bind aaa user <userName> -policy <string> [-priority <positive_integer>] [-type <type>] [-gotoPriorityExpression <expression>]
bind aaa group <groupName> -policy <string> [-priority <positive_integer>] [-type <type>] [-gotoPriorityExpression <expression>] -
解除绑定
unbind vpn vserver <name> -policy <string>
 unbind vpn global -policyName <string>
 unbind aaa user <name> -policy <string>
unbind aaa group <name> -policy <string>注意:绑定点包括aaauser、aaagroup、vpnvserver和vpnglobal。