
出站 ICA® 代理支持
适用于 NetScaler Gateway 的出站 ICA 代理支持使网络管理员能够利用 SmartControl 功能,即使 Receiver 和 NetScaler Gateway 部署在不同的组织中。
以下场景说明了出站 ICA 代理解决方案的用法:
当 Receiver 和 NetScaler Gateway 部署在不同的组织中时,网络管理员需要控制 ICA 会话相关功能。
了解出站 ICA 代理支持
为了将 SmartControl 功能引入拥有接收器的企业组织 A 公司,我们需要添加一个充当 LAN 代理的 NetScaler 设备。NetScaler LAN 代理强制执行 SmartControl 并将流量代理到 B 公司的 NetScaler Gateway。在此部署场景中,Receiver 将流量转发到 NetScaler LAN 代理,这使得 A 公司的网络管理员能够强制执行 SmartControl。部署情况如下图所示。
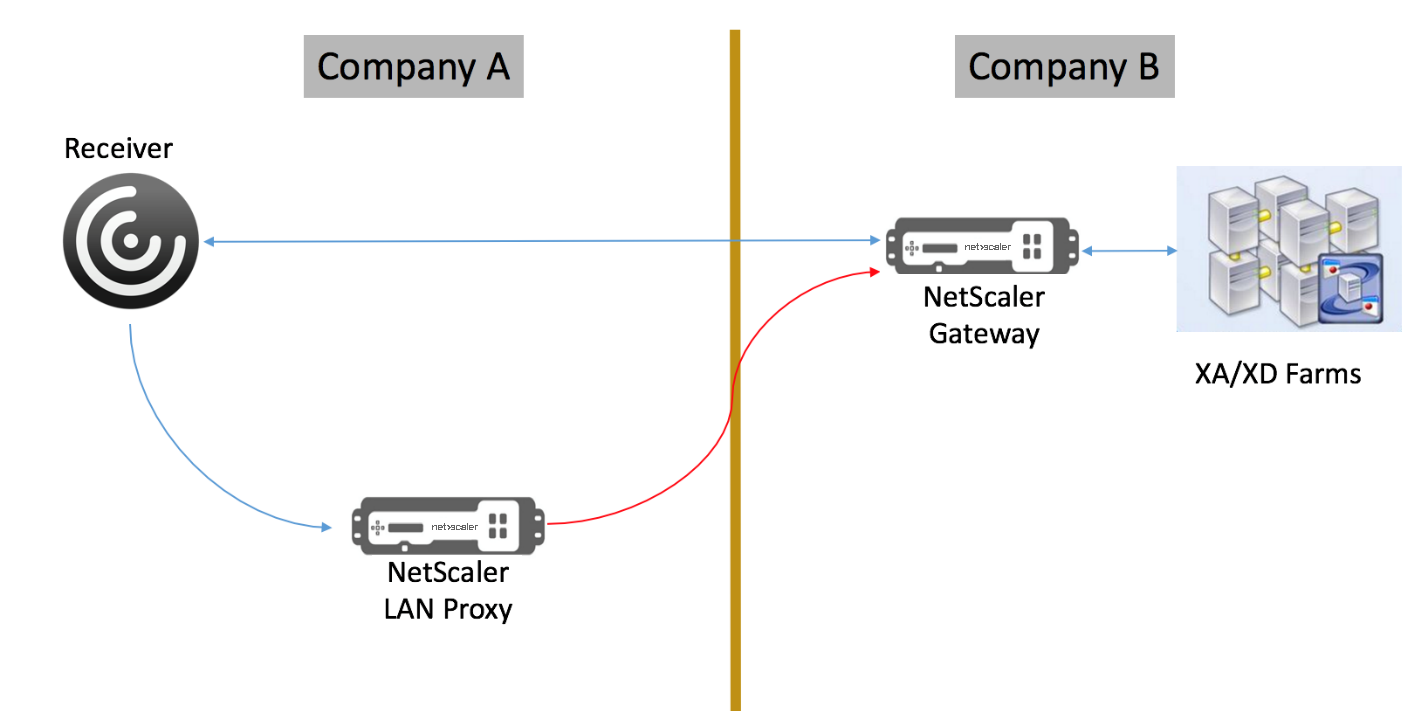
在此场景中,LAN 代理和 NetScaler Gateway 之间的流量通过 SSL。
注意: 不要在 NetScaler Gateway 上启用基于客户端证书的身份验证。
NetScaler LAN 代理上的 SSL 支持
从版本 13.0 build xx.xx 开始,Citrix Workspace 应用程序和 NetScaler LAN 代理之间的流量也支持通过 SSL。Citrix Workspace 应用程序通过 SSL 加密其发送到 LAN 代理的流量。LAN 代理上的 SSL 支持可以与现有部署共存。
要在 Citrix Workspace 应用程序和 NetScaler LAN 代理之间启用通过 SSL 的流量加密,您必须在 NetScaler LAN 代理上执行以下操作:
-
禁用身份验证并在 VPN 虚拟服务器上启用双跳。
-
将 Windows 客户端上的主机设置为 VPN 虚拟服务器的 IP 地址。
-
启用 SNI 和证书验证。
-
添加适当的 CA 证书并全局启用它们。