
NetScalerインスタンスの管理パーティションを管理する
Citrix Application Delivery Controller (ADC) インスタンスで管理パーティションを構成すると、組織内の異なるグループに同じNetScalerインスタンス上の異なるパーティションを割り当てることができます。ネットワーク管理者は、複数のNetScalerインスタンス上の複数のパーティションを管理するように割り当てることができます。
NetScaler® Application Delivery Management (ADM) は、単一のコンソールから管理者が所有するすべてのパーティションをシームレスに管理する方法を提供します。他のパーティション構成を中断することなく、これらのパーティションを管理できます。
複数のユーザーが異なる管理パーティションを管理できるようにするには、グループを作成し、それらのグループにユーザーとパーティションを割り当てる必要があります。各ユーザーは、自分が属するグループ内のパーティションのみを表示および管理できます。各管理パーティションは、NetScaler ADMのインスタンスとして扱われます。NetScalerインスタンスを検出すると、そのNetScalerインスタンスで構成された管理パーティションは、自動的にシステムに追加されます。
各インスタンスに2つのパーティションが構成された2つのNetScaler VPXインスタンスがあるとします。たとえば、NetScalerインスタンス10.102.216.49にはPartition\_1、Partition\_2、Partition\_3があり、NetScalerインスタンス10.102.29.120にはp1とp2があります(次の画像に示すとおり)。
パーティションを表示するには、Infrastructure > Instances > NetScaler > VPX に移動し、Partitions をクリックします。
user-p1には、10.102.29.120-p1と10.102.216.49-Partition\_1のパーティションを割り当てることができます。また、user-p2には、10.102.29.80-p2、10.102.216.49-Partition\_2、および10.102.216.49-Partition\_3のパーティションを管理するように割り当てることができます。
次に、user-p1とuser-p2の2人のユーザーを作成し、作成したグループにユーザーを割り当てる必要があります。
まず、適切な権限(例:管理者権限)を持つ2つのグループを作成し、各グループに必要な管理パーティションインスタンスを含める必要があります。たとえば、システムグループpartition1-adminを作成し、NetScaler管理パーティション10.102.29.120-p1と10.102.216.49-Partition\_1をこのグループに追加します。また、システムグループpartition2-adminを作成し、NetScaler管理パーティション10.102.29.120-p2、10.102.216.49-Partition\_2、および10.102.216.49-Partition\_3をこのグループに追加します。
管理パーティションを作成した後、監査目的で、リビジョン履歴差分機能と管理パーティションの監査テンプレート機能も使用できます。
管理パーティションのリビジョン履歴差分を使用すると、分割されたNetScalerインスタンスの最新5つの構成ファイル間の差分を表示できます。構成ファイルを相互に比較したり(例:構成リビジョン-1と構成リビジョン-2)、現在の実行中/保存済み構成と構成リビジョンを比較したりできます。構成の差分とともに、修正構成も表示されます。すべての修正コマンドをローカルフォルダーにエクスポートし、構成を修正できます。
リビジョン履歴差分を表示するには:
-
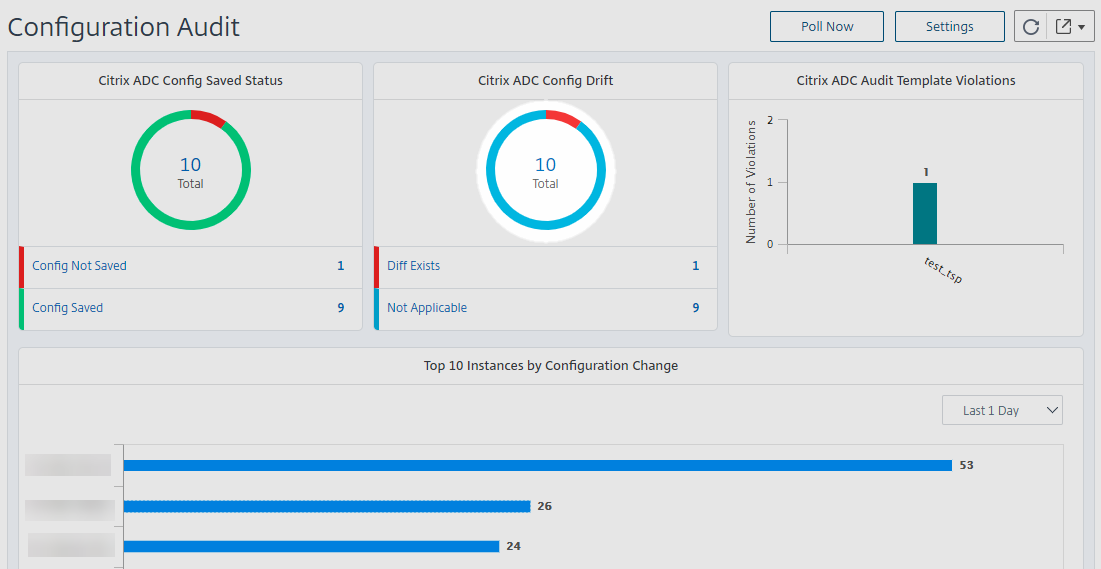
Infrastructure > Configuration Audit に移動します。インスタンス構成ステータスを表すドーナツチャート内をクリックします。開いた Audit Reports ページで、分割されたNetScalerインスタンスをクリックします。
-
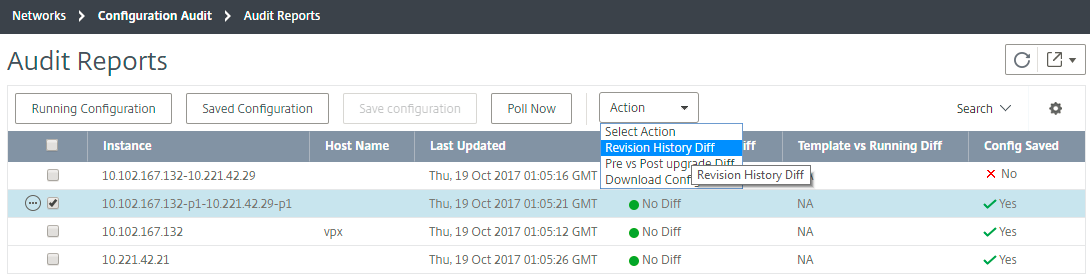
Action メニューから、Revision History Diff をクリックします。
-
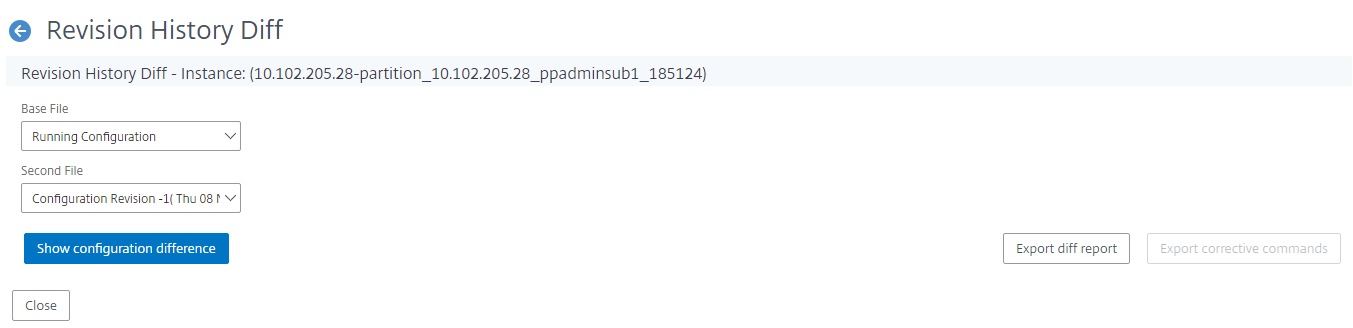
リビジョン履歴の差分ページで、比較するファイルを選択します。たとえば、保存された構成と構成リビジョン -1 を比較し、構成の差分を表示をクリックします。
-
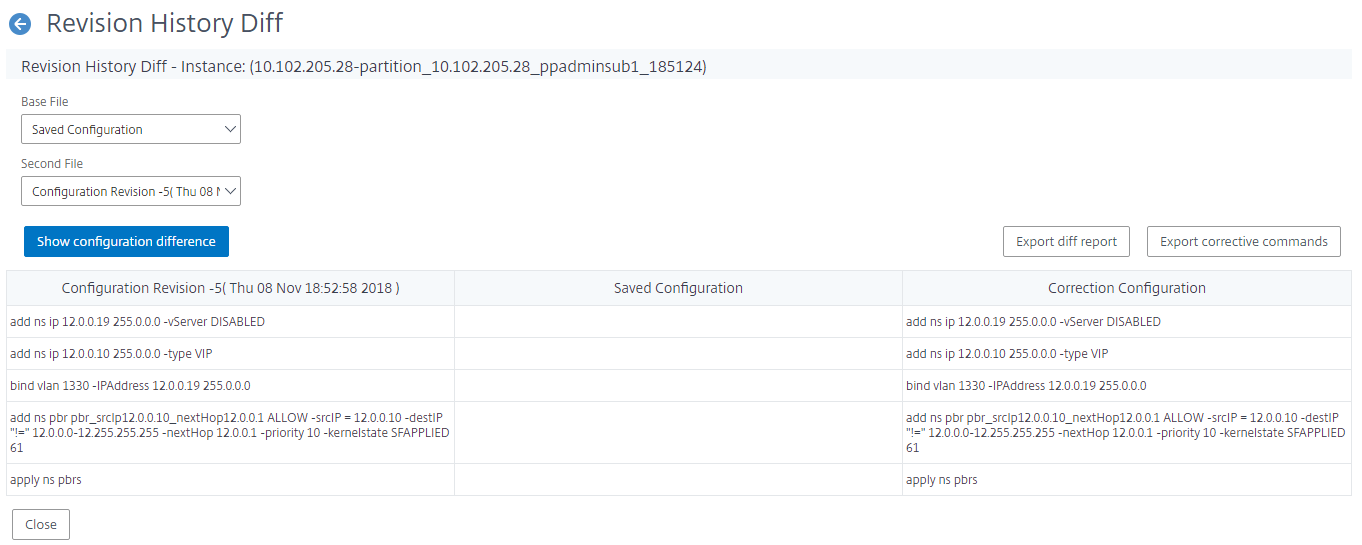
選択したパーティション化されたNetScalerインスタンスの最新の5つの構成ファイル間の差分を、以下に示すように表示できます。また、修正構成コマンドを表示し、これらの修正コマンドをローカルフォルダーにエクスポートすることもできます。これらの修正コマンドは、構成を目的の状態(比較に使用されている構成ファイル)にするために、ベースファイルで実行する必要があるコマンドです。
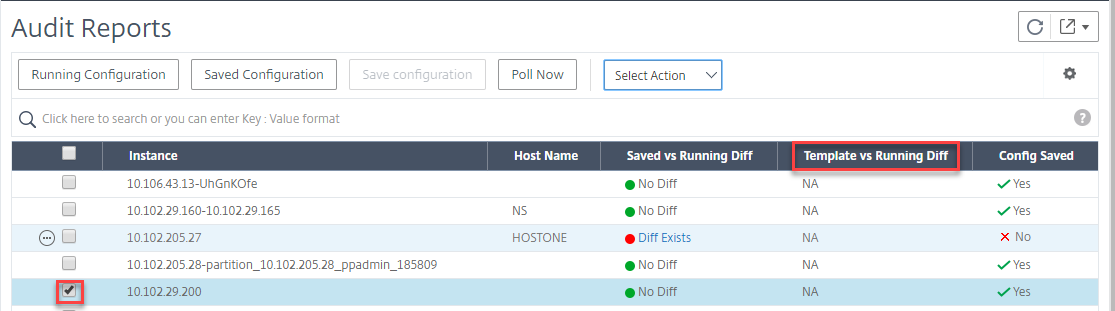
パーティションの監査テンプレートを使用すると、カスタム構成テンプレートを作成し、それをパーティションインスタンスに関連付けることができます。インスタンスの実行中の構成と監査テンプレートとの間の差異は、監査レポートページのテンプレートと実行中の差分列に表示されます。構成の差分とともに、修正構成も表示されます。すべての修正コマンドをローカルフォルダーにエクスポートして、構成を修正することもできます。
テンプレートと実行中の差分を表示するには:
-
監査レポートページから、パーティション化されたNetScalerインスタンスをクリックします。
-
監査テンプレートと実行中の差分との間に差異がある場合、その差異はハイパーリンクとして表示されます。差異がある場合は、ハイパーリンクをクリックして差異を表示します。構成の差分とともに、修正構成も表示されます。すべての修正コマンドをローカルフォルダーにエクスポートして、構成を修正することもできます。
グループを作成するには:
-
設定 > ユーザー管理 > グループに移動し、追加をクリックします。
-
システムユーザーの作成ページで、以下を指定します。
-
グループ設定タブ: グループ名とロール権限を入力します。特定のインスタンスへのアクセスを許可するには、すべてのインスタンスチェックボックスをオフにし、インスタンスの選択ページでインスタンスを選択します。
-
アプリケーションとテンプレートタブ: このグループをすべてのアプリケーションと構成テンプレートで使用することを選択できます。
-
ユーザーの選択タブ: このグループに追加するユーザーを選択します。「利用可能」テーブルの「新規」リンクをクリックして、新しいユーザーを作成できます。オプションで、セッションタイムアウトを設定できます。ここでは、ユーザーがアクティブな状態を維持できる期間を設定できます。
-
-
「完了」をクリックします。グループの作成(/en-us/netscaler-application-delivery-management-software/media/create-system-group.png)
ユーザーを作成するには:
-
「設定 > ユーザー管理 > ユーザー」に移動し、「追加」をクリックします。
-
「システムユーザーの作成」ページで、ユーザー名とパスワードを指定します。オプションで、外部認証を有効にし、セッションタイムアウトを設定できます。
-
「利用可能」リストから「構成済み」リストにグループ名を追加して、ユーザーをグループに割り当てます。
-
「作成」をクリックします。
ログアウトし、user-p1の資格情報でログオンします。管理および監視のために割り当てられた管理者パーティションのみを表示および管理できます。