
Microsoft Exchange スタイルブック
Microsoft Exchange 2016 StyleBookを使用すると、ネットワーク内のMicrosoft Exchange 2016エンタープライズアプリケーションを最適化および保護するNetScaler構成を展開できます。Microsoft Exchange 2016は、従業員やその他の関係者に電子メール、個人情報管理、およびメッセージングサービスを提供する主要なエンタープライズアプリケーションです。
Microsoft Exchange StyleBookを使用して構成されるNetScaler機能
Microsoft Exchange 2016 StyleBookは、Microsoft Exchange 2016サーバー向けに次のNetScaler機能を有効にし、構成します。
-
負荷分散 - 複数のExchangeサーバーの負荷分散を可能にする基本的な負荷分散
-
コンテンツスイッチング - 単一IPアクセスと、クエリを正しい負荷分散仮想サーバーにリダイレクトすることを可能にするコンテンツスイッチング
-
リライト - ユーザーをセキュアなページにリダイレクトします
-
SSLオフロード - SSL処理をNetScalerにオフロードし、Exchangeサーバーの負荷を軽減します
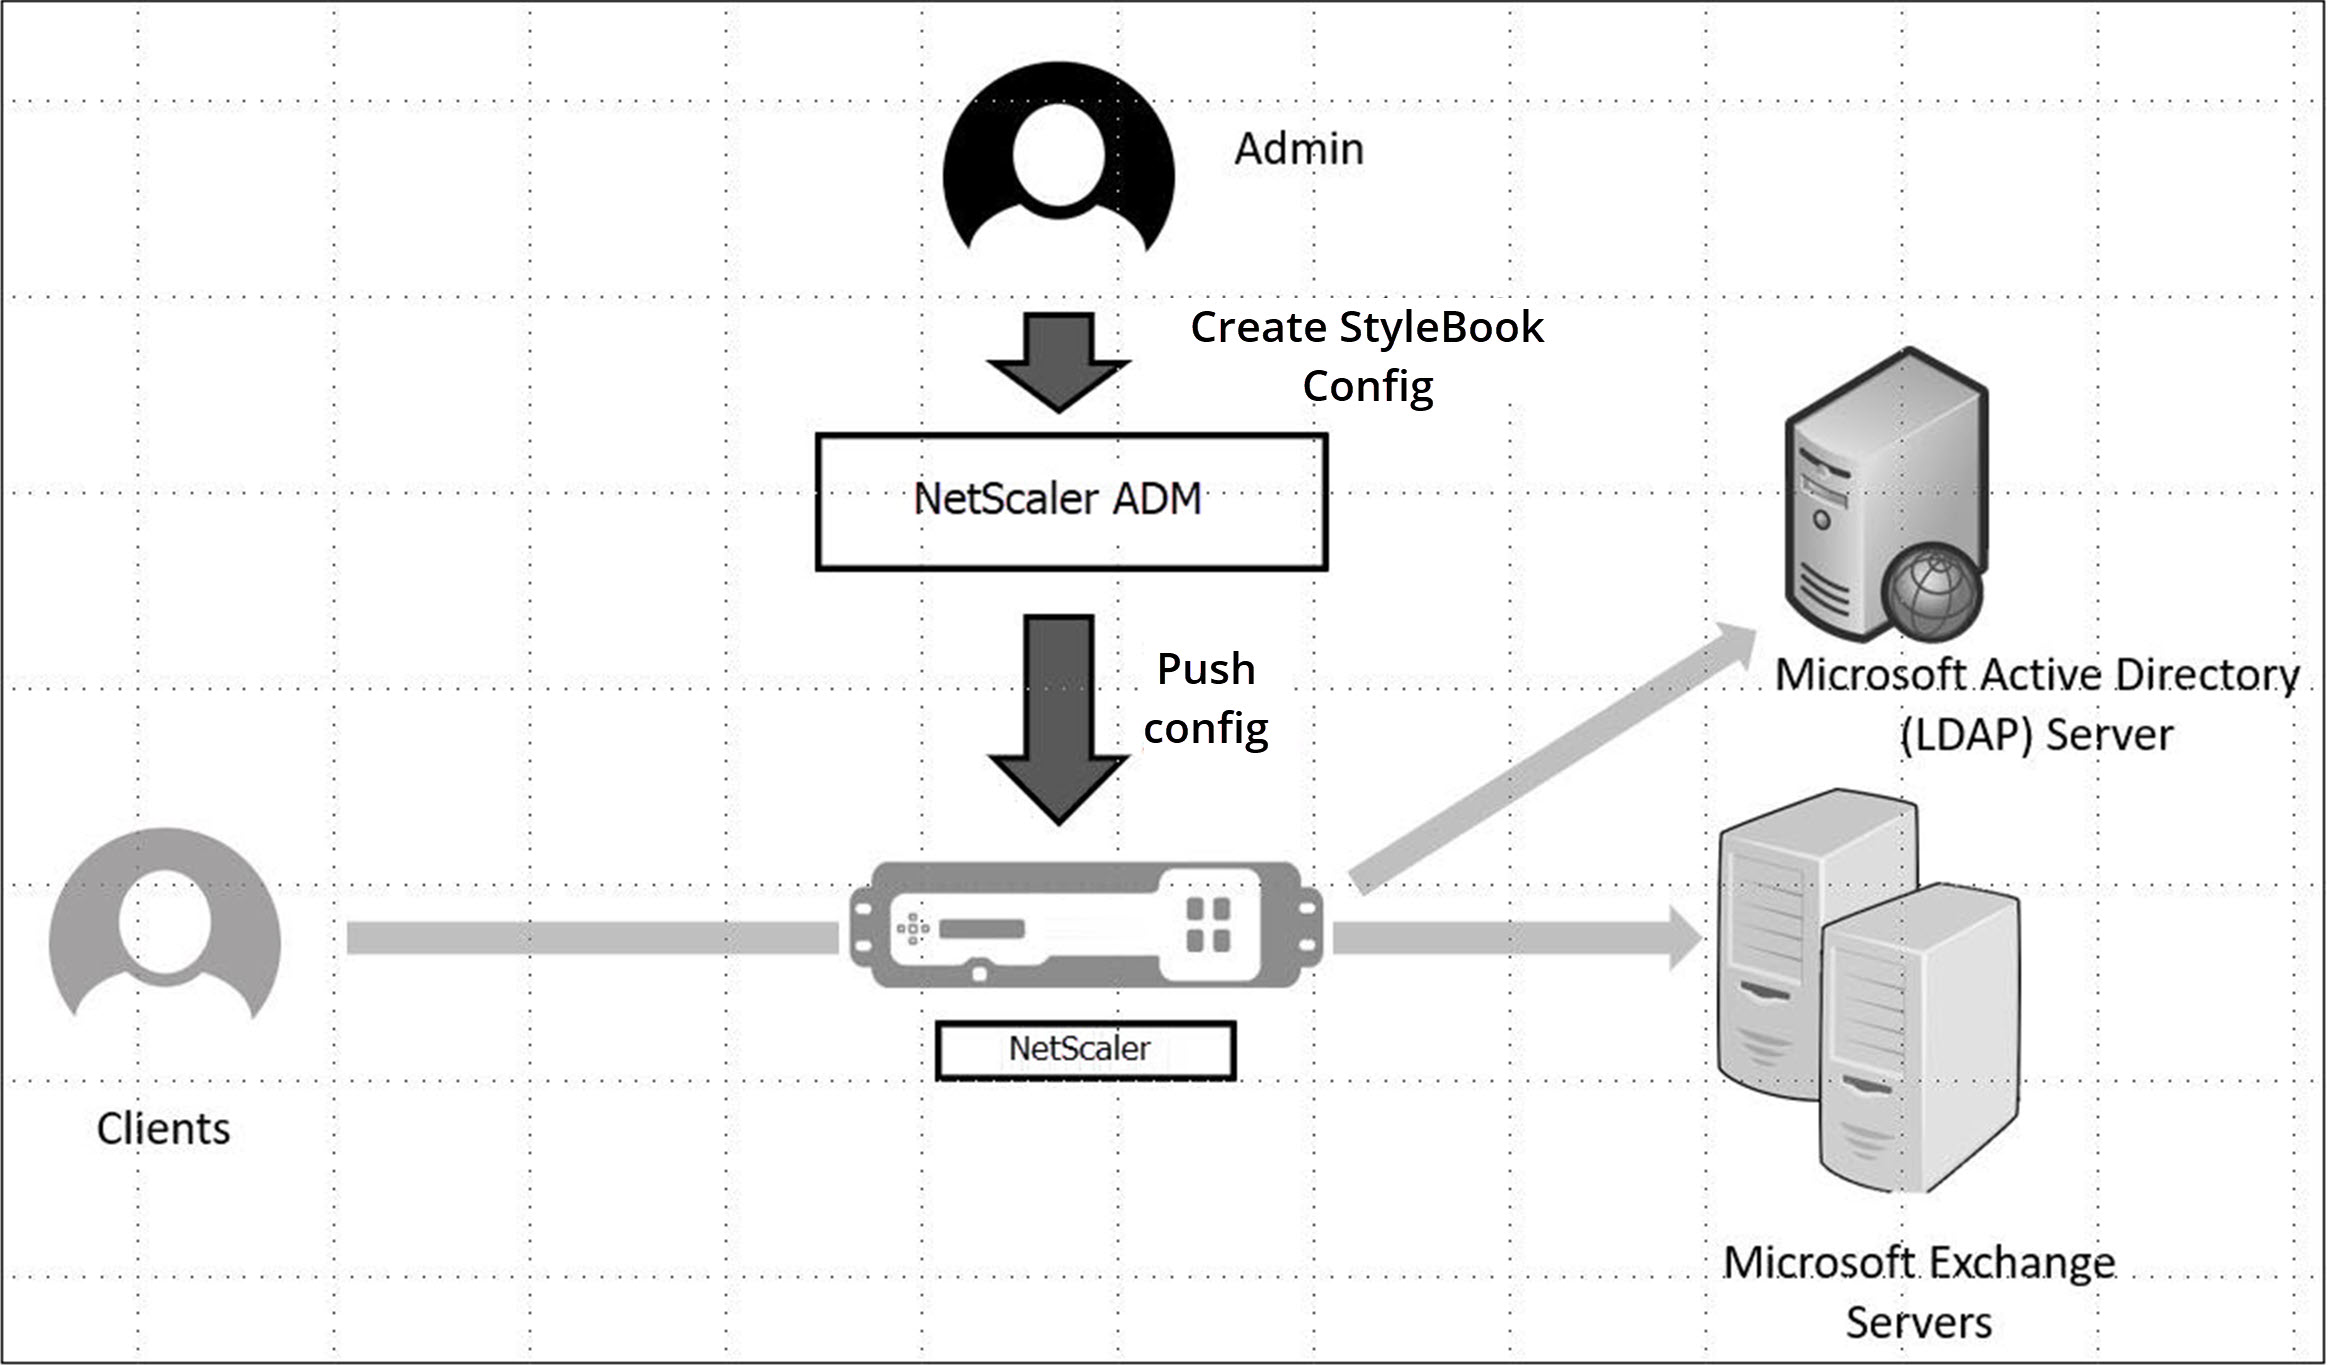
次の図は、ネットワーク内のExchangeサーバーの展開を図式的に表しています。
前提条件
-
証明書ベースの認証の場合、ネットワーク設定の一部であるすべてのアドレス指定可能なホストは、IPアドレスだけでなく、解決可能なドメイン名を持っている必要があります。
-
Microsoft Exchange 2016サーバーでSIPポートがアクセス可能であることを確認してください。
Microsoft Exchange スタイルブックの構成
ビジネスエンタープライズでMicrosoft Exchange StyleBookを構成して、NetScaler構成を展開します。
NetScaler® ADM で Microsoft Exchange アプリケーションを構成するには
-
NetScaler ADM で、アプリケーション > StyleBooks の順に移動します。
-
Microsoft Exchange 2016 StyleBook を検索し、構成の作成をクリックします。StyleBook は、この StyleBook で定義されているすべてのパラメータの値を入力できるユーザーインターフェイスフォームとして表示されます。マイクロソフト エクスチェンジ スタイルブック の構成(/en-us/netscaler-application-delivery-management-software/media/microsoft-exchange-2016-create-configuration-citrix.png)
-
次のパラメータの詳細を入力します。
-
Exchange アプリケーション名 - ネットワーク内の Microsoft Exchange アプリケーションの名前
-
Exchange VIP - Microsoft Exchange アプリケーションのクライアント要求を受信する NetScaler 上の仮想 IP アドレス
-
Exchange Server IP - ネットワーク内のすべての Exchange サーバーの IP アドレス。IP アドレスを追加する場合は、プラス (+) アイコンをクリックします。通常、ネットワークには2つの Exchange サーバーが構成されています。
-
-
Exchange 証明書セクションで、Exchange 証明書を NetScaler ADM にアップロードします。証明書ファイルとキーファイルの両方の名前を入力し、ローカルストレージからアップロードします。キーファイルを暗号化するために秘密鍵パスワードを指定することもできます。注証明書ファイルが「.pem」または「.der」形式であることを確認してください。NetScaler ADM は、他の形式のファイルを拒否します。証明書の有効期限の詳細や高度な設定を指定する場合は、高度な証明書設定を選択します。
-
Exchange Active Directory 認証設定セクションで、データを入力して AD 設定を構成します。
-
Active Directory Authentication VIP - NetScalerアプライアンスでAD (LDAP) 仮想サーバーを作成および構成するために使用される仮想IPアドレス。
-
Active Directory Server IP - Active DirectoryドメインコントローラーのIPアドレス。
-
Active Directoryベース文字列 - Active Directory内のLDAPベース文字列。例: CN=Users,DC=CTXNSSFB,DC=COM。
-
Active Directory LDAP Bind Distinguished Name (DN) - LDAPバインド識別名 (DN) は、このオブジェクトをLDAPサーバー (AD) にバインドするために使用されます。例: "cn=Administrator,cn=Users,dc=acme,dc=com"
-
Active Directory LDAP Bind Distinguished Name (DN) Password - LDAPバインド識別名 (DN) は、AD認証のパスワードです。
-
Active Directory User Name Attribute - ユーザー名のAD属性。NetScalerはLDAP属性を使用して外部Active Directoryサーバーを照会します。例: "sAMAccountName"
-
Active Directory group Attribute Name - LDAPサーバーで構成されたLDAPグループ属性名。例: LDAPのグループ属性の「memberOf」。
-
Active Directory Sub-Attribute Name - LDAPサーバーで構成されたLDAPサブ属性名。例: LDAPのサブ属性の「cn」。
-
Active Directory認証ドメイン - 認証に使用されるAD/LDAPドメイン名。例: ctxnssfb.com。
-
-
Target Instances セクションで、このExchange構成を展開するNetScalerインスタンスを選択します。注最近検出されたNetScalerインスタンスを表示するには、更新アイコンをクリックします。
-
Create をクリックして構成ファイルを作成し、選択したNetScalerインスタンスで構成を実行します。Citrixでは、インスタンスで実際の構成を実行する前に、まず Dry Run を選択して、ターゲットインスタンスで作成される構成オブジェクトを確認することをお勧めします。
構成が正常に作成されると、StyleBookによってコンテンツスイッチング仮想サーバー、5つの負荷分散仮想サーバー、および1つのLDAP認証仮想サーバーにバインドされた1つのLDAPポリシーが作成されます。また、対応するサービスグループが作成され、負荷分散仮想サーバーにバインドされます。