-
-
-
VMware ESX、Linux KVM、およびCitrix HypervisorでNetScaler ADC VPXのパフォーマンスを最適化する
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
NetScaler ADCアプライアンスとAWSの仮想プライベートゲートウェイ間のCloudBridge Connectorトンネルの構成
-
データセンターとAzureクラウド間のCloudBridge Connectorトンネルの構成
-
データセンターとSoftLayer Enterprise Cloud間のCloudBridge Connectorトンネルの構成
-
NetScalerアプライアンスとCisco IOSデバイス間のCloudBridge Connector トンネルの構成
-
NetScaler ADCアプライアンスとフォーティネットFortiGateアプライアンス間のCloudBridge Connector トンネルを構成する
-
This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
データセンターと Azure クラウド間の CloudBridge Connector トンネルの設定
NetScalerアプライアンスは、企業のデータセンターとMicrosoftのクラウドホスティングプロバイダーであるAzureとの接続を提供するため、Azureはエンタープライズネットワークのシームレスな拡張となります。NetScalerは、エンタープライズデータセンターとAzureクラウド間の接続を暗号化して、両者間で転送されるすべてのデータを安全にします。
CloudBridge Connector トンネルの仕組み
データセンターをAzureクラウドに接続するには、データセンターにあるNetScalerアプライアンスとAzureクラウドにあるゲートウェイの間にCloudBridge Connector トンネルを設定します。データセンターのNetScalerアプライアンスとAzureクラウドのゲートウェイは、CloudBridge Connector トンネルのエンドポイントであり、CloudBridge Connector トンネルのピアと呼ばれます。
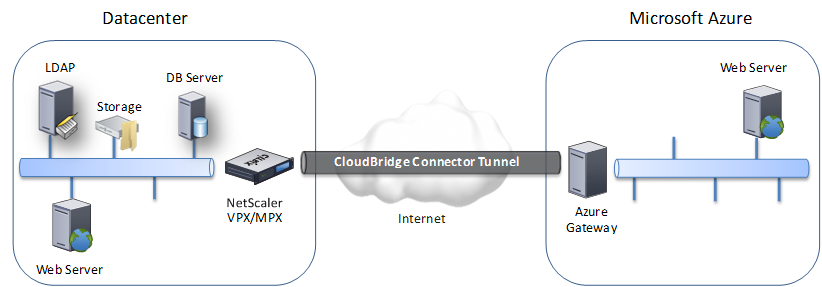
データセンターと Azure クラウド間の CloudBridge Connector トンネルは、オープンスタンダードのインターネットプロトコルセキュリティ (IPsec) プロトコルスイートをトンネルモードで使用して、CloudBridge Connector トンネル内のピア間の通信を保護します。CloudBridge Connector トンネルでは、IPsecにより以下が保証されます。
- データインテグリティ
- データオリジン認証
- データの機密保持 (暗号化)
- リプレイ攻撃からの保護
IPsec は、IP パケット全体を暗号化してからカプセル化するトンネルモードを使用します。暗号化には、HMAC ハッシュ関数を使用してパケットの整合性を確保し、暗号化アルゴリズムを使用して機密性を確保するカプセル化セキュリティペイロード (ESP) プロトコルを使用します。ESP プロトコルは、ペイロードを暗号化して HMAC を計算した後、ESP ヘッダーを生成し、暗号化された IP パケットの前に挿入します。ESP プロトコルは ESP トレーラーも生成し、パケットの最後に挿入します。
次に、IPsec プロトコルは ESP ヘッダーの前に IP ヘッダーを追加して、結果のパケットをカプセル化します。IP ヘッダーでは、宛先 IP アドレスは CloudBridge Connector ーピアの IP アドレスに設定されます。
CloudBridge Connectorトンネル内のピアは、インターネットキーエクスチェンジバージョン1(IKEv1)プロトコル(IPSecプロトコルスイートの一部)を使用して、次のように安全な通信をネゴシエートします。
-
2 つのピアは、事前共有キー認証を使用して相互に認証します。事前共有キー認証では、ピアが事前共有キー (PSK) と呼ばれるテキスト文字列を交換します。事前共有鍵は相互に照合されて認証されます。したがって、認証を成功させるには、各ピアに同じ事前共有キーを設定する必要があります。
-
その後、同僚は交渉し、以下について合意に達します。
- 暗号化アルゴリズム
- 一方のピアでデータを暗号化し、もう一方のピアでデータを復号するための暗号キー。
セキュリティプロトコル、暗号化アルゴリズム、および暗号鍵に関するこの合意は、セキュリティアソシエーション(SA)と呼ばれます。SA は一方向(シンプレックス)です。たとえば、データセンターのNetScalerアプライアンスとAzureクラウド内のゲートウェイの間にCloudBridge Connectorトンネルを設定すると、データセンターアプライアンスとAzureゲートウェイの両方に2つのSAがあります。一方の SA はアウトバウンドパケットの処理に使用され、もう 1 つの SA はインバウンドパケットの処理に使用されます。SA は、ライフタイムと呼ばれる指定された期間が経過すると期限切れになります。
CloudBridge Connector のトンネル構成とデータフローの例
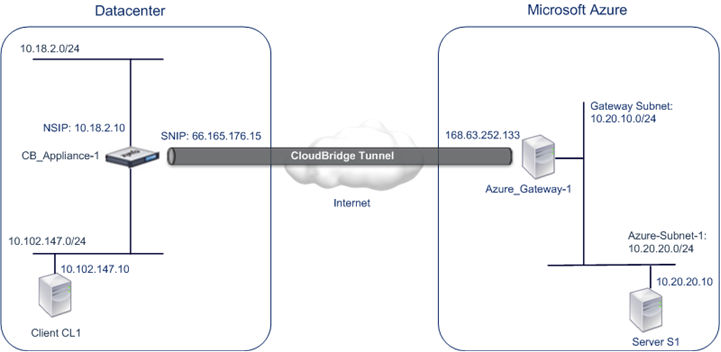
CloudBridge Connector トンネルの例として、データセンターのNetScalerアプライアンスCB_Appliance-1とAzureクラウドのゲートウェイAzure_Gateway-1の間にCloudBridge Connector トンネルが設定されている例を考えてみましょう。
CB_Appliance-1はL3ルーターとしても機能し、データセンターのプライベートネットワークがCloudBridge Connector トンネルを介してAzureクラウドのプライベートネットワークに到達できるようにします。CB_Appliance-1はルーターとして、CloudBridge Connector トンネルを介してデータセンターのクライアントCL1とAzureクラウドのサーバーS1間の通信を可能にします。クライアント CL1 とサーバー S1 は、異なるプライベートネットワーク上にあります。
CB_Appliance-1 では、CloudBridge Connector のトンネル設定には、CB_Azure_IPsec_Profile という名前の IPsec プロファイルエンティティ、CB_Azure_Tunnel という名前の CloudBridge Connector トンネルエンティティ、CB_azure_PBR という名前のポリシーベースルーティング (PBR) エンティティが含まれます。
PSec profile entity CB_Azure_IPSec_Profileは、CloudBridge Connector トンネル内の IPsec プロトコルが使用する IKE バージョン、暗号化アルゴリズム、ハッシュアルゴリズムなどの IPsec プロトコルパラメータを指定します。CB_Azure_IPSec_Profile は IP トンネルエンティティ CB_Azure_Tunnel にバインドされています。
CloudBridge Connector のトンネルエンティティCB_Azure_Tunnelは、ローカルIPアドレス(NetScalerアプライアンスで構成されたパブリックIP(SNIP)アドレス)、リモートIPアドレス(Azure_Gateway-1のIPアドレス)、およびCloudBridge Connector トンネルのセットアップに使用されるプロトコル(IPsec)を指定します。CB_Azure_Tunnel は PBR エンティティ CB_Azure_PBR にバインドされています。
PBR エンティティ CB_Azure_PBR は、条件セットとCloudBridge Connector トンネルエンティティ (CB_Azure_Tunnel) を指定します。送信元 IP アドレス範囲と宛先 IP アドレス範囲が CB_Azure_PBR の条件です。送信元IPアドレス範囲と宛先IPアドレス範囲は、それぞれデータセンターのサブネットとAzureクラウドのサブネットとして指定されます。データセンターのサブネット内のクライアントから送信され、Azureクラウド上のサブネット内のサーバー宛てのリクエストパケットはすべて、CB_Azure_PBRの条件と一致します。その後、このパケットはCloudBridge の処理対象と見なされ、PBRエンティティにバインドされたCloudBridge Connector トンネル (CB_Azure_Tunnel) を介して送信されます。
Microsoft Azure では、CloudBridge Connector のトンネル構成には、My-Datacenter-Network という名前のローカルネットワークエンティティ、Azure-Network-for-CloudBridge-Tunnel という名前の仮想ネットワークエンティティ、および Azure_Gateway-1 という名前のゲートウェイが含まれます。
ローカル(Azureのローカル)ネットワークエンティティであるMy-Datacenter-Networkは、データセンター側のNetScalerアプライアンスのIPアドレスと、トラフィックがCloudBridge Connector トンネルを通過するデータセンターのサブネットを指定します。仮想ネットワークエンティティの Azure-Network-for-CloudBridge-Tunnel は、Azure に Azure-Subnet-1 という名前のプライベートサブネットを定義しています。サブネットのトラフィックは CloudBridge Connector トンネルを通過します。サーバー S1 はこのサブネットにプロビジョニングされます。
ローカルネットワークエンティティの My-Datacenter-Network は、仮想ネットワークエンティティ Azure-Network-for-CloudBridge-Tunnel に関連付けられています。この関連付けは、Azure の CloudBridge Connector トンネル設定のリモートネットワークとローカルネットワークの詳細を定義します。ゲートウェイ Azure_Gateway-1 は、このアソシエーションが CloudBridge Connector トンネルのAzure 側の CloudBridge エンドポイントになるために作成されました。
設定の詳細については、 CloudBridge Connector トンネル設定 pdf を参照してください。
CloudBridge Connectorのトンネル設定について考慮すべきポイント
データセンターのNetScalerアプライアンスとMicrosoft Azureの間にCloudBridge Connector トンネルを構成する前に、次の点を考慮してください。
- CloudBridge Connectorトンネルのトンネルエンドポイントアドレスとして使用するには、NetScalerアプライアンスに公開用のIPv4アドレス(SNIPタイプ)が必要です。また、NetScalerアプライアンスはNATデバイスの背後に置かないでください。
- Azure は、CloudBridge Connector トンネルの次の IPsec 設定をサポートしています。そのため、CloudBridgeコネクタトンネル用のNetScalerを構成する際には、同じIPsec設定を指定する必要があります。
- IKE バージョン = v1
- 暗号化アルゴリズム = AES
- ハッシュアルゴリズム = HMAC SHA1
- 以下を許可するには、データセンターのエッジでファイアウォールを設定する必要があります。
- ポート 500 の任意の UDP パケット
- ポート 4500 の任意の UDP パケット
- 任意の ESP(IP プロトコル番号 50)パケット
- 新しい SA を確立するために CloudBridge Connector トンネルエンドポイント間で新しい暗号キーを再ネゴシエートする IKE 再キーイングはサポートされていません。セキュリティアソシエーション (SA) の有効期限が切れると、トンネルはダウン状態になります。そのため、SA の有効期間には非常に大きな値を設定する必要があります。
- Azureでトンネル構成を設定すると、トンネルのAzure側(ゲートウェイ)のパブリックIPアドレスとPSKが自動的に生成されるため、NetScalerでトンネル構成を指定する前にMicrosoft Azureを構成する必要があります。この情報は、NetScalerでトンネル構成を指定するために必要です。
CloudBridge Connector トンネルの設定
データセンターとAzureの間にCloudBridge Connector トンネルをセットアップするには、データセンターにCloudBridge VPX/MPXをインストールし、Microsoft AzureをCloudBridge Connector トンネル用に構成してから、データセンターのNetScalerアプライアンスをCloudBridge Connector トンネル用に構成する必要があります。
データセンターのNetScalerアプライアンスとMicrosoft Azure間のCloudBridge Connector トンネルの構成は、次のタスクで構成されます。
- データセンターでNetScalerアプライアンスをセットアップします。このタスクには、NetScaler物理アプライアンス(MPX)の展開と構成、またはデータセンターの仮想化プラットフォームでのNetScaler仮想アプライアンス(VPX)のプロビジョニングと構成が含まれます。
- CloudBridge Connector トンネル用のMicrosoft Azure の設定このタスクには、Azure にローカルネットワーク、仮想ネットワーク、ゲートウェイエンティティを作成することが含まれます。ローカルネットワークエンティティは、データセンター側のCloudBridge Connector トンネルエンドポイント(NetScalerアプライアンス)のIPアドレスと、トラフィックがCloudBridge Connector トンネルを通過するデータセンターのサブネットを指定します。仮想ネットワークは Azure 上のネットワークを定義します。仮想ネットワークの作成には、トラフィックがCloudBridge Connectorトンネルを通過して形成されるサブネットを定義することが含まれます。次に、ローカルネットワークを仮想ネットワークに関連付けます。最後に、CloudBridgeコネクタトンネルのAzure側のエンドポイントとなるゲートウェイを作成します。
- データセンター内のNetScalerアプライアンスをCloudBridge Connector トンネル用に構成します。このタスクには、データセンターのNetScalerアプライアンスにIPsecプロファイル、IPトンネルエンティティ、およびPBRエンティティを作成することが含まれます。IPsec プロファイルエンティティは、CloudBridge Connector トンネルで使用する IKE バージョン、暗号化アルゴリズム、ハッシュアルゴリズム、PSK などの IPsec プロトコルパラメータを指定します。IPトンネルは、CloudBridge Connector トンネルエンドポイント(データセンターのNetScalerアプライアンスとAzureのゲートウェイ)とCloudBridge Connector トンネルで使用されるプロトコルの両方のIPアドレスを指定します。次に、IPsec プロファイルエンティティを IP トンネルエンティティに関連付けます。PBR エンティティは、CloudBridge Connector トンネルを介して相互に通信する 2 つのサブネット (データセンターと Azure クラウド) を指定します。次に、IP トンネルエンティティを PBR エンティティに関連付けます。
CloudBridge Connector トンネル用の Microsoft Azure の設定
Microsoft Azure で CloudBridge Connector トンネル構成を作成するには、Microsoft Windows Azure 管理ポータルを使用してください。これは Microsoft Azure 上でリソースを作成および管理するための Web ベースのグラフィカルインターフェイスです。
Azure クラウドで CloudBridge Connector のトンネル設定を開始する前に、次のことを確認してください。
- Microsoft Azure のユーザーアカウントを持っています。
- Microsoft Azure の概念を理解している。
- Microsoft Windows Azure 管理ポータルについてはよくご存知でしょう。
データセンターと Azure クラウドの間の CloudBridge Connector トンネルを設定するには、Microsoft Windows Azure 管理ポータルを使用して Microsoft Azure で次のタスクを実行します。
- ローカルネットワークエンティティを作成します。データセンターのネットワーク詳細を指定するためのローカルネットワークエンティティを Windows Azure に作成します。ローカルネットワークエンティティは、データセンター側のCloudBridge Connector トンネルエンドポイント(NetScaler)のIPアドレスと、トラフィックがCloudBridge Connector トンネルを通過するデータセンターのサブネットを指定します。
- 仮想ネットワークを作成します。Azure 上のネットワークを定義する仮想ネットワークエンティティを作成します。このタスクには、プライベートアドレス空間の定義が含まれます。ここで、アドレス空間に指定された範囲に属するプライベートアドレスとサブネットの範囲を指定します。サブネットのトラフィックは CloudBridge Connector トンネルを通過します。次に、ローカルネットワークエンティティを仮想ネットワークエンティティに関連付けます。この関連付けにより、Azure は仮想ネットワークとデータセンターネットワーク間の CloudBridge Connector トンネルの構成を作成できます。この仮想ネットワーク用の(作成予定の)Azureゲートウェイは、CloudBridge Connector トンネルのAzure側にあるCloudBridgeエンドポイントになります。次に、作成するゲートウェイのプライベートサブネットを定義します。このサブネットは、仮想ネットワークエンティティのアドレス空間で指定された範囲に属します。
- Windows Azure でゲートウェイを作成します。CloudBridgeコネクタトンネルのAzure側のエンドポイントとなるゲートウェイを作成します。Azure は、パブリック IP アドレスのプールから、作成したゲートウェイに IP アドレスを割り当てます。
- ゲートウェイのパブリック IP アドレスと事前共有キーを収集します。Azure 上の CloudBridge Connector トンネル設定の場合、ゲートウェイのパブリック IP アドレスと事前共有キー (PSK) は Azure によって自動的に生成されます。この情報を書き留めておきます。データセンターのNetScalerでCloudBridge Connector トンネルを構成するために必要になります。
注:
CloudBridge Connectorトンネル用に Microsoft Azure を構成するための手順は、Microsoft Azure のリリースサイクルによって時間が経つにつれ、変更されることがあります。最新の手順については、 Microsoft Azure のドキュメントを参照してください。
CloudBridge Connectorトンネル用のデータセンターでのCitrix ADCアプライアンスの構成
データセンターとAzureクラウド間のCloudBridge Connector トンネルを構成するには、データセンターのNetScalerで次のタスクを実行します。NetScalerのコマンドラインまたはGUIのどちらかを使用できます。
- IPsec プロファイルを作成します。IPSecプロファイルエンティティは、CloudBridge Connector トンネル内のIPsecプロトコルで使用されるIKEバージョン、暗号化アルゴリズム、ハッシュアルゴリズム、PSKなどのIPsecプロトコルパラメータを指定します。
- IPsec プロトコルを使用して IP トンネルを作成し、IPsec プロファイルをそれに関連付けます。IPトンネルは、ローカルIPアドレス(NetScalerアプライアンスで構成されたパブリックSNIPアドレス)、リモートIPアドレス(AzureのゲートウェイのパブリックIPアドレス)、CloudBridge Connector トンネルのセットアップに使用されるプロトコル(IPsec)、およびIPsecプロファイルエンティティを指定します。作成された IP トンネルエンティティは、CloudBridge Connectorトンネルエンティティとも呼ばれます。
- PBR ルールを作成し、IP トンネルをそれに関連付けます。PBR エンティティは一連の条件と IP トンネル (CloudBridge Connector トンネル) エンティティを指定します。送信元 IP アドレスの範囲と宛先 IP の範囲は、PBR エンティティの条件です。送信元 IP アドレスの範囲を設定してトラフィックがトンネルを通過するデータセンターのサブネットを指定し、宛先 IP アドレスの範囲を設定してトラフィックが CloudBridge Connector トンネルを通過する Azure サブネットを指定する必要があります。データセンターのサブネット内のクライアントから送信され、Azure クラウド上のサブネット内のサーバー宛てのリクエストパケットはすべて、PBR エンティティの送信元と宛先 IP 範囲と一致します。その後、このパケットはCloudBridge Connector のトンネル処理の対象と見なされ、PBRエンティティに関連付けられたCloudBridge Connector トンネルを介して送信されます。
GUI では、これらすべてのタスクが CloudBridge Connector ウィザードと呼ばれる 1 つのウィザードにまとめられています。 NetScalerコマンドラインを使用してIPSECプロファイルを作成するには:
コマンドプロンプトで、次のように入力します。
add ipsec profile <name> -psk <string> -ikeVersion v1
Citrix ADCコマンドラインを使用してIPSECトンネルを作成し、IPSECプロファイルをバインドするには:
コマンドプロンプトで、次のように入力します。
add ipTunnel <name> <remote> <remoteSubnetMask> <local> -protocol IPSEC –ipsecProfileName <string>
NetScalerコマンドラインを使用してPBRルールを作成し、IPSECトンネルをそのルールにバインドするには
add pbr <pbrName> ALLOW –srcIP <subnet-range> -destIP <subnet-range> ipTunnel <tunnelName> apply pbrs
構成例
次のコマンドは、「CloudBridge Connector の構成とデータフローの例」で使用されているNetScalerアプライアンスCB_Appliance-1のすべての設定を作成します。
> add ipsec profile CB_Azure_IPSec_Profile -psk  DkiMgMdcbqvYREEuIvxsbKkW0FOyDiLM  -ikeVersion v1 –lifetime 31536000
Done

>  add iptunnel CB_Azure_Tunnel 168.63.252.133 255.255.255.255 66.165.176.15 –protocol IPSEC –ipsecProfileName CB_Azure_IPSec_Profile
Done

> add pbr CB_Azure_Pbr -srcIP 10.102.147.0-10.102.147.255 –destIP 10.20.0.0-10.20.255.255 –ipTunnelCB_Azure_Tunnel
Done

> apply pbrs
Done
<!--NeedCopy-->
GUIを使用してNetScalerアプライアンスのCloudBridge Connector トンネルを構成するには
-
Webブラウザーを使用してGUIにアクセスし、データセンターのNetScalerアプライアンスのIPアドレスに接続します。
-
[ システム ] > [ CloudBridgeConnector] に移動します。
-
右側のペインの「 はじめに」で、「CloudBridge の作成/監視」をクリックします。
-
[ 始める] をクリックします。
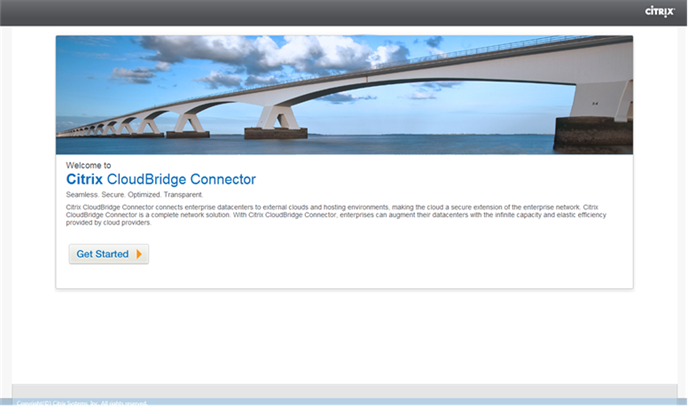
注:NetScalerアプライアンスでCloudBridge Connector トンネルがすでに構成されている場合、この画面は表示されず、CloudBridge Connector のセットアップペインが表示されます。
-
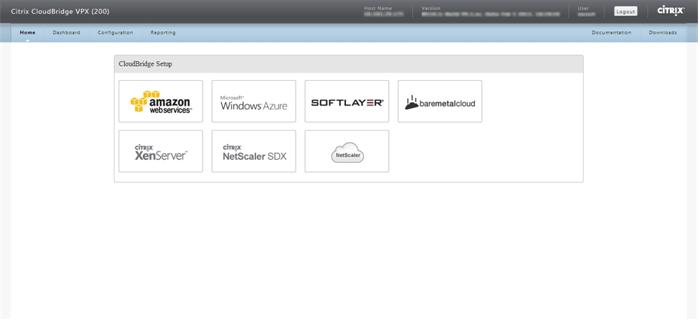
CloudBridge セットアップペインで、 Microsoft WindowsAzure をクリックします。
-
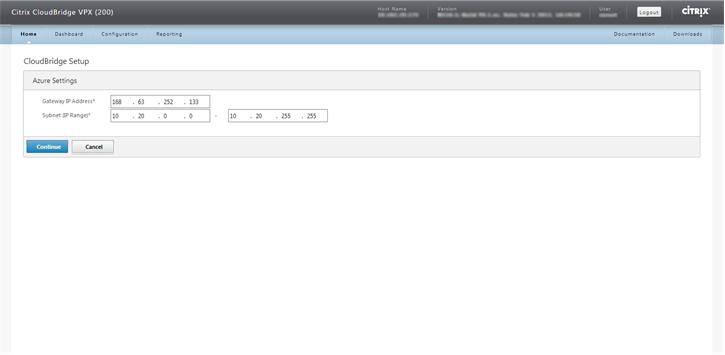
Azure 設定ペインの「 ゲートウェイ IP アドレス 」フィールドに、Azure ゲートウェイの IP アドレスを入力します。次に、NetScalerアプライアンスとゲートウェイの間にCloudBridge Connector トンネルが設定されます。 サブネット(IP範囲) テキストボックスに、トラフィックがCloudBridgeコネクタトンネルを通過するサブネット範囲(Azureクラウド内)を指定します。[続行] をクリックします。
-
[Citrix ADC設定]ペインの[ ローカルサブネットIP]ドロップダウンリストから、Citrix ADCアプライアンスで構成されているパブリックにアクセス可能なSNIPアドレスを選択します。サブネット (IP 範囲)テキストボックスに、トラフィックが CloudBridge Connector トンネルを通過するローカルサブネット範囲を指定します。[続行] をクリックします。
-
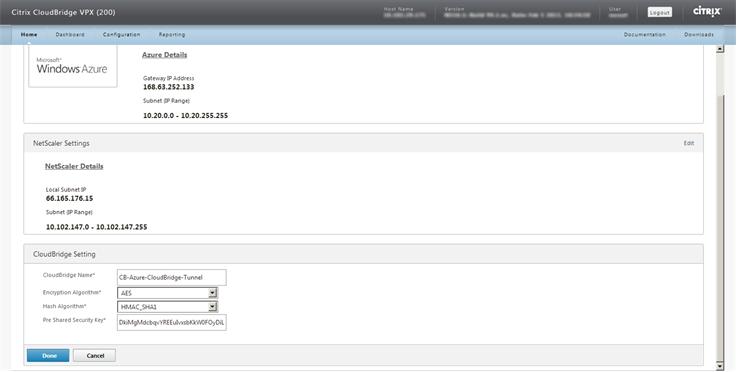
「 CloudBridge 設定 」ペインの「CloudBridge 名」テキストボックスに、作成するCloudBridge の名前を入力します。
-
「暗号化アルゴリズム」と「ハッシュアルゴリズム」ドロップダウンリストから、それぞれ AES と HMAC_SHA1 アルゴリズムを選択します。事前共有セキュリティキーテキストボックスに、セキュリティキーを入力します。
-
[完了] をクリックします。
CloudBridge Connector トンネルの監視
データセンターのNetScalerアプライアンスとMicrosoft Azureの間のCloudBridge Connector トンネルのパフォーマンスを監視するための統計情報を表示できます。NetScalerアプライアンスのCloudBridge Connector トンネル統計を表示するには、GUIまたはNetScalerコマンドラインを使用します。Microsoft Azure の CloudBridge Connector トンネルの統計情報を表示するには、Microsoft Windows Azure 管理ポータルを使用してください。
Citrix ADCアプライアンスでのCloudBridge Connectorトンネルの統計情報の表示
Citrix ADCアプライアンスでのCloudBridge Connector トンネル統計の表示の詳細については、 CloudBridge Connector トンネルのモニタリングを参照してください。
MicrosoftのAzureでのCloudBridge Connectorのトンネルの統計情報の表示
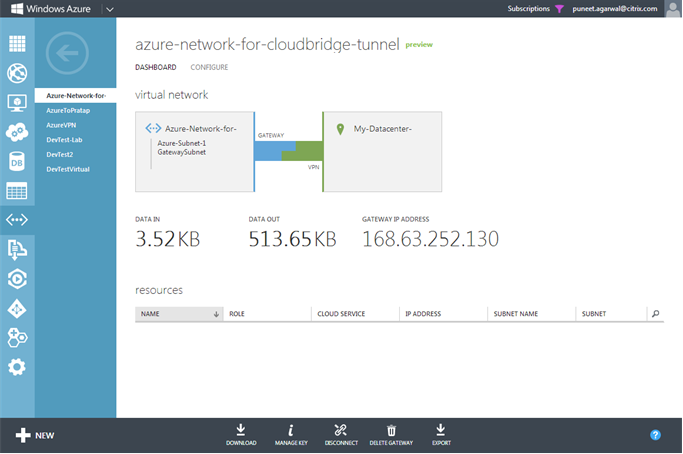
次の表は、Microsoft Azure の CloudBridge Connector トンネルの監視に使用できる統計カウンタの一覧です。
| 統計カウンター | 指定 |
|---|---|
| データイン | ゲートウェイが作成されてから、Azure ゲートウェイが CloudBridge Connector トンネルを介して受信したキロバイトの総数。 |
| データアウト | ゲートウェイが作成されてから、Azure ゲートウェイが CloudBridge Connector トンネルを介して送信したキロバイトの総数。 |
Microsoftの Windows Azure 管理ポータルを使用して CloudBridge Connectorのトンネルの統計情報を表示するには
-
Microsoft Azure アカウントの認証情報を使用して、 Windows Azure 管理ポータルにログオンします 。
-
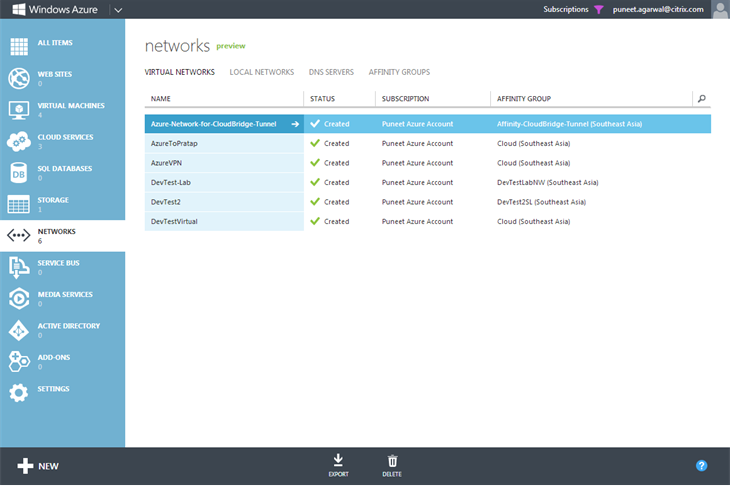
左側のウィンドウで、[ネットワーク] をクリックします。
-
「 仮想ネットワーク 」タブの「名前」列で、統計情報を表示したいCloudBridge Connectorトンネルに関連する仮想ネットワークエンティティを選択します。
-
仮想ネットワークのダッシュボードページで 、CloudBridge Connectorトンネルのデータ入力カウンターとデータ出力カウンターを表示します。
共有
共有
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.