SSLインサイト
SSL Insightは、セキュアなWebトランザクション (HTTPS) の可視性を提供し、NetScalerによって提供されるすべてのセキュアなWebアプリケーションをIT管理者が監視できるようにします。これは、セキュアなWebトランザクションの統合されたリアルタイムおよび履歴監視を提供することによって実現されます。この可視性により、管理者は以下を評価できます。
-
構成変更が顧客の使用状況に与える影響の判断: 管理者は、SSLv3の無効化やRC4-MD5のような暗号の削除といった構成変更がクライアントに与える影響を理解できます。これは、このプロトコルと暗号に関する履歴トランザクションデータを評価することで実行できます。
-
クライアントパフォーマンスの定量化: 管理者は、使用されているSSL暗号/プロトコルまたはネゴシエートされた証明書に基づいて、アプリケーション応答時間への影響を理解できます。
-
アプリケーションセキュリティ: いずれかのアプリケーションで、セキュリティの低いプロトコル、暗号、または弱い鍵強度でトランザクションが実行されているかどうかを評価します。
NetScalerインスタンスでSSL Analyticsが有効になっている場合、すべてのSSLトランザクションについてSSL統計が記録され、ログに記録されます。統計にはSSLフローの詳細が表示されます。また、すべての成功した接続は、NetScaler Application Delivery Management (ADM) Analyticsによってログに記録され、表示されます。
SSL Insightは、NetScaler® ADM Analyticsによって表示される以下の重要な情報を提供します。
-
ネゴシエートされたSSLプロトコルバージョン
-
ネゴシエートされた暗号と暗号強度
-
使用された証明書の署名ハッシュアルゴリズム
-
証明書の種類とサイズ
-
SSLフロントエンドおよびバックエンドエラー
注
正常なSSL接続の場合、SSL AppFlow®ロギングはすべてのトランザクションの最後に発生します。
前提条件
-
SSL Insightを構成する予定のNetScalerインスタンスは、NetScalerソフトウェアリリース11.1 51.21以降を実行している必要があります。11.1 51.21を実行しているADCインスタンスで次のコマンドを実行して、SSL InsightのトランスポートタイプとしてLogstreamを有効にします。
-
enable ns mode ulfd -
add ulfd server <IP Address of the ADM>バージョン12.0以降を実行しているADCインスタンスの場合は、ADMからAppFlowを有効にする際に、トランスポートタイプとしてLogstreamを選択します。
-
NetScaler ADMのバージョンとビルドは、NetScalerのバージョンとビルド以上である必要があります。たとえば、NetScaler ADM 11.1ビルド61.7をインストールしている場合は、NetScaler 11.1ビルド60.14以前がインストールされていることを確認してください。
SSL Insightの構成
次の要素を有効にすると、SSL InsightメトリックがWeb Insightレポートに含まれます。
-
各NetScalerインスタンスでWeb InsightのAppFlowを有効にします。
-
各NetScalerインスタンスでULFDモードを有効にします。
-
各NetScalerインスタンスで必要なAppFlowパラメーターを有効にします。
AppFlow機能を有効にする
注
AppFlow機能は、NetScaler ADMまたは各NetScalerインスタンスから有効にできます。
NetScaler ADMからAppFlow機能を有効にするには:
NetScaler ADMが13.0 Build 41.x以降の場合:
-
「Infrastructure > Instances > NetScaler」に移動し、インスタンスタイプを選択します。例: VPX。
-
インスタンスを選択し、「Select Action」リストから「Configure Analytics」をクリックします。
-
「Configure Analytics on Virtual Server(s)」ページで、仮想サーバーを選択し、「Enable Analytics」をクリックします。
-
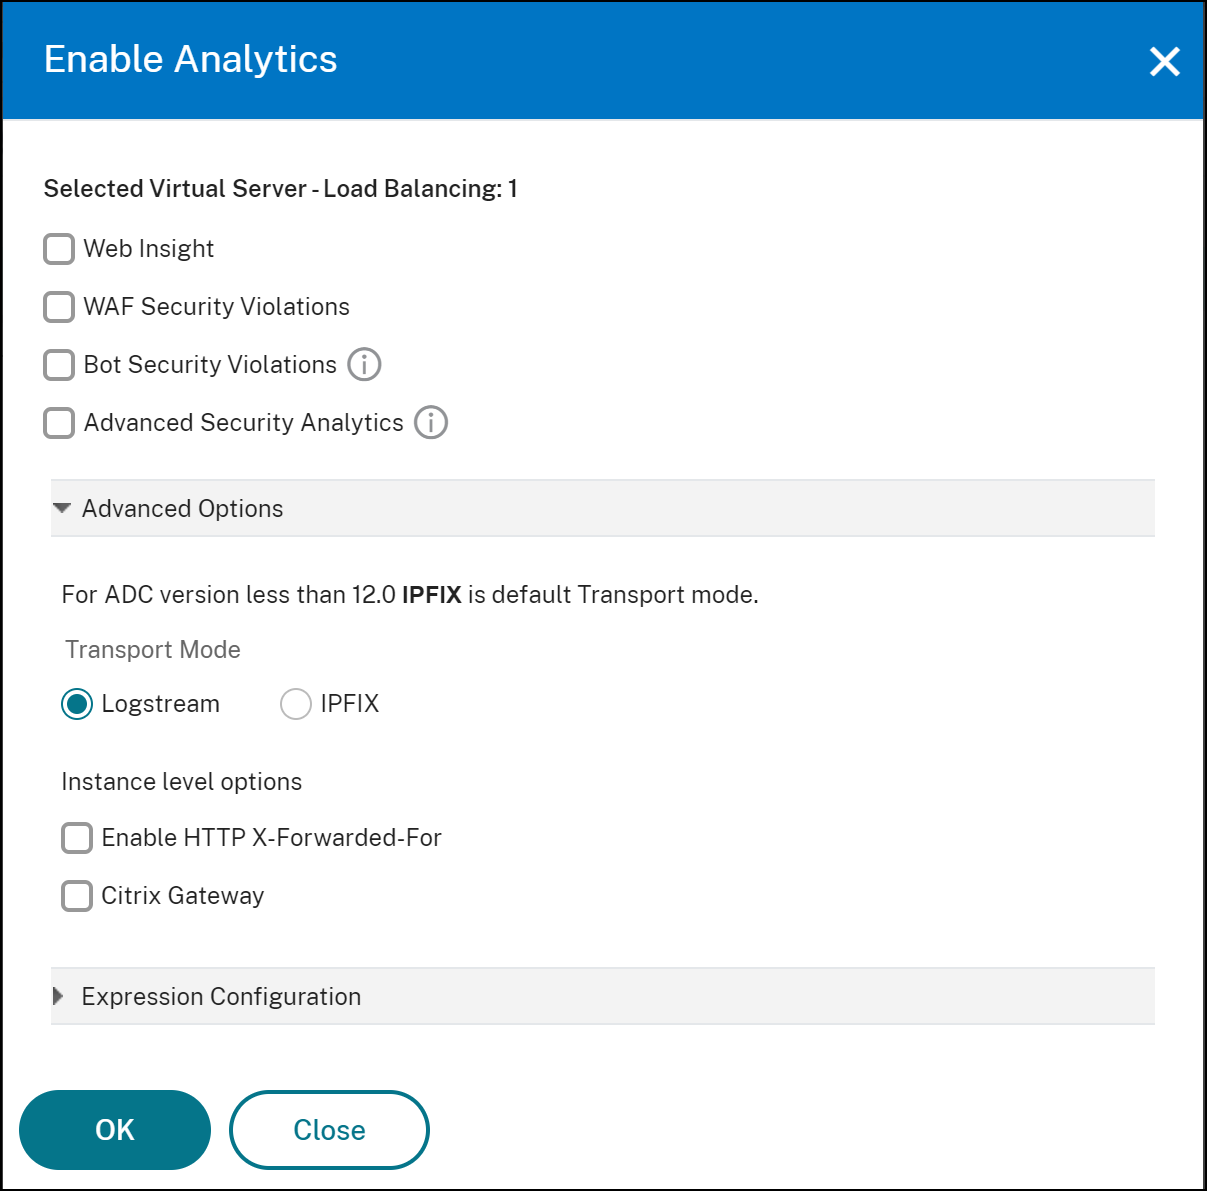
「Enable Analytics」ウィンドウで:
-
「Web Insight」を選択します。
-
トランスポートモードとして「Logstream」を選択します。注NetScaler 12.0以前の場合、トランスポートモードのデフォルトオプションはIPFIXです。NetScaler 12.0以降の場合、トランスポートモードとしてLogstreamまたはIPFIXのいずれかを選択できます。IPFIXとLogstreamの詳細については、「Logstreamの概要」を参照してください。
-
式はデフォルトでtrueです。
-
「OK」をクリックします。
 注
-
ライセンスが付与されていない仮想サーバーを選択した場合、NetScaler ADMはまずそれらの仮想サーバーにライセンスを付与し、その後アナリティクスを有効にします。
-
管理パーティションでは、Web Insightのみがサポートされています。
-
キャッシュリダイレクション、認証、GSLBなどの仮想サーバーでは、分析を有効にできません。エラーメッセージが表示されます。
-
-
OKをクリックすると、NetScaler ADMは選択した仮想サーバーで分析を有効にする処理を行います。
NetScaler ADMが13.0 Build 36.27以前の場合:
-
Infrastructure > Instances > NetScalerに移動し、分析を有効にするNetScalerインスタンスを選択します。
-
Select Actionリストから、Configure Analyticsを選択します。分析を構成する(/en-us/netscaler-application-delivery-management-software/media/configure-analytics.png)
-
Configure Insightページで:
-
ロードバランシングまたはコンテンツスイッチングのApplication Listを選択します。アプリケーションリスト(/en-us/netscaler-application-delivery-management-software/media/lb-cs.png)
-
仮想サーバーを選択し、Enable AppFlowをクリックします。仮想サーバー(/en-us/netscaler-application-delivery-management-software/media/appflow.png)
-
-
Enable AppFlowダイアログボックスで:
-
テキストボックスにtrueと入力します
-
転送モードとしてLogstreamを選択します注:Citrixは、転送モードとしてLogstreamを選択することを推奨しています。
-
「Web Insight」を選択し、「OK」をクリックします。「トランスポートモード」(/en-us/netscaler-application-delivery-management-software/media/logstream.png)
-
NetScaler GUIを使用してAppFlow機能を有効にするには:
NetScalerインスタンスのGUIで、Configuration \> System \> Settings に移動し、Configure Advanced Features をクリックして、AppFlow を選択します。
SSL Insightパラメータを有効にする
各NetScalerインスタンスで、NetScaler ADMにSSL Insightレコードを表示するには、いくつかのHTTPパラメータを有効にする必要があります。
NetScaler構成ユーティリティからSSL Insightパラメータを有効にするには:
-
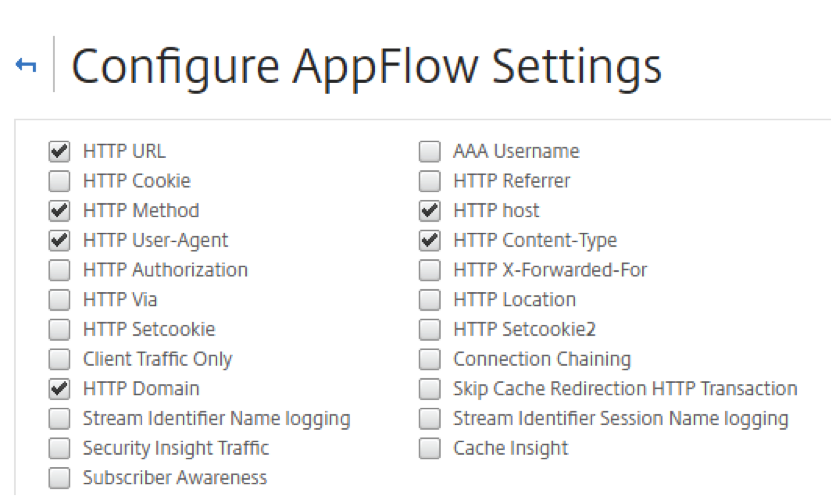
Configuration \> System \> AppFlow に移動し、Change AppFlowSettings をクリックします。
-
次のチェックボックスをオンにします: HTTP Domain、HTTP Host、HTTP Method、HTTP URL、HTTP User-Agent、HTTP Content-Type。
-
「OK」をクリックします。
SSL Insightメトリックを表示する
NetScaler ADMのSSL Insightメトリックは、NetScalerインスタンスによって処理されるSSLトランザクションのパフォーマンスの詳細なビューを提供します。クライアント、サーバー、またはアプリケーションレベルでのSSL Insightメトリック、およびSSLの成功と失敗のトランザクションのメトリックを表示できます。これらのメトリックを利用して、お客様のNetScaler HTTPS設定とSSL証明書設定を分析および最適化し、パフォーマンスの問題を追跡できます。
注
グループを作成すると、グループにロールを割り当て、グループにアプリケーションレベルのアクセスを提供し、ユーザーをグループに割り当てることができます。NetScaler ADMアナリティクスは、仮想IPアドレスベースの承認をサポートするようになりました。ユーザーは、承認されているアプリケーション(仮想サーバー)のみのすべてのInsightのレポートを表示できるようになりました。グループとグループへのユーザーの割り当ての詳細については、グループの構成を参照してください。
NetScaler ADMでSSL Insightメトリックを監視するには:
次のSSLメトリックを表示できます。
-
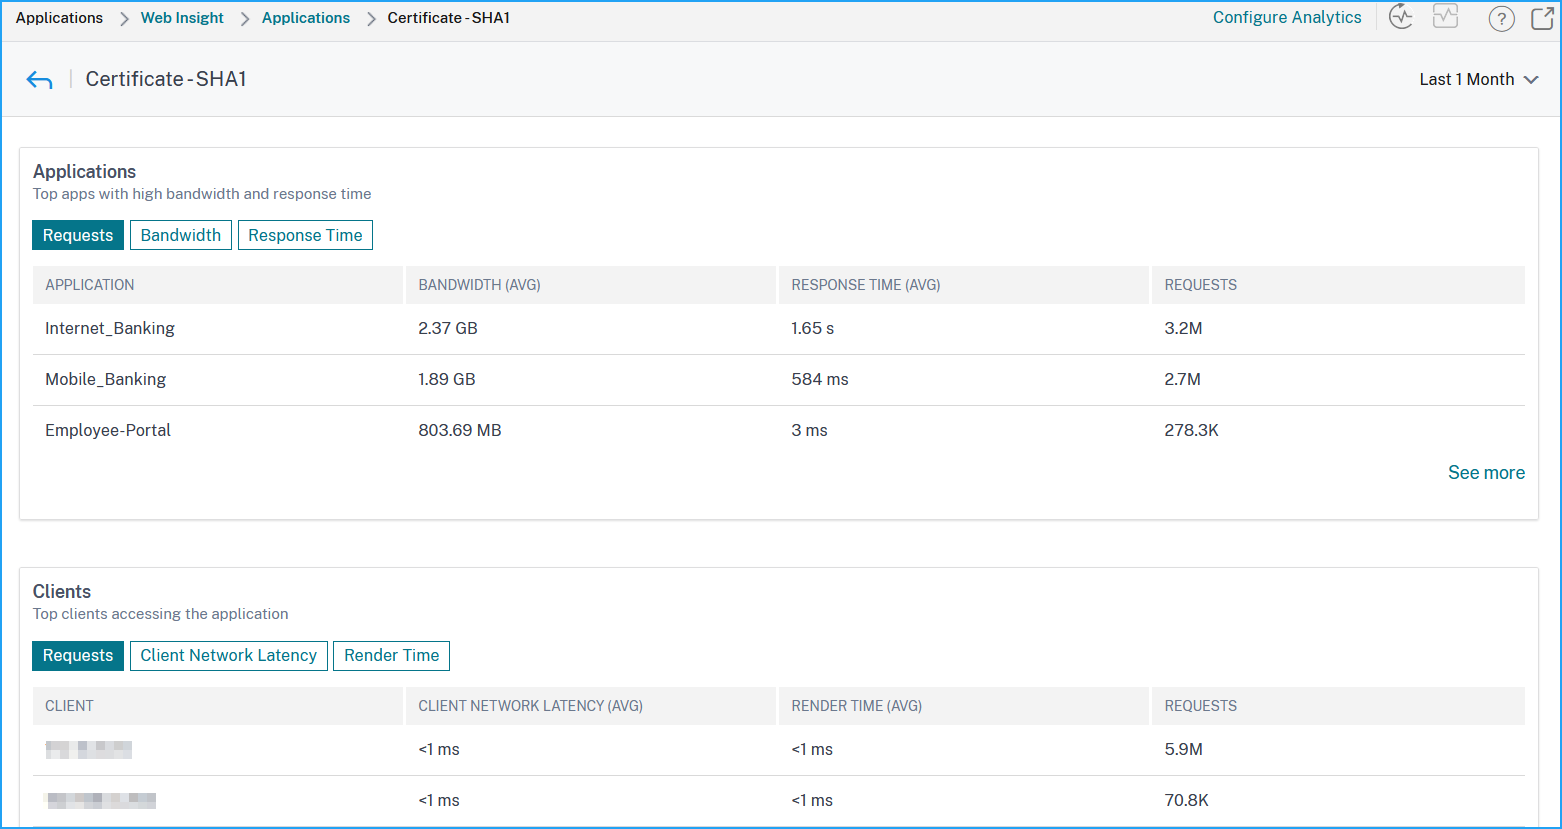
アプリケーション。アプリケーション > ダッシュボードに移動し、アプリケーションをクリックして、Web Insightタブを選択し、詳細なメトリックを表示します。詳細については、「アプリケーション使用状況分析」を参照してください。
-
すべてのアプリケーション。アプリケーション > Web Insightに移動し、アプリケーションタブとクライアントタブをクリックしてSSLメトリックを表示します。
ユースケース: SSLトランザクションの概要を取得する
次のユースケースでは、SSL Insightを使用してさまざまなSSLパラメータの使用状況を評価し、セキュリティ対策を改善する方法について説明します。
通信にSSLトランザクション (HTTPS) を使用する一連のアプリケーションがあり、SSLコンポーネントを監視するようにNetScaler ADMを構成しているとします。アプリケーションを頻繁に確認して、最も注意が必要なアプリケーションに最初に焦点を当てる必要があるかもしれません。アプリケーションまたはすべてのアプリケーションのWeb Insightダッシュボードには、SSLエラーとSSL使用状況の下に、次のSSLパラメータの概要が表示されます。
-
SSL証明書
-
SSLプロトコル
-
SSL暗号
-
SSLキー強度
-
SSL障害 – フロントエンド
-
SSL障害 – バックエンド
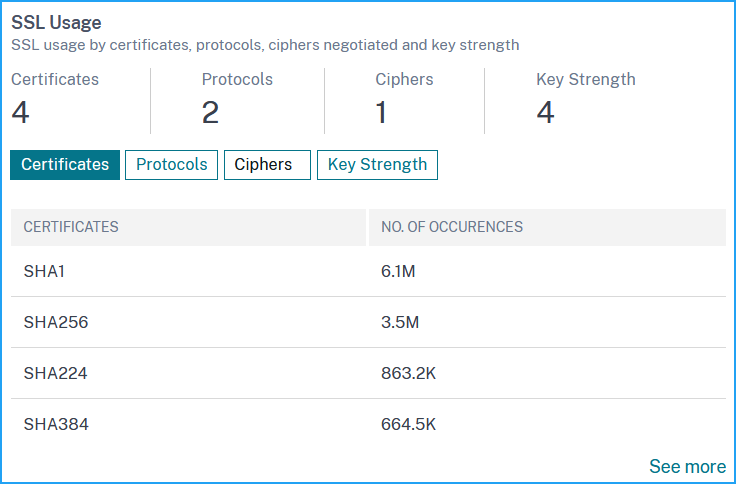
各タブをクリックして詳細を表示できます。
ユースケース: クライアント向けSSLメトリック
クライアントのリスト(IPアドレスで識別)と、クライアントごとの合計発生回数を確認できます。Applications > Web Insight に移動し、Clients タブを選択して、SSL Usage の詳細を表示します。
メトリックをクリックして詳細を表示し、Clients の下で、任意のクライアントIPアドレスをクリックすると、選択したクライアントのSSLメトリックが表示されます。