
アプリケーションの概要
「アプリケーションの概要」ページには、WAFセキュリティ違反とボットセキュリティ違反の両方に関連する脅威の詳細を完全に可視化できるアプリケーションが表示されます。合計違反数、合計WAFおよびボット違反数、国別違反数などの情報も表示できます。
アプリケーションの概要(/en-us/netscaler-application-delivery-management-software/media/app-overview1.png)
1 – 選択した期間における影響を受けたアプリケーションの合計数、合計違反数、合計WAF違反数、および合計ボット違反数を表示します。
2 – WAFおよびボット違反の詳細を表示します。発生した合計違反数に基づいて上位5つのアプリケーションを表示するには、「WAF」タブと「Bot」タブをクリックします。すべてのアプリケーションの詳細を表示するには、「すべて表示」をクリックします。
3 – 発生回数と適用されたアクションに基づいて、上位の違反を表示します。
4 – 違反が発生した場所を可視化する地理マップビューを表示します。
5 – 違反に基づいた情報を提供します。
違反カテゴリ
| WAF | Bot |
|---|---|
| クッキーハイジャック | フィードフェッチャー |
| コンテンツタイプXMLの推測 | リンクチェッカー |
| CSRFフォームタグ付け | マーケティング |
| URL拒否 | スクレイパー |
| フォームフィールドの一貫性 | スクリーンショット作成者 |
| フィールド形式 | 検索エンジン |
| 最大アップロード数 | サービスエージェント |
| リファラーヘッダー | サイトモニター |
| セーフコマース | スピードテスター |
| セーフオブジェクト | ツール |
| HTML SQLインジェクション | 未分類 |
| 開始URL | ウイルススキャナー |
| クロスサイトスクリプティング | 脆弱性スキャナー |
| XML DoS | DeviceFP待機時間超過 |
| XML形式 | 無効なDeviceFP |
| XML WSI | 無効なCAPTCHA応答 |
| XML SSL | CAPTCHA試行回数超過 |
| XML添付 | 有効なCaptcha応答 |
| XML SOAP障害 | Captchaクライアントミュート |
| XML検証 | Captcha待機時間超過 |
| その他 | リクエストサイズ制限超過 |
| IPレピュテーション | レート制限超過 |
| HTTP DOS | ブロックリスト (IP、サブネット、ポリシー式) |
| TCPスモールウィンドウ | 許可リスト (IP、サブネット、ポリシー式) |
| シグネチャ違反 | ゼロピクセルリクエスト |
| ファイルアップロードタイプ | 送信元IP |
| JSONクロスサイトスクリプティング | ホスト |
| JSON SQL | 地理的位置 |
| JSON DOS | URL |
| コマンドインジェクション | クローラー |
| バッファオーバーフロー | |
| コンテンツタイプ | |
| クッキーの一貫性 |
WAF違反の詳細を表示
「Top Applications」または「View All」オプションからアプリケーションをクリックして、WAFの詳細を表示します。
WAF(/en-us/netscaler-application-delivery-management-software/media/waf-details.png)
選択したアプリケーションの「Security Overview」ページが表示されます。「WAF」の下で、以下を表示できます。
-
アプリケーションの総違反数、脅威インデックススコア、安全インデックススコアを示すグラフビュー。WAFグラフ(/en-us/netscaler-application-delivery-management-software/media/waf-graph.png)「View Details」をクリックして、Application FirewallとNetScaler System Securityの構成の詳細を表示します。詳細を表示(/en-us/netscaler-application-delivery-management-software/media/sec-violations.gif)
-
タイプ、重大度、および適用されたアクションに基づく違反。WAFグラフの詳細(/en-us/netscaler-application-delivery-management-software/media/waf-violation-graph.png)「Logs」をクリックして、重大度または実行されたアクションに基づいて詳細を表示します。ログ(/en-us/netscaler-application-delivery-management-software/media/waf-logs.png)
-
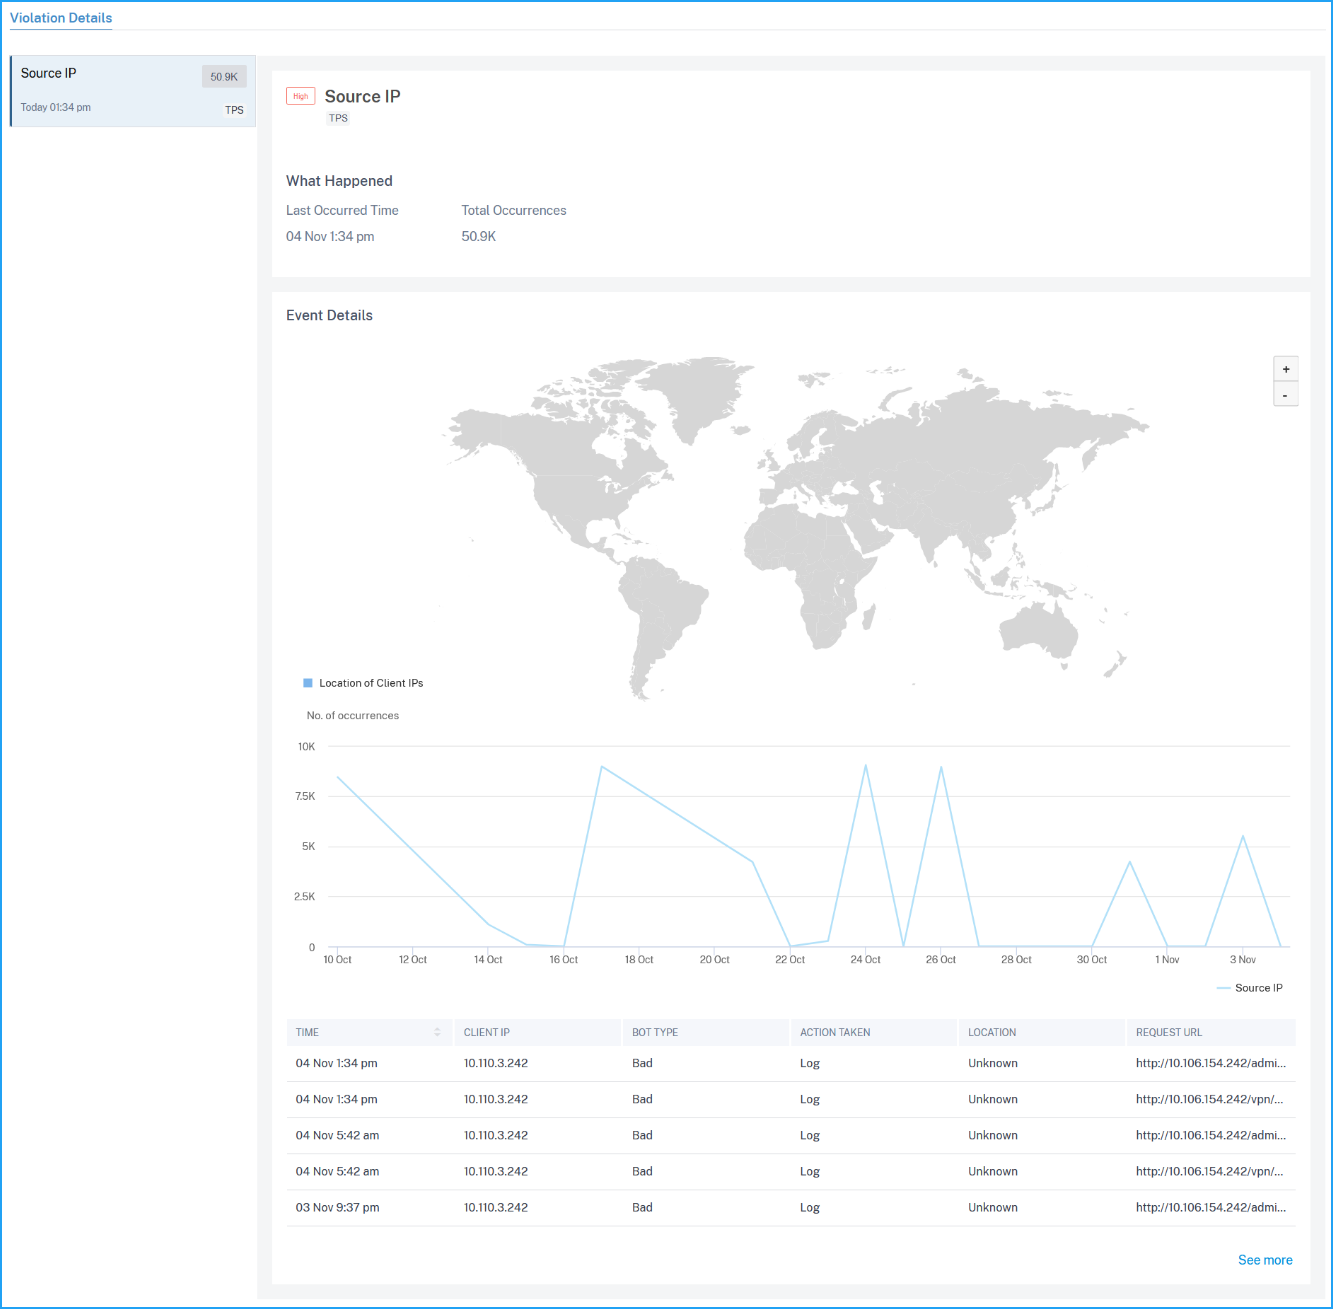
アプリケーションに影響を与えた違反。「Violation Details」の下で、影響を受けた違反の詳細を表示できます。各違反をクリックして、次のような詳細を表示します。
-
What Happened – 総発生回数と最終発生日時を示します。
-
Event Details – クライアントIPと、違反タイプ、クライアントIP、場所などの他の違反詳細を示す地理マップを表示します。WAF違反の詳細(/en-us/netscaler-application-delivery-management-software/media/waf-violation-details.png)
-
ボット違反の詳細を表示
ボットの詳細(/en-us/netscaler-application-delivery-management-software/media/bot-details.png)
選択したアプリケーションのセキュリティ概要ページが表示されます。ボットの下に、以下が表示されます。
-
アプリケーションにアクセスしているボットの総数、悪意のあるボットの総数、正常なボットの総数、および人間ユーザーとボットの総比率を示すグラフ。ボットグラフ(/en-us/netscaler-application-delivery-management-software/media/bot-graph-details.png)
-
ボットの種類、重大度、および適用されたアクションに基づく違反。ボット違反の種類(/en-us/netscaler-application-delivery-management-software/media/bot-violations-types.png)ログをクリックすると、重大度または実行されたアクションに基づいて詳細が表示されます。検出されたボットがシグネチャタイプのボットである場合、ボット開発者やシグネチャIDなどの詳細を表示できます。シグネチャIDを使用すると、検出されたボットが正常なボットか悪意のあるボットかを識別できます。ボットログ(/en-us/netscaler-application-delivery-management-software/media/bot-logs.png)注検出されたボットがシグネチャボット以外のボットタイプである場合、シグネチャIDとボット開発者はN/Aと表示されます。N/Aタイプ(/en-us/netscaler-application-delivery-management-software/media/na-log-bot.png)
-
アプリケーションに影響を与えた違反。違反の詳細の下で、影響を受けた違反の詳細を表示できます。各違反をクリックすると、次のような詳細が表示されます。
-
発生した事象 – 総発生回数と最終発生日時を示します。
-
イベントの詳細 – クライアントIPや、違反タイプ、クライアントIP、場所などの違反の詳細を示す地理マップが表示されます。
-
注
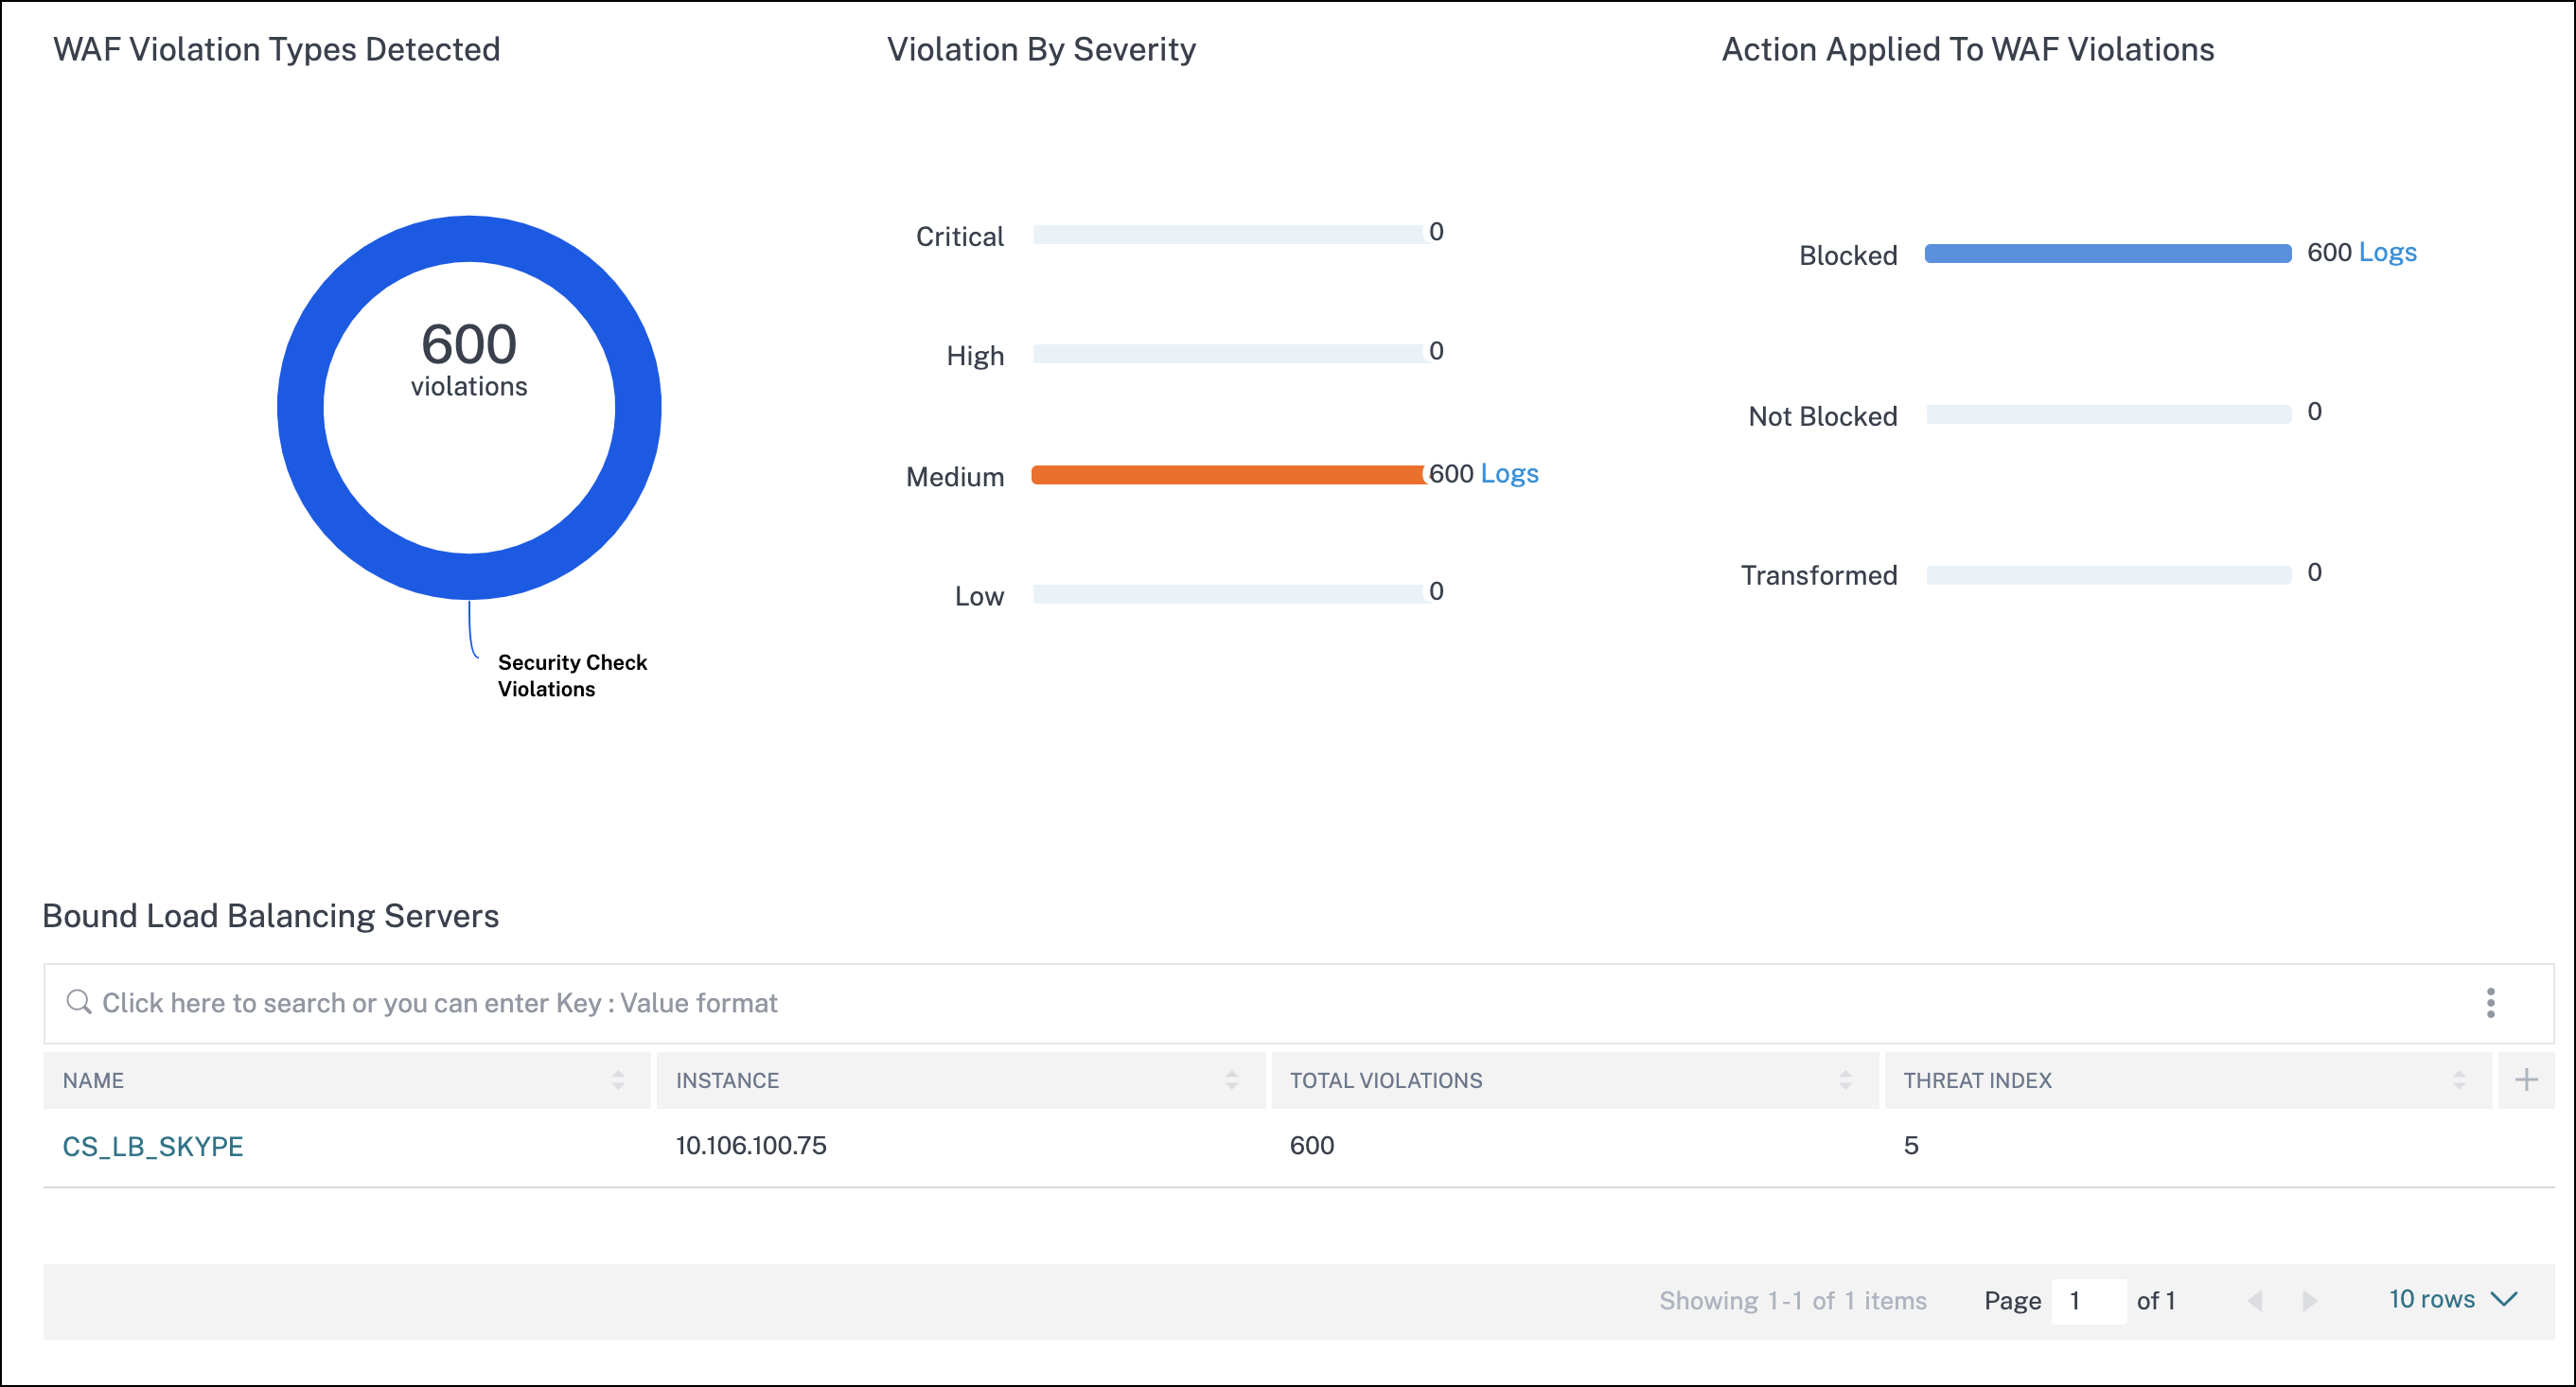
WAFとBotでは、ロードバランシング仮想サーバーにバインドされているコンテンツスイッチング仮想サーバーの分析を表示できます。コンテンツスイッチング仮想サーバーをクリックし、バインドされたロードバランシングサーバーの下で、コンテンツスイッチング仮想サーバーにバインドされているロードバランシングサーバーのリストを表示できます。
イベント履歴の表示
イベントタブをクリックして、ボットおよびWAFイベントを表示します。