Connecter SAML en tant que fournisseur d'identité à NetScaler Console
NetScaler Console prend en charge l'utilisation de SAML (Security Assertion Markup Language) en tant que fournisseur d'identité pour authentifier les administrateurs et les abonnés se connectant à leur NetScaler Console. Vous pouvez utiliser le fournisseur SAML 2.0 de votre choix avec votre Active Directory (AD) sur site.
Pour la plupart des fournisseurs SAML, utilisez les informations de cet article pour configurer l'authentification SAML. Si vous souhaitez utiliser l'authentification SAML avec votre Azure AD, vous avez la possibilité d'utiliser l'application Citrix Cloud™ SAML SSO de la galerie d'applications Azure AD.
Prérequis
L'authentification SAML avec NetScaler Console a les exigences suivantes :
-
Fournisseur SAML prenant en charge SAML 2.0
-
Domaine AD sur site
-
Deux Cloud Connectors déployés sur un emplacement de ressources et joints à votre domaine AD sur site. Les Cloud Connectors sont utilisés pour garantir que Citrix Cloud peut communiquer avec votre emplacement de ressources.
-
Intégration AD avec votre fournisseur SAML.
Cloud Connectors
Vous devez disposer d'au moins deux (2) serveurs sur lesquels installer le logiciel Citrix Cloud Connector™. Il est recommandé d'avoir au moins deux serveurs pour la haute disponibilité des Cloud Connectors. Ces serveurs doivent répondre aux exigences suivantes :
-
Respecte les exigences système décrites dans les Détails techniques du Cloud Connector.
-
Ne doit pas avoir d'autres composants Citrix installés, ne doit pas être un contrôleur de domaine AD et ne doit pas être une machine critique pour l'infrastructure de votre emplacement de ressources.
-
Joint au domaine où résident vos ressources. Si les utilisateurs accèdent à des ressources dans plusieurs domaines, vous devez installer au moins deux Cloud Connectors dans chaque domaine.
-
Connecté à un réseau pouvant contacter les ressources auxquelles les abonnés accèdent via Citrix Workspace.
-
Connecté à Internet.
Active Directory
Avant de configurer l'authentification SAML, effectuez les tâches suivantes :
-
Les champs Prénom, Nom de famille et E-mail sont obligatoires pour les utilisateurs d'Active Directory afin d'importer des utilisateurs dans l'instance Okta.
-
Vérifiez que les abonnés de votre espace de travail disposent de comptes utilisateur dans Active Directory (AD). Les abonnés sans compte AD ne peuvent pas se connecter à leurs espaces de travail si l'authentification SAML est configurée.
-
Assurez-vous que les propriétés utilisateur des comptes AD de vos abonnés sont renseignées. Citrix Cloud a besoin de ces propriétés pour établir le contexte utilisateur lorsque les abonnés se connectent à Citrix Workspace. Si ces propriétés ne sont pas renseignées, les abonnés ne peuvent pas se connecter. Ces propriétés incluent :
-
Adresse e-mail
-
Nom d'affichage (facultatif)
-
Nom commun
-
Nom de compte SAM
-
Nom d'utilisateur principal
-
GUID d'objet
-
SID
-
-
Connectez votre Active Directory (AD) à votre compte Citrix Cloud en déployant des Cloud Connectors dans votre AD sur site.
-
Synchronisez vos utilisateurs AD avec le fournisseur SAML. Citrix Cloud a besoin des attributs utilisateur AD pour les abonnés de votre espace de travail afin qu'ils puissent se connecter avec succès.
Configuration SSO SAML
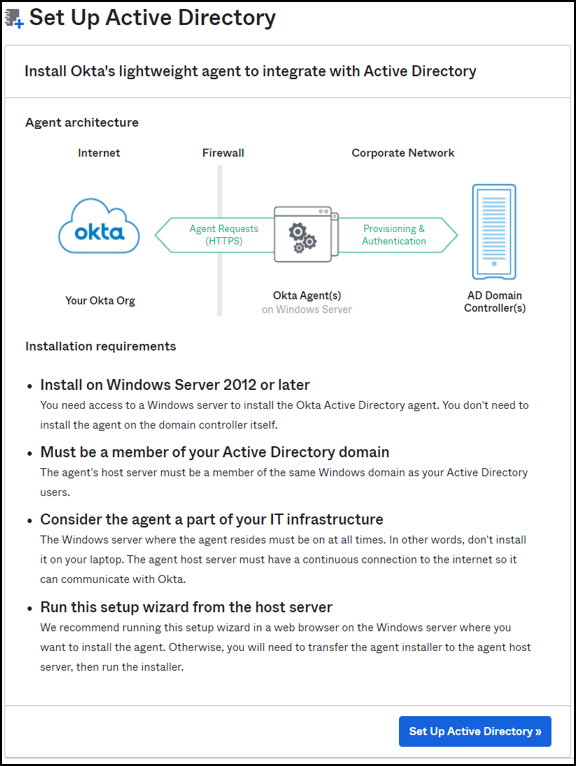
Dans une instance Okta, accédez à Intégrations d'annuaire > Ajouter Active Directory.
Pour une intégration réussie, le fournisseur d'identité SAML doit transmettre à Citrix Cloud certains attributs Active Directory de l'utilisateur dans l'assertion SAML. Plus précisément,
-
Identificateur de sécurité (SID)
-
objectGUID (OID)
-
Nom d'utilisateur principal (UPN)
-
Courrier (E-mail)
-
Connectez-vous à Okta avec des informations d'identification d'administrateur.
-
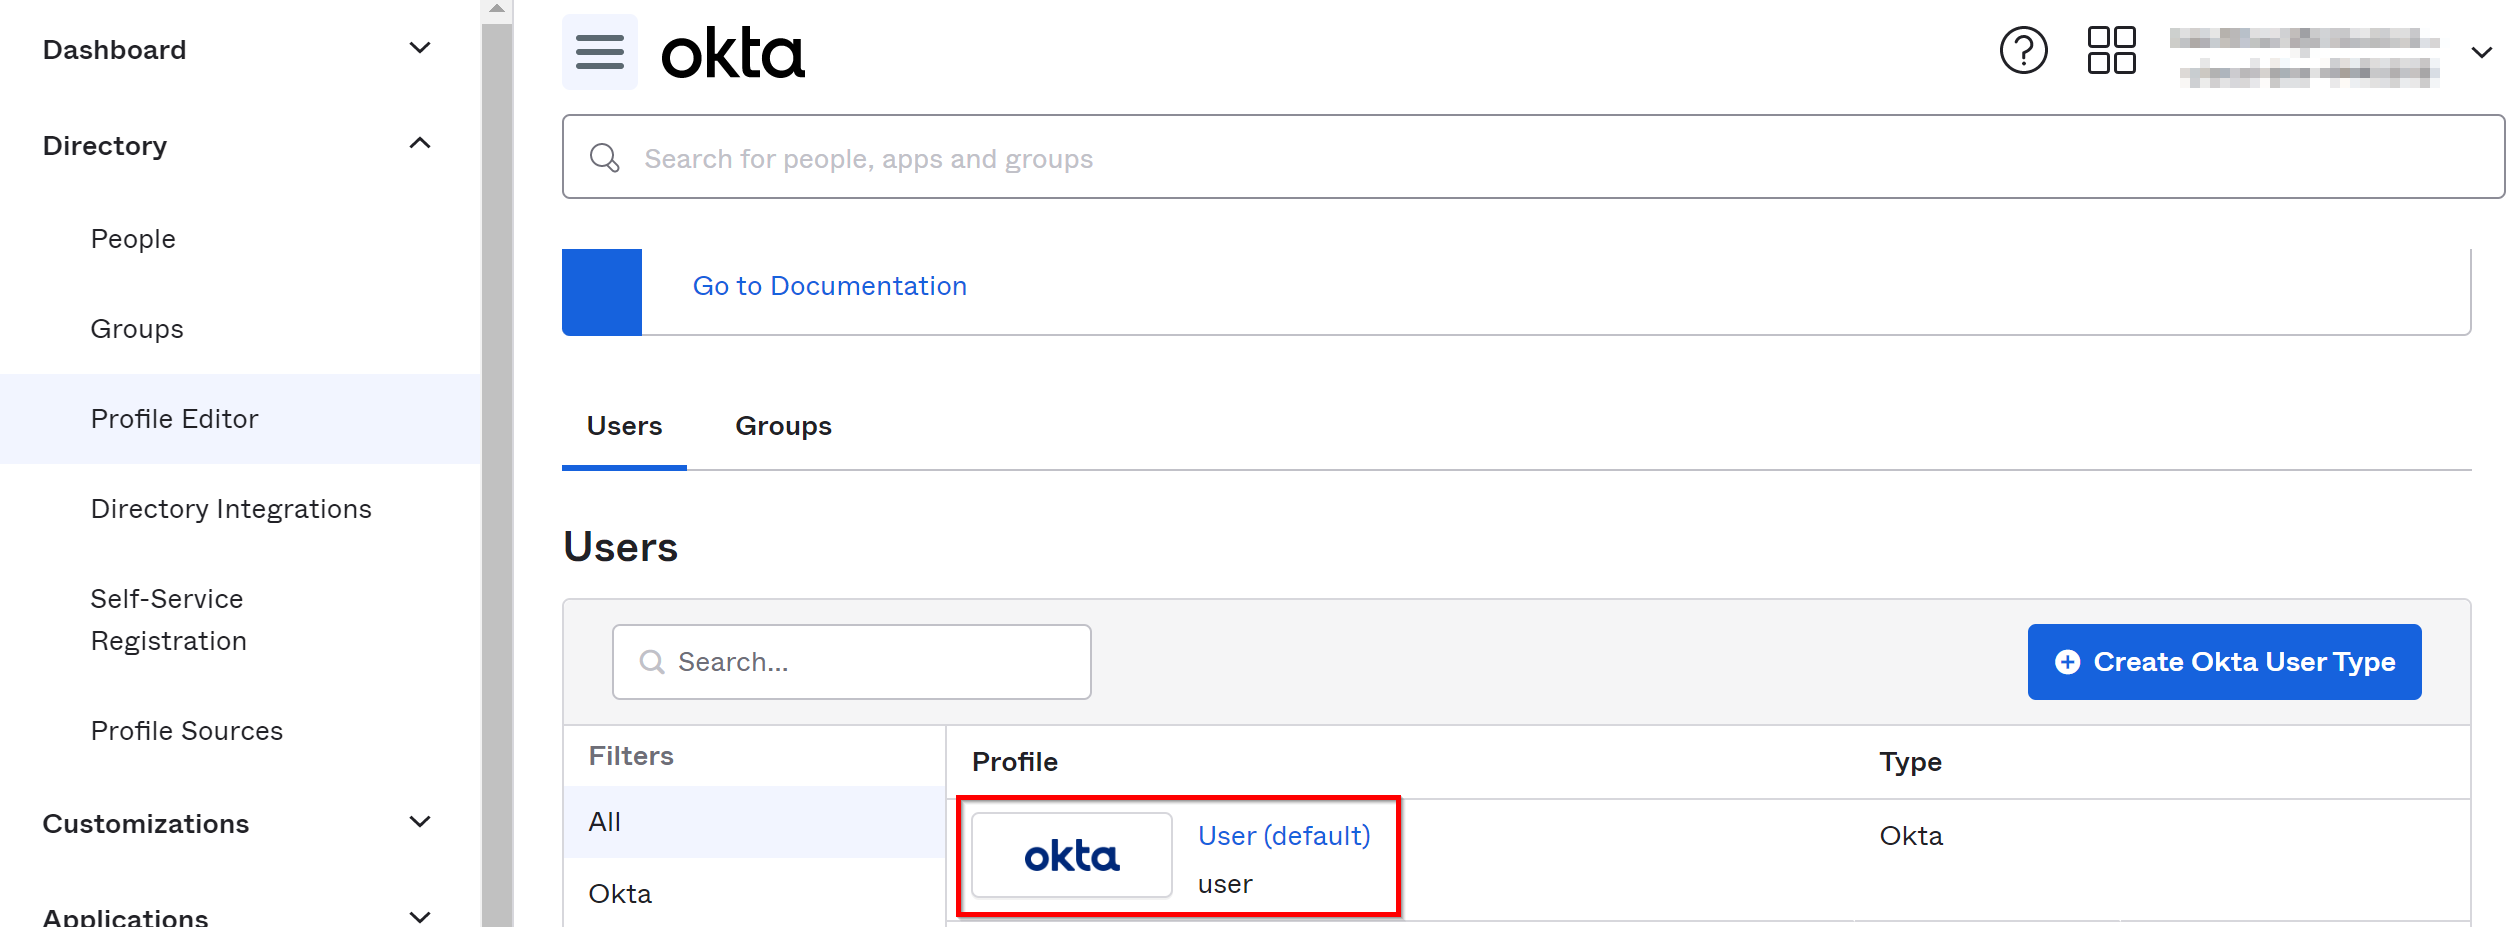
Sélectionnez Annuaire > Éditeur de profil et sélectionnez le profil Utilisateur Okta (par défaut). Okta affiche la page de profil utilisateur.
-
Sous Attributs, sélectionnez Ajouter des attributs et ajoutez les champs personnalisés.
-
cip_sid -
cip_upn -
cip_oid -
cip_email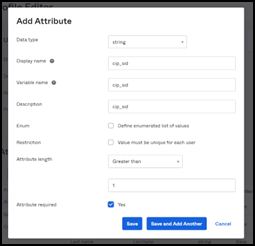
Cliquez sur Enregistrer et ajouter un autre et répétez le processus pour créer 4 attributs personnalisés.Vous pouvez afficher les détails suivants après avoir créé 4 attributs personnalisés :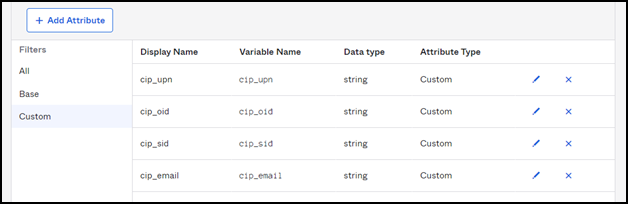
-
-
Mappez les attributs Active Directory aux attributs personnalisés. Sélectionnez l'Active Directory que vous utilisez sous Utilisateurs > Répertoires.
-
Modifiez les mappages d'attributs :
-
Depuis la console Okta, accédez à Répertoire > Éditeur de profil.
-
Localisez le profil
active_directorypour votre AD. Ce profil peut être étiqueté en utilisant le format Utilisateur myDomain, où myDomain est le nom de votre domaine AD intégré. -
Sélectionnez Mappages. La page Mappages de profils utilisateur pour votre domaine AD apparaît et l'onglet pour le mappage de votre AD à l'utilisateur Okta est sélectionné.
-
Dans la colonne Profil utilisateur Okta, mappez les attributs Active Directory aux attributs personnalisés que vous avez créés :
-
Pour
cip_email, sélectionnez l'e-mail dans la colonne Profil utilisateur de votre domaine. Une fois sélectionné, le mappage apparaît commeappuser.email. -
Pour
cip_sid, sélectionnez objectSid dans la colonne Profil utilisateur de votre domaine. Une fois sélectionné, le mappage apparaît commeappuser.objectSid. -
Pour
cip_upn, sélectionnezuserNamedans la colonne Profil utilisateur de votre domaine. Une fois sélectionné, le mappage apparaît commeappuser.userName. -
Pour
cip_oid, sélectionnezexternalIddans la colonne Profil utilisateur de votre domaine. Une fois sélectionné, le mappage apparaît commeappuser.externalId.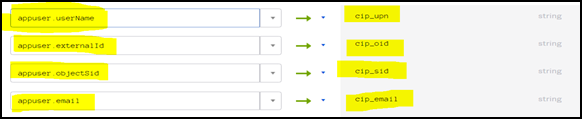
-
-
-
Connectez-vous à Citrix Cloud à l'adresse
https://citrix.cloud.com. -
Dans le menu Citrix Cloud, sélectionnez Gestion des identités et des accès.
-
Recherchez SAML 2.0 et cliquez sur Connecter.La page Configurer SAML s'affiche.
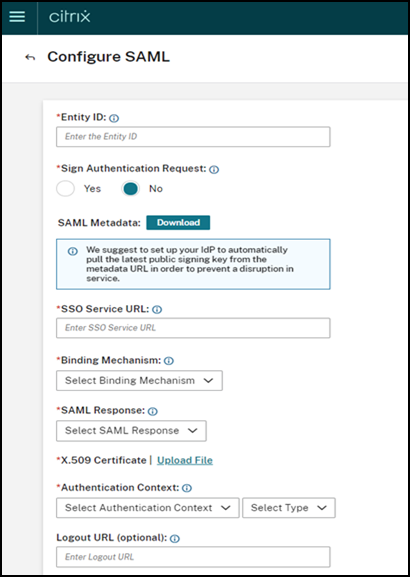 Téléchargez le fichier
xmlet ouvrez-le à l'aide de n'importe quel éditeur de fichiers. Vous devrez revenir à cette page après avoir terminé la configuration dans Okta. -
Dans Okta, accédez à Application > Créer une intégration d'application.
-
Dans la page Ajouter une application, cliquez sur Créer une nouvelle application.
-
Dans la page Créer une nouvelle intégration d'application, sélectionnez SAML 2.0 et cliquez sur Créer.
-
Fournissez des détails tels que le nom de l'application, le logo de l'application (facultatif), définissez la visibilité de l'application, puis cliquez sur Suivant.
-
Dans l'onglet Configuration SAML, vous devez utiliser les détails du fichier
xmltéléchargé :-
Indiquez les détails de l'URL pour URL d'authentification unique comme
https://saml-internal.cloud.com/saml/acset URI d'audience (ID d'entité SP) commehttps://saml-internal.cloud.com.Remarque :Si Citrix Cloud est externe, l'URL doit êtrehttps://saml.cloud.com/saml/acsethttps://saml.cloud.comau lieu du domainehttps://saml-internal.cloud.com. -
Sélectionnez Non spécifié pour Format d'ID de nom.
-
Sélectionnez Nom d'utilisateur Okta pour Nom d'utilisateur de l'application.
-
Cliquez sur Afficher les paramètres avancés et assurez-vous que Réponse et Assertion sont sélectionnés avec Signé.URL Okta(/en-us/netscaler-console-service/media/saml-url-okta.png)
-
Ajoutez des Déclarations d'attributs comme indiqué dans l'image suivante.Attributs(/en-us/netscaler-console-service/media/saml-attribute-statements.png)
-
Vous pouvez laisser toutes les autres options par défaut et cliquer sur Suivant.
-
Sélectionnez Je suis un client Okta ajoutant une application interne, puis cliquez sur Terminer.
-
-
L'application Okta est maintenant créée, cliquez sur Afficher les instructions de configuration.Instructions de configuration(/en-us/netscaler-console-service/media/saml-setup-instructions.png)La page Comment configurer SAML 2.0 pour l'application de test s'affiche avec les détails que vous devez ajouter à nouveau dans Citrix Cloud.Téléchargez le certificat pour le télécharger dans Citrix Cloud.
-
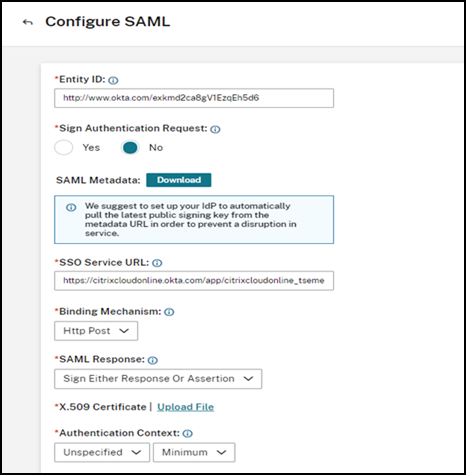
Vous devez maintenant revenir à la page Configurer SAML dans Citrix Cloud et terminer la configuration restante comme mentionné ci-dessous :Étapes restantes(/en-us/netscaler-console-service/media/saml-continue-steps.png)Utilisez le certificat téléchargé et renommez l'extension du nom de fichier de
.certen.crtpour le télécharger vers Citrix Cloud. -
Après avoir téléchargé le certificat, utilisez toutes les autres options par défaut :
-
Ensuite, vous devez vous assurer que
appuser.userNameest défini dans Directory-integrations > Active Directory -> Provisiong > To okta.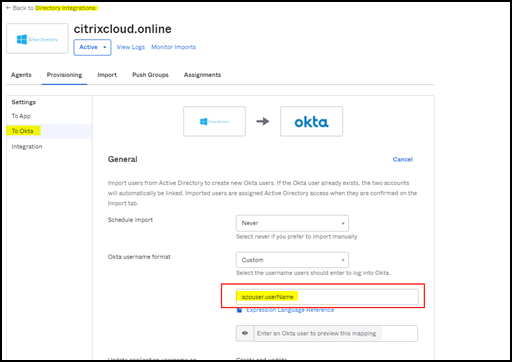 Remarque :Parfois, vous devez utiliser
user.cip_upn, au lieu deappuser.cip_upn. Assurez-vous de vérifier la définition de votre application dans l'intégration OKTA, comme indiqué dans cette image. -
Vous devez maintenant essayer d'ajouter des utilisateurs dans Okta à cette application SAML. Vous pouvez attribuer des utilisateurs de plusieurs manières.Méthode 1 :
-
Connectez-vous à Okta avec des identifiants d'administrateur
-
Accédez à Applications > Applications
-
Sélectionnez l'application SAML que vous avez créée
-
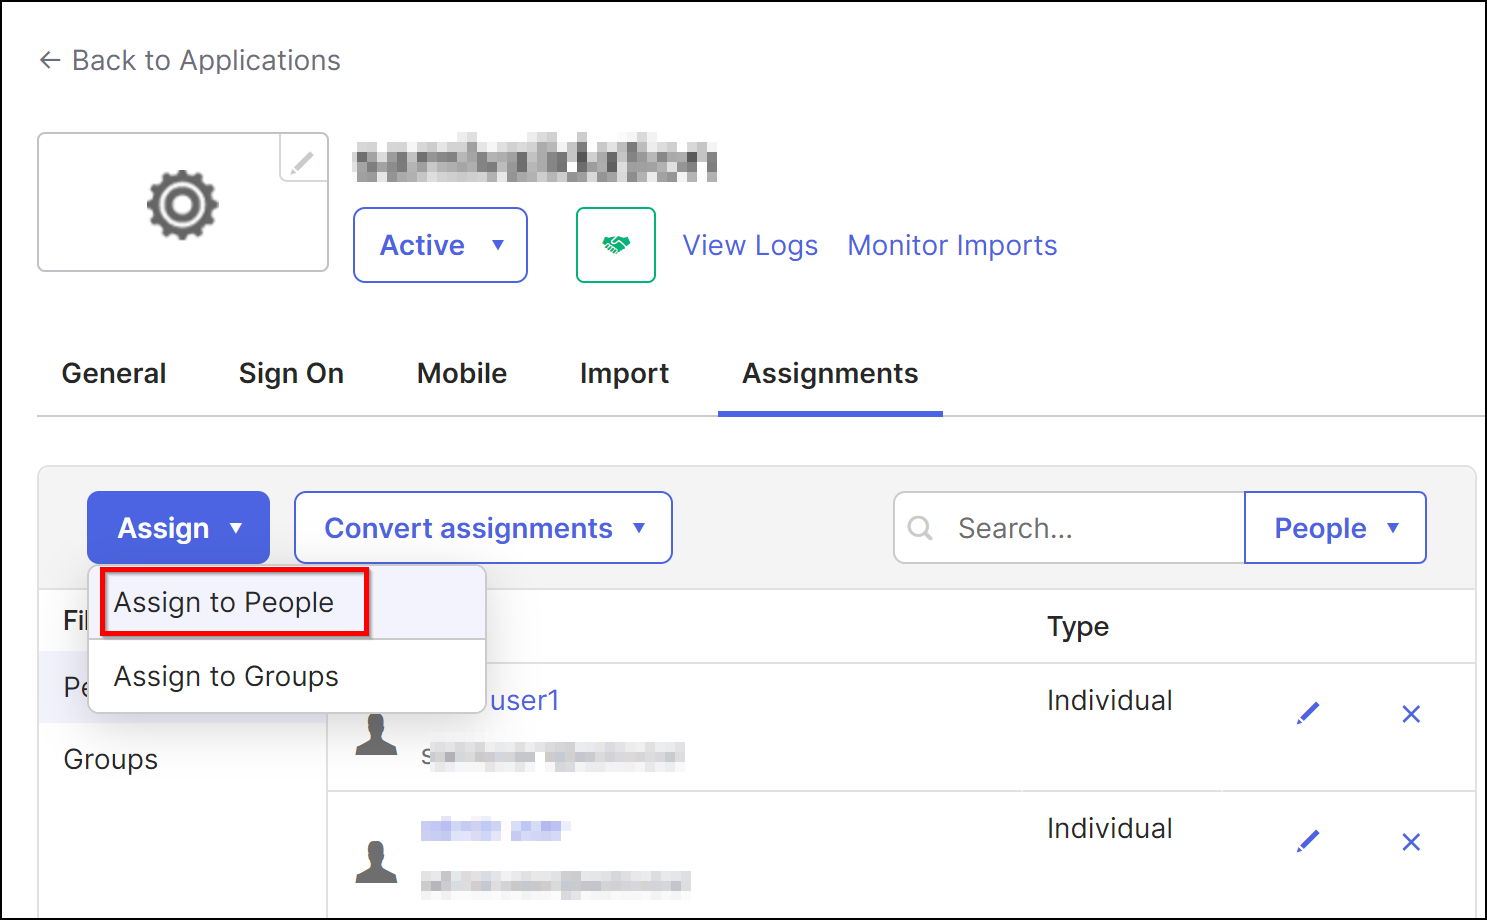
Cliquez sur Assigner > Assigner à des personnes
-
Cliquez sur Assigner puis sélectionnez Enregistrer et revenir.
-
Cliquez sur Terminé.
Méthode 2 :-
Accédez à Applications > Applications.
-
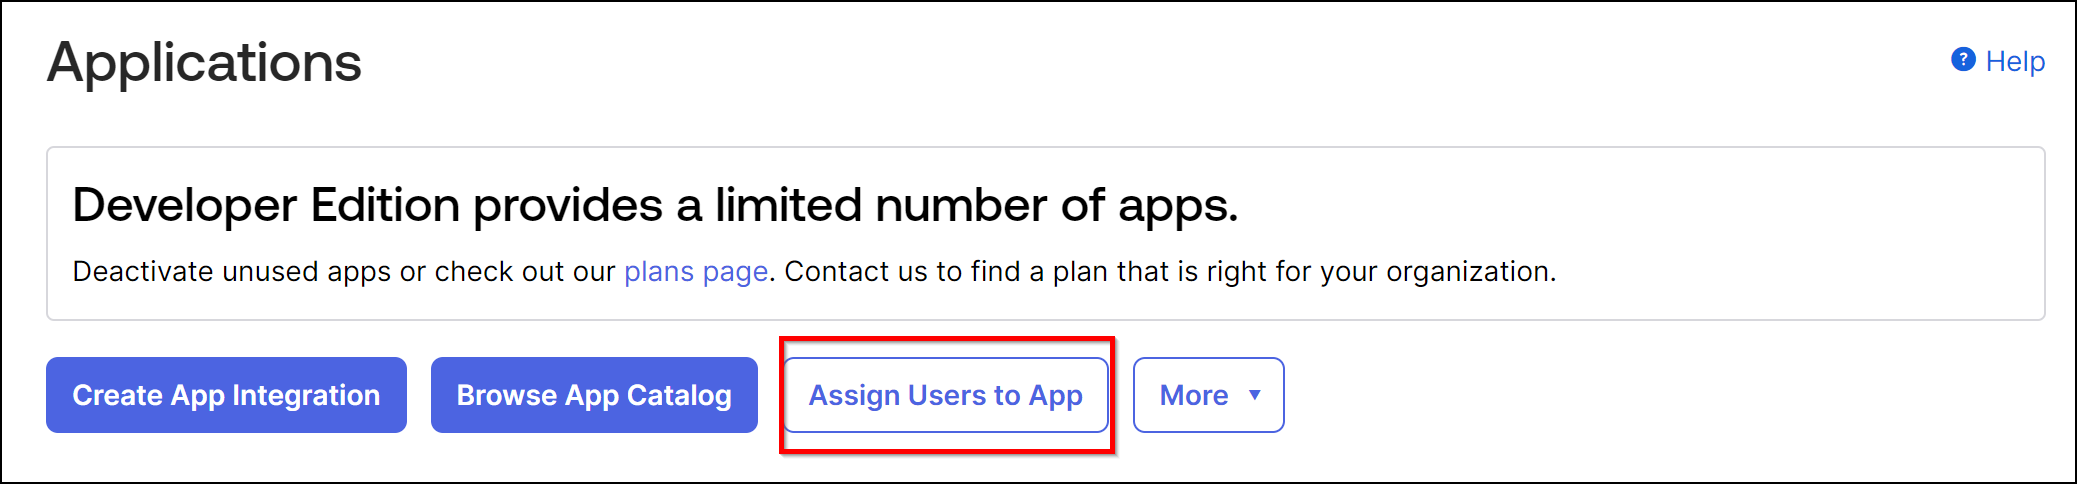
Cliquez sur Attribuer des utilisateurs à l'application.
-
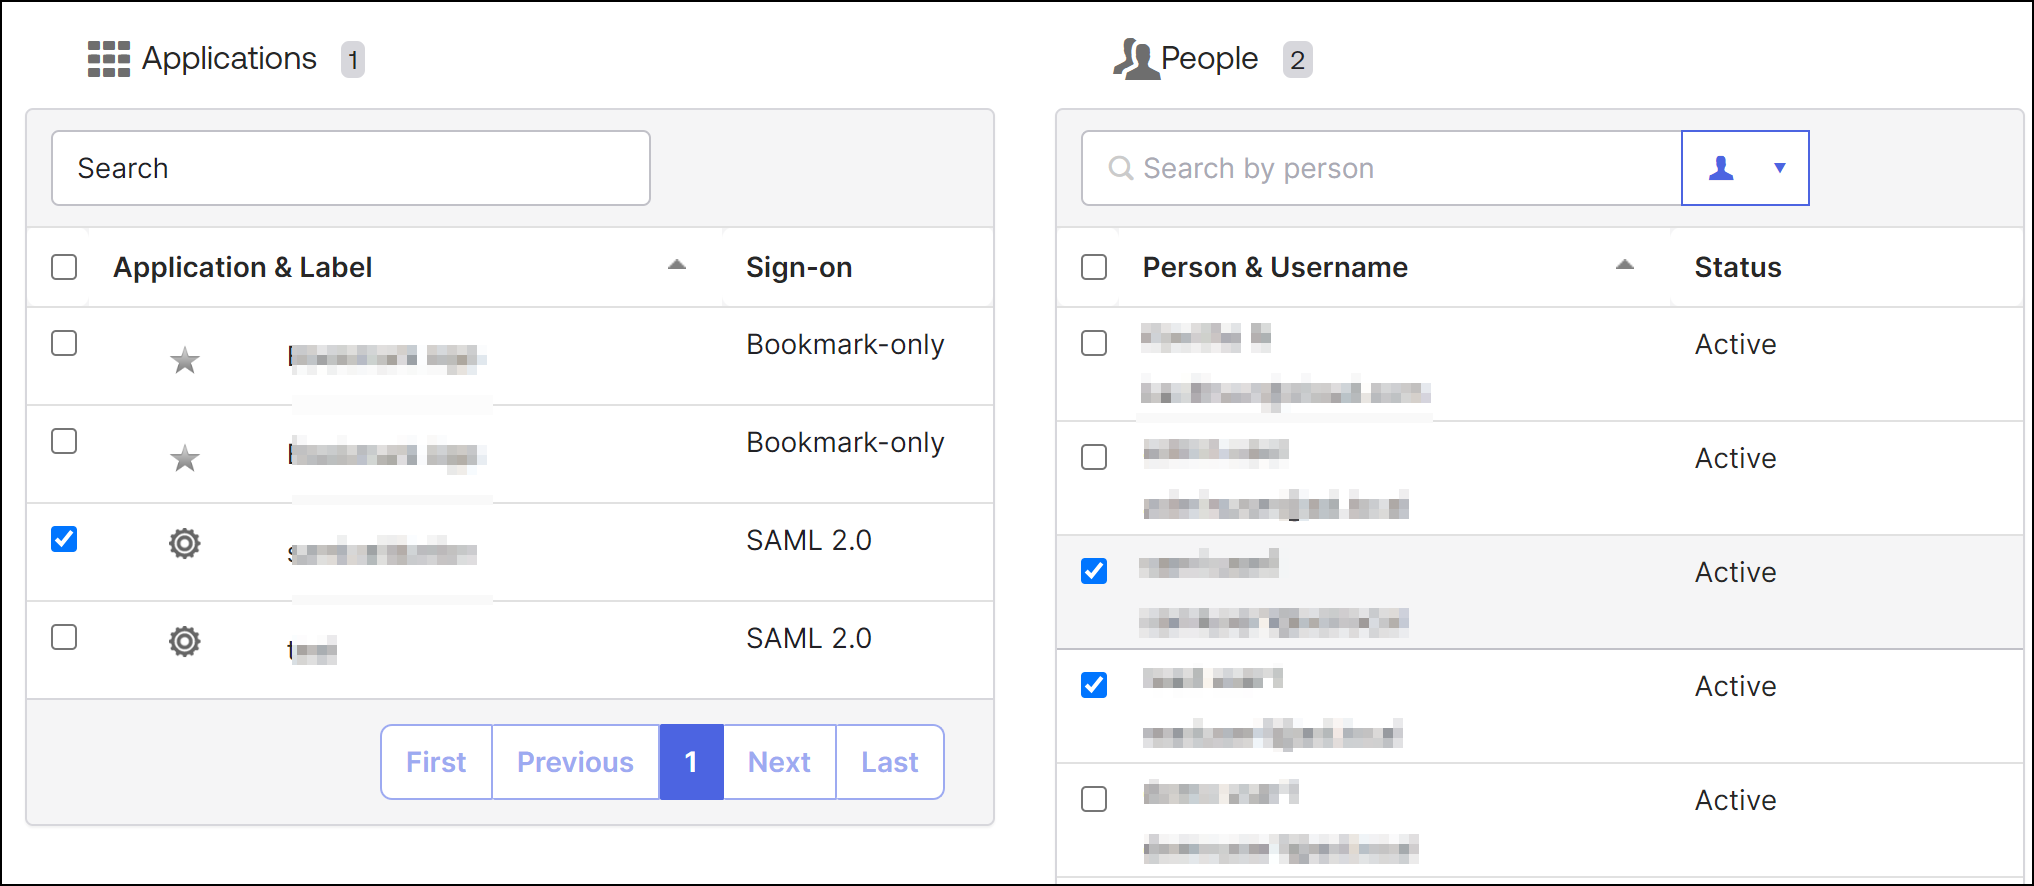
Sélectionnez l'application et les utilisateurs, puis cliquez sur Suivant.
-
Cliquez sur Confirmer les attributions.
Méthode 3 :-
Accédez à Directory > People.
-
Sélectionnez un utilisateur.
-
Cliquez sur Attribuer des applications et attribuez l'application SAML à l'utilisateur.
-
-
Après avoir attribué les utilisateurs, connectez-vous à Citrix Cloud.
-
Dans le menu Citrix Cloud, sélectionnez Gestion des identités et des accès.
-
Dans l'onglet Administrateurs, cliquez sur Ajouter un administrateur/groupe.
-
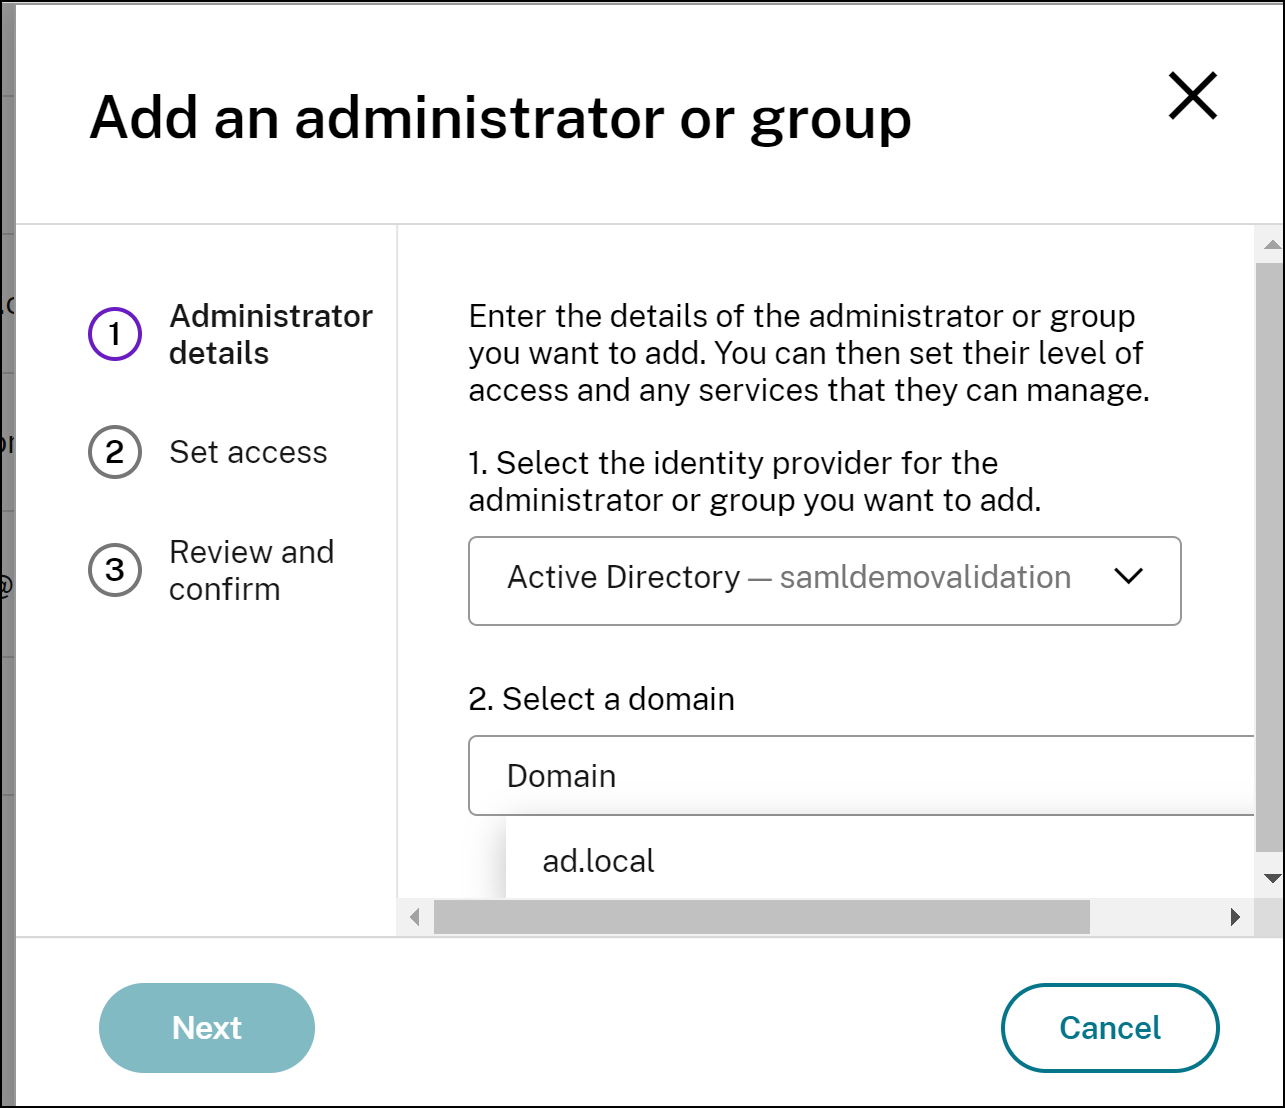
-
Spécifiez les autorisations d'accès.
-
Vérifiez que tout est correct et cliquez sur Envoyer l'invitation.
-
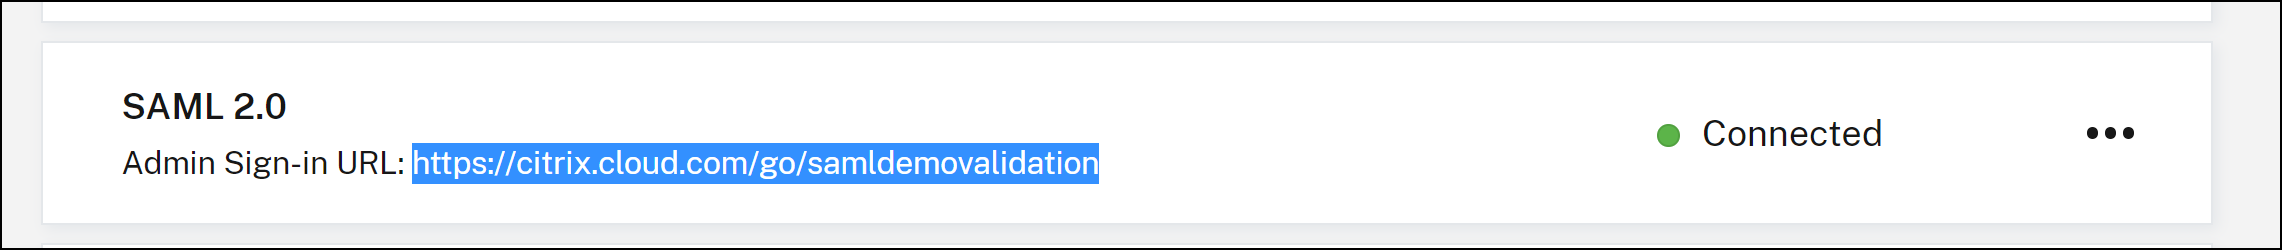
Dans l'onglet Authentification, vous pouvez afficher l'URL de connexion pour SAML 2.0. Voici un exemple :