
Datenerfassung zur Überwachung von NetScalern im transparenten Modus aktivieren
Wenn ein NetScaler im transparenten Modus bereitgestellt wird, können die Clients direkt auf die Server zugreifen, ohne einen dazwischengeschalteten virtuellen Server. Wenn eine NetScaler Appliance im transparenten Modus in einer Citrix Virtual Apps and Desktops-Umgebung bereitgestellt wird, wird der ICA-Datenverkehr nicht über ein VPN übertragen.
Nachdem Sie den NetScaler zum NetScaler Console-Bestand hinzugefügt haben, müssen Sie AppFlow für die Datenerfassung aktivieren. Die Aktivierung der Datenerfassung hängt vom Gerät und dem Modus ab. In diesem Fall müssen Sie NetScaler Console als AppFlow-Collector auf jeder NetScaler Appliance hinzufügen und eine AppFlow-Richtlinie konfigurieren, um den gesamten oder spezifischen ICA-Datenverkehr zu erfassen, der durch die Appliance fließt.
Hinweis
-
Sie können die Datenerfassung auf einem im transparenten Modus bereitgestellten NetScaler nicht über das NetScaler Console-Konfigurationsprogramm aktivieren.
-
Detaillierte Informationen zu den Befehlen und ihrer Verwendung finden Sie unter Befehlsreferenz.
-
Informationen zu Richtlinienausdrücken finden Sie unter Richtlinien und Ausdrücke.
Die folgende Abbildung zeigt die Netzwerkbereitstellung einer NetScaler Console, wenn ein NetScaler im transparenten Modus bereitgestellt wird:
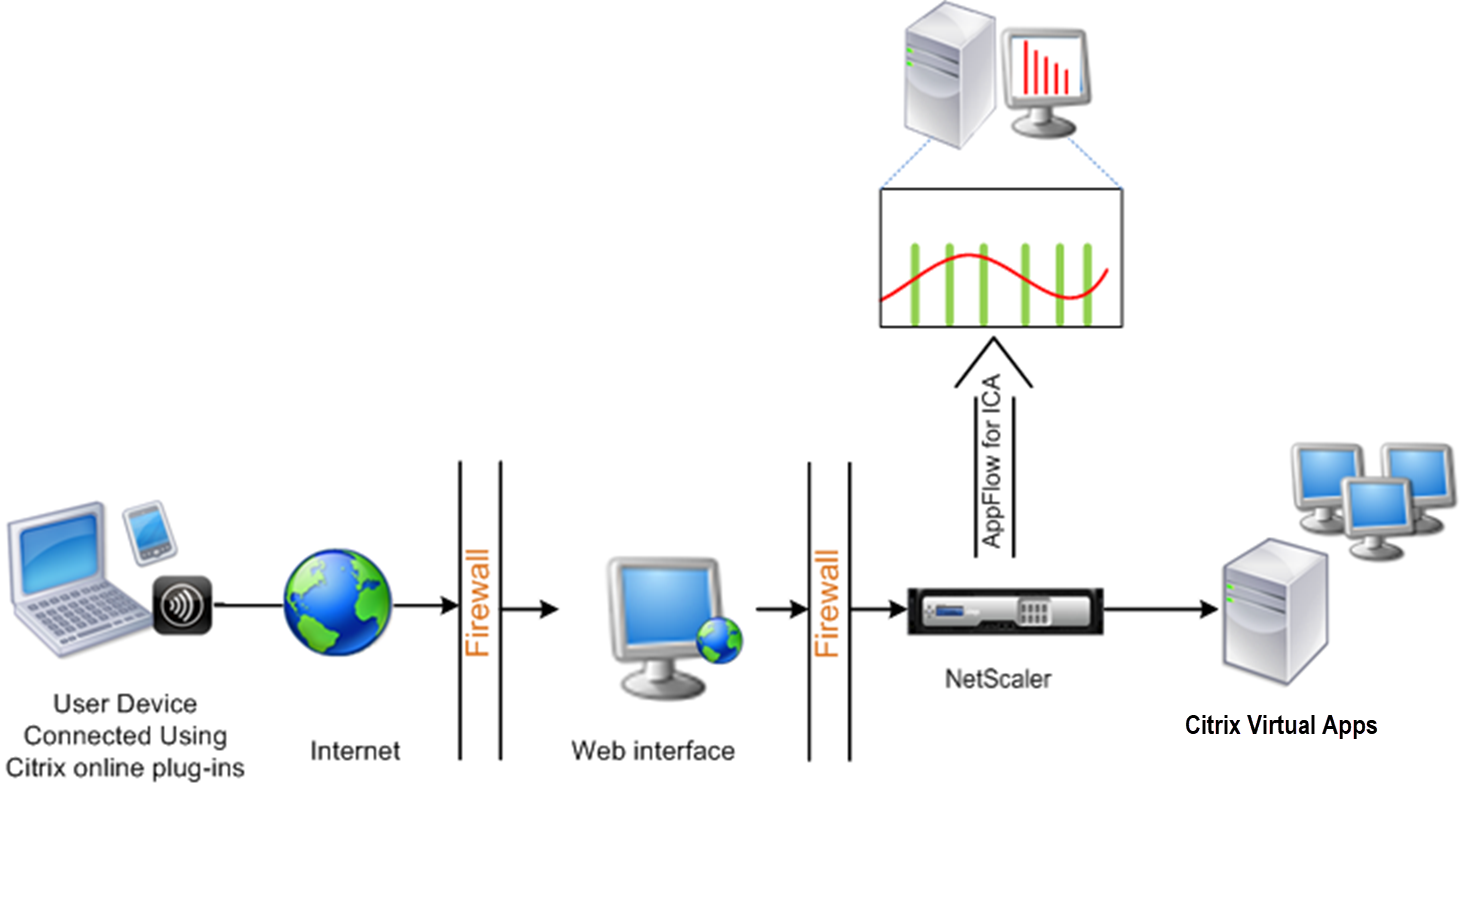
So konfigurieren Sie die Datenerfassung auf einer NetScaler Appliance über die Befehlszeilenschnittstelle:
Führen Sie an der Eingabeaufforderung Folgendes aus:
-
Melden Sie sich an einer Appliance an.
-
Geben Sie die ICA-Ports an, an denen die NetScaler Appliance auf Datenverkehr lauscht.
set ns param --icaPorts \<port\>...Beispiel:set ns param -icaPorts 2598 1494Hinweis-
Mit diesem Befehl können Sie bis zu 10 Ports angeben.
-
Die Standardportnummer ist 2598. Sie können die Portnummer bei Bedarf ändern.
-
-
Fügen Sie NetScaler Insight Center als AppFlow-Collector auf der NetScaler Appliance hinzu.
add appflow collector <name> -IPAddress <ip_addr>Beispiel:add appflow collector MyInsight -IPAddress 192.168.1.101HinweisUm die auf der NetScaler Appliance konfigurierten AppFlow-Collectoren anzuzeigen, verwenden Sie den Befehl show appflow collector. -
Erstellen Sie eine AppFlow®-Aktion und ordnen Sie den Collector der Aktion zu.
add appflow action <name> -collectors <string> ...Beispiel:add appflow action act -collectors MyInsight -
Erstellen Sie eine AppFlow-Richtlinie, um die Regel für die Generierung des Datenverkehrs festzulegen.
add appflow policy <policyname> <rule> <action>Beispiel:add appflow policy pol true act -
Binden Sie die AppFlow-Richtlinie an einen globalen Bindungspunkt.
bind appflow global <policyname> <priority> -type <type>Beispiel:bind appflow global pol 1 -type ICA_REQ_DEFAULTHinweisDer Wert von type muss ICA_REQ_OVERRIDE oder ICA_REQ_DEFAULT sein, um auf ICA®-Datenverkehr angewendet zu werden. -
Legen Sie den Wert des Parameters flowRecordInterval für AppFlow auf 60 Sekunden fest.
set appflow param -flowRecordInterval 60 -
Speichern Sie die Konfiguration.
save ns config