
API 安全
API(应用程序编程接口)是一组规则、协议和工具,允许不同的软件应用程序或系统相互通信。API 通过强制实施访问控制、身份验证和加密,确保只有授权实体才能安全地访问和传输机密信息,从而在保护敏感数据方面发挥着重要作用。
API 是移动和 Web 应用程序的后端框架。因此,保护它们传输的敏感数据至关重要。API 安全是指预防或减轻对 API 攻击的做法。
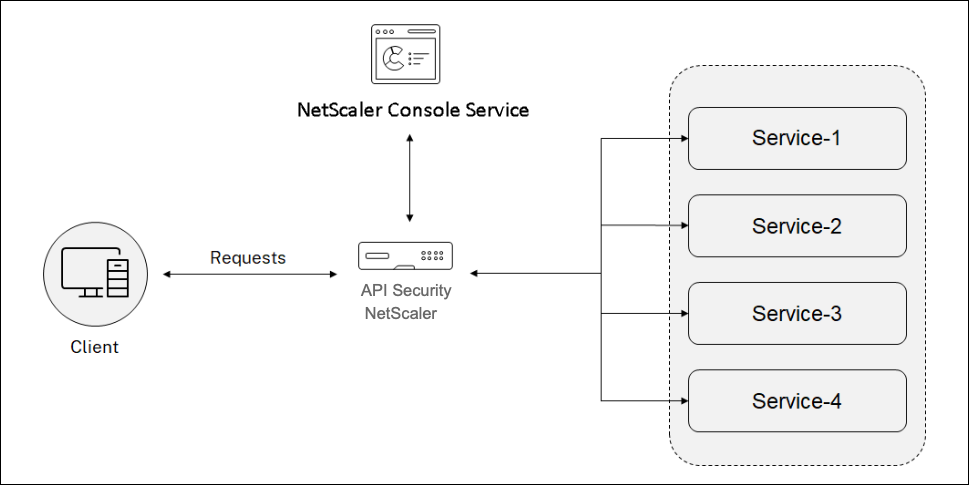
在 API 安全中,网关充当所有请求访问 API 端点的入口点。它确保对系统中所有 API 端点和微服务的安全可靠访问。
要保护您的 API,请执行以下步骤:
下图描述了 NetScaler Console 中的 API 安全如何接收客户端请求并从后端 API 服务发送响应:
注意:
在 NetScaler Console 中,此功能适用于拥有高级许可证的用户。
API 安全的优势
API 安全为您提供以下优势:
-
保护您的 API 端点:API 安全增加了一个安全层,保护您的 API 端点和后端 API 服务器免受以下攻击:
-
缓冲区溢出
-
SQL 注入
-
跨站点脚本
-
拒绝服务 (Dos)
-
-
监控并提高 API 性能:API 安全性提供 SSL 卸载、身份验证、授权、速率限制等服务。这些服务可提高 API 性能及其可用性。API 分析为您提供了 API 性能指标以及 API 端点面临的威胁的可见性。有关详细信息,请参阅查看 API 分析。
-
管理 API 流量:API 安全性抽象化了后端 API 基础设施的复杂性。
-
发现 API 端点:API 安全性会发现您组织中的 API 端点,并将其添加到“API 发现”页面。
授予 API 安全性配置和管理权限
作为管理员,您可以创建访问策略,以授予用户 API 安全性配置和管理权限。用户权限可以是查看、添加、编辑和删除。请执行以下操作来授予权限:
-
导航到“设置 > 用户和角色 > 访问策略”。
-
单击“添加”。
-
在“创建访问策略”中,指定策略名称和描述。
-
在“权限”字段中,展开“应用程序”,然后展开“API 安全性”。
-
选择所需的“API 安全性”页面。然后,选择要授予的权限。
授予 API 安全管理权限(/en-us/netscaler-console-service/media/api-gateway-management-permissions.png)
重要提示:
确保授予使用 API 安全所需功能的权限。例如,如果您授予用户访问部署页面的权限,则以下功能也需要用户访问权限:
-
StyleBooks
-
IPAM
-
负载均衡(在网络功能下)
-
内容切换(在网络功能下)
-
设备 API 代理(在API下)
有关访问策略的更多信息,请参阅在 NetScaler Console 上配置访问策略。