
Schwachstellen für CVE-2024-8535 beheben
Im NetScaler Console Sicherheitswarnungs-Dashboard, unter Aktuelle CVEs >
<number of> NetScaler-Instanzen sind von allgemeinen Schwachstellen und Expositionen (CVEs) betroffen, können Sie alle Instanzen sehen, die aufgrund dieser spezifischen CVE anfällig sind. Um die Details der von CVE-2024-8535 betroffenen Instanzen zu überprüfen, wählen Sie CVE-2024-8535 aus und klicken Sie auf Betroffene Instanzen anzeigen.
Sicherheitswarnungs-Dashboard für CVE-2024-8535(/en-us/netscaler-console-service/media/security-advisory-cve-2024-8435.png)
Das Fenster
<number of> NetScaler-Instanzen, die von CVEs betroffen sind, wird angezeigt. Hier sehen Sie die Anzahl und Details der NetScaler-Instanzen, die von CVE-2024-8535 betroffen sind.
Instanzen, die von CVE-2020-8300 betroffen sind(/en-us/netscaler-console-service/media/cve-2024-8535-impacted-instance.png)
Weitere Informationen zum Sicherheitswarnungs-Dashboard finden Sie unter Sicherheitswarnung.
Hinweis
Es kann einige Zeit dauern, bis der Scan des Sicherheitswarnungssystems abgeschlossen ist und die Auswirkungen von CVE-2024-8535 im Sicherheitswarnungsmodul widergespiegelt werden. Um die Auswirkungen früher zu sehen, starten Sie einen On-Demand-Scan, indem Sie auf Jetzt scannen klicken.
CVE-2024-8535 beheben
Für von CVE-2024-8535 betroffene NetScaler-Instanzen ist die Behebung ein zweistufiger Prozess. In der GUI, unter Aktuelle CVEs > NetScaler-Instanzen sind von CVEs betroffen, sehen Sie Schritt 1 und 2.
Behebungsschritte für CVE-2024-8535(/en-us/netscaler-console-service/media/remediate-steps-CVE-2024-8535.png)
Die beiden Schritte umfassen:
-
Aktualisieren der anfälligen NetScaler-Instanzen auf eine Version und einen Build, der den Fix enthält.
-
Anwenden der erforderlichen Konfigurationsbefehle mithilfe der anpassbaren integrierten Konfigurationsvorlage in Konfigurationsaufträgen.
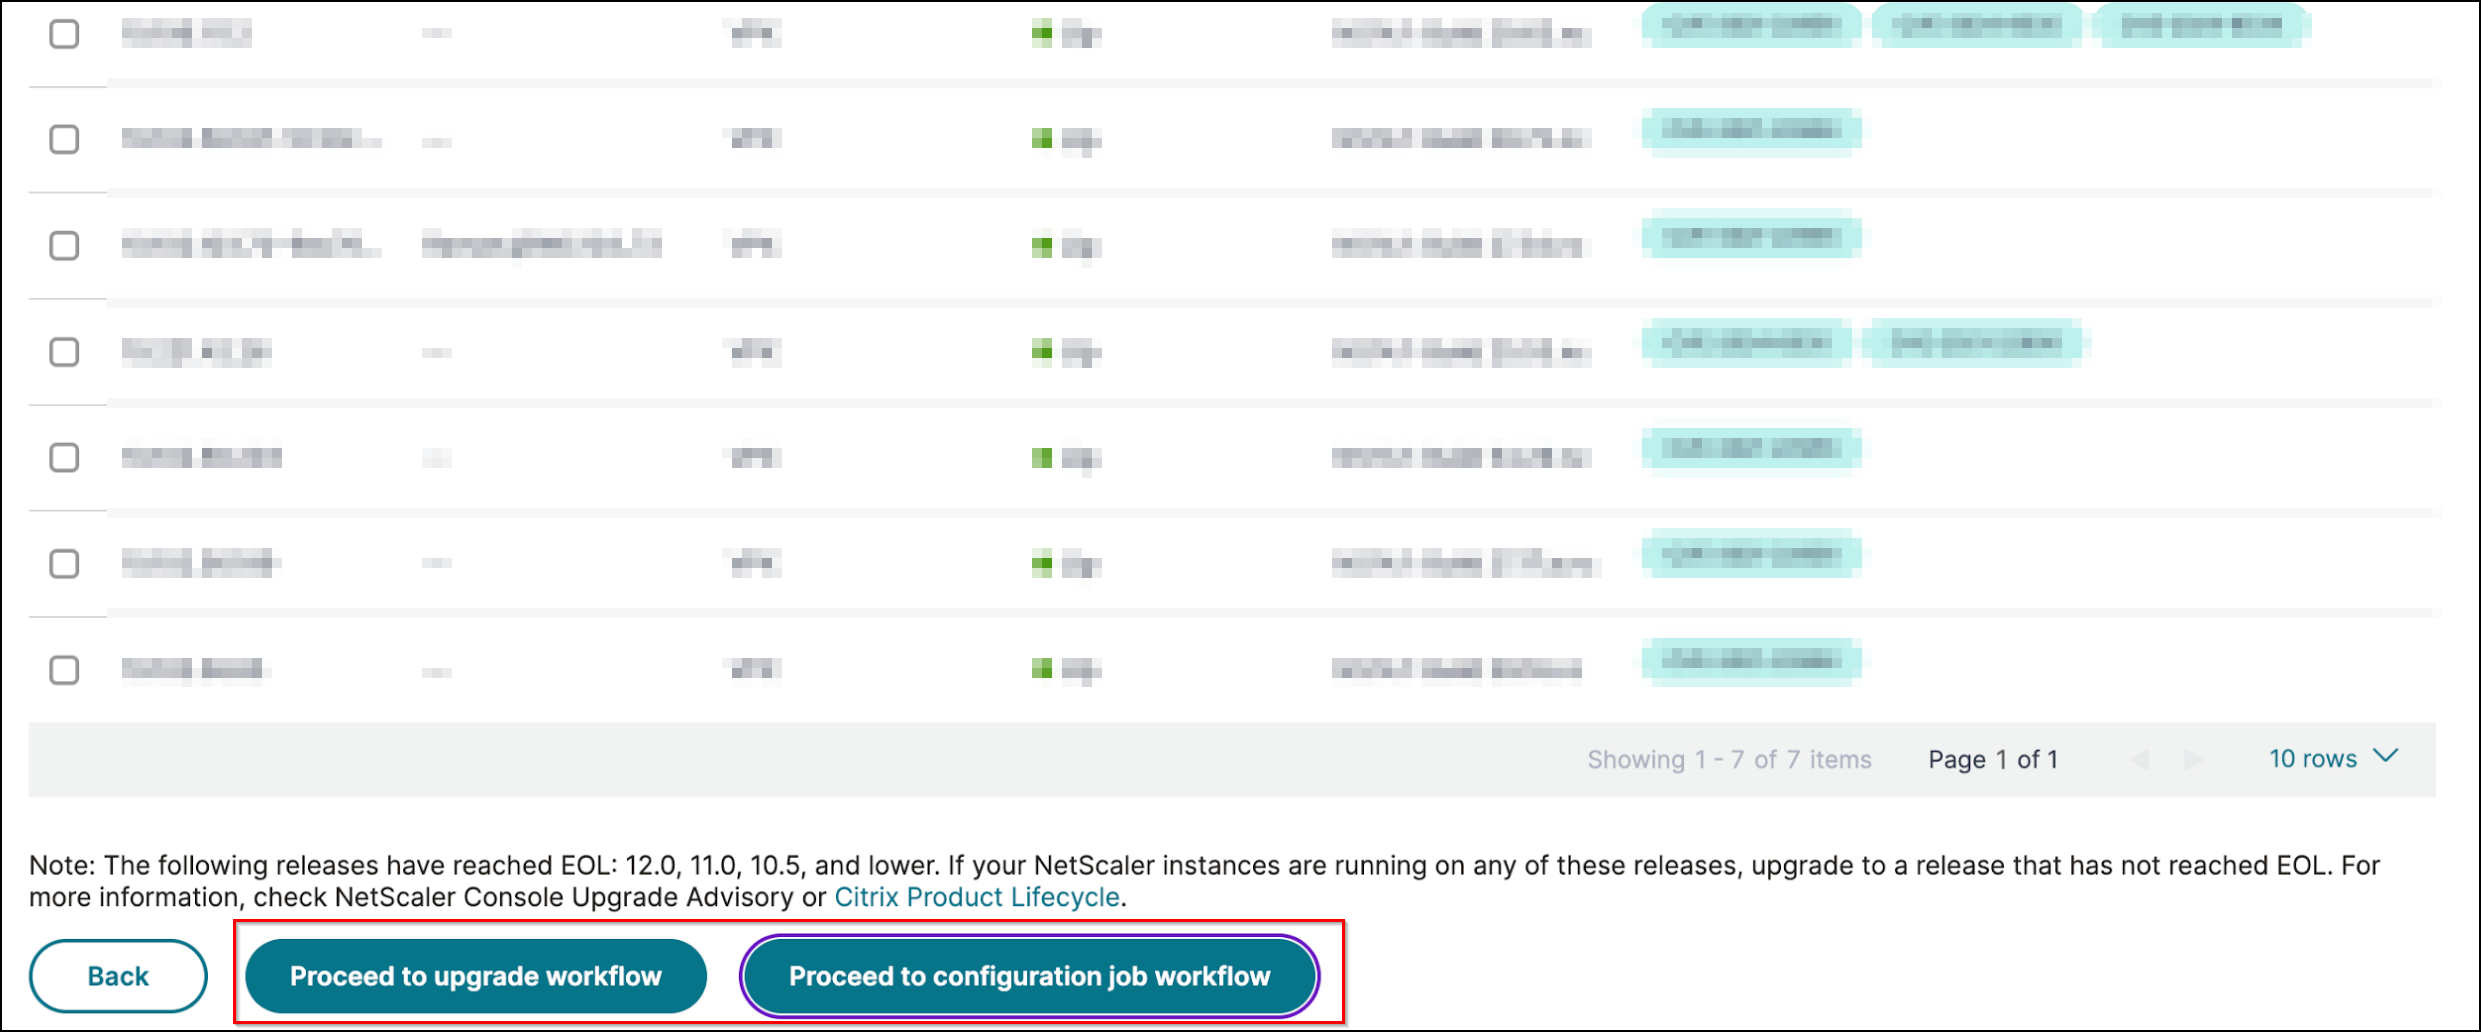
Unter Aktuelle CVEs > NetScaler-Instanzen, die von CVEs betroffen sind, sehen Sie zwei separate Workflows für diesen zweistufigen Behebungsprozess: nämlich Zum Upgrade-Workflow fortfahren und Zum Konfigurationsauftrags-Workflow fortfahren.
Schritt 1: Die anfälligen NetScaler-Instanzen aktualisieren
Um die anfälligen Instanzen zu aktualisieren, wählen Sie die Instanzen aus und klicken Sie auf Mit dem Upgrade-Workflow fortfahren. Der Upgrade-Workflow wird geöffnet, wobei die anfälligen NetScaler-Instanzen bereits ausgefüllt sind.
Weitere Informationen zur Verwendung von NetScaler Console zum Aktualisieren von NetScaler-Instanzen finden Sie unter Erstellen eines NetScaler-Upgrade-Auftrags.
Hinweis:
Dieser Schritt kann auf einmal für alle anfälligen NetScaler-Instanzen durchgeführt werden.
Schritt 2: Konfigurationsbefehle anwenden
Nachdem Sie die betroffenen Instanzen aktualisiert haben, wählen Sie im Fenster
<number of> NetScaler-Instanzen, die von CVEs betroffen sind die von CVE-2024-8535 betroffene Instanz aus und klicken Sie auf Mit dem Konfigurationsauftrags-Workflow fortfahren.
Beachten Sie die folgenden Punkte, bevor Sie eine Instanz auswählen und auf Mit dem Konfigurationsauftrags-Workflow fortfahren klicken:
-
Für eine NetScaler-Instanz, die von mehreren CVEs betroffen ist (z. B. CVE-2020-8300, CVE-2021-22927, CVE-2021-22920 und CVE-2021-22956): Wenn Sie die Instanz auswählen und auf Mit dem Konfigurationsauftrags-Workflow fortfahren klicken, wird die integrierte Konfigurationsvorlage nicht automatisch unter Konfiguration auswählen ausgefüllt. Ziehen Sie die entsprechende Konfigurationsauftragsvorlage unter Sicherheitsberatungsvorlage manuell in den Konfigurationsauftragsbereich auf der rechten Seite.
-
Für mehrere NetScaler-Instanzen, die nur von CVE-2024-8535 betroffen sind, können Sie Konfigurationsaufträge auf allen Instanzen gleichzeitig ausführen. Sie haben beispielsweise NetScaler 1, NetScaler 2 und NetScaler 3, und alle sind nur von CVE-2024-8535 betroffen. Wählen Sie alle diese Instanzen aus und klicken Sie auf Mit dem Konfigurationsauftrags-Workflow fortfahren, und die integrierte Konfigurationsvorlage wird automatisch unter Konfiguration auswählen ausgefüllt.
-
Für mehrere NetScaler-Instanzen, die von CVE-2024-8535 und einem oder mehreren anderen CVEs betroffen sind (z. B. CVE-2020-8300, CVE-2021-22927 und CVE-2021-22920), bei denen die Behebung nacheinander auf jeden NetScaler angewendet werden muss: Wenn Sie diese Instanzen auswählen und auf Mit dem Konfigurationsauftrags-Workflow fortfahren klicken, wird eine Fehlermeldung angezeigt, die Sie darauf hinweist, den Konfigurationsauftrag nacheinander auf jedem NetScaler auszuführen.
Schritt 1: Konfiguration auswählen
Im Konfigurationsauftrags-Workflow wird die integrierte Konfigurationsbasistabelle automatisch unter Konfiguration auswählen ausgefüllt.

Schritt 2: Instanz auswählen
Die betroffene Instanz wird unter Instanzen auswählen automatisch ausgefüllt. Wählen Sie die Instanz aus. Wenn diese Instanz Teil eines HA-Paares ist, wählen Sie Auf sekundären Knoten ausführen. Klicken Sie auf Weiter.
Instanz auswählen(/en-us/netscaler-console-service/media/select-instance-cve-2021-22956.png)
Hinweis:
Für NetScaler-Instanzen im Cluster-Modus, die Sicherheitswarnungen verwenden, unterstützt die NetScaler Console das Ausführen des Konfigurationsauftrags nur auf dem Cluster Configuration Coordinator (CCO)-Knoten. Führen Sie die Befehle auf Nicht-CCO-Knoten separat aus.
Schritt 3: Variablenwerte angeben
In diesem Schritt muss keine Variable angegeben werden. Wählen Sie Gemeinsame Variablenwerte für alle Instanzen aus und klicken Sie auf Weiter.
Schritt 4: Konfiguration in der Vorschau anzeigen
Zeigt die in die Konfiguration eingefügten Variablenwerte in der Vorschau an und klicken Sie auf Weiter.
Auftrag in der Vorschau anzeigen(/en-us/netscaler-console-service/media/preview-job-cve-2024-8535.png)
Schritt 5: Auftrag ausführen
Klicken Sie auf Fertig stellen, um den Konfigurationsauftrag auszuführen.
Konfigurationsauftrag ausführen(/en-us/netscaler-console-service/media/run-job-cve-2021-22956.png)
Nachdem der Auftrag ausgeführt wurde, wird er unter Infrastruktur > Konfiguration > Konfigurationsaufträge angezeigt.
Nachdem Sie die beiden Korrekturschritte für alle anfälligen NetScaler-Instanzen abgeschlossen haben, können Sie einen On-Demand-Scan ausführen, um die überarbeitete Sicherheitslage zu sehen.