
启用数据收集以监控以透明模式部署的 NetScaler
当 NetScaler 以透明模式部署时,客户端可以直接访问服务器,无需中间虚拟服务器。如果 NetScaler 设备在 Citrix Virtual Apps and Desktops 环境中以透明模式部署,则 ICA 流量不会通过 VPN 传输。
将 NetScaler 添加到 NetScaler Console 清单后,必须启用 AppFlow 进行数据收集。启用数据收集取决于设备和模式。在这种情况下,您必须将 NetScaler Console 添加为每个 NetScaler 设备上的 AppFlow 收集器,并且必须配置 AppFlow 策略以收集流经设备的所有或特定 ICA 流量。
注意
下图显示了 NetScaler 以透明模式部署时 NetScaler Console 的网络部署:
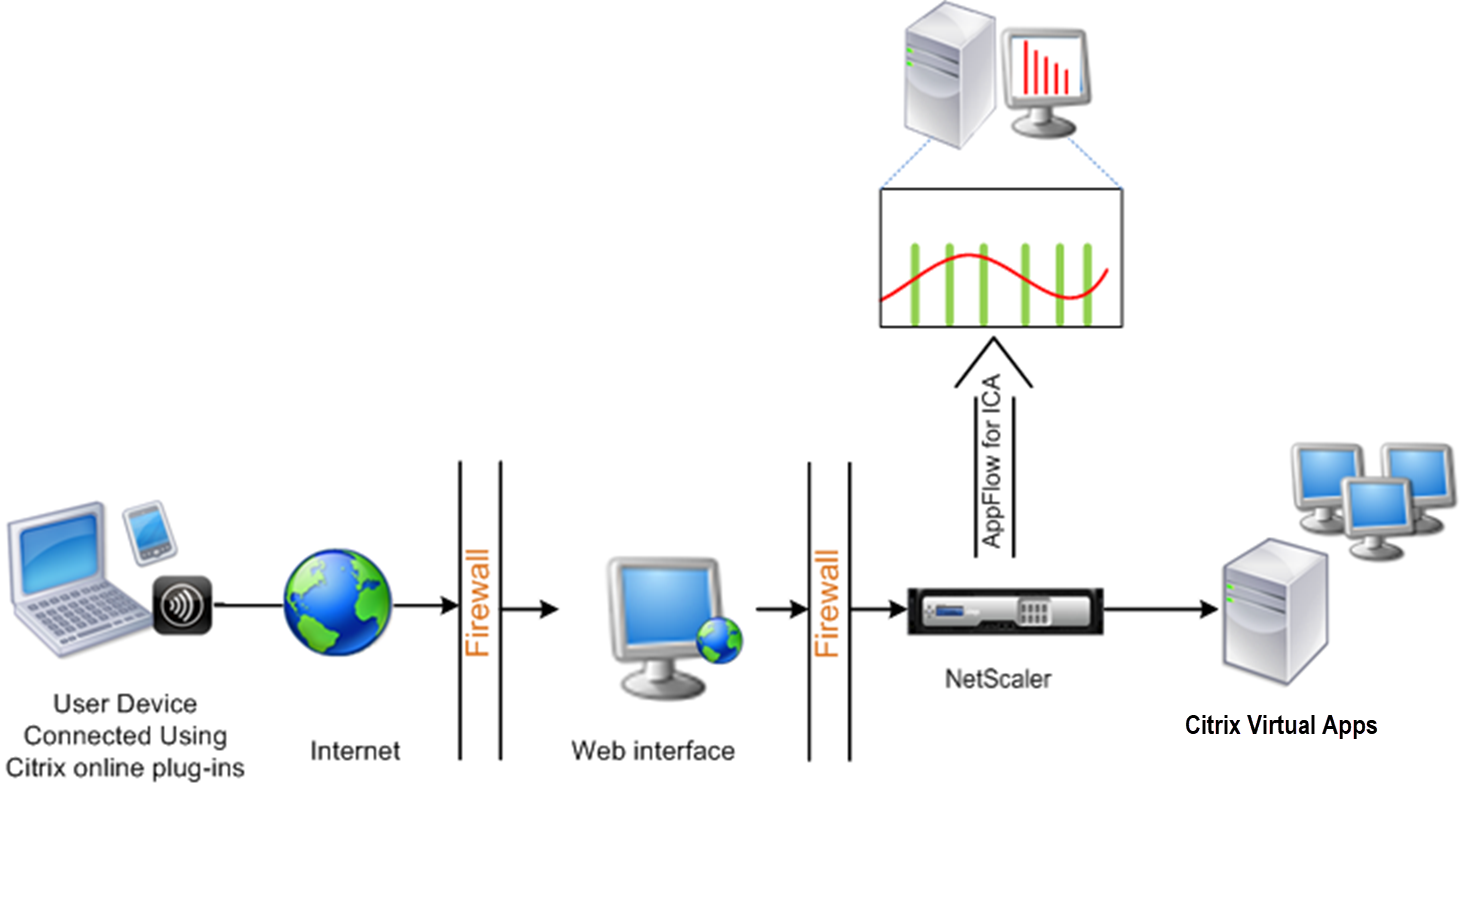
要使用命令行界面在 NetScaler 设备上配置数据收集:
在命令提示符下,执行以下操作:
-
登录到设备。
-
指定 NetScaler 设备侦听流量的 ICA 端口。
set ns param --icaPorts \<port\>...示例:set ns param -icaPorts 2598 1494注意-
您可以使用此命令指定最多 10 个端口。
-
默认端口号为 2598。您可以根据需要修改端口号。
-
-
将 NetScaler Insight Center 添加为 NetScaler 设备上的 AppFlow 收集器。
add appflow collector <name> -IPAddress <ip_addr>示例:add appflow collector MyInsight -IPAddress 192.168.1.101注意要查看在 NetScaler 设备上配置的 AppFlow 收集器,请使用 show appflow collector 命令。 -
创建一个 AppFlow® 操作并将收集器与该操作关联。
add appflow action <name> -collectors <string> ...示例:add appflow action act -collectors MyInsight -
创建一个 AppFlow 策略以指定生成流量的规则。
add appflow policy <policyname> <rule> <action>示例:add appflow policy pol true act -
将 AppFlow 策略绑定到全局绑定点。
bind appflow global <policyname> <priority> -type <type>示例:bind appflow global pol 1 -type ICA_REQ_DEFAULT注意type 的值必须是 ICA_REQ_OVERRIDE 或 ICA_REQ_DEFAULT 才能应用于 ICA® 流量。 -
将 AppFlow 的 flowRecordInterval 参数值设置为 60 秒。
set appflow param -flowRecordInterval 60 -
保存配置。
save ns config