
CVE-2024-8535の脆弱性を修正する
NetScaler Consoleのセキュリティアドバイザリダッシュボードで、「現在のCVE >
<number of> NetScalerインスタンスは共通脆弱性識別子 (CVE) の影響を受けています」の下に、この特定のCVEによって脆弱なすべてのインスタンスが表示されます。CVE-2024-8535の影響を受けるインスタンスの詳細を確認するには、CVE-2024-8535を選択し、影響を受けるインスタンスを表示をクリックします。
CVE-2024-8535のセキュリティアドバイザリダッシュボード(/en-us/netscaler-console-service/media/security-advisory-cve-2024-8435.png)
「
<number of> CVEの影響を受けるNetScalerインスタンス」ウィンドウが表示されます。ここでは、CVE-2024-8535の影響を受けるNetScalerインスタンスの数と詳細を確認できます。
CVE-2020-8300の影響を受けるインスタンス(/en-us/netscaler-console-service/media/cve-2024-8535-impacted-instance.png)
セキュリティアドバイザリダッシュボードの詳細については、セキュリティアドバイザリを参照してください。
注
セキュリティアドバイザリシステムスキャンが完了し、セキュリティアドバイザリモジュールにCVE-2024-8535の影響が反映されるまでに時間がかかる場合があります。影響をより早く確認するには、今すぐスキャンをクリックしてオンデマンドスキャンを開始します。
CVE-2024-8535を修正する
CVE-2024-8535の影響を受けるNetScalerインスタンスの場合、修正は2段階のプロセスです。GUIの「現在のCVE > CVEの影響を受けるNetScalerインスタンス」の下に、ステップ1と2が表示されます。
CVE-2024-8535の修正手順(/en-us/netscaler-console-service/media/remediate-steps-CVE-2024-8535.png)
2つのステップは次のとおりです。
-
脆弱なNetScalerインスタンスを、修正を含むリリースとビルドにアップグレードする。
-
構成ジョブでカスタマイズ可能な組み込み構成テンプレートを使用して、必要な構成コマンドを適用する。
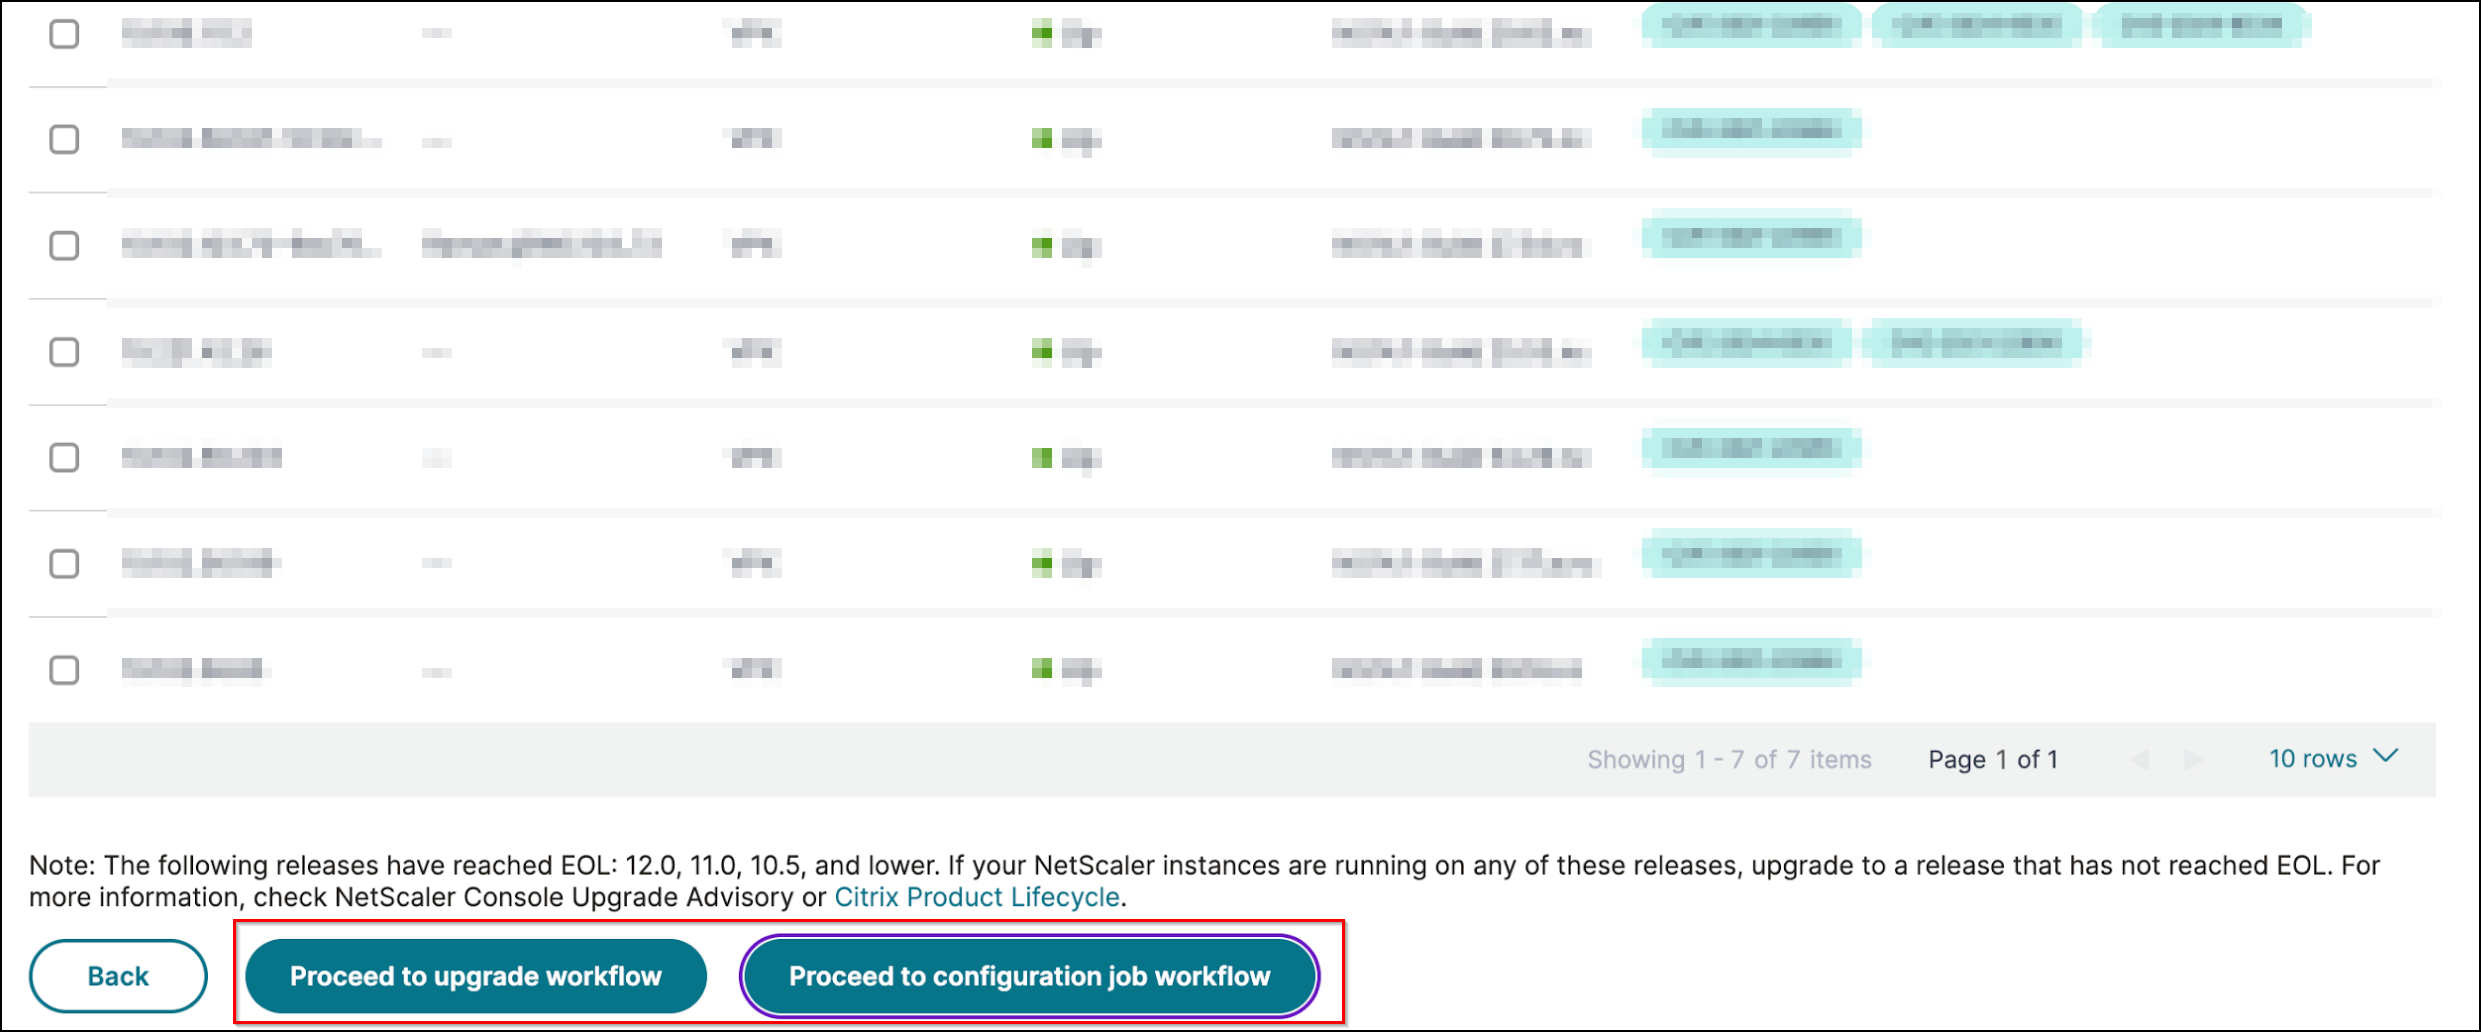
「現在のCVE > CVEの影響を受けるNetScalerインスタンス」の下に、この2段階の修正プロセスには、2つの異なるワークフローが表示されます。それらは「アップグレードワークフローに進む」と「構成ジョブワークフローに進む」です。
ステップ1:脆弱なNetScalerインスタンスをアップグレードする
NetScaler Consoleを使用してNetScalerインスタンスをアップグレードする方法の詳細については、「NetScalerアップグレードジョブの作成」を参照してください。
注:
この手順は、すべての脆弱なNetScalerインスタンスに対して一度に実行できます。

Step 2: インスタンスを選択する
影響を受けるインスタンスは、インスタンスの選択の下に自動入力されます。インスタンスを選択します。このインスタンスがHAペアの一部である場合は、セカンダリノードで実行を選択します。次へをクリックします。
インスタンスの選択(/en-us/netscaler-console-service/media/select-instance-cve-2021-22956.png)
注:
セキュリティアドバイザリを使用するクラスターモードのNetScalerインスタンスの場合、NetScaler Consoleは、クラスター構成コーディネーター (CCO) ノードでのみ構成ジョブの実行をサポートします。CCO以外のノードでは、コマンドを個別に実行してください。
Step 3: 変数値を指定する
このステップでは、変数を指定する必要はありません。すべてのインスタンスに共通の変数値を選択し、次へをクリックします。
Step 4: 構成をプレビューする
構成に挿入された変数値をプレビューし、次へをクリックします。
ジョブのプレビュー(/en-us/netscaler-console-service/media/preview-job-cve-2024-8535.png)
Step 5: ジョブを実行する
構成ジョブを実行するには、完了をクリックします。
構成ジョブの実行(/en-us/netscaler-console-service/media/run-job-cve-2021-22956.png)
ジョブが実行されると、インフラストラクチャ > 構成 > 構成ジョブの下に表示されます。
すべての脆弱なNetScalerインスタンスに対して2つの修復ステップを完了した後、オンデマンドスキャンを実行して、改訂されたセキュリティ体制を確認できます。