
高可用性展開におけるデータベースのカスタム証明書と暗号の管理
NetScaler Consoleでは、デフォルトで組み込まれているデータベース証明書を、信頼できる認証局からの独自の証明書に置き換えることができます。また、NetScaler Consoleデータベースで独自の暗号スイートを構成することもできます。この機能により、証明書管理のニーズに対してより高い柔軟性とセキュリティが提供され、信頼できるSSL証明書を使用してHAノード間のすべての通信が保護されます。
NetScaler Consoleにデータベース証明書をインストールする
HAセットアップで証明書をインストールするには:
-
Settings > HA Deployment に移動し、Database Certificates をクリックします。
-
Installed Certificate タブをクリックし、Install New Certificate をクリックします。
-
Install Database Certificate on Application Delivery Management ページで、ルート証明書、サーバー証明書、およびサーバーキーをアップロードします。次のいずれかの操作を実行できます。
-
ローカルマシンから証明書またはキーファイルをアップロードするには、Choose File > Local を選択します。
-
NetScaler Consoleに存在する証明書またはキーファイルをアップロードするには、Choose File > Appliance を選択します。
-
-
Install をクリックします。
データベース証明書をインストールする(/en-us/netscaler-application-delivery-management-software/media/ha-install-db-certs.png)
注:
複数のチェーン証明書がある場合は、それらを単一のファイルに結合する必要があります。中間証明書が最初に来て、その後にルート証明書が続くように、連結の順序が正しいことを確認してください。この順序は、証明書チェーンが正しく認識されるために不可欠です。
たとえば、次のコマンドは、各証明書ファイル(intermediate_certificate1.crt、intermediate_certificate2.crt、およびroot_certificate.crt)の内容をcombined_certs.crtという名前のファイルに追加します。
cat intermediate_certificate1.crt >> combined_certs.crt
cat intermediate_certificate2.crt >> combined_certs.crt
cat root_certificate.crt >> combined_certs.crt
インストールされているデータベース証明書を管理する
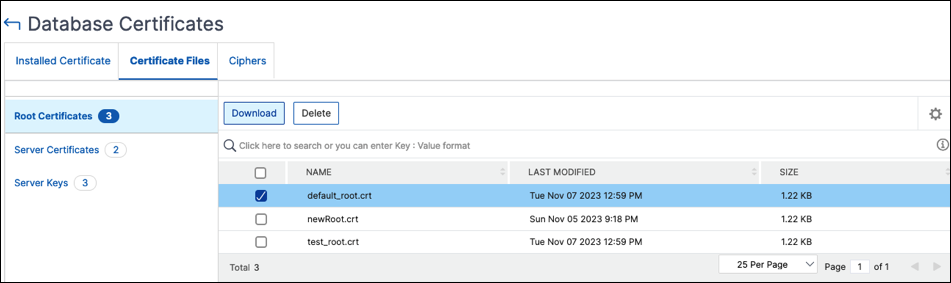
インストールされている証明書を表示、ダウンロード、および削除するには:
-
Settings > HA Deployment に移動し、Database Certificates をクリックします。
-
Certificate Files タブをクリックし、Root Certificates, Server Certificates、または Server Keys を選択して、対応するファイルを表示します。
-
ファイルをローカルマシンにダウンロードするには、Download をクリックします。
-
証明書ファイルを削除するには、ファイルを選択し、Delete をクリックします。表示される確認ダイアログボックスで、OK をクリックします。
データベースの暗号スイートを構成する
HA展開の暗号スイートを構成するには:
-
Settings > HA Deployment に移動し、Database Certificates をクリックします。
-
Ciphers タブをクリックし、次に Configure Cipher をクリックします。
-
Configure Cipher Suites ページで、利用可能な暗号のリストから1つ以上の暗号を選択します。
-
Configure をクリックします。表示される確認ダイアログボックスで、暗号設定を変更するには Yes をクリックします。
暗号を設定(/en-us/netscaler-application-delivery-management-software/media/ha-configure-ciphers.png)
注:
暗号設定を変更すると、NetScaler Console のセカンダリノードとディザスタリカバリノードが再起動します。