
Splunkとの統合
NetScaler ConsoleをSplunkと統合して、以下の分析を表示できるようになりました。
-
WAF違反
-
ボット違反
-
SSL証明書のインサイト
-
ゲートウェイのインサイト
-
イベントとメトリック
-
HDX™インサイト
-
NetScaler® Console監査ログ
Splunkアドオンを使用すると、次のことが可能になります。
-
他のすべての外部データソースを結合します。
-
分析の可視性を一元的に高めます。
NetScaler Consoleは、ボット、WAF、SSLイベントを収集し、定期的にSplunkに送信します。Splunk Common Information Model (CIM) アドオンは、イベントをCIM互換データに変換します。管理者として、CIM互換データを使用して、Splunkダッシュボードでイベントを表示できます。
統合を成功させるには、次のことを行う必要があります。
Splunkを構成して、オンプレミスのNetScaler Consoleからデータを受信する
Splunkでは、次の操作を行う必要があります。
Splunk HTTPイベントコレクターエンドポイントをセットアップし、トークンを生成する
まず、SplunkでHTTPイベントコレクターをセットアップする必要があります。このセットアップにより、NetScaler ConsoleとSplunk間の統合が可能になり、データが送信されます。次に、Splunkでトークンを生成して、次の操作を行う必要があります。
-
NetScaler ConsoleとSplunk間の認証を有効にします。
-
イベントコレクターエンドポイントを介してデータを受信します。
-
Splunkにログオンします。
-
Settings > Data Inputs > HTTP event collector に移動し、Add new をクリックします。
-
次のパラメーターを指定します。
-
名前:任意の名前を指定します。
-
ソース名の上書き(オプション):値を設定すると、HTTPイベントコレクターのソース値が上書きされます。
-
説明(オプション):説明を指定します。
-
出力グループ(オプション):デフォルトでは、このオプションは「なし」として選択されています。
-
インデクサーの確認を有効にする:NetScaler Consoleはこのオプションをサポートしていません。このオプションを選択しないことをお勧めします。イベントコレクターのパラメーター(/en-us/netscaler-application-delivery-management-software/media/splunk-event-collector-parameter.png)
-
-
次へをクリックします。
-
オプションで、入力設定ページで追加の入力パラメーターを設定できます。
-
レビューをクリックしてエントリを確認し、送信をクリックします。トークンが生成されます。NetScaler Consoleで詳細を追加する際に、このトークンを使用する必要があります。Splunkトークン(/en-us/netscaler-application-delivery-management-software/media/splunk-token.png)
Splunk共通情報モデルをインストールする
Splunkでは、Splunk CIMアドオンをインストールする必要があります。このアドオンにより、NetScaler Consoleから受信したデータが正規化され、同等のイベントに対して同じフィールド名とイベントタグを使用して共通の標準に一致することが保証されます。
注
Splunk CIMアドオンをすでにインストールしている場合は、この手順をスキップできます。
-
Splunkにログオンします。
-
Apps > Find More Appsに移動します。Splunkのその他のアプリを検索(/en-us/netscaler-application-delivery-management-software/media/splunk-find-apps.png)
-
検索バーに「CIM」と入力し、Enterキーを押して**Splunk Common Information Model (CIM)**アドオンを取得し、Installをクリックします。スプランク CIM(/en-us/netscaler-application-delivery-management-software/media/splunk-cim.png)
CIMノーマライザーをインストールする
CIMノーマライザーは、SplunkでWAFとボットのインサイトを表示するためにインストールする必要がある追加のプラグインです。
-
Splunkポータルで、Apps > Find More Appsに移動します。Splunkのその他のアプリを検索(/en-us/netscaler-application-delivery-management-software/media/splunk-find-apps.png)
-
検索バーにNetScaler Consoleサービスイベント/データ用CIM正規化と入力し、Enterを押してアドオンを取得し、Installをクリックします。CIMノーマライザー(/en-us/netscaler-application-delivery-management-software/media/splunk-cim-normalizer.png)
Splunkでサンプルダッシュボードを準備する
Splunk CIMをインストールしたら、WAFとボット、SSL証明書のインサイト、イベントとメトリクス用のテンプレートを使用してサンプルダッシュボードを準備する必要があります。ダッシュボードテンプレート (
.tgz) ファイルをダウンロードし、任意のエディター (メモ帳など) を使用してその内容をコピーし、Splunkにデータを貼り付けてダッシュボードを作成できます。
注:
サンプルダッシュボードを作成する以下の手順は、すべてのユースケースに適用できます。必要な
jsonファイルを使用する必要があります。
-
Citrixダウンロードページにログオンし、3rd party Endpoints用サンプルダッシュボードから入手できるサンプルダッシュボードをダウンロードします。
-
ファイルを解凍し、任意のテキストエディタで
jsonファイルを開き、ファイルからデータをコピーします。解凍後、3つのjsonファイルが取得されます。以下を使用します。-
adm_splunk_security_violations.jsonファイルを使用してWAFおよびBotサンプルダッシュボードを作成します。 -
adm_splunk_ssl_certificate.jsonファイルを使用してSSL証明書インサイトサンプルダッシュボードを作成します。 -
adm_splunk_events_and_metrics_history.jsonファイルを使用してNetScaler Consoleイベントおよびメトリックダッシュボードを作成します。
-
-
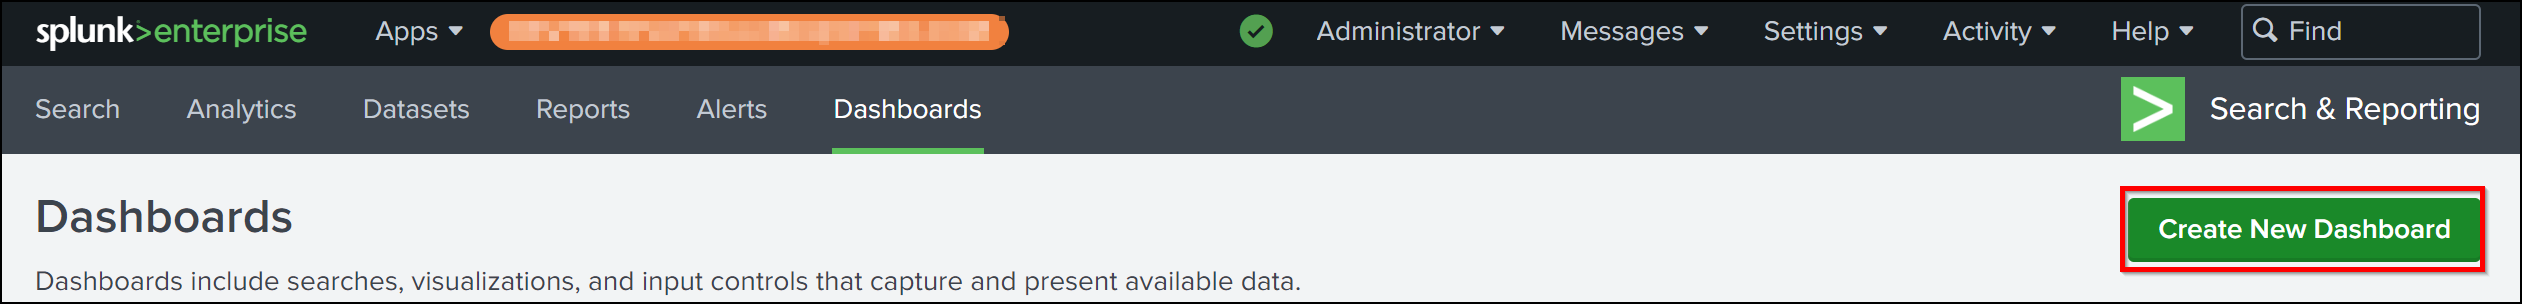
Splunkポータルで、Search & Reporting > Dashboardsに移動し、Create New Dashboardをクリックします。
-
Create New Dashboardページで、次のパラメータを指定します。
-
ダッシュボードのタイトル - 任意のタイトルを指定します。
-
説明 - 必要に応じて、参照用に説明を指定できます。
-
権限 - 要件に基づいて、PrivateまたはShared in Appを選択します。
-
Dashboard Studioを選択します。
-
いずれかのレイアウト(AbsoluteまたはGrid)を選択し、Createをクリックします。
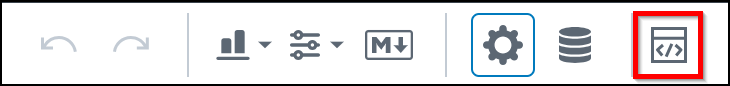
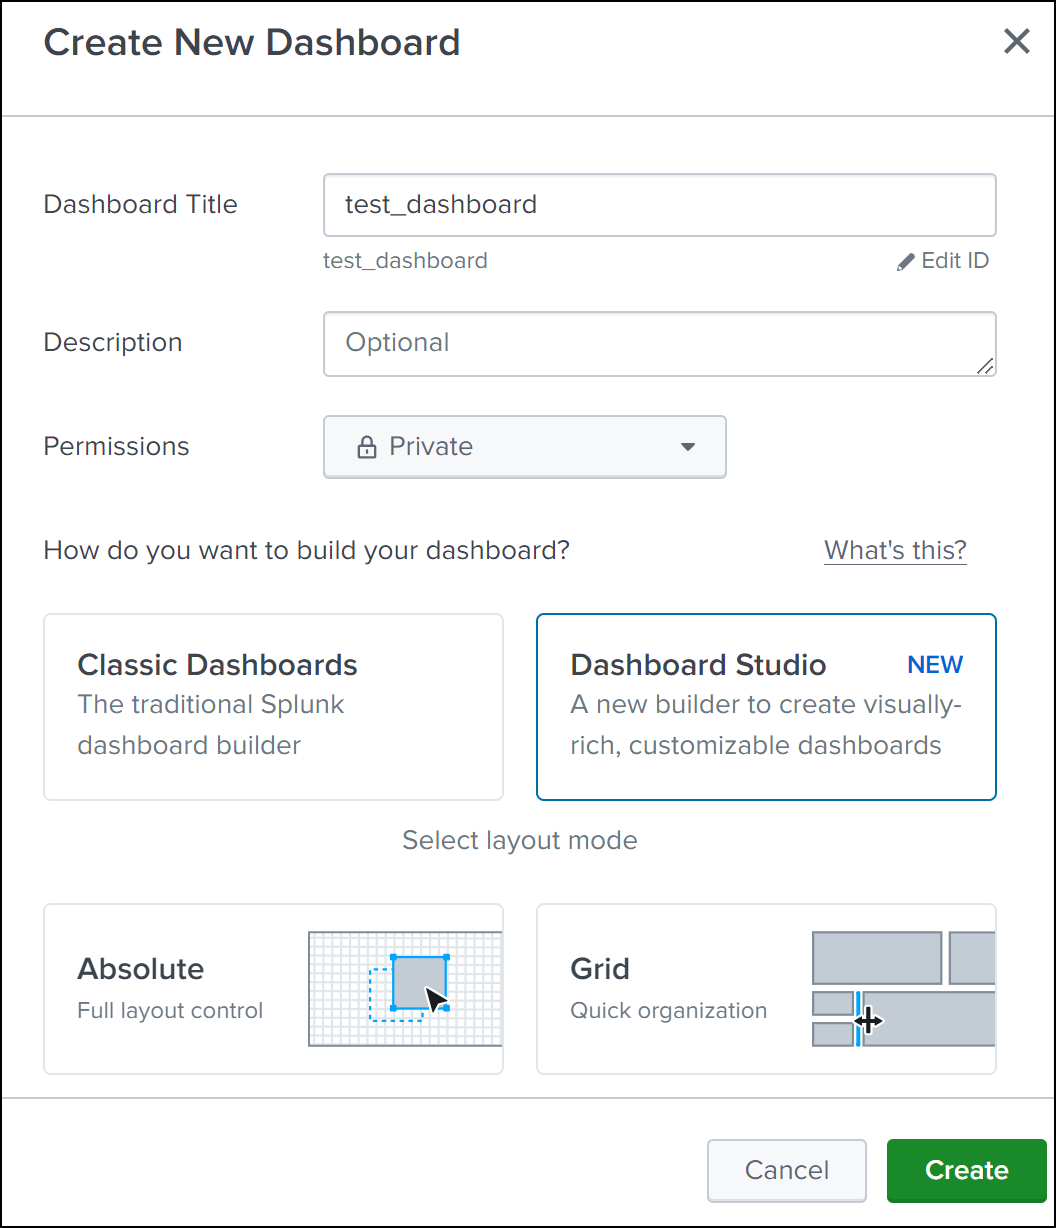 Create をクリックした後、レイアウトから Source アイコンを選択します。
-
-
既存のデータを削除し、ステップ2でコピーしたデータを貼り付けて、Back をクリックします。
-
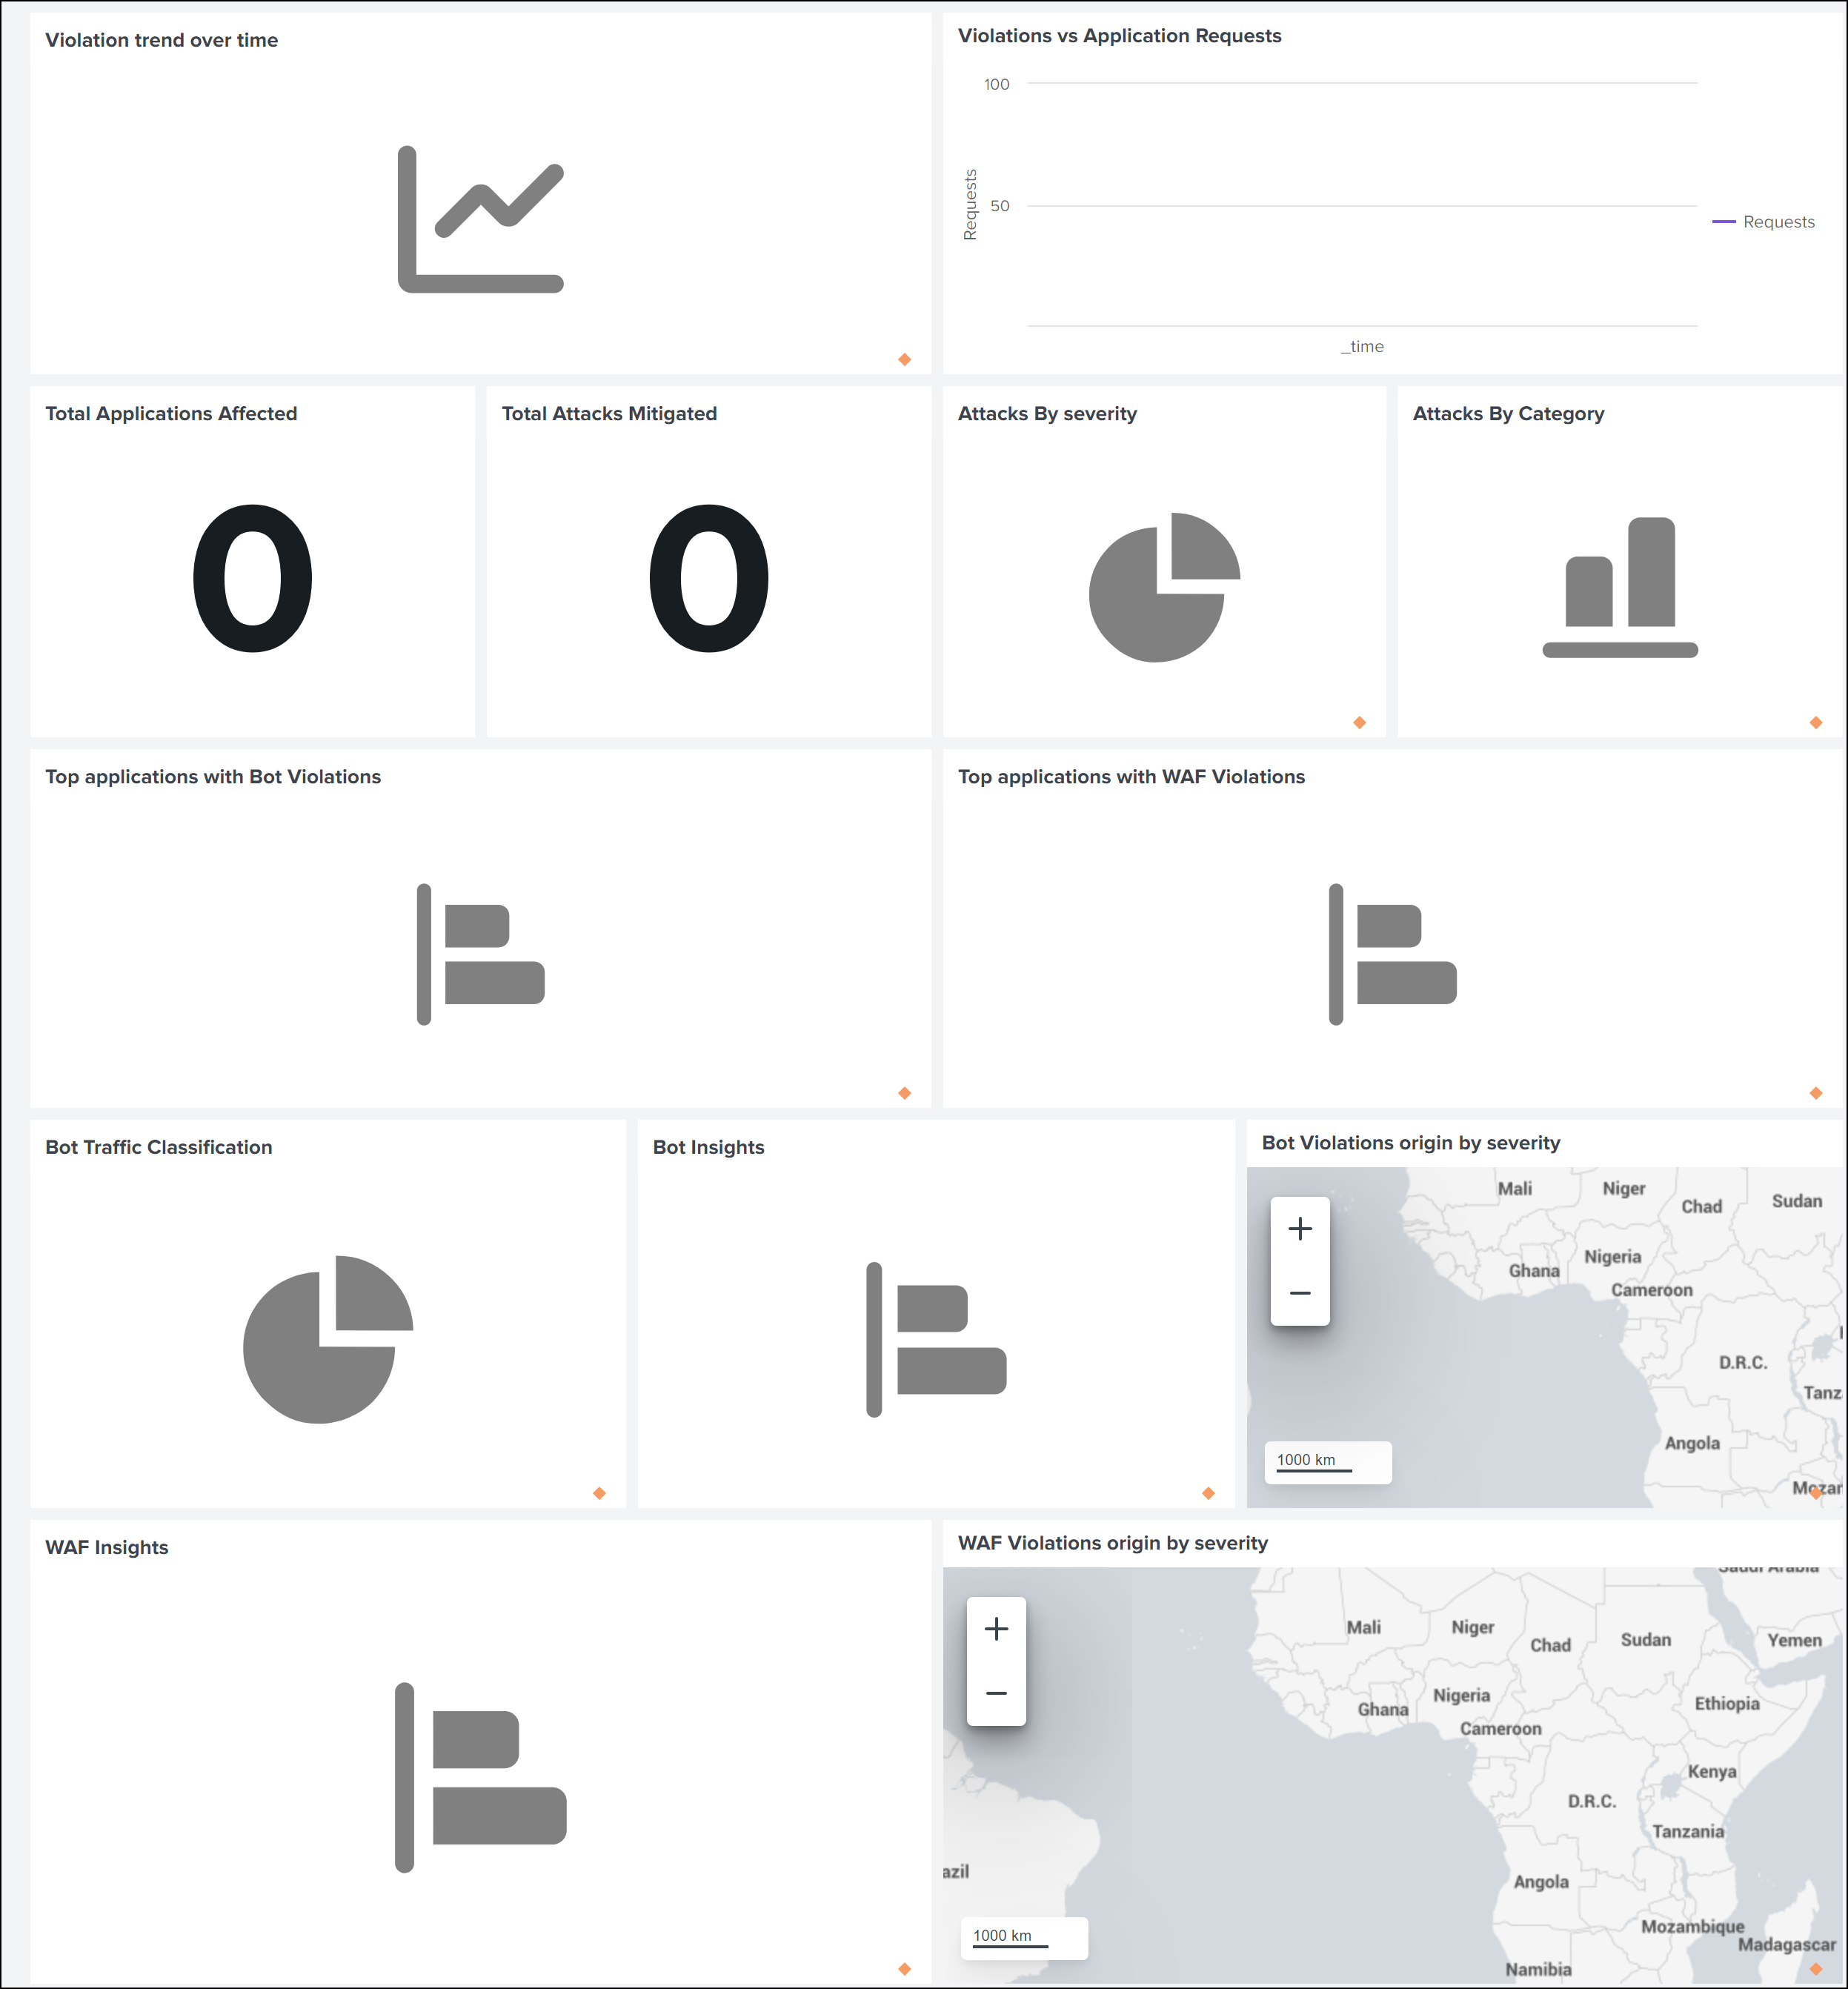
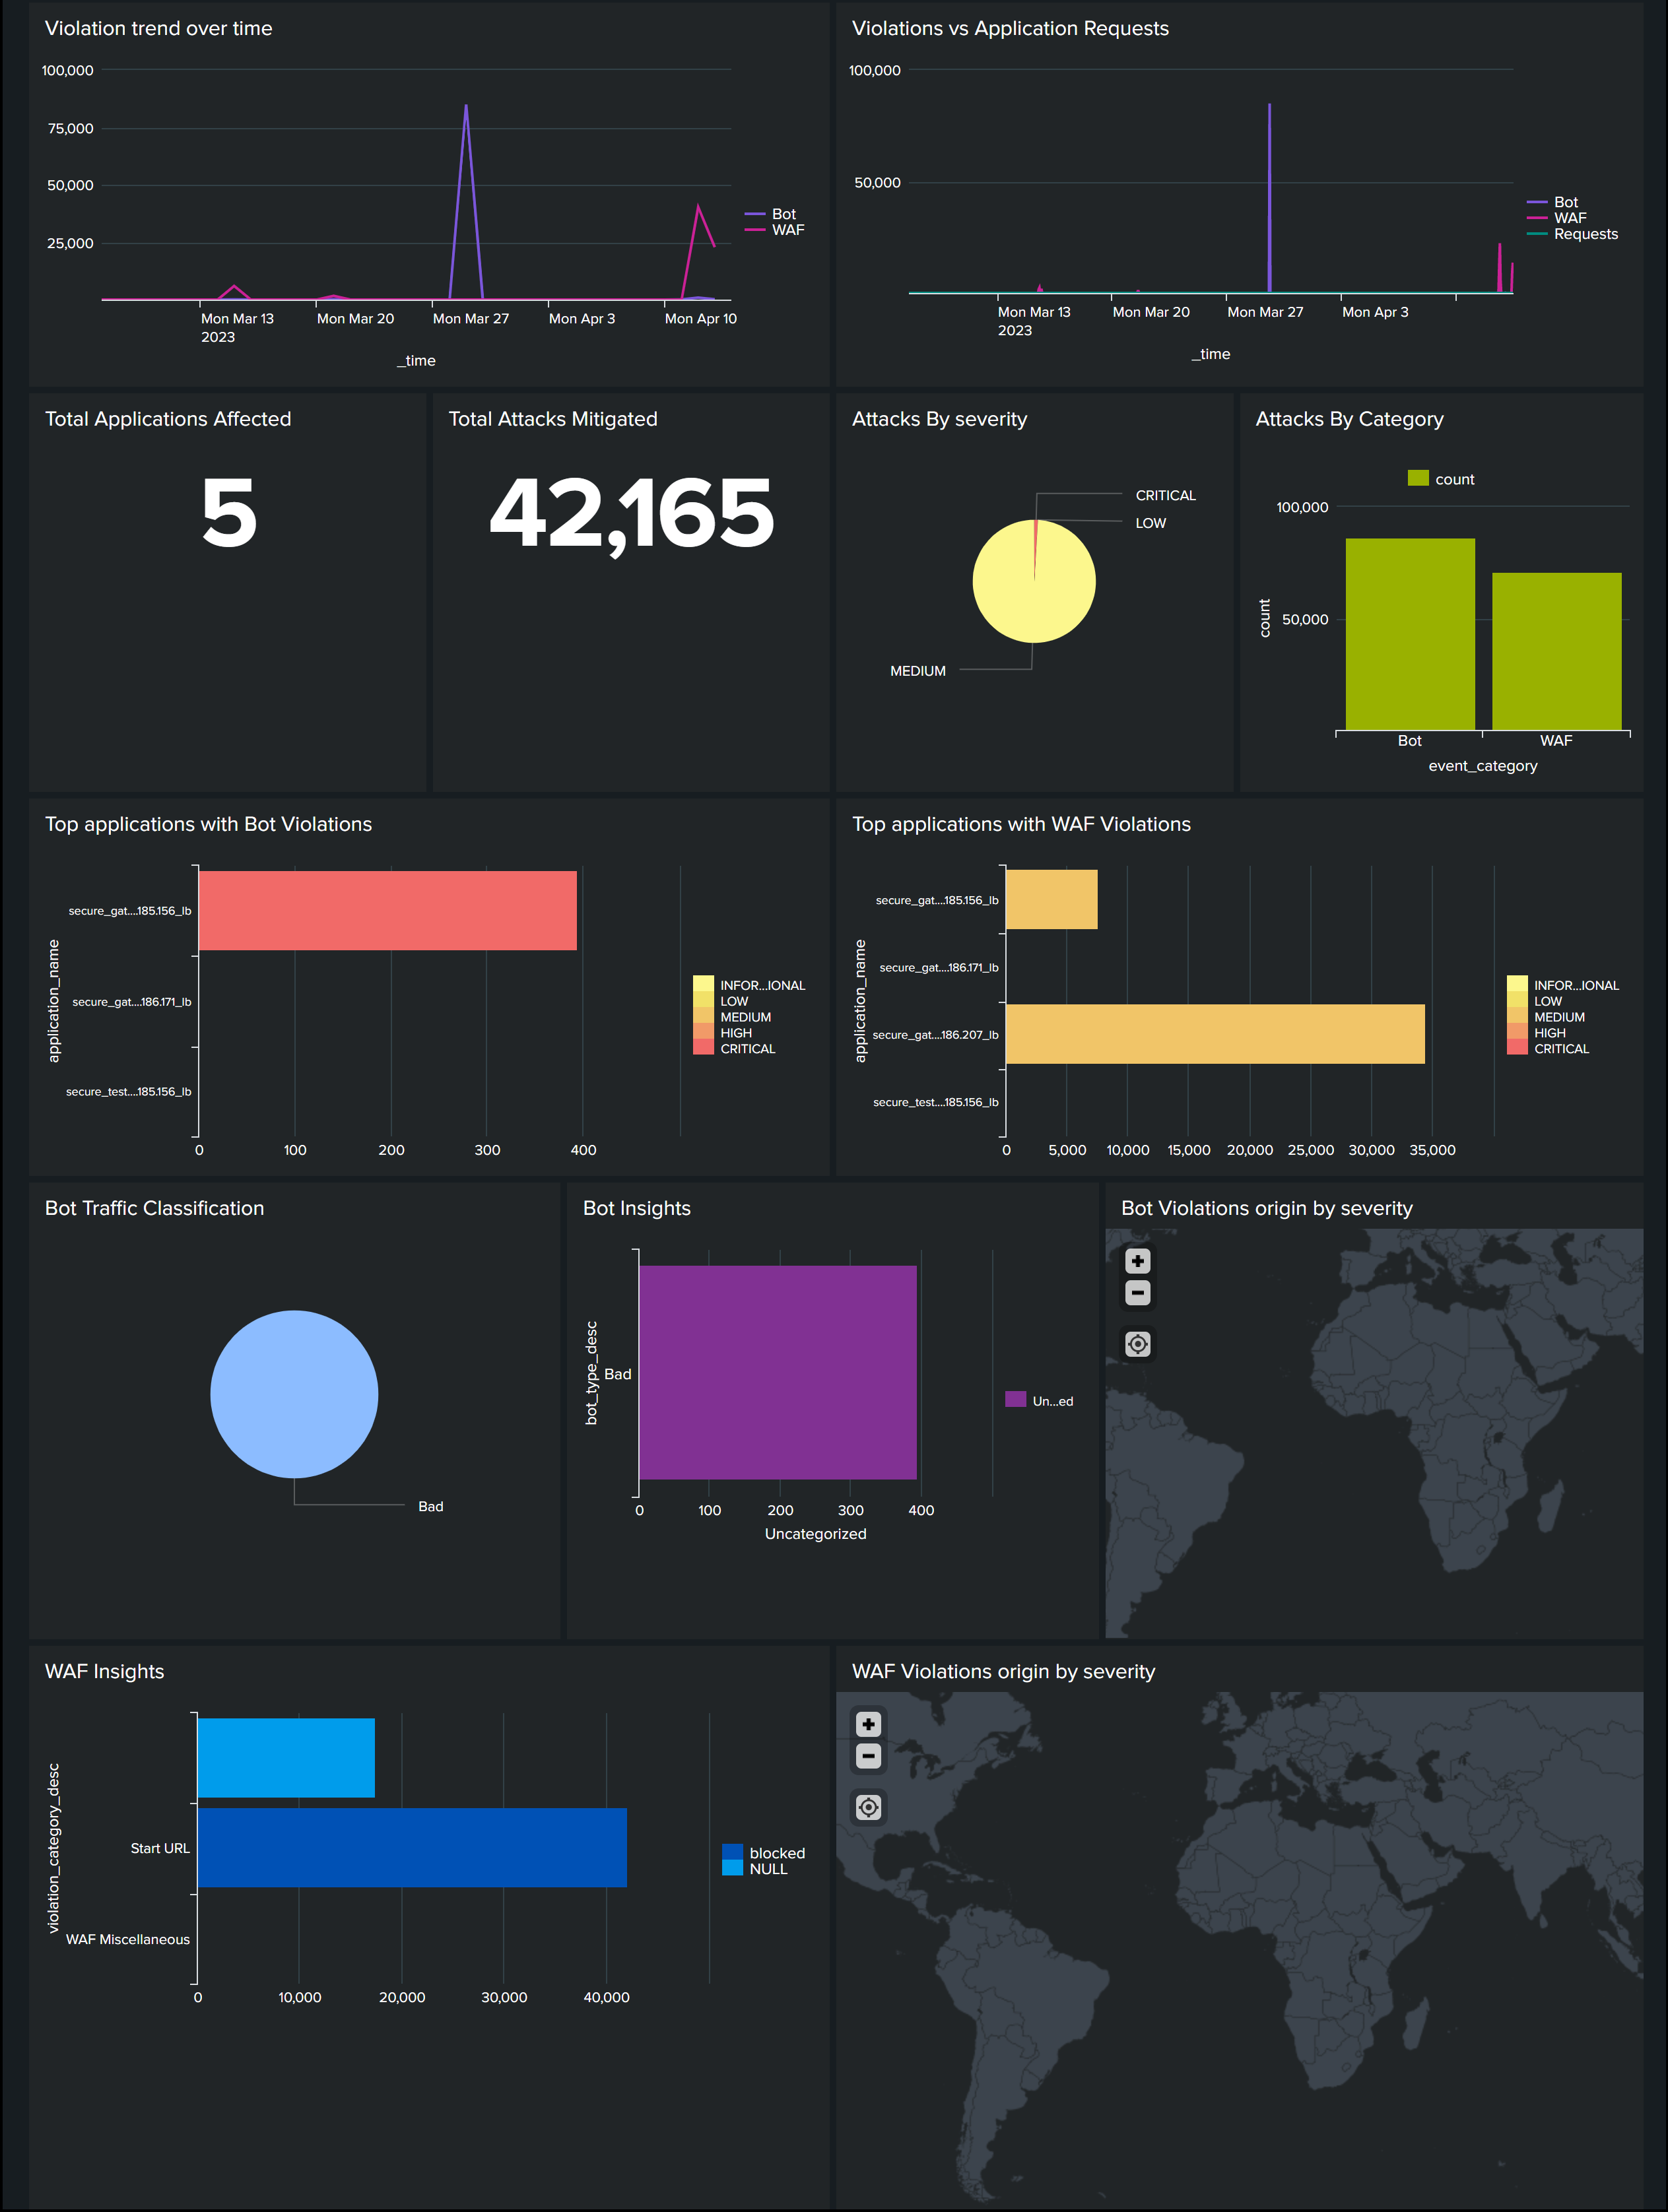
Save をクリックします。サンプルダッシュボードを表示できます。以下は、WAFおよびボットのサンプルダッシュボードの例です。
NetScaler Consoleオンプレミスを構成してSplunkにデータをエクスポートする
これでSplunkの準備がすべて整いました。最後のステップは、サブスクリプションを作成し、トークンを追加してNetScaler Consoleを構成することです。
以下の手順を完了すると、NetScaler Consoleで現在利用可能な更新されたダッシュボードをSplunkで表示できます。
-
NetScaler Consoleにログオンします。
-
Settings > Observability Integration に移動します。
-
Integrations ページで、Add をクリックします。
-
Create Subscription ページで、以下の詳細を指定します。
-
Subscription Name フィールドに任意の名前を指定します。
-
NetScaler Console を Source として選択し、Next をクリックします。
-
Splunk を選択し、Configure をクリックします。Configure Endpoint ページで:
-
エンドポイントURL – Splunkエンドポイントの詳細を指定します。エンドポイントは
<https://SPLUNK_PUBLIC_IP:SPLUNK_HEC_PORT/services/collector/event>形式である必要があります。注:セキュリティ上の理由から、HTTPSを使用することをお勧めします。-
SPLUNK_PUBLIC_IP – Splunk用に構成された有効なIPアドレス。
-
SPLUNK_HEC_PORT – HTTPイベントエンドポイント構成時に指定したポート番号を示します。デフォルトのポート番号は8088です。
-
Services/collector/event – HECアプリケーションのパスを示します。
-
-
認証トークン – Splunkから認証トークンをコピーして貼り付けます。
-
Submit をクリックします。
-
-
Next をクリックします。
-
Add Insights をクリックし、Select Feature タブで、エクスポートする機能を選択して Add Selected をクリックします。注:NetScaler Console Audit Logs を選択した場合、Splunkに監査ログをエクスポートする頻度として、Daily または Hourly を選択できます。
-
Next をクリックします。
-
「インスタンスの選択」タブで、「すべてのインスタンスを選択」または「カスタム選択」のいずれかを選択し、「次へ」をクリックします。
-
「すべてのインスタンスを選択」 - すべてのNetScalerインスタンスからSplunkにデータをエクスポートします。
-
「カスタム選択」 - リストからNetScalerインスタンスを選択できます。リストから特定のインスタンスを選択した場合、データは選択されたNetScalerインスタンスからのみSplunkにエクスポートされます。
-
-
「送信」をクリックします。注:選択されたインサイトのデータは、NetScaler Consoleで違反が検出された直後にSplunkにプッシュされます。
-
Splunkでダッシュボードを表示
NetScaler Consoleでの設定が完了すると、データはNetScaler Consoleからエクスポートされ、イベントがSplunkに表示されます。
追加の手順なしで、Splunkで更新されたダッシュボードを表示する準備が整いました。
Splunkに移動し、作成したダッシュボードをクリックして、更新されたダッシュボードを表示します。
以下は、更新されたWAFおよびBotダッシュボードの例です。
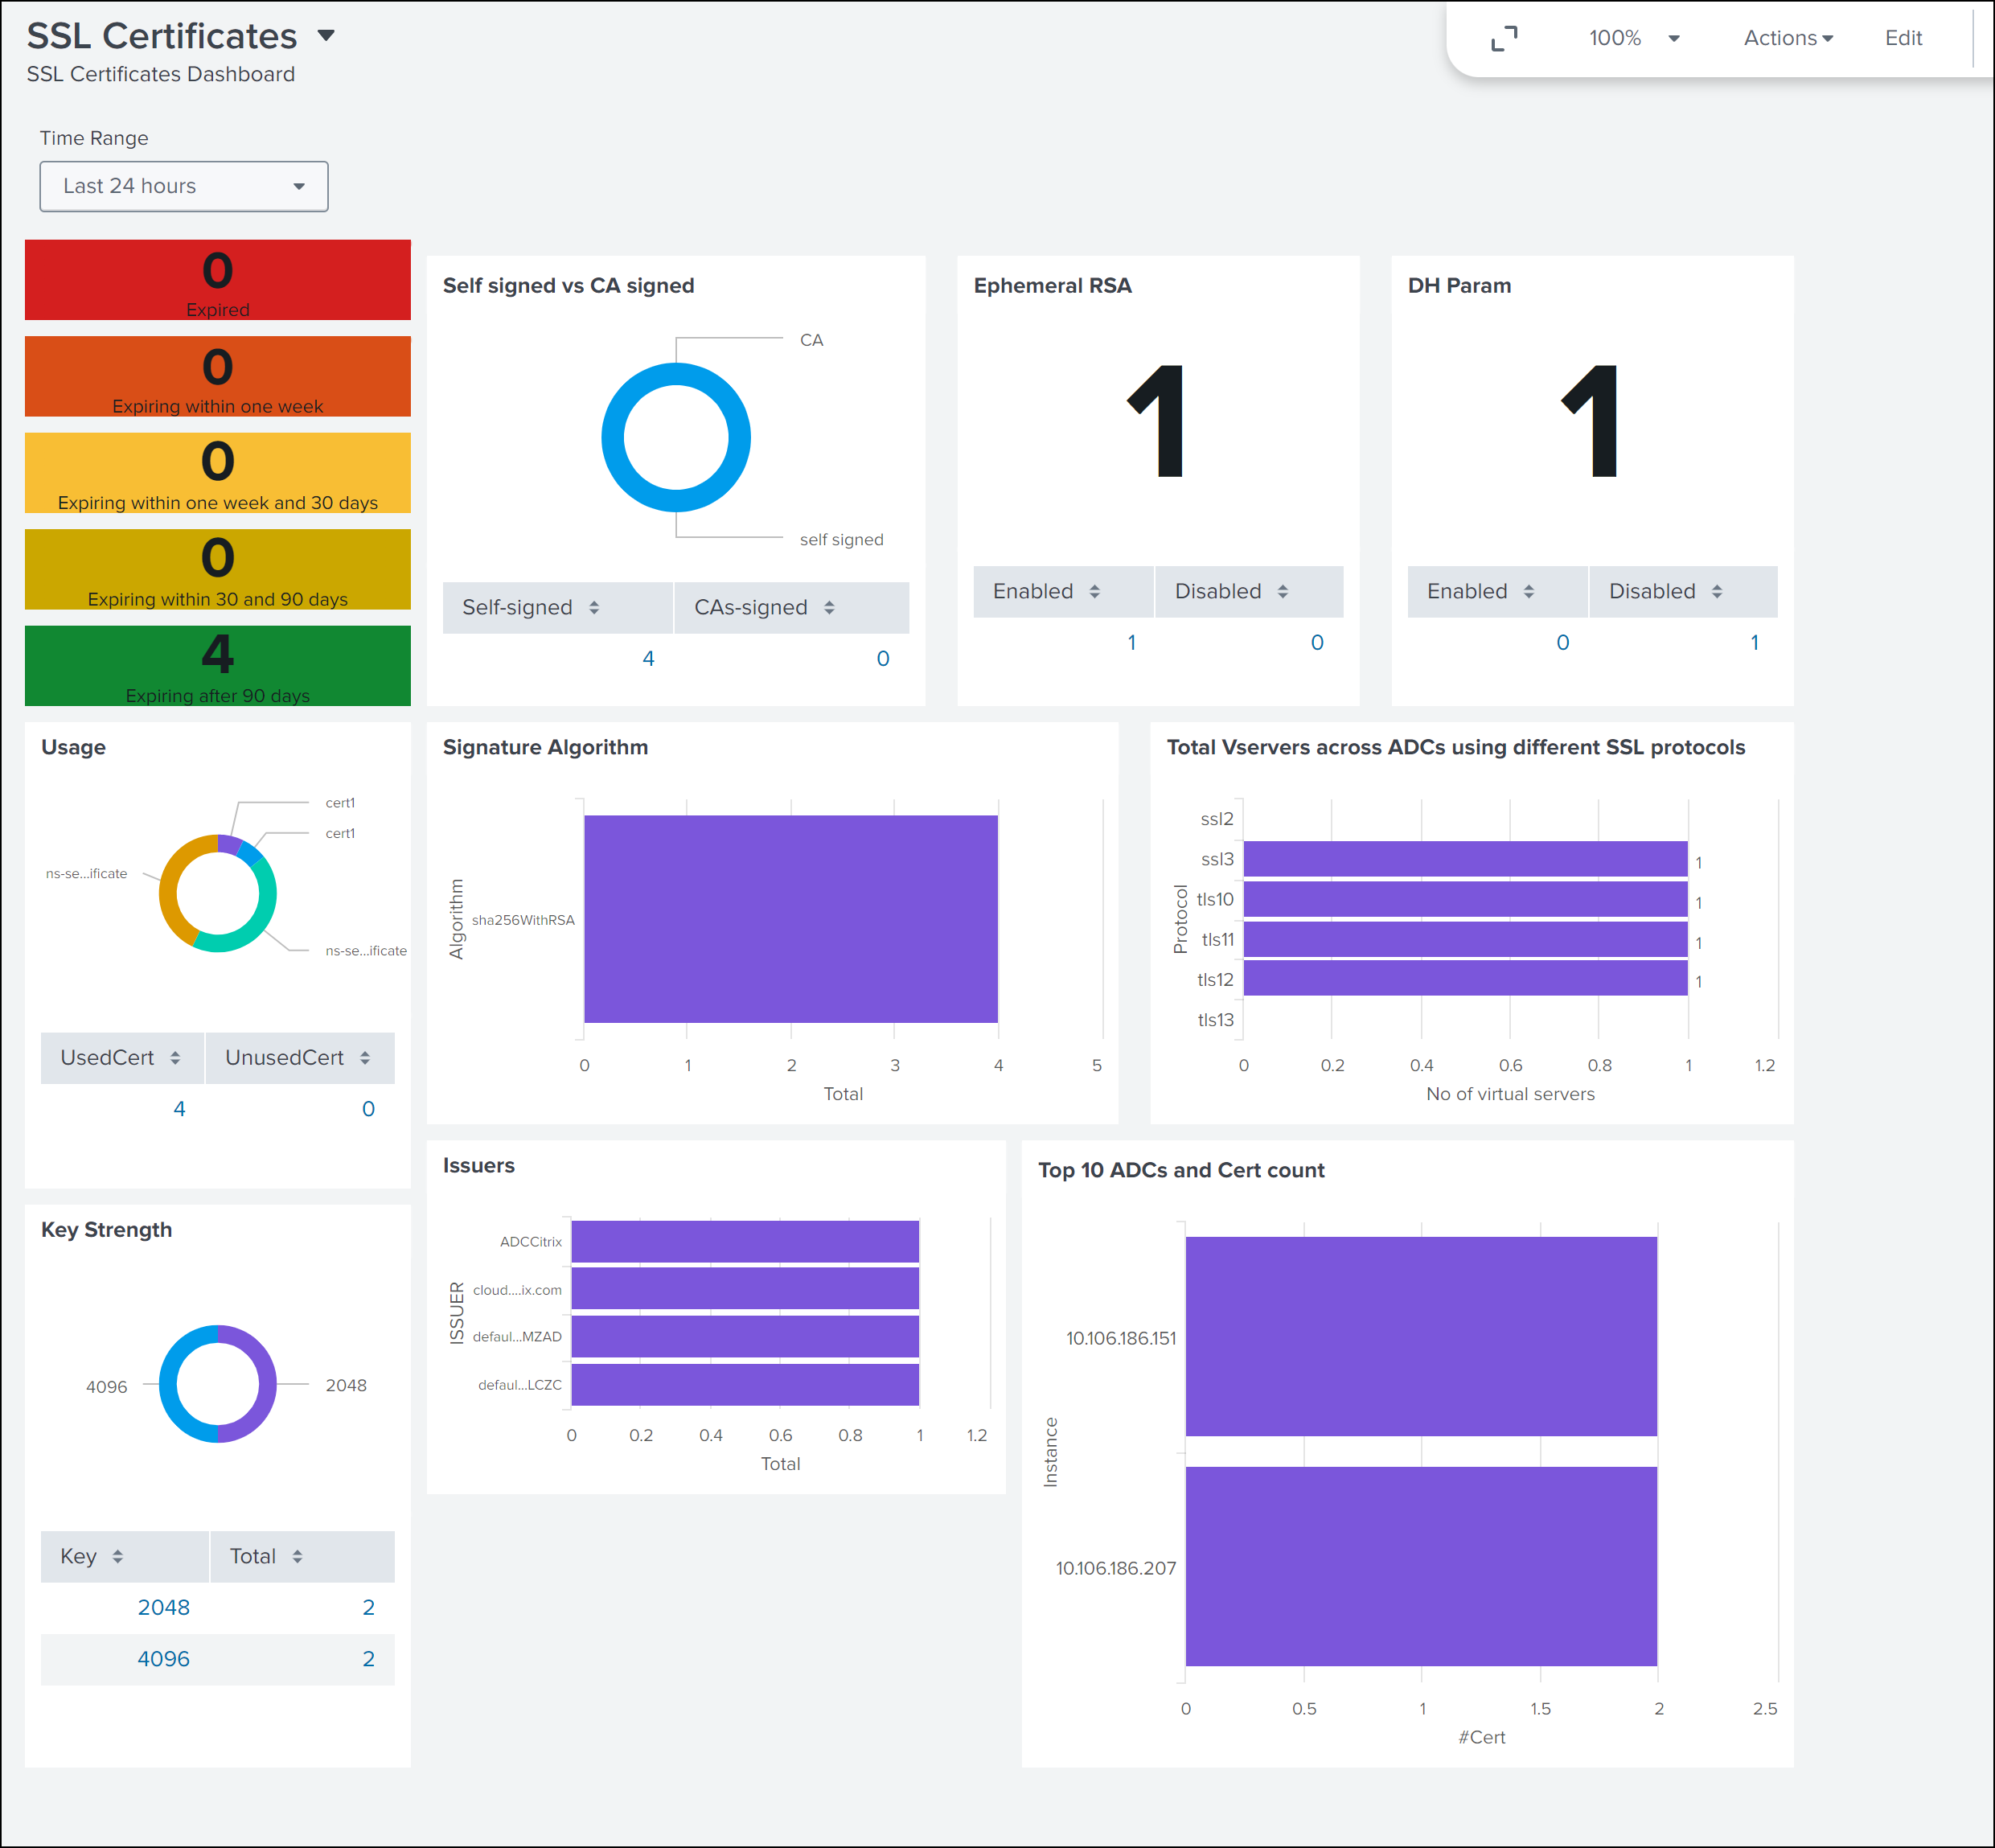
以下のダッシュボードは、更新されたSSL証明書インサイトダッシュボードの例です。
以下のダッシュボードは、更新されたイベントおよびメトリックダッシュボードの例です。
注記:
メモリ、CPU、ディスクの使用状況データは、NetScaler Consoleからの現在の値を示します。これらの値の上下の傾向は、5分ごとの以前の値との比較に基づいて表示されます。
イベントダッシュボード(/en-us/netscaler-application-delivery-management-software/media/splunk-updated-events_dashboard.png)
ダッシュボードとは別に、サブスクリプションを作成した後、Splunkでデータを表示することもできます。
-
Splunkで、Search & Reportingをクリックします。
-
検索バーで:
-
sourcetype="metrics"と入力し、リストから期間を選択して、NetScaler Consoleのメトリックデータを表示します。 -
sourcetype="event"と入力し、リストから期間を選択して、NetScaler Consoleのイベントデータを表示します。 -
sourcetype="bot"またはsourcetype="waf"と入力し、リストから期間を選択して、ボット/WAFデータを表示します。 -
sourcetype="ssl"と入力し、リストから期間を選択して、SSL証明書のインサイトデータを表示します。 -
sourcetype="gateway_insights"と入力し、リストから期間を選択して、Gatewayインサイトデータを表示します。 -
sourcetype="hdx_insights"と入力し、リストから期間を選択して、Gatewayインサイトデータを表示します。 -
sourcetype= "audit_logs"と入力し、リストから期間を選択して、監査ログデータを表示します。
-