
NetScaler Console を介した NetScaler MPX™ ディスク暗号化
注:
-
ディスク暗号化は、NetScaler MPX 9100 インスタンスでのみサポートされています。
-
NetScaler MPX 9100 インスタンスのディスク暗号化は、スタンドアロンの NetScaler Console でのみ有効にできます。
-
リリース 14.1-56.x 以降、ディスク暗号化は、May 20, 2025 以降に製造された NetScaler MPX 9100、16000、および MPX 15000-50G インスタンスでサポートされています。
ディスク暗号化は、ストレージディスクに保存されている機密データを保護するために不可欠です。これにより、物理ストレージデバイスが侵害された場合でも、データにアクセスできなくなることが保証されます。NetScaler MPX の場合、ディスク暗号化は、
/var/core、/var/crash、/var/log、/var/nslog、/flash/nsconfig、/var/nstrace、および /var/temp のような重要なディレクトリに対して、追加のセキュリティ層を提供します。
ディスク暗号化の利点の一部を次に示します。
-
保存データの保護: システムの電源がオフになっているときに、機密データへの不正アクセスを防止します。
-
コンプライアンス: データセキュリティに関する規制およびコンプライアンス要件を満たすのに役立ちます。
-
物理的な盗難リスクの軽減: 盗難または紛失したストレージデバイス上の機密データや専有データにアクセスできないようにします。
-
セキュアブートプロセス: 起動時に認証された資格情報を要求し、許可されたユーザーのみがシステムにアクセスできるようにします。
-
重要なデータのセキュリティ強化: ログ、構成、クラッシュデータを不正アクセスから保護します。
NetScaler MPX 9100 のディスク暗号化は、May 20, 2025 以降に出荷されたビルド 14.1-47.x でのみサポートされており、ビルド 14.1-47.x を実行している NetScaler Console を介して有効にできます。各 NetScaler MPX インスタンスのディスク暗号化には、Thales CipherTrust Manager であるハードウェアセキュリティモジュール (HSM) サーバーによって管理されるキーが必要です。NetScaler MPX インスタンスは、NetScaler Console を使用して HSM サーバーからキーを取得します。
NetScaler MPX 9100、16000、および MPX 15000-50G のディスク暗号化は、May 20, 2025 より前に出荷されたビルド 14.1-56.x でのみサポートされており、ビルド 14.1-56.x を実行している NetScaler Console を介して有効にできます。この機能を有効にするには、「NetScaler Console を介したインスタンスディスク暗号化」を参照してください。
注:
NetScaler Consoleは、HSMサーバーとしてThales CipherTrust Managerをサポートしています。
暗号化を成功させるには、HSMサーバーにNetScaler MPXインスタンスのシリアル番号を追加する必要があります。NetScaler MPXインスタンスのシリアル番号を追加すると、NetScaler ConsoleはHSMサーバーからインスタンスのシリアル番号を使用してキーを取得します。
ディスク暗号化が完了した後:
-
NetScaler MPXインスタンスのディスクが取り外された場合、データにはアクセスできません。
-
NetScaler MPXインスタンスを再起動した場合、NetScaler ConsoleがHSMサーバーからそのシリアル番号を使用してNetScaler MPXインスタンスを認証した後にのみ、再起動は成功します。
前提条件
以下を確認してください。
-
9100の場合、NetScaler MPXインスタンスはビルド14.1-47.xを実行しており、ビルド14.1-47.xを実行しているNetScaler Consoleオンプレミスで管理されています。注記:ディスク暗号化はNetScaler Consoleサービスではサポートされていません。
-
NetScaler Consoleがインスタンスをシリアル番号で認証した後、キーを共有するために、HSM(Thales CipherTrust Manager)サーバーにNetScaler MPXインスタンスのシリアル番号を追加していること。
-
NetScaler MPXインスタンスがNetScaler Consoleを通じてバックアップされていること。詳細については、NetScalerインスタンスのバックアップと復元を参照してください。
-
MPX 16000およびMPX 15000-50Gの場合、NetScaler Consoleオンプレミスはリリース14.1ビルド56.xであること。
HSM(Thales CipherTrust Manager)サーバーにインスタンスのシリアル番号を追加する
NetScaler MPXインスタンスを暗号化する前に、HSMサーバーにNetScaler MPXインスタンスのシリアル番号を追加する必要があります。
-
Thales CipherTrust Managerサーバーにログオンします。
-
ディスク暗号化キーの追加(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-add-key.png)
-
キーの詳細ページで、このキーの「エクスポート可能」トグルを有効にする必要があります。エクスポート可能トグルの有効化(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-exportable-toggle.png)注:
-
サポートされるキーの最大サイズは511バイトです。たとえば、AES-128とAES-256はサポートされています。512~4096のRSAキーはサポートされていません。
-
サポートされているキーサイズのみを使用することをお勧めします。サポートされていないキーサイズを設定すると、NetScaler®インスタンスは失敗します。
-
正しいシリアル番号を指定していることを確認してください。シリアル番号が一致しない場合、暗号化プロセスは開始されません。
-
NetScaler Consoleによるインスタンスディスク暗号化
ディスク暗号化を開始する前に、NetScaler Consoleを介してMPXインスタンスのバックアップを取得していることを確認してください。詳細については、「インスタンスバックアップの構成」を参照してください。
バックアップを取得した後:
-
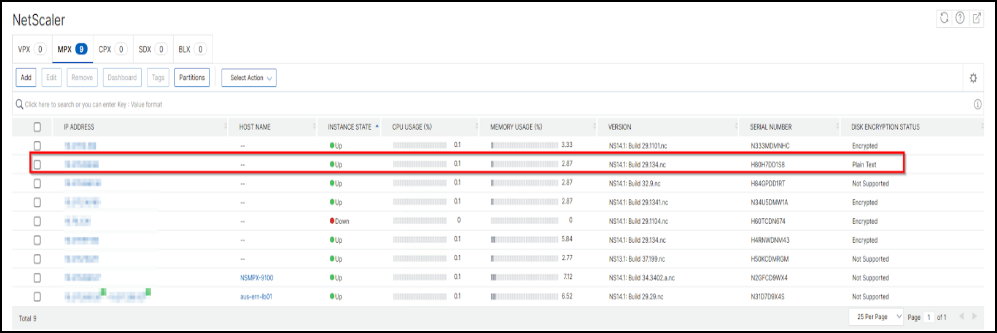
「NetScaler MPX」タブで、管理対象インスタンスの詳細を確認できます。暗号化するインスタンスには、「Disk Encryption Status」の下に「Plain Text」と表示されます。
-
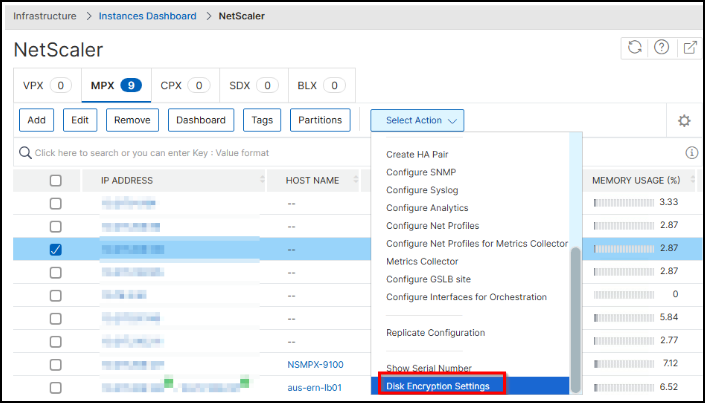
「Select Action」リストから、「Disk Encryption Settings」をクリックします。
-
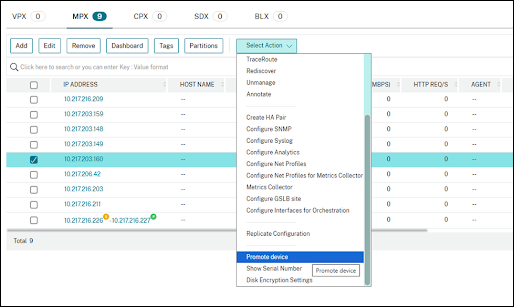
「Select Action」リストから「Promote device」をクリックします。注:特にMay 20, 2025より前に製造されたMPXアプライアンスの場合、ディスク暗号化機能をアクティブにするには、「Promote device」オプションの選択が必須です。MPXアプライアンスがディスク暗号化対応デバイスへの変換を完了するまで、約30分かかります。
-
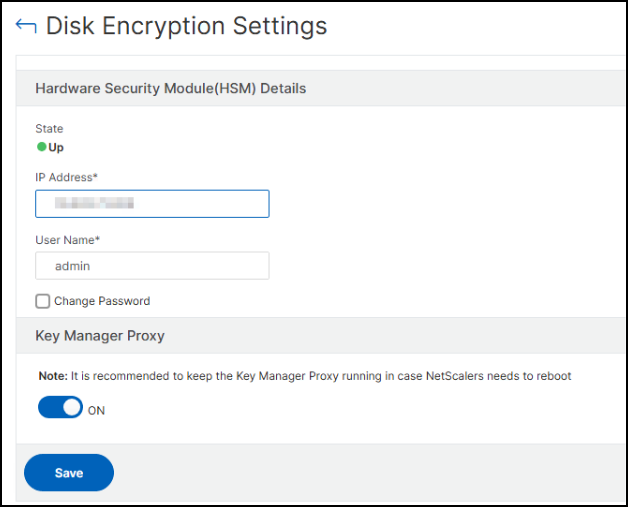
「ディスク暗号化設定」ページで:
-
NetScaler Consoleがシリアル番号を使用して暗号化キーを取得できるHSMサーバーのIPアドレス、ユーザー名、パスワードを指定します。
-
Key Manager Proxyを有効にします。ディスク暗号化プロセスを続行するには、このオプションを有効にする必要があります。注:暗号化が完了した後でも、Key Manager Proxyが常に有効になっていることを確認してください。このオプションを無効にすると、インスタンスのアップグレード後やインスタンスの強制再起動などのシナリオで、暗号化されたインスタンスが正常に再起動しなくなります。
-
「Save」をクリックします。
-
-
インスタンスを選択し、Select ActionリストからEncrypt File Systemをクリックします。ファイルシステムを暗号化(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-encrypt-file-system.png)確認ウィンドウが表示されます。続行するにはYesをクリックします。
-
NetScaler Consoleに、暗号化が開始され、インスタンスが約30分間Downステータスになることを示す確認メッセージが表示されます。インスタンスのステータス(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-progress.png)インスタンスの状態はEncryption in progressと表示されます。インスタンスの状態(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-progress-status.png)
暗号化後の検証
インスタンスの暗号化は約30分で完了します。暗号化が完了したら、次のようになります。
-
SSHクライアントを使用してNetScaler MPXインスタンスにログオンし、次のコマンドを使用して暗号化が成功したかどうかを検証できます。
show filesystemencryption暗号化前 暗号化後 暗号化前(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-status-before.png) 暗号化後(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-status-after.png) -
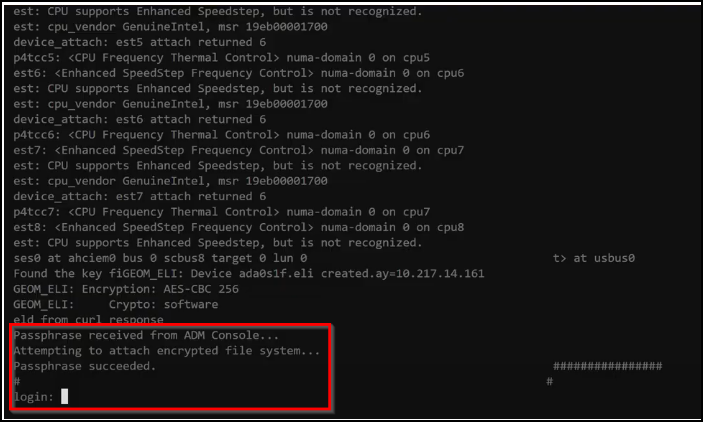
NetScaler MPXインスタンスを再起動し、次の例に示すように、暗号化後に再起動が完了したかどうかを検証できます。
-
次のコマンドを使用して、Key Manager Proxy が正常に構成され、NetScalerからアクセスできるかどうかを検証できます。
show keymanagerproxy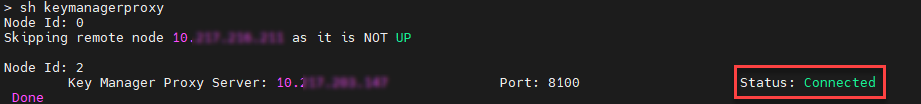 注:暗号化後、NetScaler Consoleは
mpx_disk_encryption_default_profileを使用してNetScaler MPXインスタンスにアクセスします。mpx_disk_encryption_default_profileにはデフォルトの資格情報(nsroot/nsroot)があります。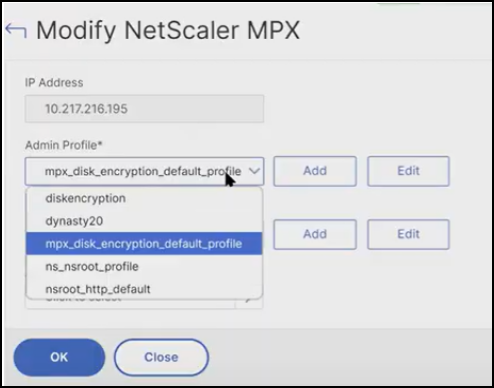
暗号化後にNetScaler MPXインスタンスを復元する
バックアップを取得する前にデフォルトのパスワード (nsroot) を変更した場合は、暗号化後にバックアップ中に使用されたプロファイルがNetScaler Consoleで利用可能であることを確認してください。