
異なるレイヤー3サブネット間での高可用性 (HA over L3) の構成
リリース14.1-66.x以降、NetScaler Consoleは異なるレイヤー3 (L3) サブネット間での高可用性 (HA) デプロイメントをサポートしています。
この機能強化により、以下の機能が提供されます。
-
プライマリおよびセカンダリのNetScaler Consoleノードは、異なるL3サブネットまたはデータセンターにデプロイできます。
-
フローティングIPアドレス (VIP) は、外部ロードバランサーによって構成および所有されます。
-
ロードバランサーは、クライアントトラフィックをアクティブなNetScaler Consoleノードに転送します。
-
ノード間のHA同期は変更されません。
一般的なHAの概念、ノードの役割、および同期動作については、HAドキュメントを参照してください。
NetScaler Consoleは、外部ロードバランサーを使用してフローティングIPアドレスを管理し、L2の依存関係を排除することで、異なるサブネット間でのHAデプロイメントをサポートします。
以前は、フローティングIPアドレスがHAペアによって内部的に所有および管理されていたため、NetScaler Consoleではプライマリノードとセカンダリノードが同じサブネットに存在する必要がありました。これにより、レイヤー2の依存関係が生じ、セグメント化されたネットワークや地理的に離れたネットワーク間でのデプロイメントが制限されていました。このため、HAデプロイメントはレイヤー2環境に限定され、お客様は以下のことができませんでした。
-
異なるサブネット間でのHAのデプロイ。
-
データセンター間でのノードの分散。
-
ルーティングされたエンタープライズネットワークアーキテクチャとの整合。
高レベルアーキテクチャ
-
フローティングIPアドレス (VIP) は、外部ロードバランサーで構成されます。
-
NetScaler Console はこのデプロイで VIP の所有権を取得しません。
-
ロードバランサーは、ヘルスチェックに基づいてアクティブノードにトラフィックを転送します。
-
HA同期は、L3接続を介してノード間で直接継続されます。
-
NetScaler Console 内のARPベースのVIP引き継ぎは使用されません。
注:
推奨されるロードバランサーはNetScalerですが、サードパーティのロードバランサーもサポートされています。
L3越しのHA(/en-us/netscaler-application-delivery-management-software/media/ha-over-l3-architecture.png)
展開と構成
前提条件
-
外部のレイヤー3対応ロードバランサーが展開され、以下から到達可能であること:
-
クライアント
-
両方のNetScaler Consoleノード
-
-
プライマリノードとセカンダリノード間のネットワーク接続。
ワークフロー
-
2つのNetScaler Consoleノード(プライマリとセカンダリ)を別々のL3サブネットまたはデータセンターに展開します。
-
外部ロードバランサーを展開して構成します。
-
ロードバランサー(フロントエンド)にフローティングIPアドレス(VIP)を作成し、両方のNetScaler Consoleノードをバックエンドターゲットとして追加します。
-
次のプロトコルとポートを使用して、VIPのロードバランシングルールを作成します。
LB仮想サーバー プロトコル ポート HTTP TCP 80 HTTPS TCP 443 DBとHA TCP 5454 NTP UDP 123 SNMP UDP 162 SYSLOG UDP 514 ライセンス TCP 27000 ベンダーデーモン TCP 7279 -
ロードバランサーがアクティブノードにのみトラフィックを転送するように、すべてのバックエンドターゲットでヘルスモニターを設定します。
モニター / 目的 プロトコル / ポート HAとDB TCP / 5454 SNMP UDP / 162 システムログ UDP / 514 NTP UDP / 123 -
NetScaler Console HAペアを設定し、フローティングIPアドレスが外部で構成されていることを指定します。
NetScaler ConsoleでHAを構成する
-
プライマリとして構成するノードでNetScaler Console GUIにサインインします。
-
NetScaler Console High Availability (HA) の構成を選択し、セカンダリノードの詳細を入力します。
-
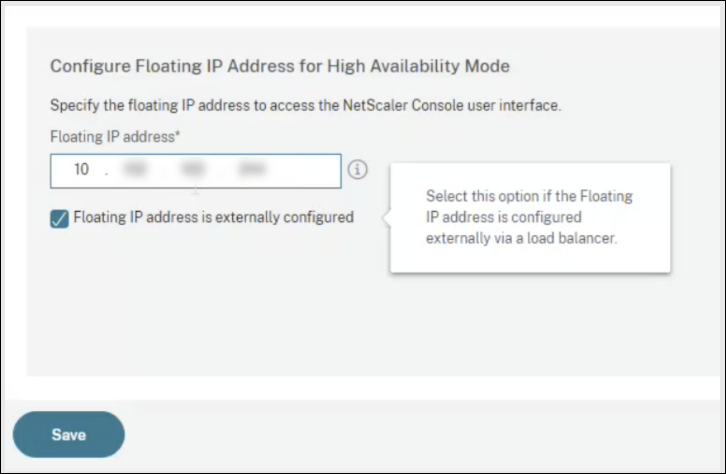
外部ロードバランサーで構成されたVIPを入力し、フローティングIPアドレスは外部で構成されていますを選択して、保存をクリックします。注記:外部ロードバランサーでフローティングIPアドレス (VIP) を構成します。NetScaler Consoleは、異なるサブネットのHAモデルではこのVIPを所有または管理しません。
-
NetScaler Consoleインスタンスが再起動し、HAペアを形成します。
-
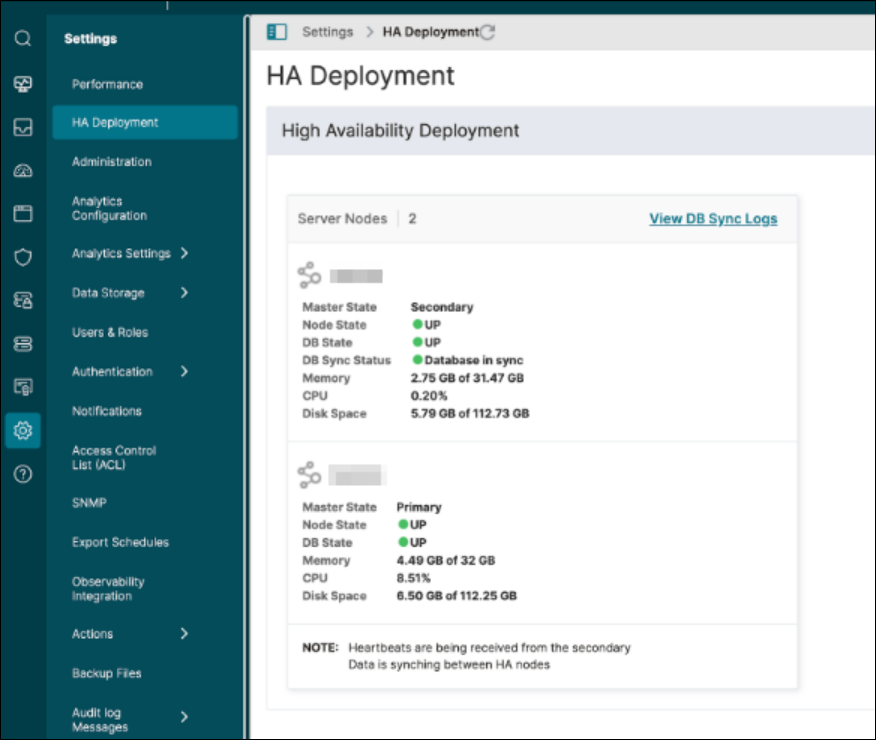
HAが構成されたら、プライマリノードにサインインし、設定 > HA展開に移動して、プライマリとセカンダリのステータスを検証します。
NetScalerを外部ロードバランサーとして構成する
クライアントトラフィックがアクティブなNetScaler Consoleノードにのみ送信されるように、外部ロードバランサーでフローティングIPアドレス (VIP) と転送ルールを構成します。正確な手順はロードバランサーベンダーによって異なります。以下の要件は広く適用され、NetScalerまたはサードパーティのロードバランサーで実装できます。
-
クライアントがNetScaler Consoleにアクセスするために使用する、同じ仮想IPアドレス (フロントエンド) を持つすべての仮想サーバーを作成します。
-
各仮想サーバーのサービスグループを作成し、両方のNetScaler Consoleノードをサービスグループメンバーとしてバインドします。
-
サービスグループをそれぞれの仮想サーバーにバインドします。
-
アクティブノードを確実に示すモニターを作成し、それらをステップ2で構成したサービスグループにバインドします。
注記:
ロードバランサーと両方のNetScaler Consoleノード間で、システム要件で定義されているすべての必要なポートが開いていることを確認してください。
NetScalerロードバランシング構成スクリプトの例
ロードバランシング仮想サーバーを追加する
add lb vserver ADM-LB HTTP <EXTERNAL_VIP> 80 -persistenceType NONE -cltTimeout 180

 add lb vserver ADM-LB-HTTPS SSL <EXTERNAL_VIP> 443 -persistenceType NONE -cltTimeout 180

 add lb vserver ADM-LB-SNMP UDP <EXTERNAL_VIP> 162 -persistenceType NONE -cltTimeout 120

 add lb vserver ADM-LB-SYSLOG UDP <EXTERNAL_VIP> 514 -persistenceType NONE -cltTimeout 120

 add lb vserver ADM-LB-DB_HA TCP <EXTERNAL_VIP> 5454 -persistenceType NONE -cltTimeout 9000

 add lb vserver ADM-LB-LICENSE TCP <EXTERNAL_VIP> 27000 -persistenceType NONE -cltTimeout 9000

 add lb vserver ADM-LB-NTP UDP <EXTERNAL_VIP> 123 -persistenceType NONE -cltTimeout 120

 add lb vserver ADM-LB-VENDOR-DEMON TCP <EXTERNAL_VIP> 7279 -persistenceType NONE -cltTimeout 9000
サービスグループを追加する
add serviceGroup ADM-SVCG-HTTP HTTP -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport YES -cltTimeout 180 -svrTimeout 360 -CKA NO -TCPB NO -CMP NO

 add serviceGroup ADM-SVCG-HTTPS SSL -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport YES
 -cltTimeout 180 -svrTimeout 360 -CKA NO -TCPB NO -CMP NO

 add serviceGroup ADM-SVCG-SNMP UDP -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport NO -cltTimeout 120 -svrTimeout 120 -CKA NO -TCPB NO -CMP NO

 add serviceGroup ADM-SVCG-SYSLOG UDP -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport NO -cltTimeout 120 -svrTimeout 120 -CKA NO -TCPB NO -CMP NO

 add serviceGroup ADM-SVCG-DB_HA TCP -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport YES -cltTimeout 9000 -svrTimeout 9000 -CKA NO -TCPB NO -CMP NO

 add serviceGroup ADM-SVCG-NTP UDP -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport NO -cltTimeout 120 -svrTimeout 120 -CKA NO -TCPB NO -CMP NO

 add serviceGroup ADM-SVCG-LICENSE TCP -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport YES -cltTimeout 9000 -svrTimeout 9000 -CKA NO -TCPB NO -CMP NO

 add serviceGroup ADM-SVCG-VENDOR-DEMON TCP -maxClient 0 -maxReq 0 -cip DISABLED -usip NO -useproxyport YES -cltTimeout 9000 -svrTimeout 9000 -CKA NO -TCPB NO -CMP NO
ロードバランシング仮想サーバーをサービスグループにバインドする
bind lb vserver ADM-LB ADM-SVCG-HTTP

 bind lb vserver ADM-LB-HTTPS ADM-SVCG-HTTPS

 bind lb vserver ADM-LB-SNMP ADM-SVCG-SNMP

 bind lb vserver ADM-LB-SYSLOG ADM-SVCG-SYSLOG

 bind lb vserver ADM-LB-DB_HA ADM-SVCG-DB_HA

 bind lb vserver ADM-LB-NTP ADM-SVCG-NTP

 bind lb vserver ADM-LB-LICENSE ADM-SVCG-LICENSE

 bind lb vserver ADM-LB-VENDOR-DEMON ADM-SVCG-VENDOR-DEMON
サービスグループをNetScaler Consoleノードにバインドする
bind serviceGroup ADM-SVCG-HTTP <PRIMARY_IP> 80

 bind serviceGroup ADM-SVCG-HTTP <SECONDARY_IP> 80

 bind serviceGroup ADM-SVCG-HTTPS <PRIMARY_IP> 443

 bind serviceGroup ADM-SVCG-HTTPS <SECONDARY_IP> 443

 bind serviceGroup ADM-SVCG-SNMP <PRIMARY_IP> 162

 bind serviceGroup ADM-SVCG-SNMP <SECONDARY_IP> 162
ロードバランシングモニターを追加する
add lb monitor monitor-snmp UDP-ECV -send "Udp data" -destPort 162

 add lb monitor monitor-syslog UDP-ECV -send "Udp data" -LRTM DISABLED -destPort 514

 add lb monitor monitor-db TCP-ECV -LRTM DISABLED -destPort 5454

 add lb monitor monitor-ntp UDP-ECV -send "Udp data" -LRTM DISABLED -destPort 123
モニターとメンバーをサービスグループにバインドする
bind serviceGroup ADM-SVCG-SNMP -monitorName monitor-snmp

 bind serviceGroup ADM-SVCG-SYSLOG <PRIMARY_IP> 514

 bind serviceGroup ADM-SVCG-SYSLOG <SECONDARY_IP> 514

 bind serviceGroup ADM-SVCG-SYSLOG -monitorName monitor-syslog

 bind serviceGroup ADM-SVCG-DB_HA <PRIMARY_IP> 5454

 bind serviceGroup ADM-SVCG-DB_HA <SECONDARY_IP> 5454

 bind serviceGroup ADM-SVCG-DB_HA -monitorName monitor-db

 bind serviceGroup ADM-SVCG-NTP <PRIMARY_IP> 123

 bind serviceGroup ADM-SVCG-NTP <SECONDARY_IP> 123

 bind serviceGroup ADM-SVCG-NTP -monitorName monitor-ntp

 bind serviceGroup ADM-SVCG-LICENSE <PRIMARY_IP> 27000

 bind serviceGroup ADM-SVCG-LICENSE <SECONDARY_IP> 27000

 bind serviceGroup ADM-SVCG-VENDOR-DEMON <PRIMARY_IP> 7279

 bind serviceGroup ADM-SVCG-VENDOR-DEMON <SECONDARY_IP> 7279
モードを有効にしてサービスグループを更新する
enable ns mode USIP

 enable ns mode MBF

 set serviceGroup ADM-SVCG-SYSLOG -usip YES

 set serviceGroup ADM-SVCG-SNMP -usip YES
利点
-
柔軟で回復力のある展開: 異なるサブネットまたはデータセンター間でHAを有効にし、障害分離と可用性を向上させます。
-
最新のネットワークアーキテクチャとの整合性: レイヤー2の制約なしに、ルーティングされた(L3)およびセグメント化されたエンタープライズ環境をサポートします。
-
既存のインフラストラクチャを活用: NetScaler ADCまたはサードパーティのロードバランサーと統合し、スケーラブルで柔軟なトラフィック管理を実現します。