
アプリケーションセキュリティダッシュボード
App Securityダッシュボードは、検出/ライセンスされたアプリケーションのセキュリティメトリックの概要を提供します。このダッシュボードには、同期攻撃、スモールウィンドウ攻撃、DNSフラッド攻撃など、検出/ライセンスされたアプリケーションのセキュリティ攻撃情報が表示されます。
アプリケーションセキュリティダッシュボードでセキュリティメトリックを表示するには:
-
Security > Security Dashboardに移動します。
-
インスタンスリストからインスタンスIPアドレスを選択します。レポートには、各アプリケーションに関する以下の情報が含まれます。
-
脅威インデックス。アプリケーションに対する攻撃の重要度を示す1桁の評価システムです。アプリケーションに対する攻撃が重要であるほど、そのアプリケーションの脅威インデックスは高くなります。値は1から7の範囲です。脅威インデックスは攻撃情報に基づいています。違反タイプ、攻撃カテゴリ、場所、クライアントの詳細などの攻撃関連情報は、アプリケーションに対する攻撃に関する洞察を提供します。違反情報は、違反または攻撃が発生した場合にのみNetScaler Consoleに送信されます。多数の侵害と脆弱性により、脅威インデックス値が高くなります。
-
安全インデックス。外部の脅威や脆弱性からアプリケーションを保護するために、NetScalerインスタンスをどれだけ安全に構成しているかを示す1桁の評価システムです。アプリケーションのセキュリティリスクが低いほど、安全インデックスは高くなります。値は1から7の範囲です。安全インデックスは、アプリケーションファイアウォール構成とNetScalerシステムセキュリティ構成の両方を考慮します。高い安全インデックス値を得るには、両方の構成が強力である必要があります。たとえば、厳格なアプリケーションファイアウォールチェックが実施されていても、
nsrootユーザーの強力なパスワードなどのNetScalerシステムセキュリティ対策が提供されていない場合、アプリケーションには低い安全インデックス値が割り当てられます。
-
App Security Investigatorで報告された不一致を表示できます。
脅威インデックスの詳細
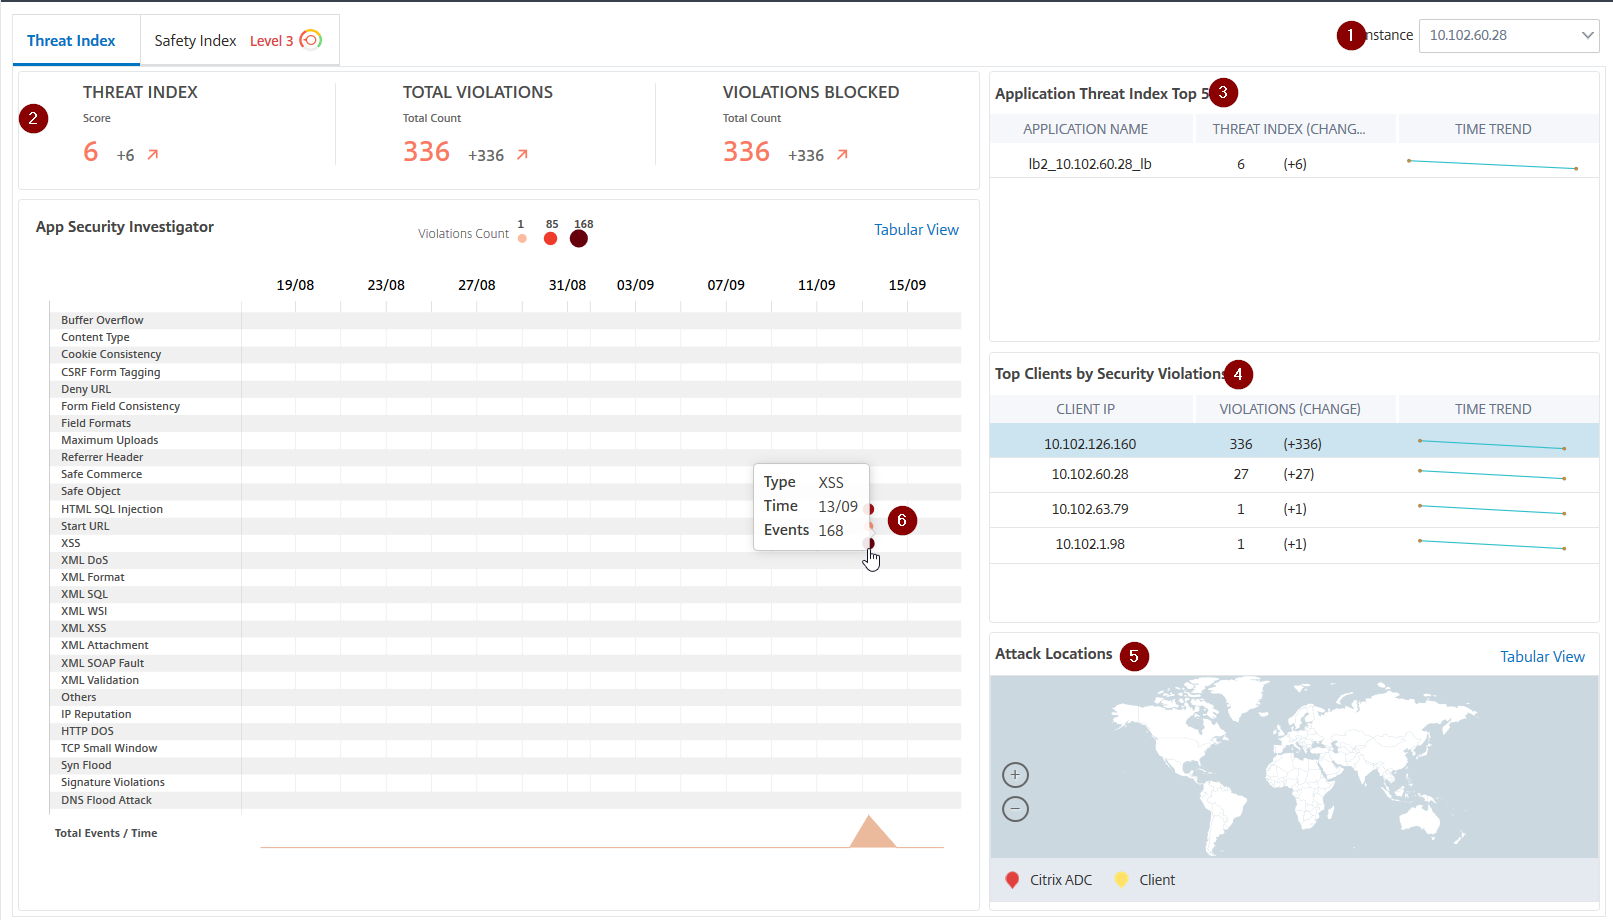
1 - 詳細を表示できるNetScalerインスタンスのIPアドレスを表示します。
2 - 脅威インデックススコア、発生した違反の総数、ブロックされた違反の総数などの詳細を表示します。
3 - 選択したインスタンスの仮想サーバーを表示します。
4 - クライアントに基づいたセキュリティ違反を表示します。各クライアントに対してApp Security Investigatorグラフが表示されます。各クライアントIPをクリックして結果を表示できます。
5 - マップビューと表形式ビューで違反を表示します。
6 - 違反の詳細を表示します。グラフにマウスポインターを合わせると、違反タイプ、攻撃時間、合計イベントなどの詳細が表示されます。
バブルグラフをクリックすると、App Security Violation Detailsページに詳細が表示されます。たとえば、クロスサイトスクリプティング(cross-site script)違反の詳細をさらに表示したい場合は、App Security InvestigatorのXSSに表示されているグラフをクリックします。
App Security Violation Detailsには、攻撃時間、攻撃カテゴリ、重大度、URLなどの違反詳細が表示されます。
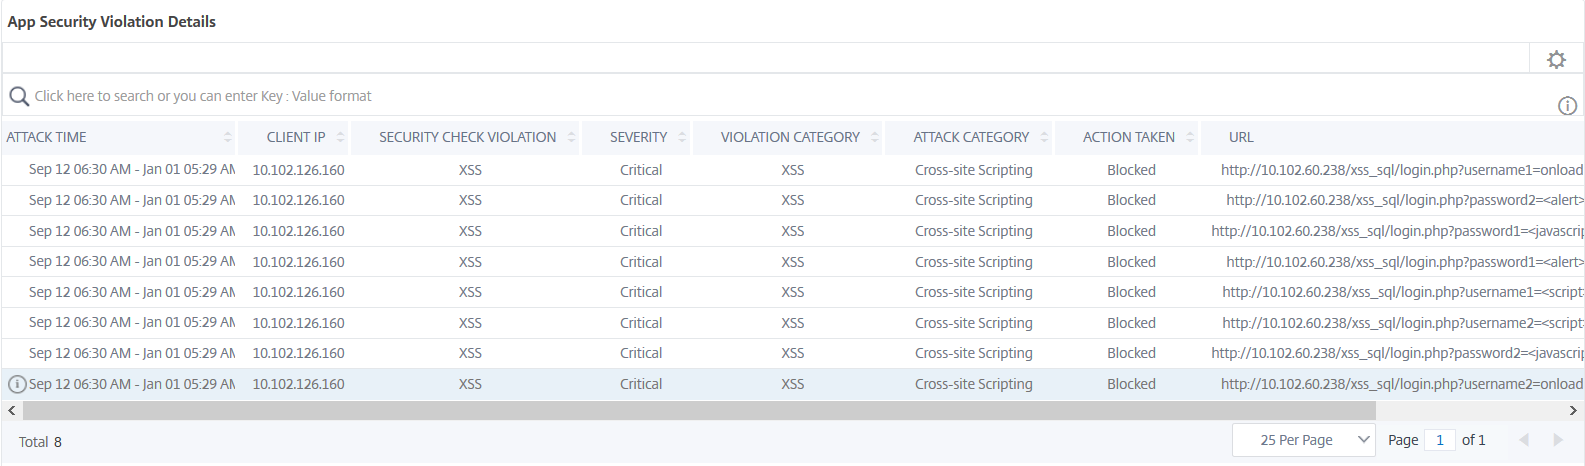
表示したいオプションを選択するには、Settingsオプションをクリックすることもできます。
安全性インデックスの詳細
アプリケーションの脅威エクスポージャーを確認した後、そのアプリケーションにどのようなアプリケーションセキュリティ構成が設定されており、どのような構成が不足しているかを判断したいと考えるでしょう。この情報は、アプリケーションの安全性インデックスの概要をドリルダウンすることで取得できます。
安全性インデックスの概要は、以下のセキュリティ構成の有効性に関する情報を提供します。
-
アプリケーションファイアウォール構成。設定されていないシグネチャとセキュリティエンティティの数を示します。
-
NetScaler Consoleシステムセキュリティ。設定されていないシステムセキュリティ設定の数を示します。
Safety Indexの詳細を表示するには、仮想サーバー/アプリケーションを選択し、Safety Indexタブをクリックします。
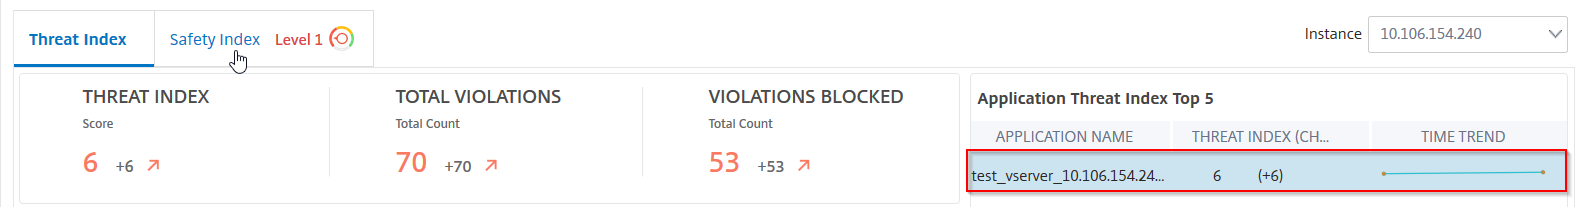
詳細が表示されます。
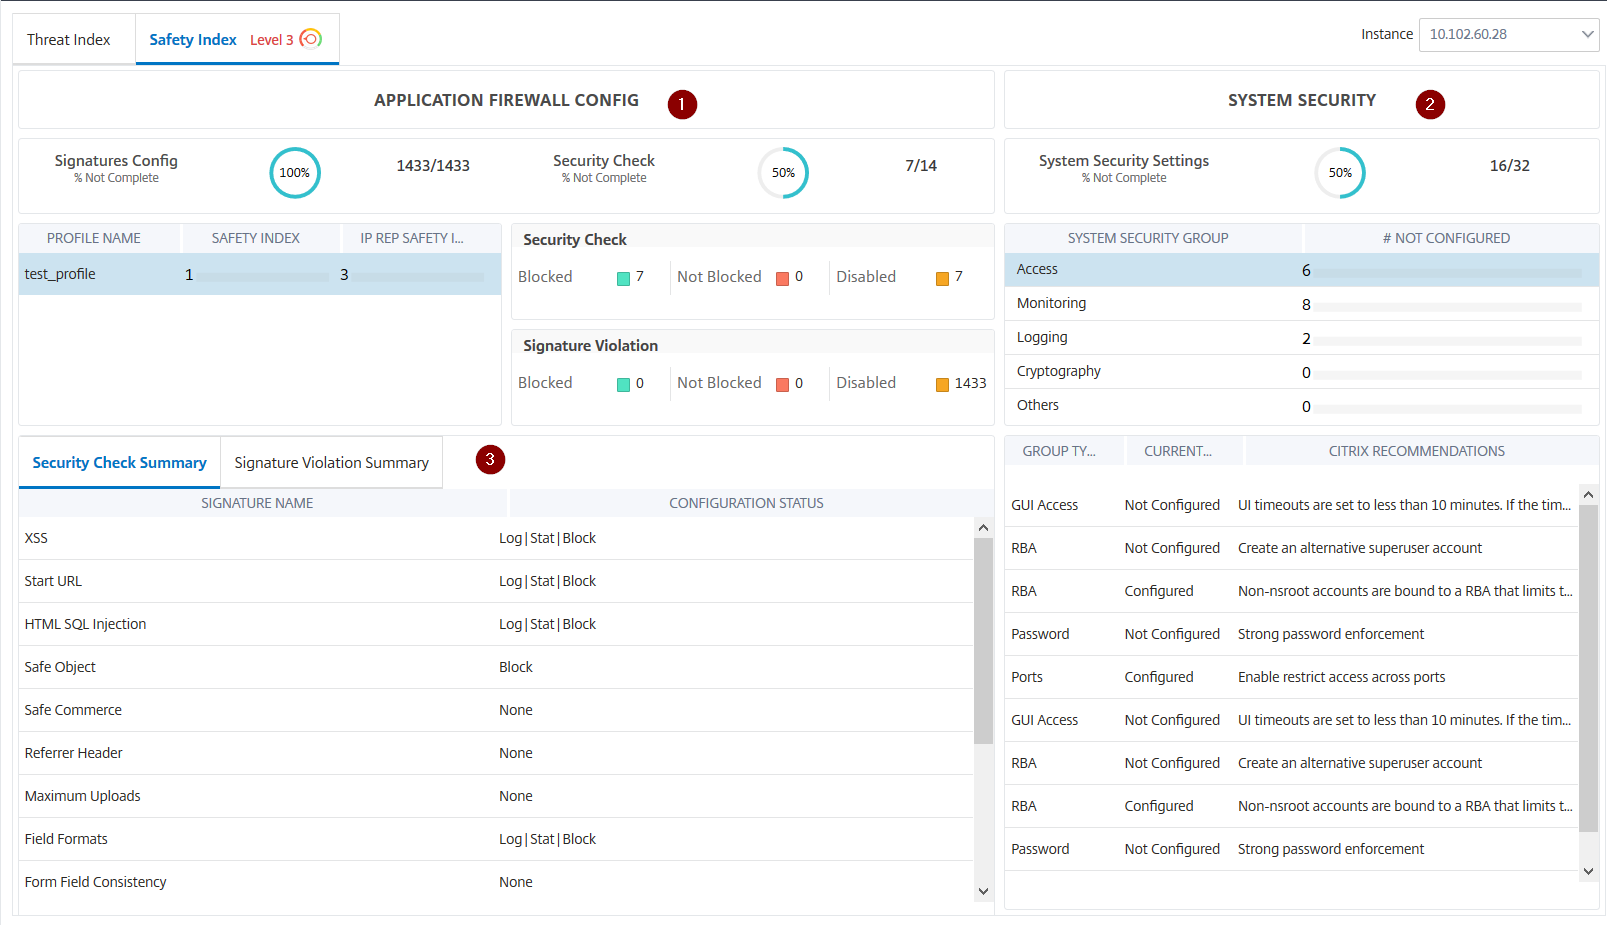
1 - アプリケーションファイアウォール構成の詳細情報を表示します。
2 - システムセキュリティの詳細情報を表示します。各セキュリティグループをクリックすると、現在のステータスとCitrixの推奨事項に関する詳細が表示されます。
3 - セキュリティチェックとシグネチャ違反の概要を表示します。
仮想サーバーのWAF Security Violationsを有効にし、Security > Security Violationsに移動することで、脅威環境の概要も表示できます。