
New Relic との統合
NetScaler Console を New Relic と統合して、WAF、Bot、SSL、Gateway Insights、および NetScaler Console の監査ログの分析を New Relic ダッシュボードで表示できるようになりました。この統合により、次のことが可能になります。
-
New Relic ダッシュボード内の他のすべての外部データソースを結合します。
-
分析を一元的に可視化します。
NetScaler Console は Bot および WAF イベントを収集し、選択に応じてリアルタイムまたは定期的に New Relic に送信します。管理者として、New Relic ダッシュボードで Bot および WAF イベントを表示することもできます。
前提条件
統合を成功させるには、次のことを行う必要があります。
-
次の形式で New Relic イベントエンドポイントを取得します。
https://insights-collector.newrelic.com/v1/accounts/<account_id>/eventsイベントエンドポイントの設定の詳細については、New Relic ドキュメントを参照してください。アカウント ID の取得の詳細については、New Relic ドキュメントを参照してください。 -
New Relic キーを取得します。詳細については、New Relic ドキュメントを参照してください。
-
NetScaler Console にキーの詳細を追加します
NetScaler Console にキーの詳細を追加します
トークンを生成したら、New Relic と統合するために NetScaler Console に詳細を追加する必要があります。
-
NetScaler Console にログオンします。
-
設定 > 可観測性統合に移動します。
-
統合ページで、追加をクリックします。
-
サブスクリプションの作成ページで、次の詳細を指定します。
-
サブスクリプション名フィールドに任意の名前を指定します。
-
ソースとして NetScaler® Console を選択し、次へをクリックします。
-
New Relic を選択し、構成をクリックします。エンドポイントの構成ページで:
-
エンドポイント URL – New Relic エンドポイントの詳細を指定します。エンドポイントは
https://insights-collector.newrelic.com/v1/accounts/<account_id>/events形式である必要があります。
注セキュリティ上の理由から、HTTPS を使用することをお勧めします。 -
-
認証トークン – New Relic から認証トークンをコピーして貼り付けます。
-
送信をクリックします。
-
-
次へをクリックします。
-
インサイトの追加をクリックし、機能の選択タブで、エクスポートする機能を選択して選択した項目を追加をクリックします。
-
次へをクリックします。
-
「インスタンスの選択」タブで、「すべてのインスタンスを選択」または「カスタム選択」のいずれかを選択し、「次へ」をクリックします。
-
すべてのインスタンスを選択 - すべてのNetScalerインスタンスからNew Relicにデータをエクスポートします。
-
カスタム選択 - リストからNetScalerインスタンスを選択できます。リストから特定のインスタンスを選択した場合、データは選択したNetScalerインスタンスからのみNew Relicにエクスポートされます。
-
-
「送信」をクリックします。注:選択したインサイトのデータは、NetScaler Consoleで違反が検出された直後にNew Relicにプッシュされます。
-
設定が完了しました。「サブスクリプション」ページで詳細を表示できます。
サブスクリプションページ(/en-us/netscaler-application-delivery-management-software/media/new-relic-subscriptions.png)
New Relicダッシュボード
イベントがNew Relicにエクスポートされると、「メトリックとイベント」の下で、次のJSON形式でイベントの詳細を表示できます。
<subsription_name>_adm_<event name> イベント名には、Bot、WAFなどが指定できます。
次の例では、ADMSTAGINGは
<subscription_name>で、botは<event_name>です。
ダッシュボード(/en-us/netscaler-application-delivery-management-software/media/new-relic-example.jpg)
JSONデータがNew Relicダッシュボードに取り込まれると、管理者としてNRQL (New Relic Query Language) を使用し、取り込まれたデータに関するクエリを構築することで、選択に基づいてファセットとウィジェットを含むカスタムダッシュボードを作成できます。詳細については、
https://docs.newrelic.com/docs/query-your-data/nrql-new-relic-query-language/get-started/introduction-nrql-new-relics-query-language/を参照してください。
以下は、NRQLを使用して作成されたダッシュボードの例です。
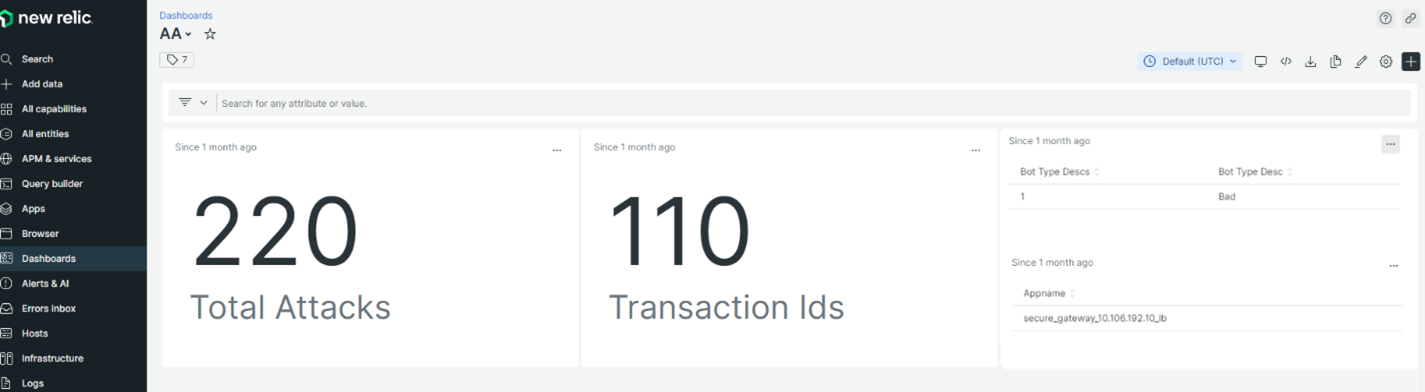
このダッシュボードを作成するには、以下のクエリが必要です。
-
ウィジェット 1: イベントテーブル内の合計ユニーク攻撃数
SELECT count(total_attacks) from <event_name> since 30 days ago -
ウィジェット 2: イベントテーブル内のユニークなトランザクション ID
SELECT uniqueCount(transaction_id) from <event_name> since 30 days ago -
ウィジェット 3: 合計ユニークボットタイプとそのカウント
SELECT uniqueCount(bot_type_desc), uniques(bot_type_desc) from <event_name> since 30 days ago -
ウィジェット 4: ボット違反を検出した合計ユニークアプリ名
SELECT uniques(appname) from <event_name> since 30 days ago