
ロールベースのアクセス制御
NetScaler Console は、きめ細かなロールベースのアクセス制御 (RBAC) を提供します。これにより、企業内の個々のユーザーの役割に基づいてアクセス権限を付与できます。この文脈において、アクセスとは、ファイルの表示、作成、変更、削除などの特定のタスクを実行する能力を指します。役割は、企業内のユーザーの権限と責任に応じて定義されます。たとえば、あるユーザーはすべてのネットワーク操作を実行できる一方で、別のユーザーはアプリケーションのトラフィックフローを監視し、構成テンプレートの作成を支援できます。
役割はポリシーによって決定されます。ポリシーを作成した後、役割を作成し、各役割を1つ以上のポリシーにバインドし、ユーザーに役割を割り当てます。ユーザーのグループに役割を割り当てることもできます。
A group is a collection of users who have permissions in common. For example, users who are managing a particular data center can be assigned to a group. A role is an identity granted to users or groups based on specific conditions. In NetScaler Console, creating roles and policies are specific to the RBAC feature in NetScaler. Roles and policies can be easily created, changed, or discontinued as the needs of the enterprise evolve, without having to individually update the privileges for every user.
役割は、機能ベースまたはリソースベースにすることができます。たとえば、SSL/セキュリティ管理者とアプリケーション管理者を考えてみましょう。SSL/セキュリティ管理者は、SSL証明書の管理および監視機能への完全なアクセス権を持つ必要がありますが、システム管理操作に対しては読み取り専用アクセス権を持つ必要があります。アプリケーション管理者は、スコープ内のリソースのみにアクセスできる必要があります。
例:
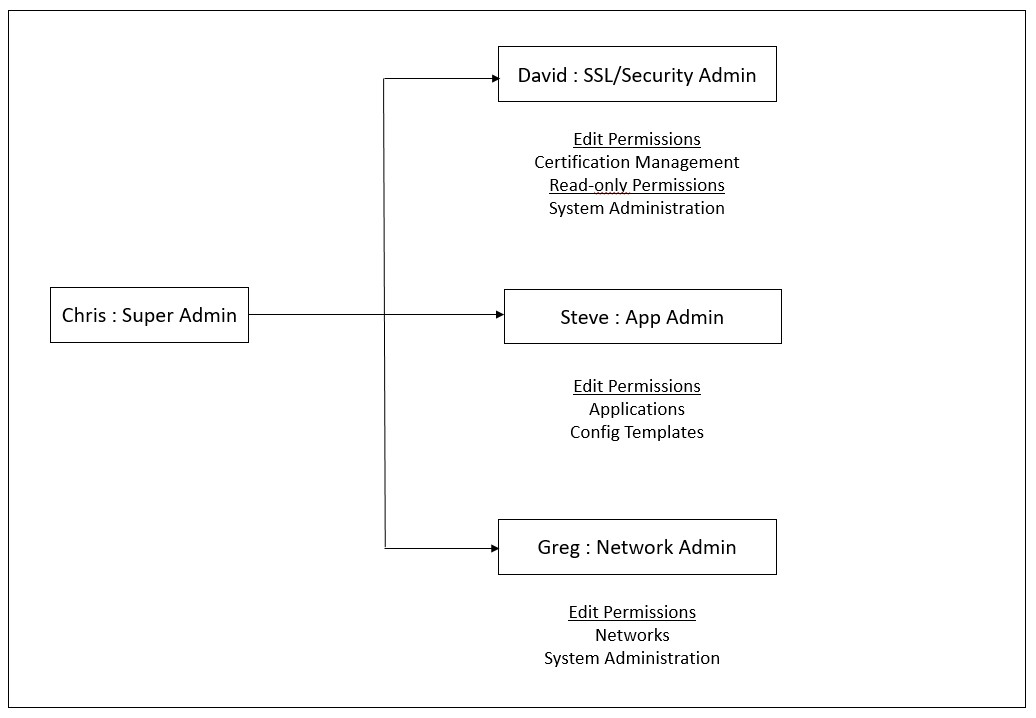
Chris, the NetScaler group head, is the super administrator of NetScaler Console in his organization. Chris creates three administrator roles: security administrator, application administrator, and network administrator.
セキュリティ管理者であるDavidは、SSL証明書の管理と監視に対して完全なアクセス権を持つ必要がありますが、システム管理操作に対しては読み取り専用アクセス権も持つ必要があります。
アプリケーション管理者であるSteveは、特定のアプリケーションと特定の構成テンプレートにのみアクセスする必要があります。
ネットワーク管理者であるGregは、システムおよびネットワーク管理へのアクセスを必要とします。
Chrisはまた、ユーザーがローカルであるか外部であるかに関わらず、すべてのユーザーにRBACを提供する必要があります。
NetScaler Console ユーザーはローカルで認証することも、外部サーバー (RADIUS/LDAP/TACACS) を介して認証することもできます。RBAC 設定は、採用されている認証方法に関わらず、すべてのユーザーに適用可能である必要があります。
次の画像は、管理者およびその他のユーザーが持つ権限と、組織における彼らの役割を示しています。
制限事項
RBAC は、以下の NetScaler Console 機能では完全にサポートされていません。
-
Analytics - RBAC は、Analytics モジュールでは完全にサポートされていません。RBAC のサポートはインスタンスレベルに限定されており、Web Insight、SSL Insight、Gateway Insight、HDX™ Insight、および WAF Security Violations の各 Analytics モジュールではアプリケーションレベルには適用されません。例:
例 1: インスタンスベースの RBAC (サポート対象)
割り当てられたインスタンスがいくつかある管理者は、Web Insight \> Instances の下にそれらのインスタンスのみを表示でき、Web Insight \> Applications の下には対応する仮想サーバーのみを表示できます。これは、RBAC がインスタンスレベルでサポートされているためです。
例 2: アプリケーションベースの RBAC (サポート対象外)
割り当てられたアプリケーションがいくつかある管理者は、Web Insight \> Applications の下にすべての仮想サーバーを表示できますが、それらにアクセスすることはできません。これは、RBAC がアプリケーションレベルでサポートされていないためです。
-
Orchestration - RBAC は Orchestration ではサポートされていません。