
LDAP認証サーバーを追加
LDAPプロトコルをRADIUSおよびTACAS認証サーバーと統合すると、NetScaler Consoleを使用して分散ディレクトリからユーザー資格情報を検索および認証できます。
-
-
名前 – LDAPサーバー名を指定します
-
サーバー名/IPアドレス – LDAPのIPアドレスまたはサーバー名を指定します
-
セキュリティの種類 – システムとLDAPサーバー間で必要な通信の種類。リストから選択します。プレーンテキスト通信が不十分な場合は、トランスポート層セキュリティ (TLS) またはSSLのいずれかを選択して、暗号化された通信を選択できます。
-
ポート – デフォルトでは、ポート389がPLAINTEXTに使用されます。SSL/TLSにはポート636を指定することもできます。
-
サーバーの種類 – LDAPサーバーの種類として、Active Directory (AD) またはNovell Directory Service (NDS) を選択します。
-
タイムアウト (秒) – NetScaler ConsoleシステムがLDAPサーバーからの応答を待機する時間 (秒単位)。
-
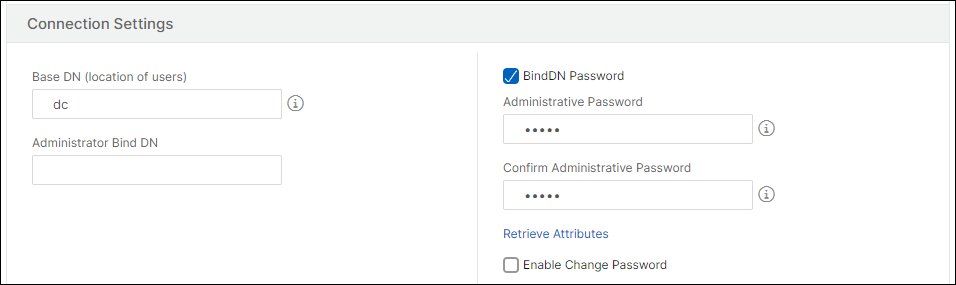
LDAP(/en-us/netscaler-application-delivery-management-software/media/ldap.png)接続設定で、次のパラメーターを指定します。
-
ベースDN – LDAPサーバーが検索を開始するためのベースノード
-
管理者バインドDN – LDAPサーバーにバインドするためのユーザー名。例: admin@aaa.local。
-
バインドDNパスワード – 認証用のパスワードを指定するには、このオプションを選択します
-
パスワード変更を有効にする – パスワード変更を有効にするには、このオプションを選択します
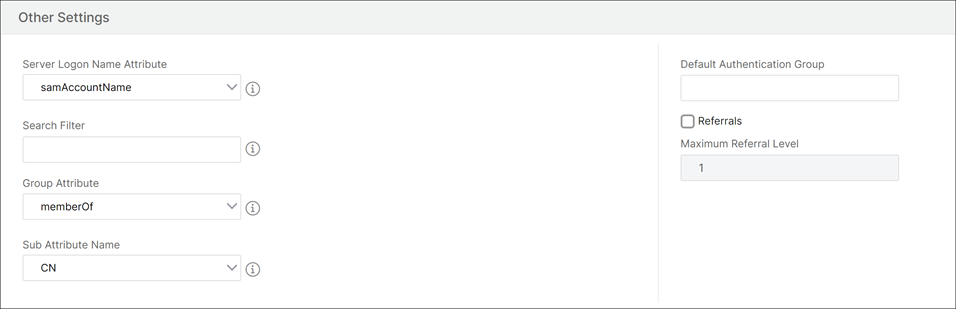
その他の設定で、次のパラメータを指定します-
サーバーログオン名属性 – システムが外部LDAPサーバーまたはActive Directoryを照会するために使用する名前属性。リストからsamAccountnameを選択します。
-
検索フィルター – LDAPサーバーで構成された検索フィルターに従って、二要素認証用の外部ユーザーを構成します。例: ldaploginame
samaccountとユーザーが指定したユーザー名 bob を使用した vpnallowed=true は、次のLDAP検索文字列を生成します:&(vpnallowed=true)(samaccount=bob)。注デフォルトでは、検索フィルターの値は角括弧で囲まれています。 -
グループ属性 – リストからmemberOfを選択します。
-
サブ属性名 – LDAPサーバーからのグループ抽出用のサブ属性名。
-
デフォルト認証グループ – 抽出されたグループに加えて、認証が成功した場合に選択するデフォルトのグループ。
-
-
-
作成をクリックします。LDAPサーバーが設定されました。注:ユーザーがActive Directoryグループのメンバーである場合、NetScaler Console上のグループ名とユーザー名は、Active Directoryグループメンバーの名前と同じである必要があります。
-
外部認証サーバーを有効にします。外部認証サーバーの有効化とフォールバックオプションの詳細については、「外部認証サーバーとフォールバックオプションを有効にする」を参照してください。