
ネットワーク違反の詳細
HTTP スローロリス
Slow Lorisは、HTTPヘッダーを可能な限り遅くターゲットアプリケーションに送信するサービス拒否攻撃です。ターゲットアプリケーションはヘッダーの到着を待つことを余儀なくされ、複数の同様の接続が開かれると、リクエストを処理できなくなる可能性があります。NetScalerインスタンスが大量のHTTPリクエストを受信すると、HTTPヘッダーが増加し、リクエストの完了に時間がかかります。このプロセスは、アプリケーションサーバーのリソースを使い果たし、HTTP Slow Loris攻撃につながる可能性があります。
HTTP Slow Lorisインジケーターを使用すると、Slow Loris攻撃につながったリクエストを分析できます。
攻撃(/en-us/netscaler-application-delivery-management-software/media/slow-loris.png)
問題をトラブルシューティングするための推奨されるアクション:
-
不完全ヘッダー遅延 (incompHdrDelay) の設定をより小さい値に調整することを検討してください。
-
デフォルトでは、NetScalerインスタンスはこれらの不完全なリクエストを破棄します。
イベントの詳細では、以下を表示できます。
-
影響を受けるアプリケーション。2つ以上のアプリケーションが違反の影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
すべての違反を示すグラフ
-
違反発生時刻
-
合計不完全リクエストをSlow Loris攻撃として示す検出メッセージ
DNS スローロリス
DNS Slow Lorisインジケーターは、NetScalerが複数のパケットにまたがる多数のDNSリクエストを受信したときに検出します。このプロセスはDNSサーバーのリソースを使い果たし、DNS Slow Loris攻撃につながる可能性があります。デフォルトでは、NetScalerインスタンスはこれらのDNS Slow Lorisリクエストを破棄するため、この問題のトラブルシューティングに追加のアクションは必要ありません。
DNS攻撃(/en-us/netscaler-application-delivery-management-software/media/dns-slow-loris.png)
イベントの詳細で、以下を表示できます。
-
影響を受けるアプリケーション。2つ以上のアプリケーションが違反の影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
すべての違反を示すグラフ
-
違反発生時刻
-
合計DNSリクエストをSlow Loris攻撃として示す検出メッセージ
HTTPスローポスト
スローポストは、ターゲットアプリケーションにHTTP POSTヘッダーを送信できるサービス拒否攻撃です。ヘッダーでは、本文メッセージサイズは正しく指定されていますが、メッセージ本文は低速で送信されます。複数の同様の接続が開かれると、ターゲットアプリケーションは待機を余儀なくされ、リクエストを処理できなくなる可能性もあります。
このプロセスは、アプリケーションサーバーのリソースを使い果たし、HTTPスローポスト攻撃につながる可能性があります。
HTTPスローポストインジケーターを使用して、スローポスト攻撃につながったリクエストを分析できます。
HTTPスローポスト(/en-us/netscaler-application-delivery-management-software/media/http-slow-post.png)
この問題をトラブルシューティングするための推奨されるアクションは、NetScaler HTTPプロファイルでリクエストタイムアウトを有効にして構成することです。詳細については、「HTTP構成」を参照してください。
イベントの詳細で、以下を表示できます。
-
影響を受けるアプリケーション。2つ以上のアプリケーションが違反の影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
すべての違反を示すグラフ
-
違反発生時刻
-
合計POSTリクエストがSlow Loris攻撃であることを示す検出メッセージ
NXDOMAINフラッド攻撃
NXDOMAINフラッド攻撃は、DNSサーバーまたはNetScalerインスタンス(DNSプロキシサーバーとして構成されている場合)を標的とし、大量の存在しないリクエストまたは無効なリクエストを送信する分散型サービス拒否(DDoS)攻撃です。この攻撃は、DNSサーバーまたはNetScalerインスタンスに影響を与え、速度低下やリクエストへの応答が得られない結果となる可能性があります。
NXDOMAINフラッド攻撃インジケーターを使用して、NXDOMAIN攻撃につながったリクエストを分析できます。
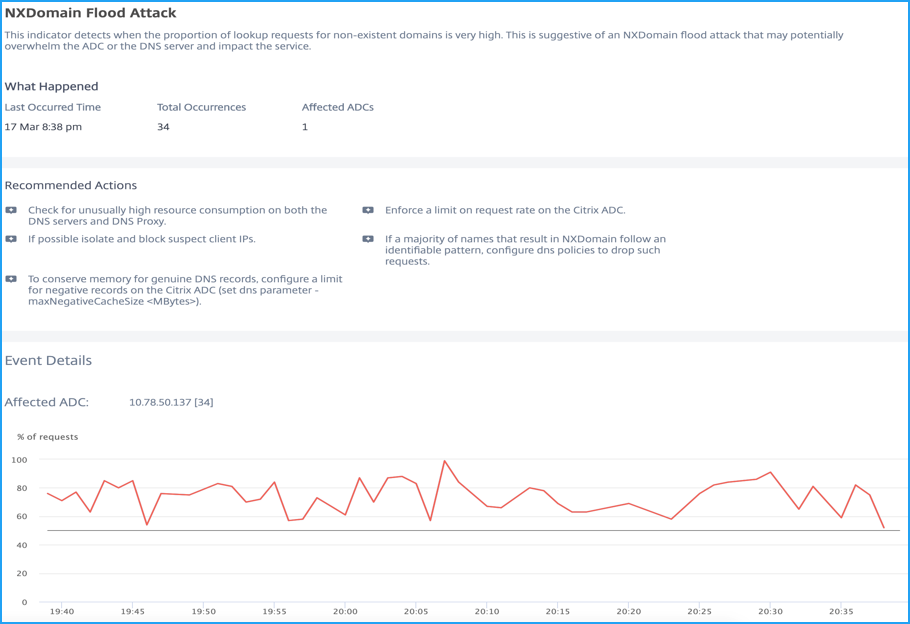
問題をトラブルシューティングするための推奨されるアクション:
-
DNSサーバーとDNSプロキシサーバーの両方で、異常に高いリソース消費がないか確認します。
-
NetScalerインスタンスでリクエストレートの制限を適用します。
-
不審なクライアントIPアドレスを特定し、ブロックします。
-
ほとんどの名前がNXDOMAINになる場合、識別可能なパターンに従い、そのようなリクエストを破棄するようにDNSポリシーを構成します。
-
正当なDNSレコードのメモリを節約するために、NetScalerインスタンスでネガティブレコードの制限を構成します。詳細については、DNS DDoS攻撃の軽減を参照してください。
イベントの詳細で、以下を表示できます。
-
影響を受けるアプリケーション。2つ以上のアプリケーションが違反の影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
すべての違反を示すグラフ
HTTP Desync攻撃
HTTP Desync攻撃では、単一のHTTPリクエストが次のように解釈されます。
-
フロントエンドサーバー(仮想サーバー)への単一のリクエスト
-
バックエンドサーバーへの2つのリクエスト
このシナリオでは、バックエンドサーバーは2番目のリクエストが別のクライアントからのものと解釈します。仮想サーバーとバックエンドサーバー間の接続は、異なるリクエストに対して再利用されます。最初のクライアントリクエストが悪意のあるクライアントから悪意のあるデータとともに処理された場合、次のクライアントリクエストはカスタマイズされたリクエストになる可能性があります。この活動は、コンテンツ長と転送エンコーディングという2つのヘッダーの組み合わせを悪用することで攻撃を引き起こす可能性があります。
HTTP Desync攻撃インジケーターを使用すると、NetScalerインスタンスが以下の存在によって発生したHTTP Desync攻撃を受けている可能性があるかどうかを分析できます。
-
単一のHTTPトランザクションにおけるコンテンツ長と転送エンコーディングヘッダー
-
単一のHTTPトランザクションにおける異なる値を持つ複数のコンテンツ長ヘッダー
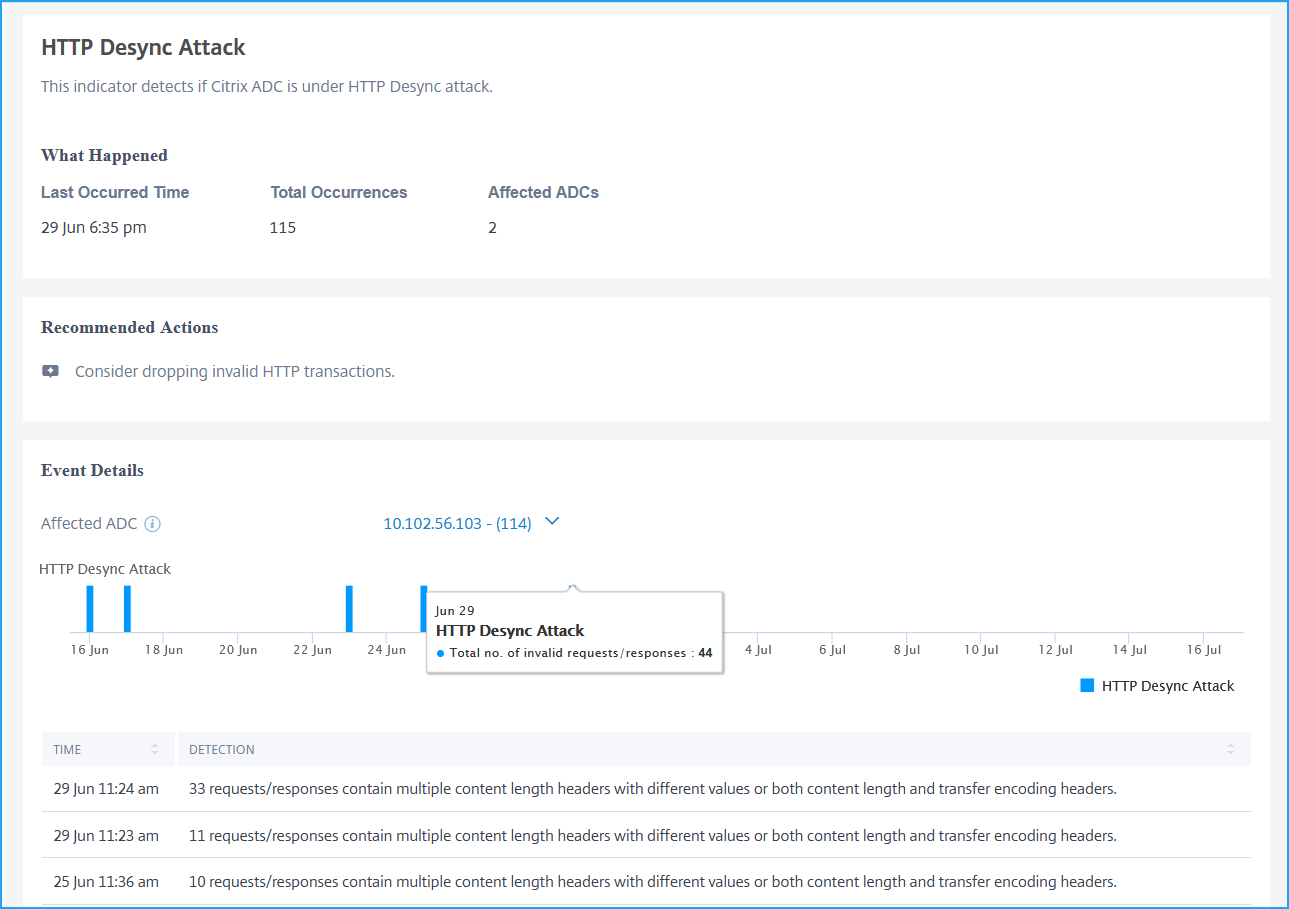
推奨されるアクションでは、無効なHTTPトランザクションを破棄することを検討するよう提案しています。
イベントの詳細では、以下を表示できます。
-
影響を受けるアプリケーション。この違反によって2つ以上のアプリケーションが影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
違反の詳細を示すグラフ。棒グラフにマウスポインターを合わせると、無効なリクエスト/レスポンスの合計数を表示できます。
-
違反の検出メッセージ。合計リクエスト/レスポンスを示します。
-
異なる値を持つ複数のコンテンツ長ヘッダーを含む
-
コンテンツ長と転送エンコーディングの両方のヘッダーを含む
-
ブライヒェンバッハー攻撃
NetScalerインスタンスは、暗号化されたメッセージの特定のバイトシーケンスが復号化時に正しいパディング形式を持っているかどうかを検出します。
Bleichenbacher攻撃インジケーターを使用して、NetScalerインスタンスが誤った暗号化データを含むSSL/TLSハンドシェイク接続を受信しているかどうかを分析できます。
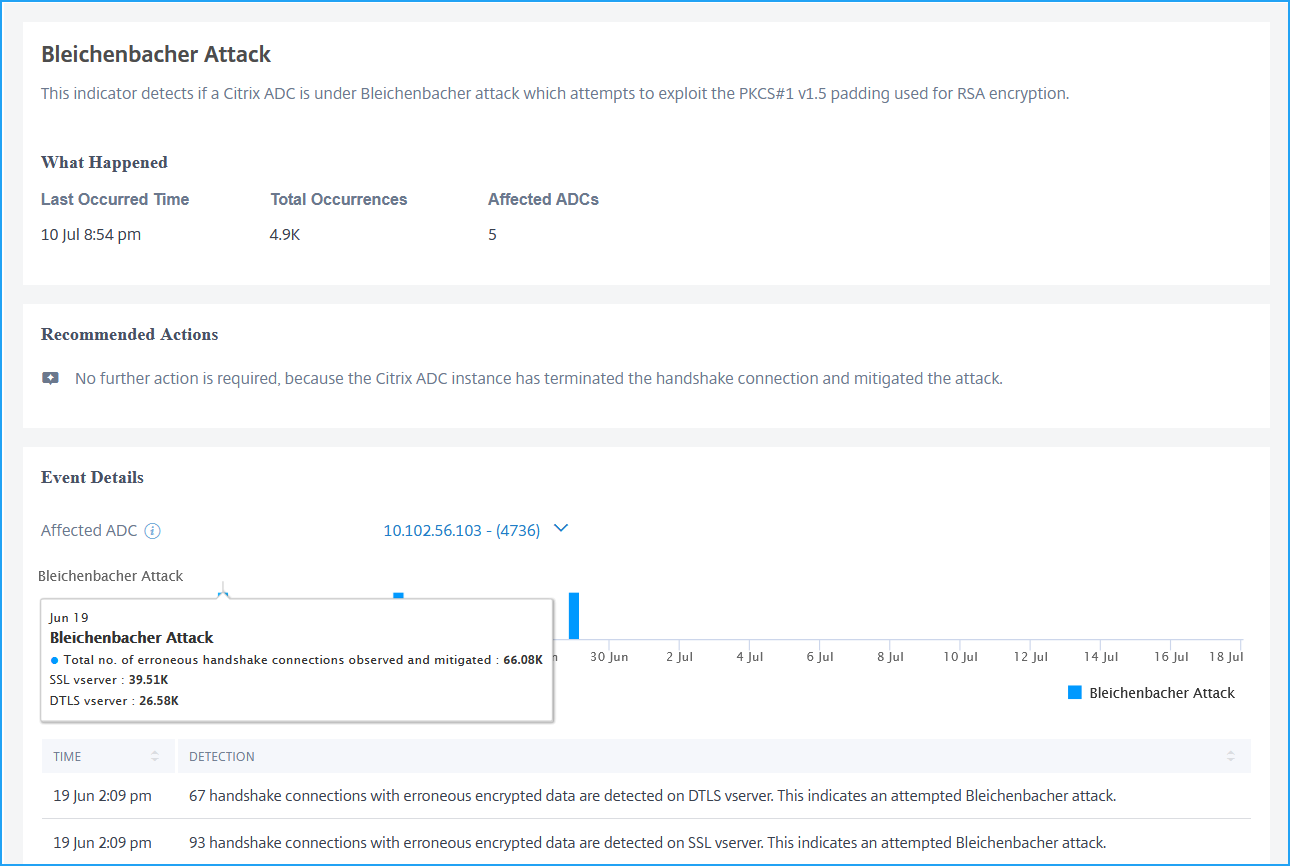
推奨されるアクションは、NetScalerインスタンスがハンドシェイク接続を終了し、この攻撃を軽減するため、それ以上の操作は不要であることを示しています。
イベントの詳細で、以下を表示できます。
-
影響を受けるアプリケーション。この違反によって2つ以上のアプリケーションが影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
違反の詳細を示すグラフ。棒グラフにマウスポインタを合わせると、検出された誤ったハンドシェイク接続の合計数を表示できます。
-
違反の検出メッセージ。誤った暗号化データを持つ仮想サーバー上のハンドシェイク接続の合計数を示します。
セグメントスマック攻撃
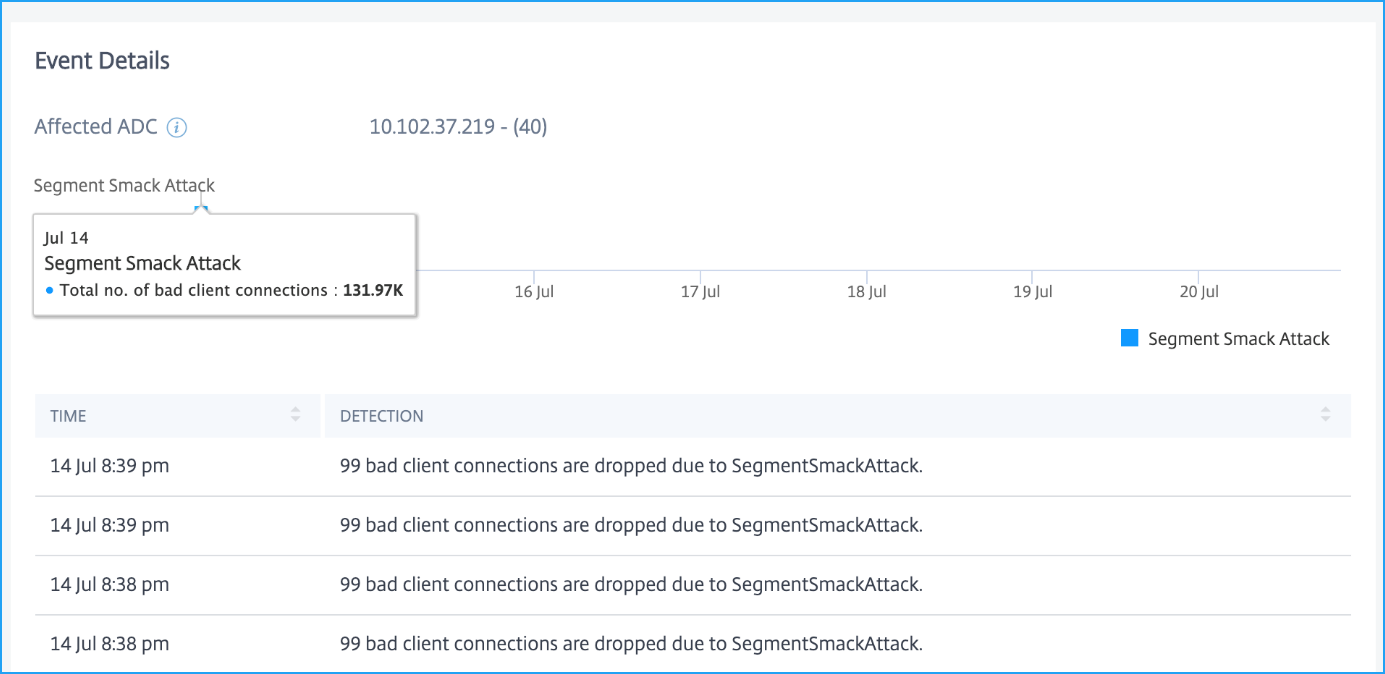
セグメントスマック攻撃は、攻撃者がTCPセッション中に順序付けされていない小型パケットを送信できるサービス拒否(DoS)攻撃です。これらのカスタマイズされたTCPパケットは、CPUとメモリに影響を与え、NetScalerインスタンスでサービス拒否を引き起こす可能性があります。
セグメントスマック攻撃インジケーターを使用して、NetScalerインスタンスが設定されたキュー制限よりも多数のTCPパケットを受信したかどうかを分析できます。詳細については、TCP構成を参照してください。
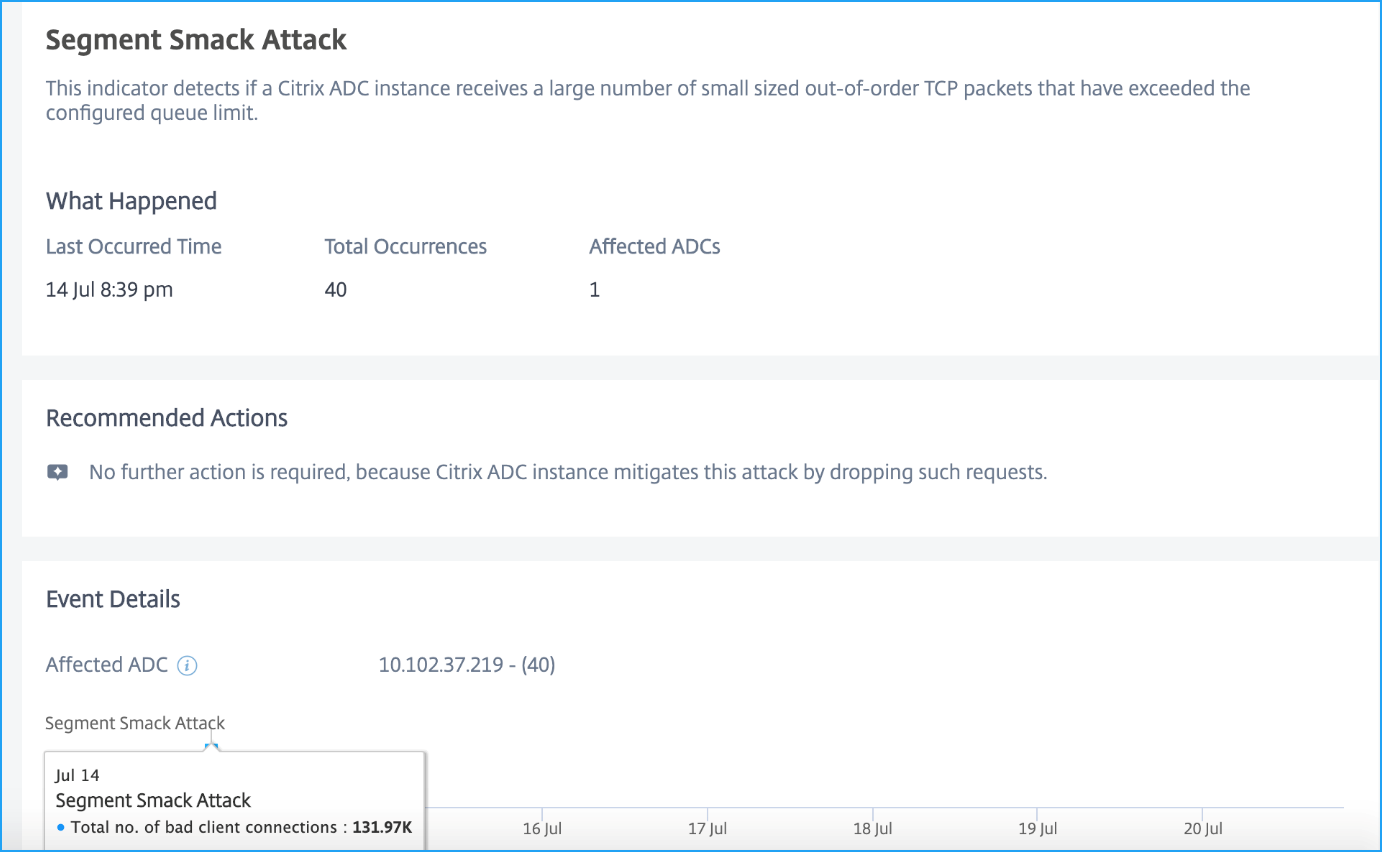
NetScalerインスタンスは、過剰なTCPパケットをすべて破棄することでこの攻撃を軽減するため、管理者としてそれ以上の操作は不要です。
イベントの詳細で、以下を表示できます:
-
影響を受けるNetScalerインスタンス
-
違反の詳細を示すグラフ。棒グラフにマウスポインタを合わせると、検出された不正なクライアント接続の総数を表示できます。
-
違反の検出メッセージ。切断されたクライアント接続の総数を示します。
SYNフラッド攻撃
SYNフラッド攻撃は、偽装されたIPアドレスを使用して数千の接続要求を送信することで、ターゲットマシンに影響を与える可能性のあるサービス拒否(DoS)攻撃です。NetScalerインスタンスがSYNフラッド攻撃を受けている場合、インスタンスは悪意のある各要求に対して接続を開こうとし、その後、決して届かない確認応答パケットを待ちます。
TCPプロファイルのSYNCOOKIEは、NetScalerアプライアンスへのSYN攻撃を防ぎます。デフォルトでは、NetScalerインスタンスのSYNCOOKIEは有効になっています。NetScalerインスタンスがSYNフラッド攻撃を受ける可能性は、SYNCOOKIEが無効になっている場合にのみ高くなります。
SYNフラッド攻撃インジケーターを使用すると、NetScalerインスタンスがSYN攻撃を受けているかどうかを分析できます。
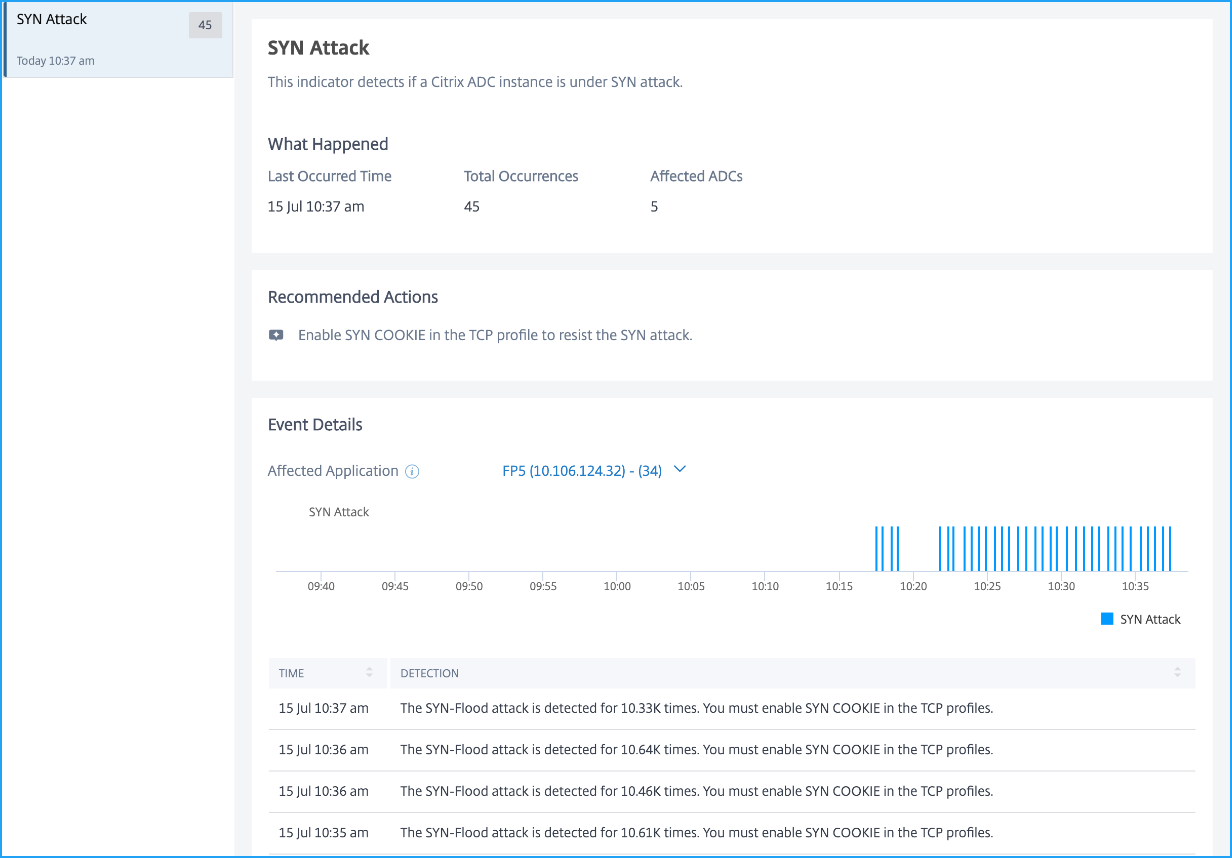
管理者として、推奨されるアクションでは、TCPプロファイルでSYN COOKIEを有効にすることをお勧めします。
イベントの詳細で、以下を表示できます:
-
影響を受けるアプリケーション。2つ以上のアプリケーションがこの違反の影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
SYN攻撃の詳細を示すグラフ
-
検出メッセージ。アプリケーションがSYN攻撃を検出された合計回数を示します。
スモールウィンドウ攻撃
スモールウィンドウ攻撃は、より小さいサイズのウィンドウまたはウィンドウサイズ0のTCPパケットを数千個送信することで、ターゲットマシンに影響を与えるサービス拒否 (DoS) 攻撃です。ウィンドウサイズ0は、ターゲットマシンがそれ以上の通知があるまでデータの送信を停止しなければならないことを示します。ターゲットマシンに同様の接続をできるだけ多く送信することで、ターゲットマシンのメモリが最大限に利用され、応答しなくなります。
スモールウィンドウ攻撃インジケータを使用して、NetScalerインスタンスがソックスストレス攻撃を受けているかどうかを分析できます。
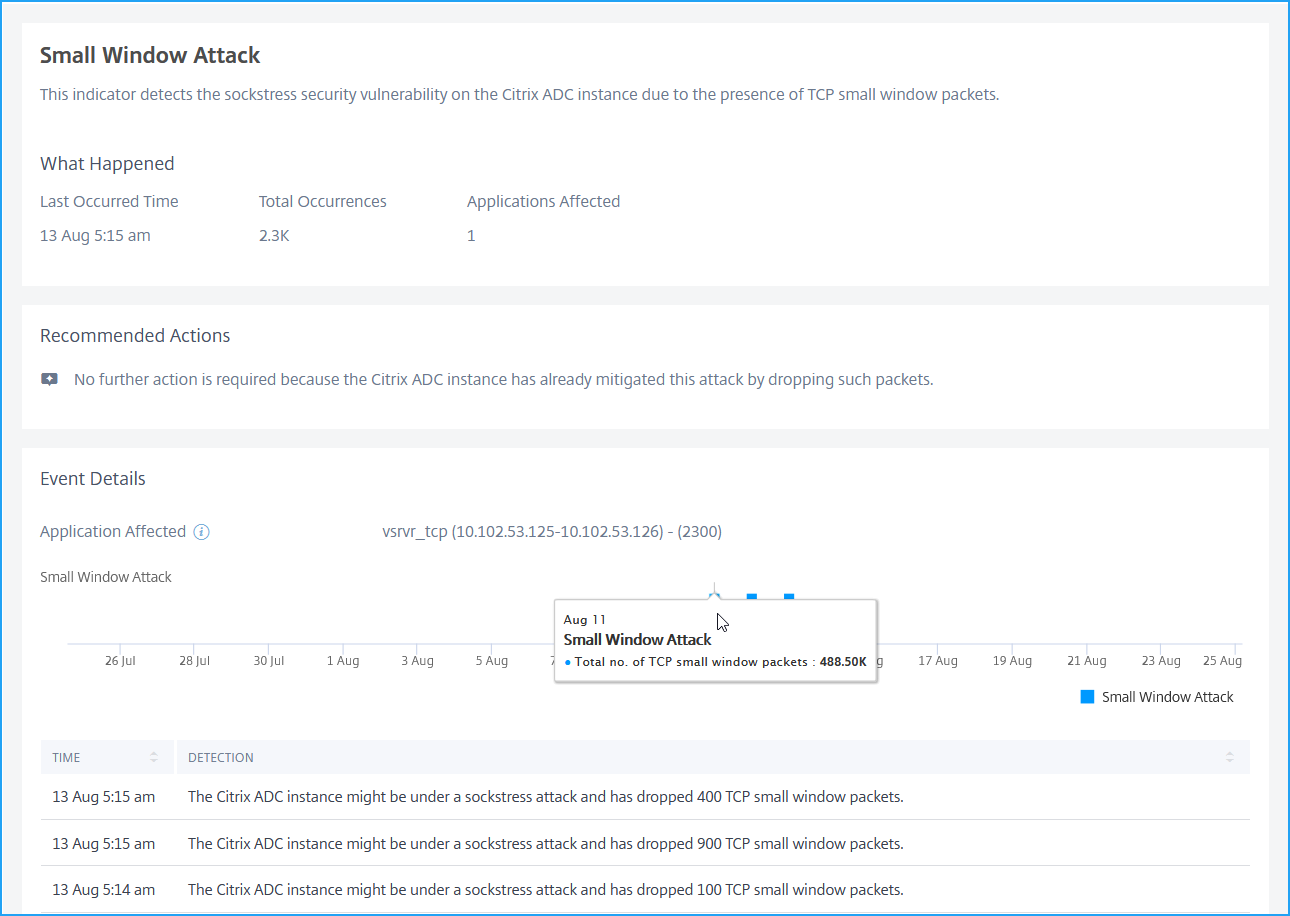
デフォルトでは、NetScalerインスタンスは、そのようなTCPスモールウィンドウパケットをすべて破棄することで、この攻撃を軽減します。したがって、管理者として、それ以上の操作は必要ありません。
イベントの詳細で、以下を表示できます。
-
影響を受けるアプリケーション。2つ以上のアプリケーションがこの違反の影響を受けている場合は、リストからアプリケーションを選択することもできます。
-
攻撃の詳細を示すグラフ。棒グラフにマウスポインタを合わせると、検出されたTCPスモールウィンドウパケットの総数を表示できます。
-
破棄されたTCPスモールウィンドウパケットの総数を示す検出メッセージ。