
Rollenbasierte Zugriffssteuerung
Die NetScaler Console bietet eine feingranulare, rollenbasierte Zugriffssteuerung (RBAC), mit der Sie Zugriffsberechtigungen basierend auf den Rollen einzelner Benutzer in Ihrem Unternehmen erteilen können. In diesem Kontext ist Zugriff die Fähigkeit, eine bestimmte Aufgabe auszuführen, z. B. eine Datei anzuzeigen, zu erstellen, zu ändern oder zu löschen. Rollen werden entsprechend der Autorität und Verantwortung der Benutzer innerhalb des Unternehmens definiert. Einem Benutzer kann beispielsweise erlaubt sein, alle Netzwerkoperationen auszuführen, während ein anderer Benutzer den Datenverkehr in Anwendungen beobachten und beim Erstellen von Konfigurationsvorlagen helfen kann.
Rollen werden durch Richtlinien bestimmt. Nach dem Erstellen von Richtlinien erstellen Sie Rollen, binden jede Rolle an eine oder mehrere Richtlinien und weisen Benutzern Rollen zu. Sie können Rollen auch Benutzergruppen zuweisen.
Eine Gruppe ist eine Sammlung von Benutzern, die gemeinsame Berechtigungen haben. Beispielsweise können Benutzer, die ein bestimmtes Rechenzentrum verwalten, einer Gruppe zugewiesen werden. Eine Rolle ist eine Identität, die Benutzern oder Gruppen basierend auf bestimmten Bedingungen gewährt wird. In der NetScaler Console ist das Erstellen von Rollen und Richtlinien spezifisch für die RBAC-Funktion in NetScaler. Rollen und Richtlinien können bei sich ändernden Anforderungen des Unternehmens einfach erstellt, geändert oder eingestellt werden, ohne die Berechtigungen für jeden Benutzer einzeln aktualisieren zu müssen.
Rollen können funktionsbasiert oder ressourcenbasiert sein. Betrachten Sie beispielsweise einen SSL-/Sicherheitsadministrator und einen Anwendungsadministrator. Ein SSL-/Sicherheitsadministrator muss vollständigen Zugriff auf die Funktionen zur SSL-Zertifikatsverwaltung und -überwachung haben, aber nur Lesezugriff für Systemadministrationsvorgänge. Ein Anwendungsadministrator muss nur auf die Ressourcen innerhalb des Geltungsbereichs zugreifen können.
Beispiel:
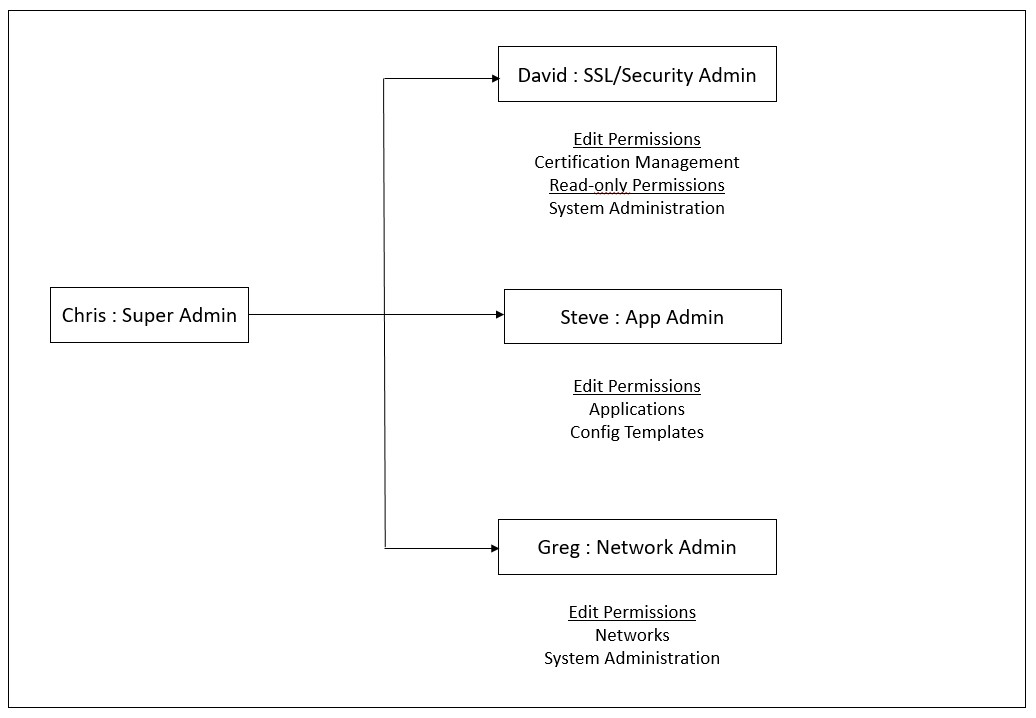
Chris, der Leiter der NetScaler-Gruppe, ist der Superadministrator der NetScaler Console in seiner Organisation. Chris erstellt drei Administratorrollen: Sicherheitsadministrator, Anwendungsadministrator und Netzwerkadministrator.
David, der Sicherheitsadministrator, muss vollständigen Zugriff für die SSL-Zertifikatsverwaltung und -überwachung haben, aber auch Lesezugriff für Systemadministrationsvorgänge.
Steve, ein Anwendungsadministrator, benötigt Zugriff nur auf bestimmte Anwendungen und nur auf bestimmte Konfigurationsvorlagen.
Greg, ein Netzwerkadministrator, benötigt Zugriff auf die System- und Netzwerkadministration.
Chris muss auch RBAC für alle Benutzer bereitstellen, unabhängig davon, ob sie lokal oder extern sind.
NetScaler Console-Benutzer können lokal authentifiziert oder über einen externen Server (RADIUS/LDAP/TACACS) authentifiziert werden. RBAC-Einstellungen müssen für alle Benutzer gelten, unabhängig von der gewählten Authentifizierungsmethode.
Die folgende Abbildung zeigt die Berechtigungen, die die Administratoren und andere Benutzer haben, sowie ihre Rollen in der Organisation.
Einschränkungen
RBAC wird für die folgenden NetScaler Console-Funktionen nicht vollständig unterstützt:
-
Analytics – RBAC wird in den Analytics-Modulen nicht vollständig unterstützt. Die RBAC-Unterstützung ist auf Instanzebene beschränkt und nicht auf Anwendungsebene in den Analytics-Modulen Web Insight, SSL Insight, Gateway Insight, HDX™ Insight und WAF Security Violations anwendbar. Zum Beispiel:
Beispiel 1: Instanzbasiertes RBAC (unterstützt)
Ein Administrator, dem einige Instanzen zugewiesen wurden, kann nur diese Instanzen unter Web Insight \> Instances und nur die entsprechenden virtuellen Server unter Web Insight \> Applications sehen, da RBAC auf Instanzebene unterstützt wird.
Beispiel 2: Anwendungsbasiertes RBAC (nicht unterstützt)
Ein Administrator, dem einige Anwendungen zugewiesen wurden, kann alle virtuellen Server unter Web Insight \> Applications sehen, aber nicht darauf zugreifen, da RBAC auf Anwendungsebene nicht unterstützt wird.
-
Orchestrierung – RBAC wird für die Orchestrierung nicht unterstützt.