
NetScaler MPX™-Festplattenverschlüsselung über NetScaler Console
Hinweise:
-
Die Festplattenverschlüsselung wird nur auf NetScaler MPX 9100-Instanzen unterstützt.
-
Die Festplattenverschlüsselung für NetScaler MPX 9100-Instanzen kann nur in einer eigenständigen NetScaler Console aktiviert werden.
-
Ab Version 14.1-56.x wird die Festplattenverschlüsselung auf NetScaler MPX 9100-, 16000- und MPX 15000-50G-Instanzen unterstützt, die nach dem May 20, 2025 hergestellt wurden.
Die Festplattenverschlüsselung ist unerlässlich, um sensible Daten auf einem Speicherlaufwerk zu schützen. Sie stellt sicher, dass die Daten unzugänglich bleiben, selbst wenn das physische Speichergerät kompromittiert wird. Für NetScaler MPX bietet die Festplattenverschlüsselung eine zusätzliche Sicherheitsebene, insbesondere für kritische Verzeichnisse wie
/var/core, /var/crash, /var/log, /var/nslog, /flash/nsconfig, /var/nstrace und /var/temp.
Einige der Vorteile der Festplattenverschlüsselung sind:
-
Datenschutz im Ruhezustand: Verhindert unbefugten Zugriff auf sensible Daten, wenn das System ausgeschaltet ist.
-
Compliance: Hilft, behördliche und Compliance-Anforderungen für die Datensicherheit zu erfüllen.
-
Minderung physischer Diebstahlrisiken: Stellt sicher, dass auf gestohlenen oder verlegten Speichergeräten gespeicherte sensible und proprietäre Daten nicht zugänglich sind.
-
Sicherer Startvorgang: Erfordert authentifizierte Anmeldeinformationen während des Startvorgangs, um sicherzustellen, dass nur autorisierte Benutzer auf das System zugreifen können.
-
Verbesserte Sicherheit für kritische Daten: Schützt Protokolle, Konfigurationen und Absturzdaten vor unbefugtem Zugriff.
Die Festplattenverschlüsselung auf NetScaler MPX 9100 wird nur in Build 14.1-47.x unterstützt, der nach dem May 20, 2025 ausgeliefert wurde, und kann über NetScaler Console mit Build 14.1-47.x aktiviert werden. Die Festplattenverschlüsselung jeder NetScaler MPX-Instanz erfordert einen Schlüssel, der vom Hardware Security Module (HSM)-Server, dem Thales CipherTrust Manager, verwaltet wird. NetScaler MPX-Instanzen verwenden NetScaler Console, um den Schlüssel vom HSM-Server abzurufen.
Die Festplattenverschlüsselung auf NetScaler MPX 9100, 16000 und MPX 15000-50G wird nur in Build 14.1-56.x unterstützt, der vor dem May 20, 2025 ausgeliefert wurde, und kann über NetScaler Console mit Build 14.1-56.x aktiviert werden. Um die Funktion zu aktivieren, siehe Instanz-Festplattenverschlüsselung über NetScaler Console.
Hinweis:
NetScaler Console unterstützt Thales CipherTrust Manager als HSM-Server.
Für eine erfolgreiche Verschlüsselung müssen Sie (#add-the-instance-serial-number-in-the-hsm-thales-ciphertrust-manager-server). Nach dem Hinzufügen der Seriennummer der NetScaler MPX-Instanz ruft NetScaler Console den Schlüssel mithilfe der Instanzseriennummer vom HSM-Server ab.
Nach Abschluss der Festplattenverschlüsselung:
-
Wenn die Festplatte der NetScaler MPX-Instanz entfernt wird, sind die Daten nicht zugänglich.
-
Wenn Sie die NetScaler MPX-Instanz neu starten, ist der Neustart erst erfolgreich, nachdem NetScaler Console die NetScaler MPX-Instanz mithilfe ihrer Seriennummer vom HSM-Server authentifiziert hat.
Voraussetzungen
Stellen Sie sicher, dass:
-
Für 9100 die NetScaler MPX-Instanzen Build 14.1-47.x ausführen und auf NetScaler Console On-Premises mit Build 14.1-47.x verwaltet werden.Hinweis:Festplattenverschlüsselung wird auf dem NetScaler Console-Dienst nicht unterstützt.
-
Sie die Seriennummer der NetScaler MPX-Instanz im HSM-Server (Thales CipherTrust Manager) hinzugefügt haben, damit NetScaler Console den Schlüssel nach der Authentifizierung der Instanz mithilfe ihrer Seriennummer freigeben kann.
-
Die NetScaler MPX-Instanz über NetScaler Console gesichert wird. Weitere Informationen finden Sie unter (/de-de/netscaler-application-delivery-management-software/current-release/analytics/security/backup-restore-netscaler-instances.html).
-
Für MPX 16000 und MPX 15000-50G NetScaler Console On-Premises auf Release 14.1 Build 56.x ist.
Seriennummer der Instanz im HSM-Server (Thales CipherTrust Manager) hinzufügen
Bevor Sie die NetScaler MPX-Instanz verschlüsseln, müssen Sie die Seriennummer der NetScaler MPX-Instanz im HSM-Server hinzufügen.
-
Melden Sie sich beim Thales CipherTrust Manager-Server an.
-
Wählen Sie im linken Bereich Schlüssel und klicken Sie auf Schlüssel hinzufügen.
-
Fügen Sie unter Schlüsselbezeichnungen eine Bezeichnung mit dem Namen
serialnumberhinzu, geben Sie die Seriennummer der Instanz in das Textfeld Bezeichnungswert ein, klicken Sie auf die Schaltfläche +, um die Schlüsseldetails hinzuzufügen, und klicken Sie dann auf Schlüssel hinzufügen.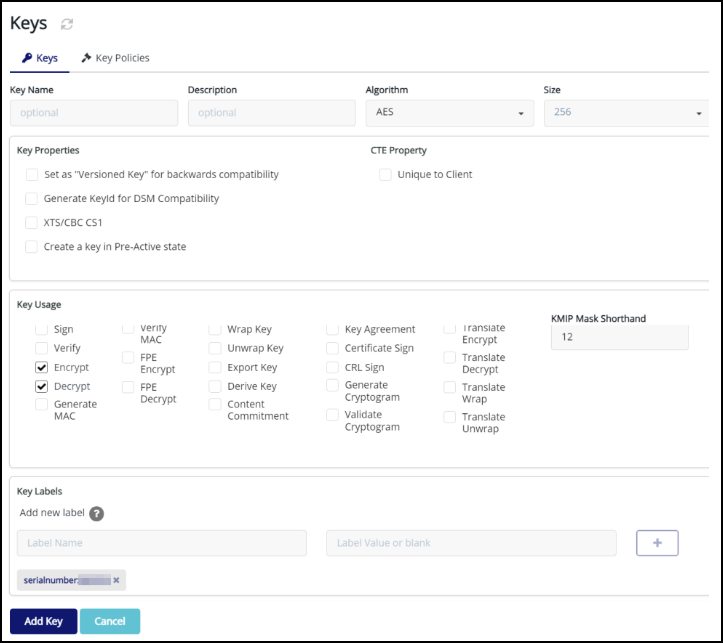
-
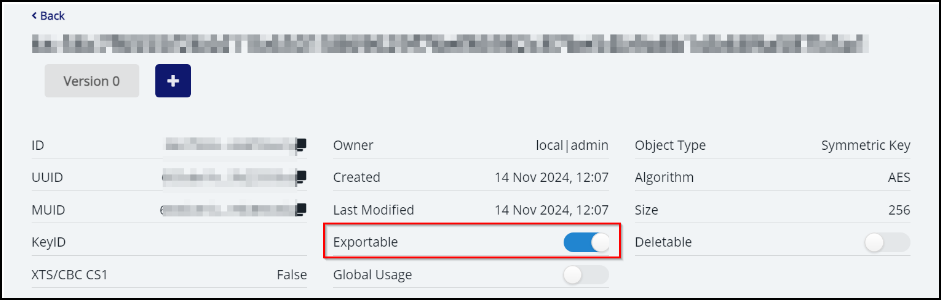
Auf der Seite mit den Schlüsseldetails müssen Sie den Umschalter „Exportierbar“ für diesen Schlüssel aktivieren.
 Hinweise:
-
Die maximal unterstützte Schlüsselgröße beträgt 511 Byte. Zum Beispiel werden AES-128 und AES-256 unterstützt. RSA-Schlüssel zwischen 512 und 4096 werden nicht unterstützt.
-
Wir empfehlen, nur die unterstützte Schlüsselgröße zu verwenden. Die NetScaler®-Instanz schlägt fehl, wenn Sie eine nicht unterstützte Schlüsselgröße konfigurieren.
-
Stellen Sie sicher, dass Sie die korrekte Seriennummer angeben. Wenn die Seriennummer nicht übereinstimmt, startet der Verschlüsselungsprozess nicht.
-
Wir empfehlen, die Seriennummer der Instanz aus der NetScaler Console zu kopieren. Navigieren Sie in der NetScaler Console-GUI zu Infrastructure > Instance > MPX, wählen Sie die NetScaler MPX-Instanz aus und klicken Sie in der Liste Select Action auf Get Serial Number.
-
Instanz-Festplattenverschlüsselung über NetScaler Console
Bevor Sie mit der Festplattenverschlüsselung beginnen, stellen Sie sicher, dass Sie das MPX-Instanz-Backup über NetScaler Console erstellen. Weitere Informationen finden Sie unter Instanz-Backup konfigurieren.
Nachdem Sie das Backup erstellt haben:
-
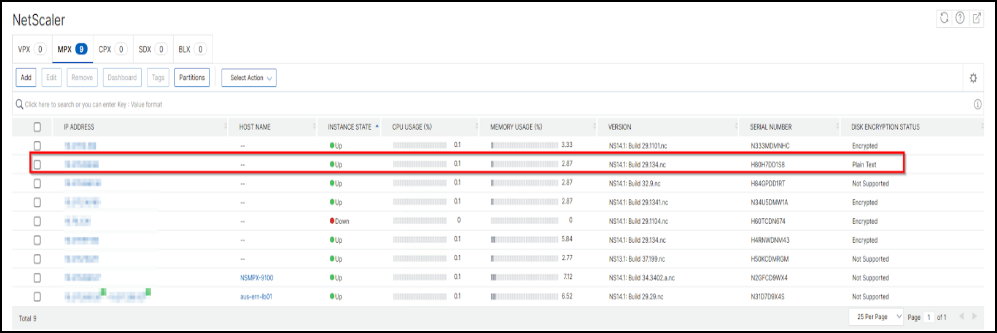
Navigieren Sie zu Infrastructure > Instances > NetScaler.
-
Auf der Registerkarte NetScaler MPX werden die Details der verwalteten Instanzen angezeigt. Die Instanz, die Sie verschlüsseln möchten, zeigt unter Datenträgerverschlüsselungsstatus den Status Klartext an.
-
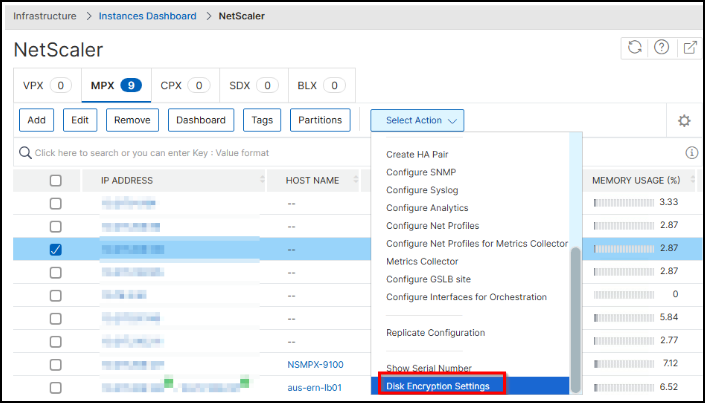
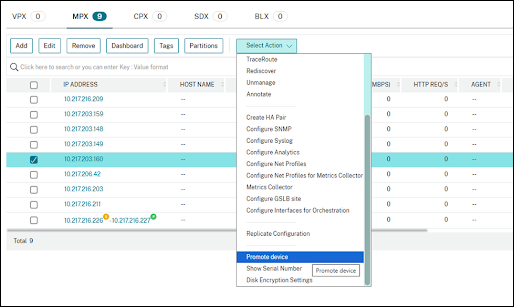
Klicken Sie in der Liste Aktion auswählen auf Datenträgerverschlüsselungseinstellungen.
-
Wählen Sie in der Liste Aktion auswählen die Option Gerät hochstufen aus und klicken Sie darauf.Hinweis:Die Auswahl der Option Gerät hochstufen ist zwingend erforderlich, um die Datenträgerverschlüsselungsfunktion speziell für MPX-Appliances zu aktivieren, die vor dem May 20, 2025 hergestellt wurden. Planen Sie etwa 30 Minuten ein, damit die MPX-Appliance ihre Konvertierung in ein datenträgerverschlüsselungsfähiges Gerät abschließen kann.
-
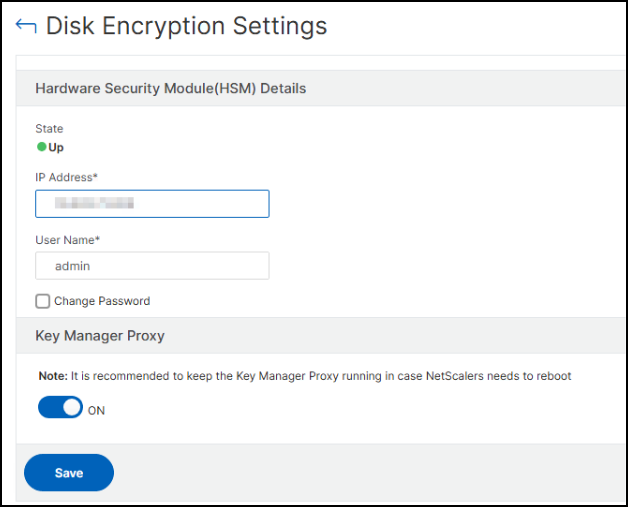
Auf der Seite Datenträgerverschlüsselungseinstellungen:
-
Geben Sie die IP-Adresse, den Benutzernamen und das Kennwort des HSM-Servers an, von dem NetScaler Console den Verschlüsselungsschlüssel mithilfe der Seriennummer abrufen kann.
-
Aktivieren Sie den Key Manager Proxy. Sie müssen diese Option aktivieren, um den Datenträgerverschlüsselungsprozess fortzusetzen.Hinweis:Stellen Sie sicher, dass der Key Manager Proxy auch nach Abschluss der Verschlüsselung immer aktiviert ist. Wenn Sie diese Option deaktivieren, wird die verschlüsselte Instanz in Szenarien wie nach einem Upgrade der Instanz oder einem erzwungenen Neustart der Instanz nicht erfolgreich neu gestartet.
-
Klicken Sie auf Speichern.
-
-
Wählen Sie die Instanz aus und klicken Sie in der Liste Aktion auswählen auf Dateisystem verschlüsseln.Dateisystem verschlüsseln(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-encrypt-file-system.png)Ein Bestätigungsfenster wird angezeigt. Klicken Sie auf Ja, um fortzufahren.
-
In der NetScaler Console wird eine Bestätigungsmeldung angezeigt, die besagt, dass die Verschlüsselung gestartet wurde und die Instanz für etwa 30 Minuten den Status Down haben wird.Instanzstatus(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-progress.png)Der Instanzstatus wird angezeigt als Verschlüsselung läuft.Instanzstatus(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-progress-status.png)
Validierung nach der Verschlüsselung
Die Instanzverschlüsselung ist in etwa 30 Minuten abgeschlossen. Nach Abschluss der Verschlüsselung:
-
Sie können sich mit einem SSH-Client bei der NetScaler MPX-Instanz anmelden und dann mit dem folgenden Befehl überprüfen, ob die Verschlüsselung erfolgreich war:
show filesystemencryptionVor der Verschlüsselung Nach der Verschlüsselung Vor der Verschlüsselung(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-status-before.png) Nach der Verschlüsselung(/en-us/netscaler-application-delivery-management-software/media/disk-encryption-status-after.png) -
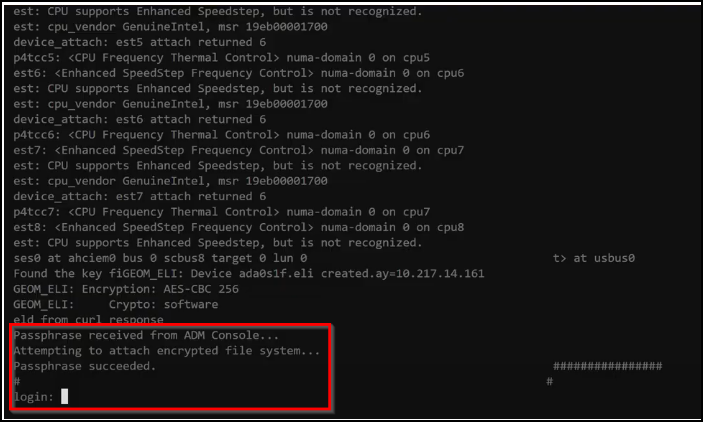
Sie können Ihre NetScaler MPX-Instanz neu starten und überprüfen, ob der Neustart nach der Verschlüsselung abgeschlossen ist, wie im folgenden Beispiel gezeigt:
-
Sie können den folgenden Befehl verwenden, um zu überprüfen, ob Key Manager Proxy erfolgreich konfiguriert und von NetScaler aus zugänglich ist:
show keymanagerproxy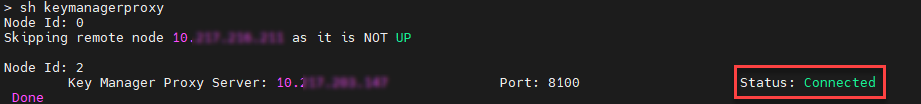 Hinweis:Nach der Verschlüsselung verwendet NetScaler Console
mpx_disk_encryption_default_profile, um auf die NetScaler MPX-Instanz zuzugreifen. Diempx_disk_encryption_default_profilehat die Standardanmeldeinformationen (nsroot/nsroot).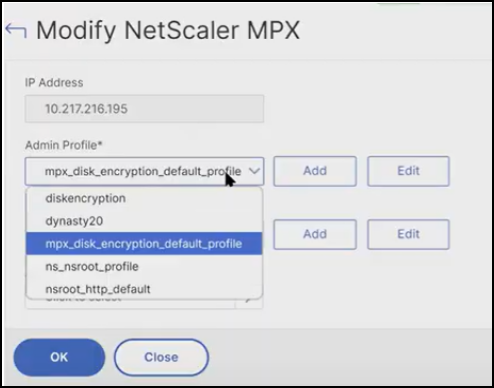
NetScaler MPX-Instanz nach der Verschlüsselung wiederherstellen
Wenn Sie das Standardpasswort (nsroot) vor der Sicherung geändert haben, stellen Sie sicher, dass das Profil, das während der Sicherung verwendet wurde, nach der Verschlüsselung in NetScaler Console verfügbar ist.