
启用外部身份验证服务器和回退选项
回退选项允许在外部服务器身份验证失败时,由本地身份验证接管。在 NetScaler Console 和外部身份验证服务器上都配置的用户可以登录 NetScaler Console,即使配置的外部身份验证服务器已关闭或不可访问。为确保回退身份验证正常工作:
-
如果外部服务器已关闭或不可访问,非 nsroot 用户必须能够访问 NetScaler Console
-
您必须至少添加一个外部服务器
NetScaler Console 还支持统一的身份验证、授权和记账 (AAA) 协议系统(LDAP、RADIUS 和 TACACS)以及本地身份验证。这种统一支持提供了一个通用接口,用于对访问系统的所有用户和外部 AAA 客户端进行身份验证和授权。
NetScaler Console 无论用户使用何种实际协议与系统通信,都可以对其进行身份验证。 级联外部身份验证服务器为外部用户的身份验证和授权提供了一个持续不失败的过程。如果第一个身份验证服务器上的身份验证失败,NetScaler Console 会尝试使用第二个外部身份验证服务器对用户进行身份验证,依此类推。要启用级联身份验证,您必须在 NetScaler Console 中添加外部身份验证服务器。您可以添加任何类型的受支持外部身份验证服务器(RADIUS、LDAP 和 TACACS)。
例如,假设您要添加四个外部身份验证服务器,并配置了两个 RADIUS 服务器、一个 LDAP 服务器和一个 TACACS 服务器。NetScaler Console 会根据配置尝试与外部服务器进行身份验证。在此示例场景中,NetScaler Console 尝试:
-
连接到第一个 RADIUS 服务器
-
如果第一个 RADIUS 服务器的身份验证失败,则连接到第二个 RADIUS 服务器
-
如果两个 RADIUS 服务器的身份验证都失败,则连接到 LDAP 服务器
-
如果两个 RADIUS 服务器和 LDAP 服务器的身份验证都失败,则连接到 TACACS 服务器。
注意
您可以在 NetScaler Console 中配置多达 32 个外部身份验证服务器。
配置回退和级联外部服务器
-
导航到 设置 > 身份验证 > 身份验证设置。
-
在身份验证设置页面上,在外部服务器身份验证下,点击启用单因素身份验证。
-
在启用单因素身份验证页面上,点击选择服务器。选择一个或多个身份验证服务器,然后点击添加。
-
如果您希望在外部身份验证失败时由本地身份验证接管,请选择如果外部身份验证失败,则回退到本地身份验证。
-
如果您希望在系统审计日志中捕获外部用户组信息,请选择在系统日志中记录外部用户组信息。
-
点击提交以关闭页面。所选服务器显示在身份验证设置页面上。
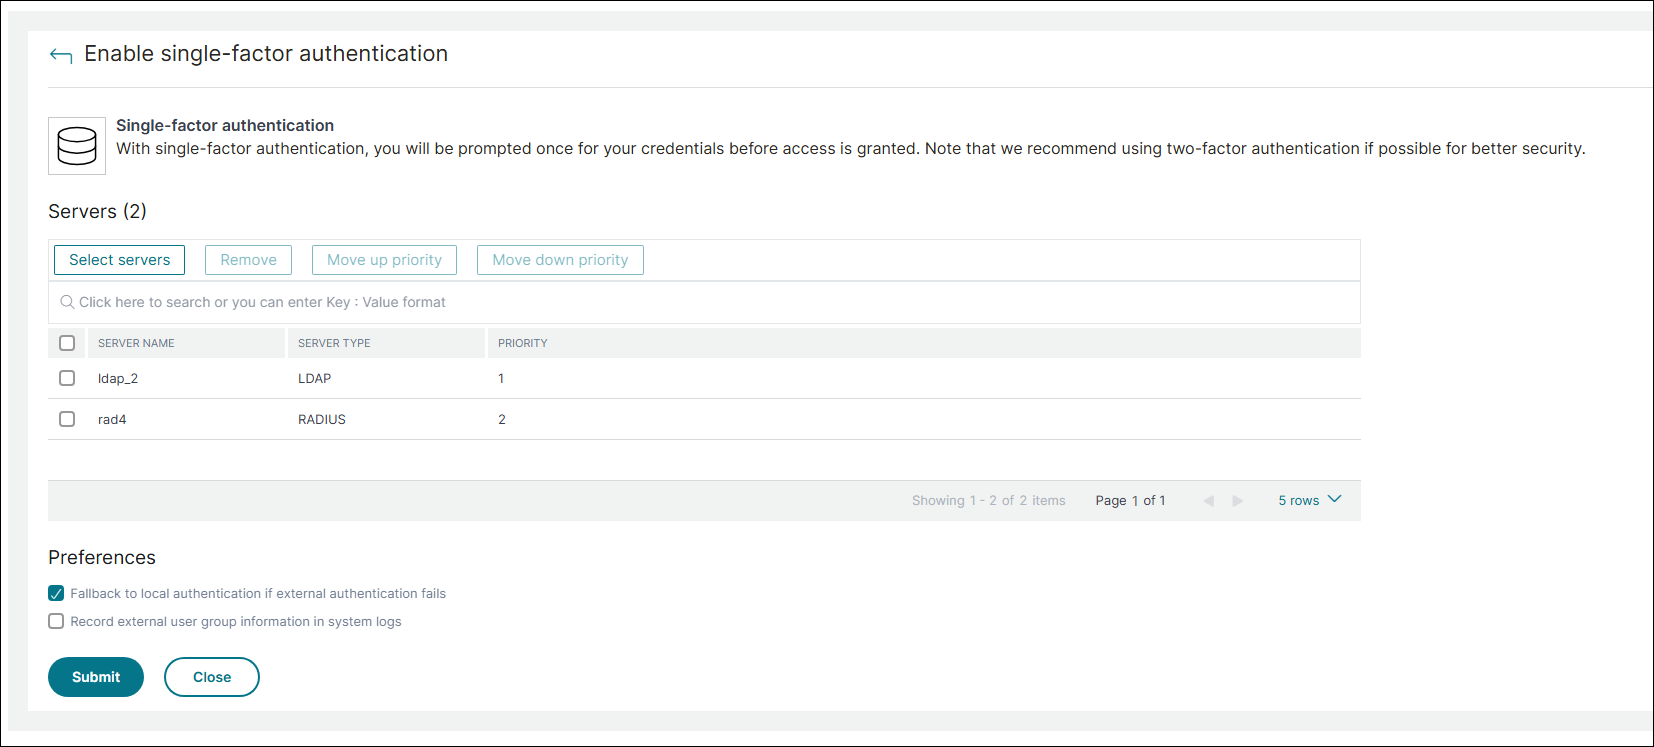
您还可以使用服务器名称旁边的图标在列表中向上或向下移动服务器,从而指定身份验证顺序。