
修复 CVE-2021-22927 和 CVE-2021-22920 的漏洞
在 NetScaler Console 安全通报仪表板中,在 当前 CVE >
<number of> 受 CVE 影响的 NetScaler 实例 下,您可以看到所有因 CVE-2021-22927 和 CVE-2021-22920 而易受攻击的实例。要查看受这两个 CVE 影响的实例的详细信息,请选择一个或多个 CVE,然后单击 查看受影响的实例。
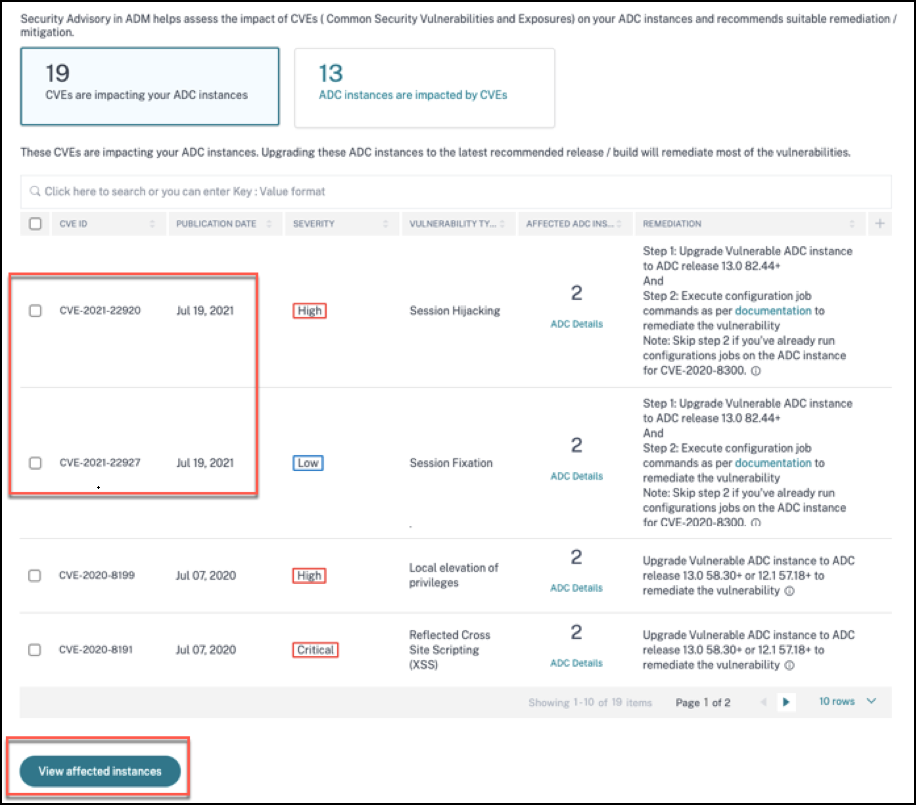
注意
安全通报系统扫描可能需要几个小时才能完成,并在安全通报模块中反映 CVE-2021-22927 和 CVE-2021-22920 的影响。要更快地查看影响,请单击 立即扫描 启动按需扫描。
有关安全通报仪表板的更多信息,请参阅 安全通报。
出现
<number of> 受 CVE 影响的 NetScaler 实例 窗口。在以下屏幕截图中,您可以看到受 CVE-2021-22927 和 CVE-2021-22920 影响的 NetScaler 实例的数量和详细信息。
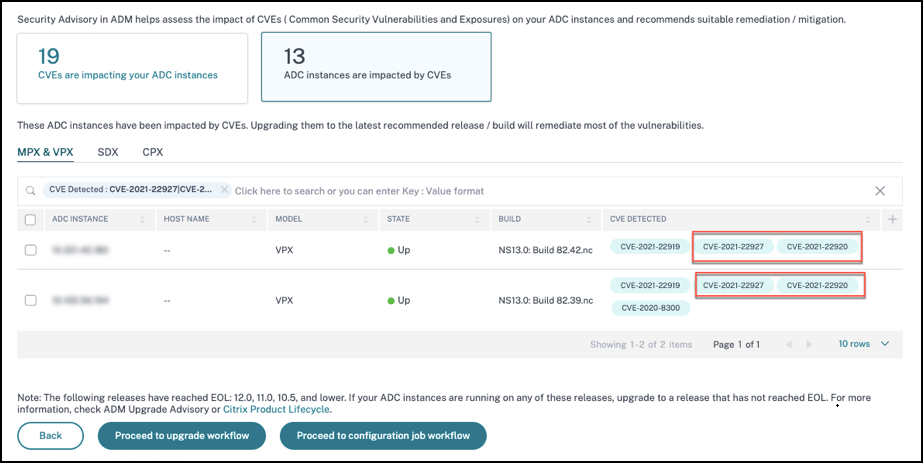
修复 CVE-2021-22927 和 CVE-2021-22920
对于受 CVE-2021-22927 和 CVE-2021-22920 影响的 NetScaler 实例,修复是一个两步过程。在 GUI 中,在 当前 CVE > 受 CVE 影响的 NetScaler 实例 下,您可以看到步骤 1 和 2。
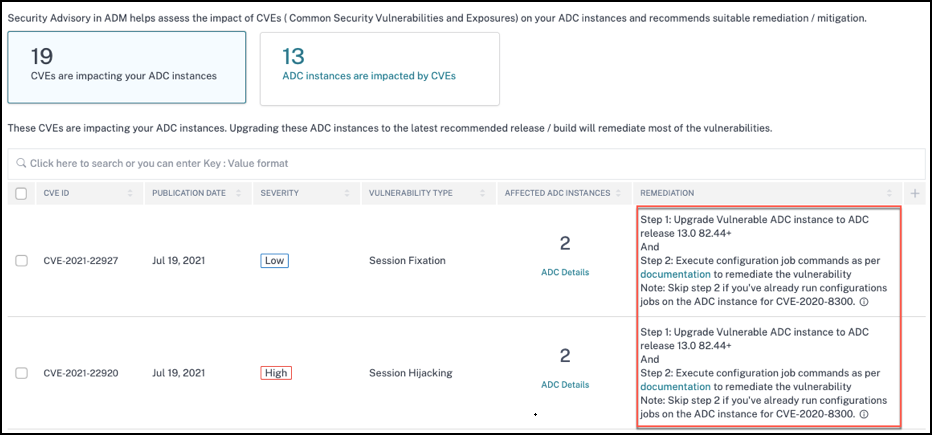
这两个步骤包括:
-
将易受攻击的 NetScaler 实例升级到包含修复程序的版本和内部版本。
-
在配置作业中使用可自定义的内置配置模板应用所需的配置命令。针对每个易受攻击的 NetScaler 实例逐一执行此步骤,并包含该 NetScaler 的所有 SAML 操作。
注意
如果您已在 NetScaler 实例上为 CVE-2020-8300 运行了配置作业,请跳过步骤 2。
在 Current CVEs> NetScaler instances impacted by CVEs 下,您会看到此两步修复过程的两个独立工作流:Proceed to upgrade workflow 和 Proceed to configuration job workflow。
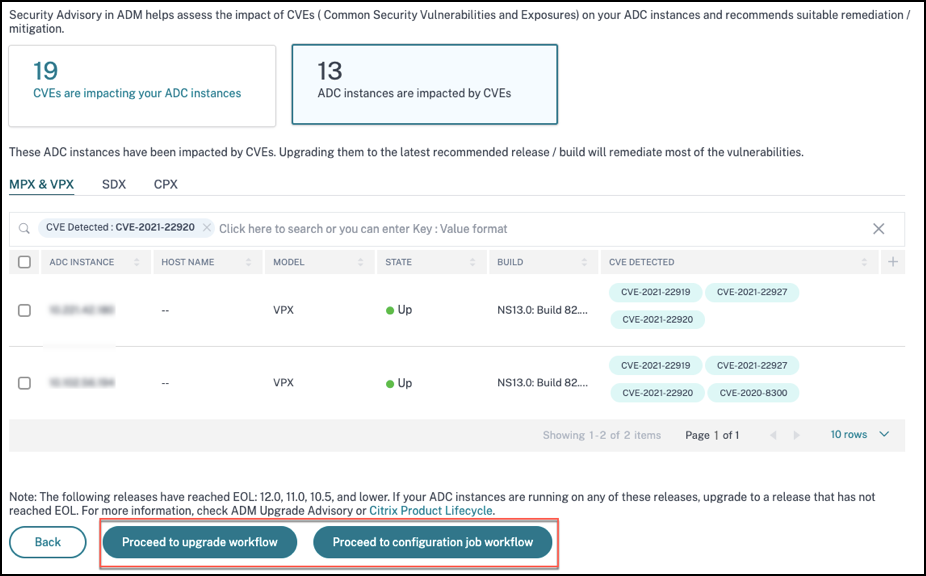
步骤 1:升级易受攻击的 NetScaler 实例
要升级易受攻击的实例,请选择这些实例并单击 Proceed to upgrade workflow。升级工作流将打开,其中已填充了易受攻击的 NetScaler 实例。
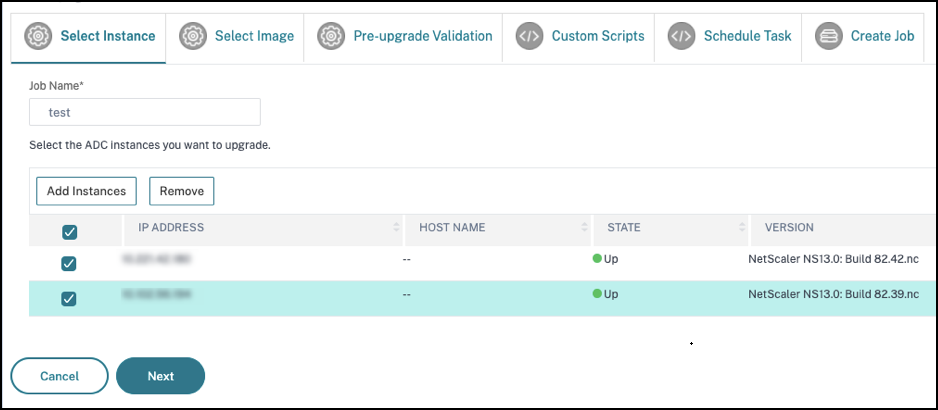
有关如何使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 创建 NetScaler 升级作业。
注意
此步骤可以一次性完成所有易受攻击的 NetScaler 实例。 注意
完成所有易受 CVE-2021-22920 和 CVE-2021-22927 攻击的 NetScaler 实例的步骤 1 后,执行按需扫描。Current CVEs 下更新的安全状况可帮助您了解 NetScaler 实例是否仍易受这些 CVE 的攻击。根据新的状况,您还可以检查是否需要运行配置作业。 如果您已为 CVE-2020-8300 对 NetScaler 实例应用了适当的配置作业,并且现在已升级 NetScaler 实例,则在执行按需扫描后,该实例将不再显示为易受 CVE-2020-8300、CVE-2021-22920 和 CVE-2021-22927 攻击。
步骤 2:应用配置命令
升级受影响的实例后,在
<number of> NetScaler instances impacted by CVEs 窗口中,选择一个受 CVE-2021-22927 和 CVE-2021-22920 影响的实例,然后单击 Proceed to configuration job workflow。该工作流包括以下步骤。
-
自定义配置。
-
审查自动填充的受影响实例。
-
为作业的变量指定输入。
-
审查填充变量输入后的最终配置。
-
运行作业。
在选择实例并单击 继续配置作业工作流 之前,请记住以下几点:
-
对于受多个 CVE(例如 CVE-2020-8300、CVE-2021-22927、CVE-2021-22920 和 CVE-2021-22956)影响的 NetScaler 实例:当您选择实例并单击 继续配置作业工作流 时,内置配置模板不会在“选择配置”下自动填充。请手动将 安全公告模板 下的相应配置作业模板拖放到右侧的配置作业窗格中。
-
对于仅受 CVE-2021-22956 影响的多个 NetScaler 实例:您可以一次性在所有实例上运行配置作业。例如,您有 NetScaler 1、NetScaler 2 和 NetScaler 3,并且它们都仅受 CVE-2021-22956 影响。选择所有这些实例并单击 继续配置作业工作流,内置配置模板将在 选择配置 下自动填充。
-
对于受 CVE-2021-22956 和一个或多个其他 CVE(例如 CVE-2020-8300、CVE-2021-22927 和 CVE-2021-22920)影响的多个 NetScaler 实例,这些实例需要一次性对每个 NetScaler 应用补救措施:当您选择这些实例并单击 继续配置作业工作流 时,将出现一条错误消息,提示您一次性在每个 NetScaler 上运行配置作业。
步骤 1:选择配置
在配置作业工作流中,内置配置基本模板会在 选择配置 下自动填充。
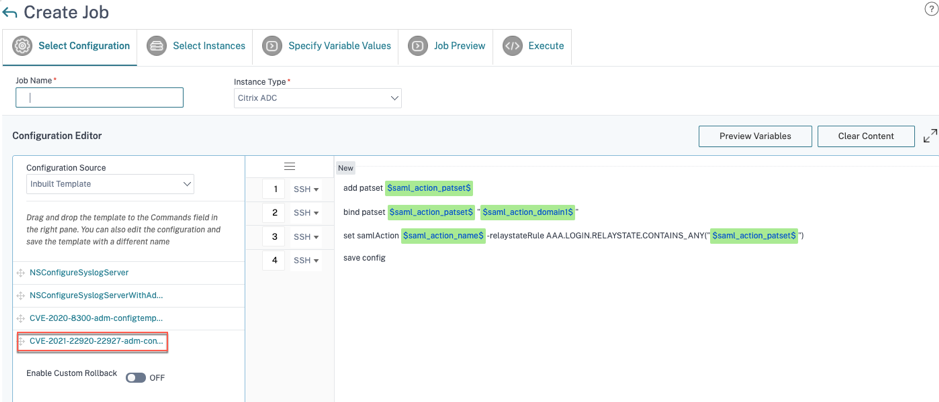
注意
如果在步骤 2 中选择的用于应用配置命令的 NetScaler 实例易受 CVE-2021-22927、CVE-2021-22920 以及 CVE-2020-8300 的攻击,则会自动填充 CVE-2020-8300 的基本模板。CVE-2020-8300 模板是所有三个 CVE 所需配置命令的超集。请根据您的 NetScaler 实例部署和要求自定义此基本模板。
您必须为每个受影响的 NetScaler 实例单独运行一个配置作业,一次一个,并包含该 NetScaler 的所有 SAML 操作。例如,如果您有两个易受攻击的 NetScaler 实例,每个实例都有两个 SAML 操作,则必须运行此配置作业两次。每个 NetScaler 运行一次,涵盖其所有 SAML 操作。
| NetScaler 1 | NetScaler 2 |
|---|---|
| 作业 1:两个 SAML 操作 | 作业 2: 两个 SAML 操作 |
为作业命名,并根据以下规范自定义模板。内置配置模板仅为大纲或基本模板。根据您的部署,按照以下要求自定义模板:
a. SAML 操作及其关联域
根据您部署中 SAML 操作的数量,您必须复制第 1-3 行并为每个 SAML 操作自定义域。
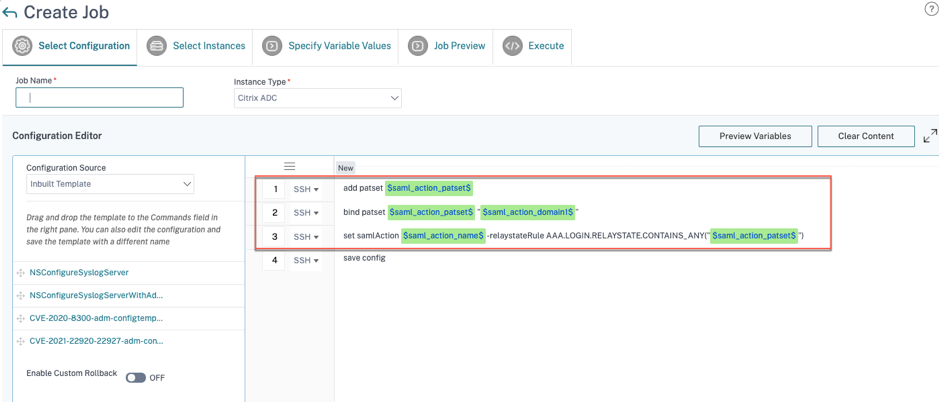
例如,如果您有两个 SAML 操作,请重复第 1-3 行两次,并相应地为每个 SAML 操作自定义变量定义。
如果一个 SAML 操作有 N 个域,您必须手动键入
bind patset $saml_action_patset$ “$saml_action_domain1$” 行多次,以确保该行在该 SAML 操作中出现 N 次。并更改以下变量定义名称:
-
saml_action_patset: 是配置模板变量,它表示 SAML 操作的模式集 (patset) 名称的值。您可以在配置作业工作流的步骤 3 中指定实际值。请参阅本文档中的“步骤 3:指定变量值”部分。 -
saml_action_domain1: 是配置模板变量,它表示该特定 SAML 操作的域名。您可以在配置作业工作流的步骤 3 中指定实际值。请参阅本文档中的“步骤 3:指定变量值”部分。
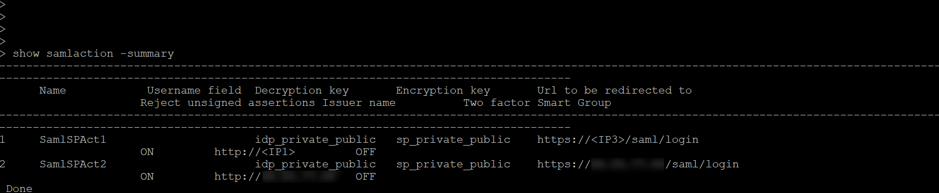
要查找设备的全部 SAML 操作,请运行命令
show samlaction。
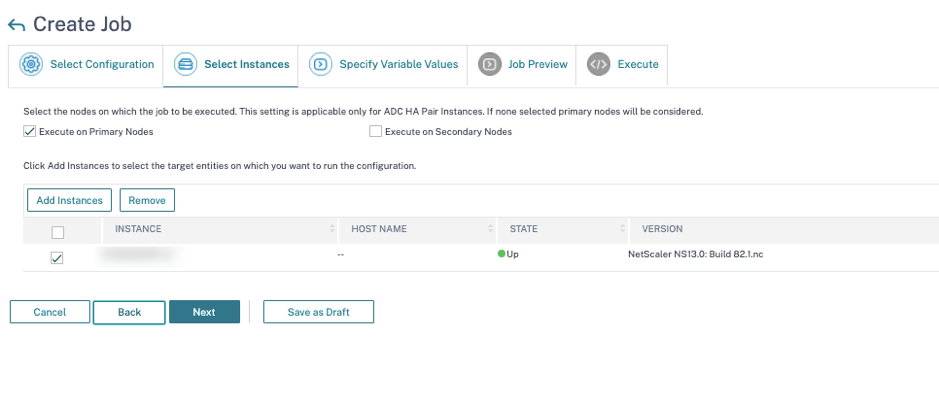
步骤 2: 选择实例
受影响的实例在“选择实例”下自动填充。选择实例,然后单击“下一步”。
步骤 3: 指定变量值
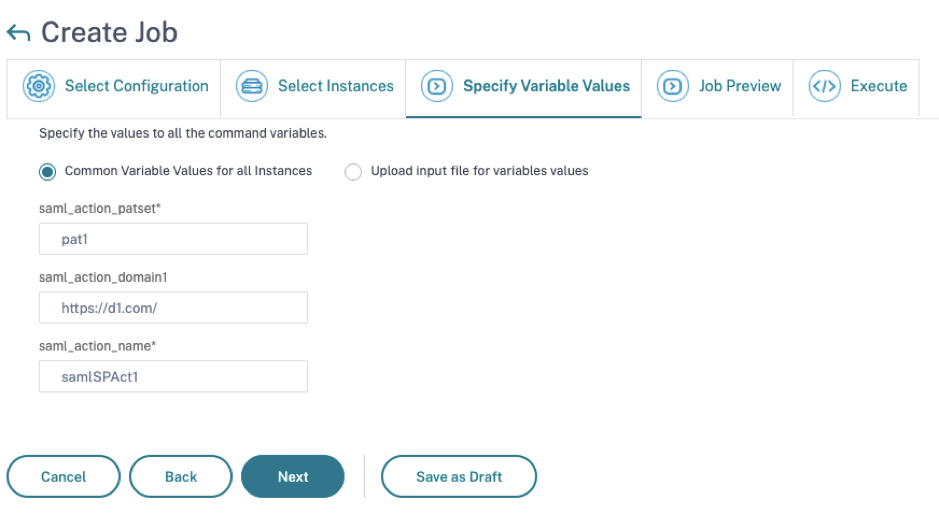
输入变量值。
-
saml_action_patset:为 SAML 操作添加名称 -
saml_action_domain1:输入格式为https://<example1.com>/的域 -
saml_action_name:输入您正在为其配置作业的 SAML 操作的名称
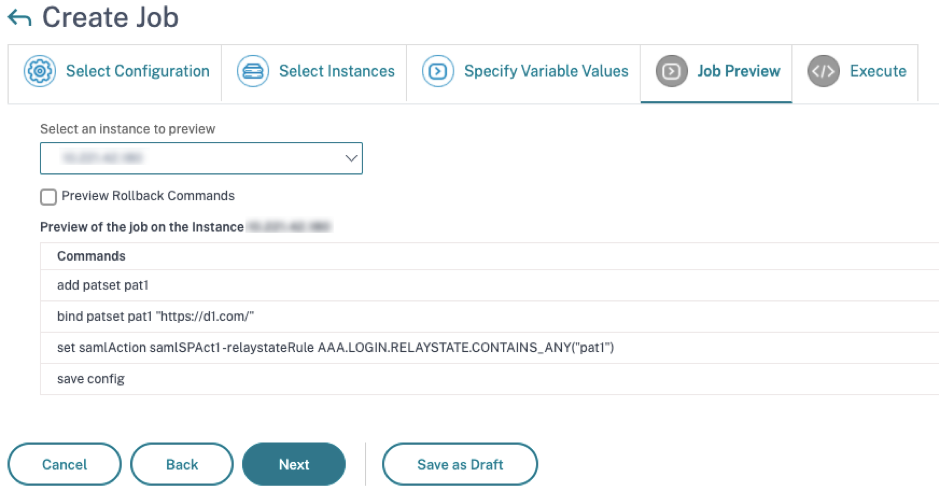
步骤 4:预览配置
预览已插入配置中的变量值,然后单击“下一步”。
步骤 5:运行作业
单击“完成”以运行配置作业。
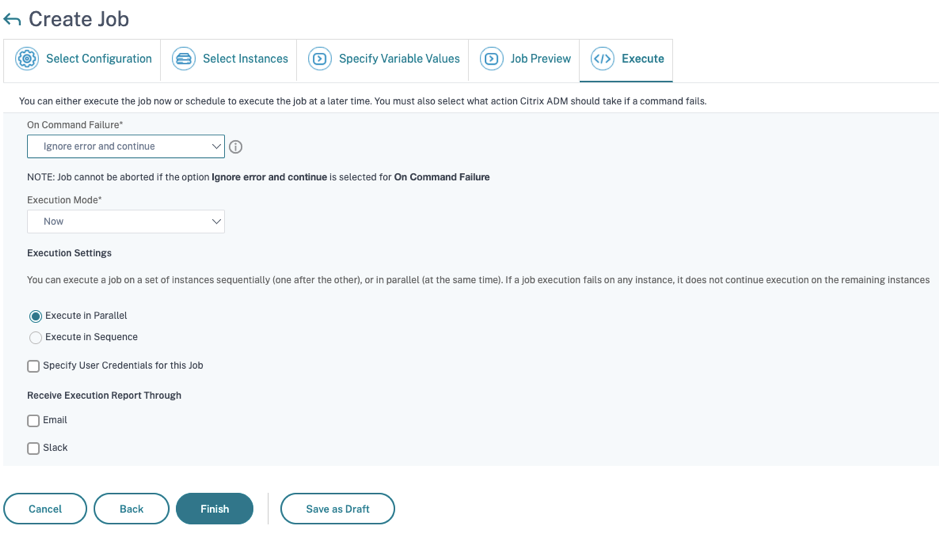
作业运行后,它将显示在“基础结构 > 配置 > 配置作业”下。
完成所有易受攻击的 NetScaler 实例的两个修复步骤后,您可以运行按需扫描以查看修订后的安全状况。
场景
在此场景中,两个 NetScaler 实例易受 CVE-2021-22920 攻击,您需要修复所有实例。请按照以下步骤操作:
-
按照本文档中“升级实例”部分提供的步骤,升级所有三个 NetScaler 实例。
-
使用配置作业工作流,一次将配置补丁应用于一个 NetScaler。请参阅本文档中“应用配置命令”部分提供的步骤。
易受攻击的 NetScaler 1 有两个 SAML 操作:
-
SAML 操作 1 有一个域
-
SAML 操作 2 有两个域
启动配置作业工作流(/en-us/netscaler-application-delivery-management-software/media/scenario-config-job-workflow-cve-2021-22927-2021-22920.png)
选择 NetScaler 1,然后单击“继续执行配置作业工作流”。内置基本模板会自动填充。接下来,输入作业名称并根据给定配置自定义模板。
为给定场景自定义模板(/en-us/netscaler-application-delivery-management-software/media/scenario-customize-template-cve-2021-22927-2021-22920.png)
下表列出了自定义参数的变量定义。
表。SAML 操作的变量定义
| NetScaler 配置 | patset 的变量定义 | SAML 操作名称的变量定义 | 域的变量定义 |
|---|---|---|---|
| SAML 操作 1 有一个域 | saml_action_patset1 | saml_action_name1 | saml_action_domain1 |
| SAML 操作 2 有两个域 | saml_action_patset2 | saml_action_name2 | saml_action_domain2, saml_action_domain3 |
在“选择实例”下,选择 NetScaler 1,然后单击“下一步”。“指定变量值”窗口随即出现。在此步骤中,您需要为上一步中定义的所有变量提供值。
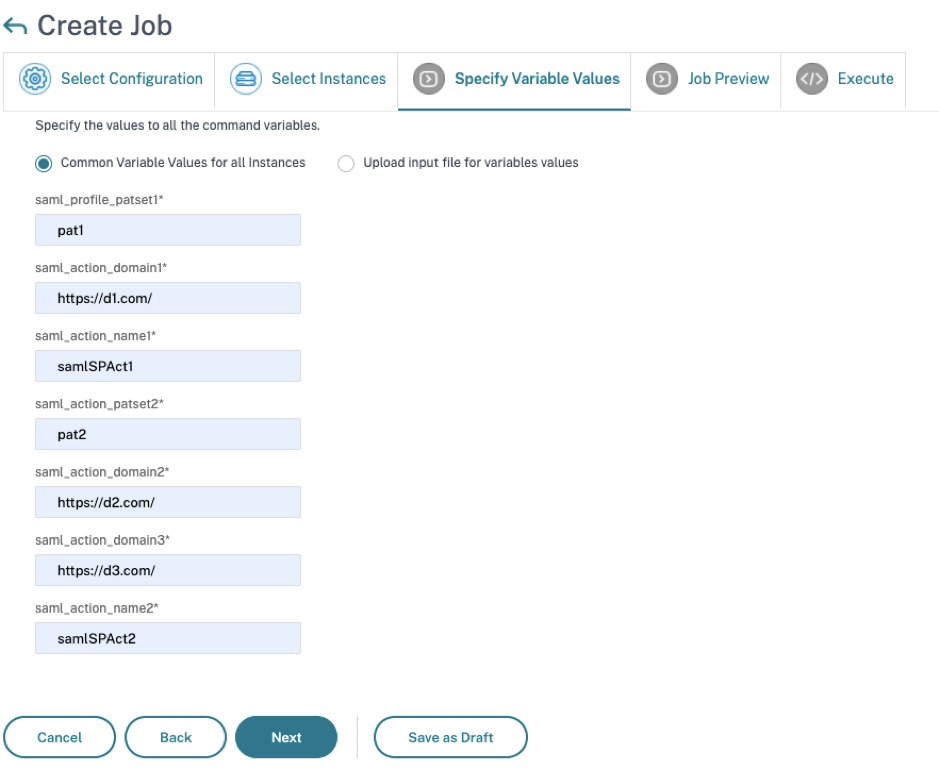
接下来,查看变量。
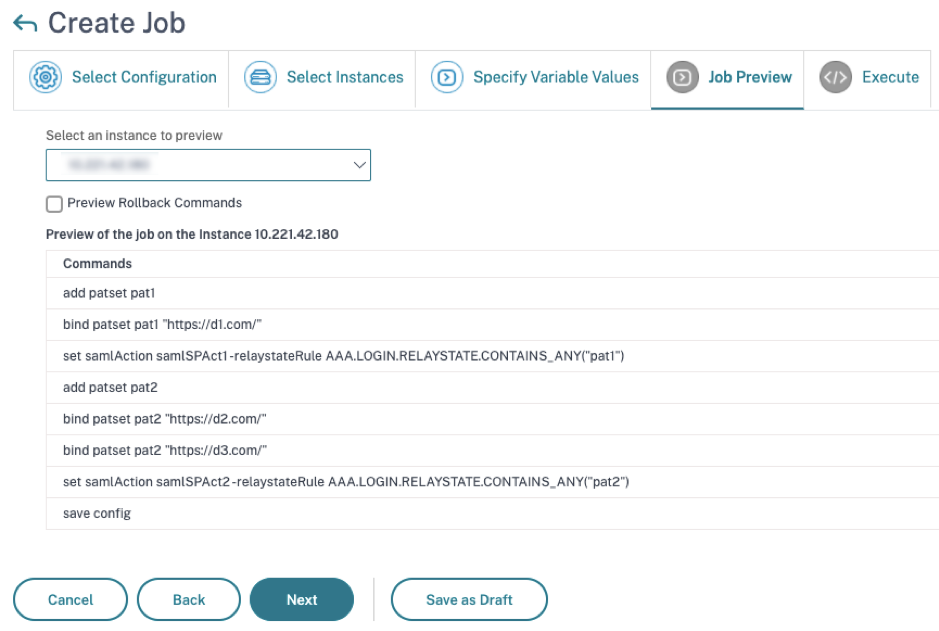
单击“下一步”,然后单击“完成”以运行作业。
作业运行后,它将显示在“基础架构 > 配置 > 配置作业”下。
完成 NetScaler1 的两个修复步骤后,请按照相同的步骤修复 NetScaler 2 和 NetScaler 3。修复完成后,您可以运行按需扫描以查看修订后的安全状况。